Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BogusMips — Forensische Analyse zum Disassemblieren, Reassemblieren, Reverse Engineering und Prüfen von Android-Apps | Kitploit
Tools/GitHubGitHub/jankammerath/bogusmips
Android-SicherheitPaket-Sniffing & AnalyseStatische AnalyseDynamische Analyse (Sandboxing)Web-Proxys & AbfangenMobile App-PenetrationstestsReverse EngineeringForensikMobile SicherheitBinäranalyseKI-gestütztes Reverse Engineering
447vor 2 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHubjankammerath/bogusmips

BogusMips

Forensische Analyse zum Disassemblieren, Reassemblieren, Reverse Engineering und Prüfen von Android-Apps

Repository anzeigen

BogusMips

GitHub Sponsor

BogusMips ist in Rust geschrieben und ermöglicht Analysen darüber, wie weit sich deine Android-App disassemblieren lässt. Es erlaubt dir, die *.apk- oder *.xapk-Datei deiner App zu öffnen, um zu sehen, wie weit sich deine App disassemblieren lässt.


Download BogusMips for Windows x64
Download BogusMips for Windows ARM64
Download BogusMips for macOS
Alle Releases und Changelogs

Source Code and Resources extracted with BogusMips Disassembler

Funktionen

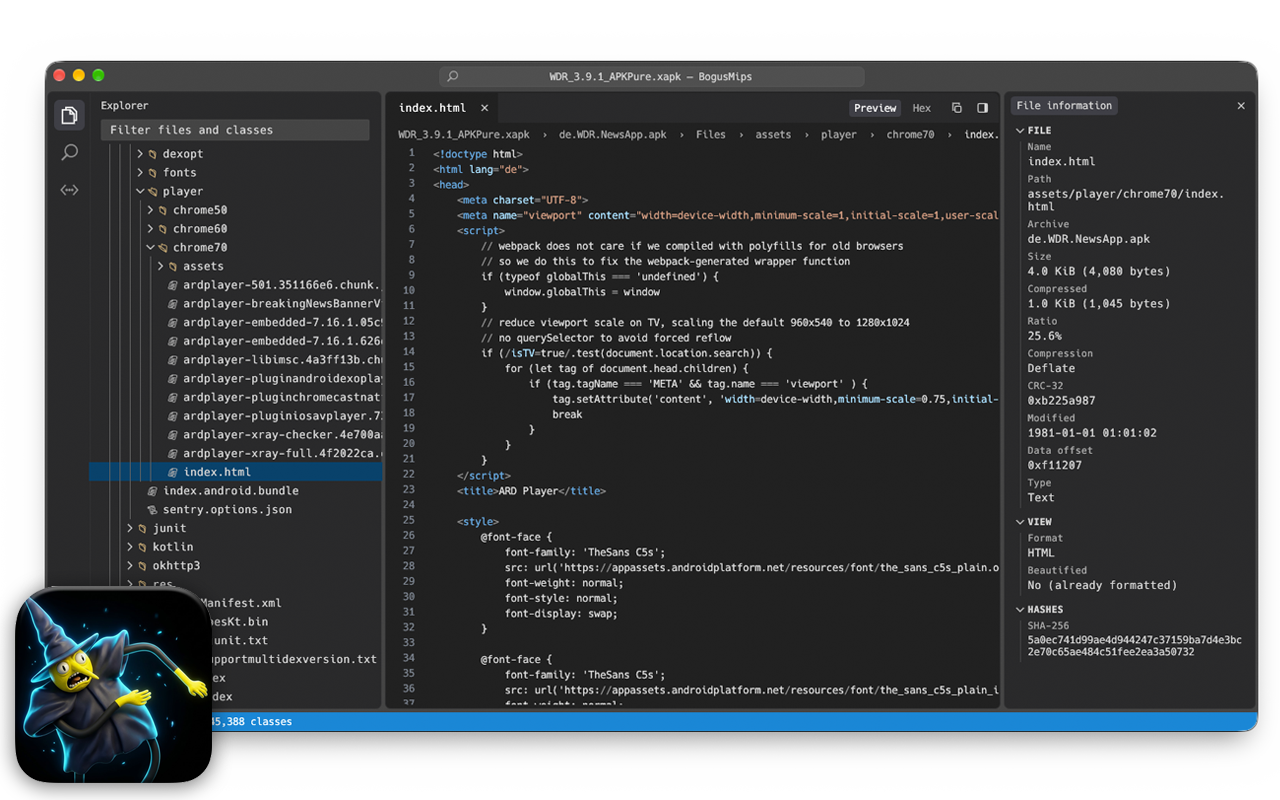
  • VS-Code-artige Oberfläche (Dark+-Farben): eine Seitenleistenkarte mit den Ansichten Explorer und Search, ein Editor mit Tab und Breadcrumbs, ein Dateiinformationspanel und eine Statusleiste. Die Menüs File und View befinden sich in der macOS-Menüleiste und unter Windows in der Menüleiste des Fensters.
  • Öffnen Sie eine *.apk oder *.xapk über File → Open… (⌘O / Ctrl+O), indem Sie sie auf das Fenster ziehen oder als Kommandozeilenargument übergeben.
  • Links: Paketbaum
    • Quellcode: jede Klasse aus allen classes*.dex-Dateien, gruppiert nach Java-Paket und zu smali disassembliert.
    • Ressourcen: resources.arsc dekodiert in die res/values*/*.xml-Dateien, aus denen es kompiliert wurde (Strings, Colors, Dimens, Styles, Attrs, Arrays, Plurals, …) plus public.xml mit jeder Ressourcen-ID.
    • Dateien: jeder Eintrag im Archiv.
    • XAPK-Bundles zeigen jede enthaltene APK (Basis- und Split-APKs) separat an.
    • Filterfeld (⌘F) und Tastaturnavigation mit den Pfeiltasten.
    • Rechtsklick auf ein Element (oder File → Export…, ⌘E), um es zu exportieren: Dateien so, wie sie im Paket gespeichert sind, oder wie angezeigt (dekodiertes binäres XML, verschönert dargestellter Text); Klassen als .smali; generierte Ressourcendateien als XML; in einer XAPK enthaltene APKs als .apk.
  • Search (⇧⌘F): durchsucht die Inhalte aller Klassen (smali), Textdateien, dekodierten XML- und generierten Ressourcendateien, mit den Optionen Groß-/Kleinschreibung beachten / ganzes Wort / regulärer Ausdruck. Ein Klick auf ein Ergebnis öffnet es im Editor an der hervorgehobenen Fundstelle. Der Suchindex wird bei der ersten Suche im Hintergrund aufgebaut.
  • Mitte: Inhalt des ausgewählten Elements
    • Klassen werden als smali angezeigt (baksmali-kompatible Ausgabe).
    • Binäres XML (AndroidManifest.xml, res/**/*.xml) wird dekodiert. Ressourcenverweise werden zu Namen aufgelöst (@string/app_name, @android:style/Theme), und Attributwerte zu ihren symbolischen Namen (protectionLevel="signature").
    • Bilder werden in der Vorschau angezeigt, Text wird als Text dargestellt und alles andere als Hex-Dump.
    • Minifiziertes JSON, JavaScript (inkl. React-Native-Bundles), CSS, HTML und XML werden automatisch verschönert, mit Syntaxhervorhebung. Es werden nur Leerzeichen geändert; Original zeigt die Datei so, wie sie gespeichert ist.
    • Für jede Datei ist eine Hex-Ansicht verfügbar.
  • Rechts: AI Agent (⇧⌘A) und einklappbare Dateiinformationen (⌘I):
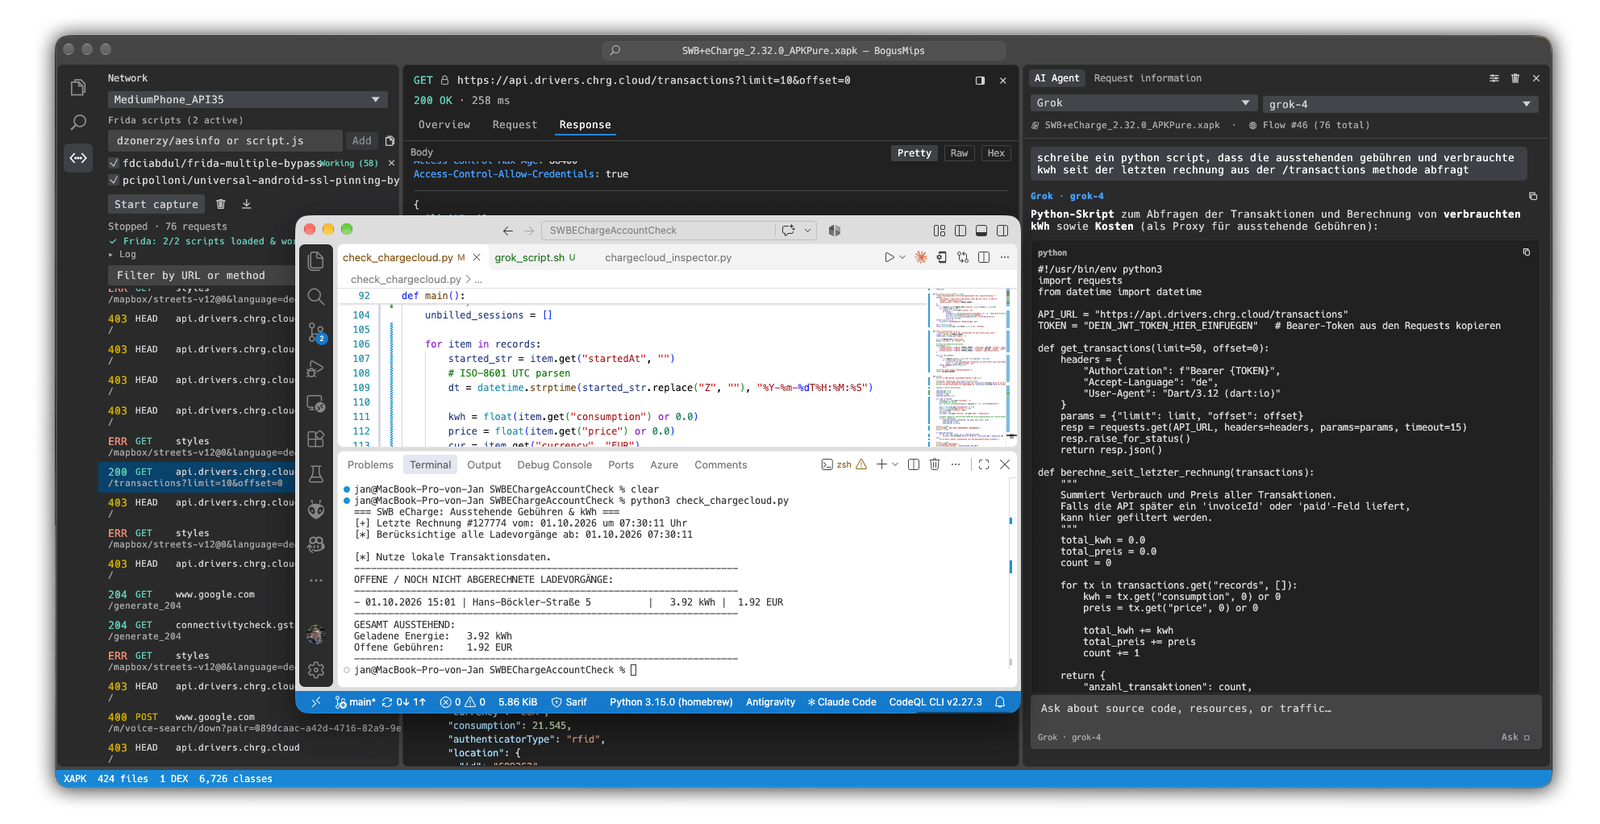
    • AI Agent: Stellen Sie einem KI-Agenten Fragen zum disassemblierten smali-Quellcode, zu dekodierten Ressourcendateien (AndroidManifest.xml, resources.arsc-Werte) und zu erfasstem HTTP/HTTPS-Netzwerkverkehr. Konfigurierbar mit Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT) oder einem beliebigen benutzerdefinierten OpenAI-kompatiblen Endpunkt (z. B. Ollama, OpenRouter). Der Agent verfügt über integrierte Tools (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow), um autonom Klassen, Ressourcen und erfasste Netzwerkflüsse zu durchsuchen und zu lesen.
    • Datei-/Anfrageinformationen: Größe, Kompression, CRC, SHA-256, DEX-Header-Details, Klassendetails, Manifest-Zusammenfassung, Berechtigungen und alle gefundenen Anomalien.

Grok schreibt ein Python-Skript basierend auf einem Netzwerk-Mitschnitt

Network

Die Ansicht Network (⇧⌘N) ist ein reduzierter, Postman-ähnlicher Traffic-Sniffer. Er startet einen Android-Emulator (AVD), leitet den Traffic des Gasts durch einen integrierten Man-in-the-Middle-Proxy, installiert die geöffnete APK/XAPK, startet sie und erfasst ihre HTTP- und HTTPS-Anfragen live. Erfasste Anfragen erscheinen in einer Liste auf der linken Seite; die Auswahl einer Anfrage zeigt ihre vollständige Anfrage/Antwort (Header und Body, pretty / raw / hex) im Editor, mit Timing- und Verbindungsdetails im Informationspanel.
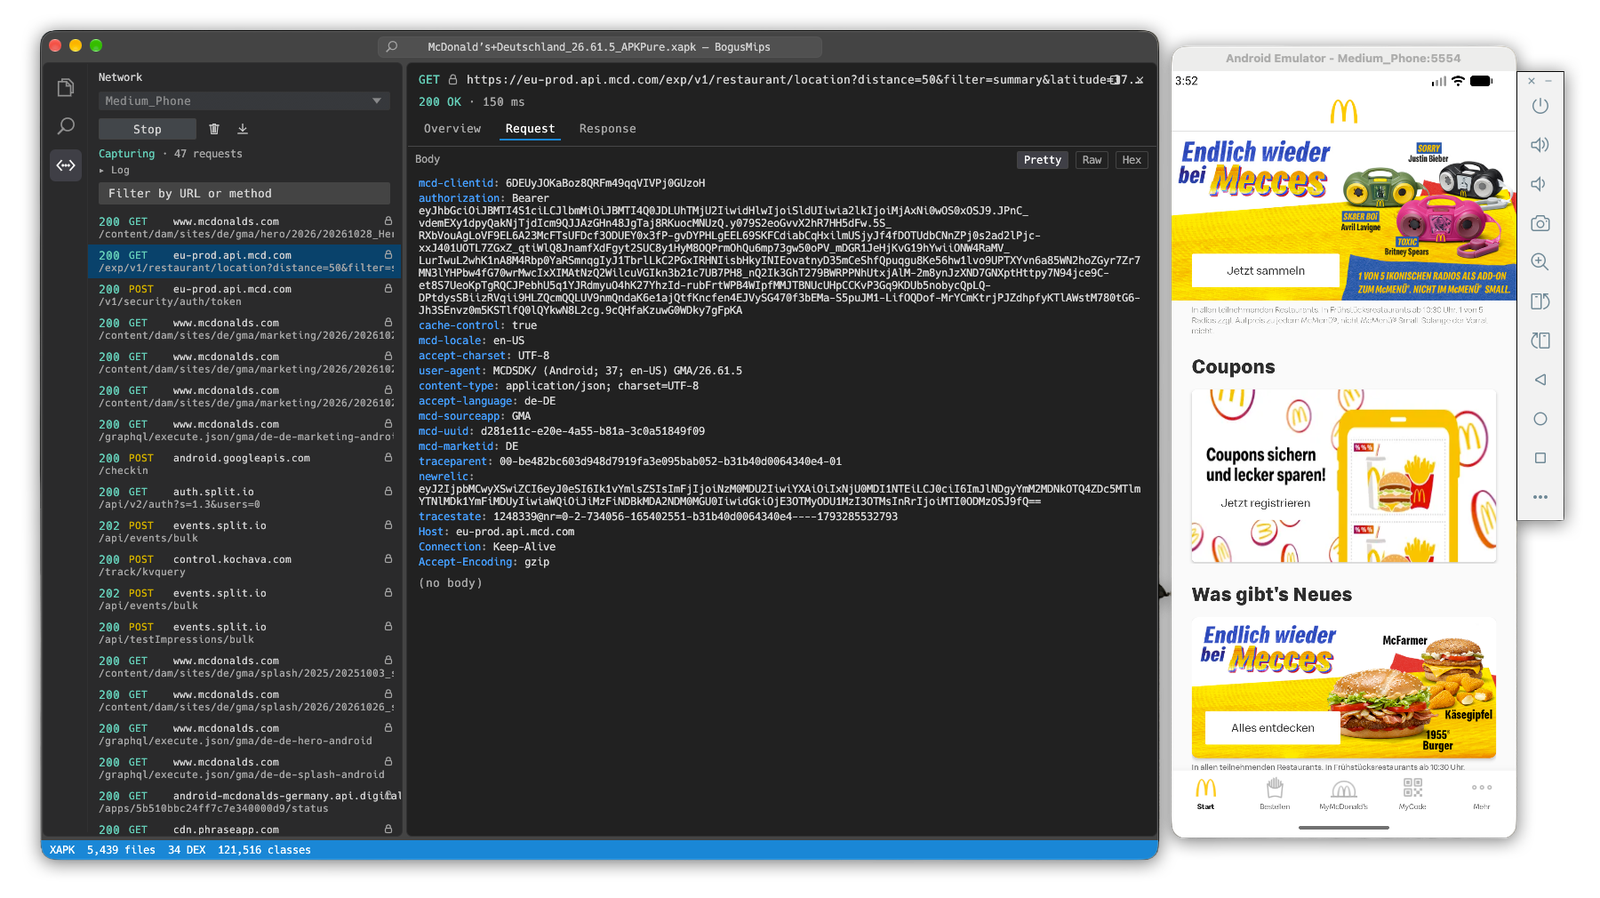
Analyse des Netzwerkverkehrs einer App

Die vollständige HTTPS-Entschlüsselung erfordert ein rootbares Emulator-Image (google_apis / aosp_atd, nicht google_apis_playstore), da das CA des Proxys als System-Vertrauensanker installiert werden muss. Beim Start aktiviert BogusMips adb root und installiert sein generiertes CA (ein kurzlebiges CA pro Sitzung, als PEM) in die System- und Conscrypt-(APEX-)Trust-Stores. Unter Android 14+ (API 34+) befinden sich diese Stores in prozessspezifischen Mount-Namespaces, daher wird das CA in einem Overlay-Verzeichnis abgelegt — neu gelabelt mit dem SELinux-Kontext system_security_cacerts_file (sowohl die Dateien als auch das Verzeichnis, sonst wird Apps der Zugriff verweigert) — und über die Stores im Mount-Namespace jedes Prozesses via nsenter bind-gemountet. Die Ziel-App wird danach installiert und gestartet, sodass sie frisch forkt und ihr HTTPS über den System-Trust-Store entschlüsselt wird. Pro-Host-Leaf-Zertifikate sind kurzlebig und werden ohne das CA in der Kette gesendet, um Clients zu genügen, die die maximale Zertifikatsgültigkeit von 398 Tagen erzwingen.

Einschränkungen — was nicht entschlüsselt werden kann:

Tool herunterladen