
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
 farazsth98/chronomaly
Android-Kernel-Exploit für CVE-2025-38352, zuvor in freier Wildbahn ausgenutzt. Ziel sind anfällige x86_64 Linux-Kernel v5.10.x.
 zhuowei/cheese
CVE-2025-21479 Proof-of-Concept, denke ich
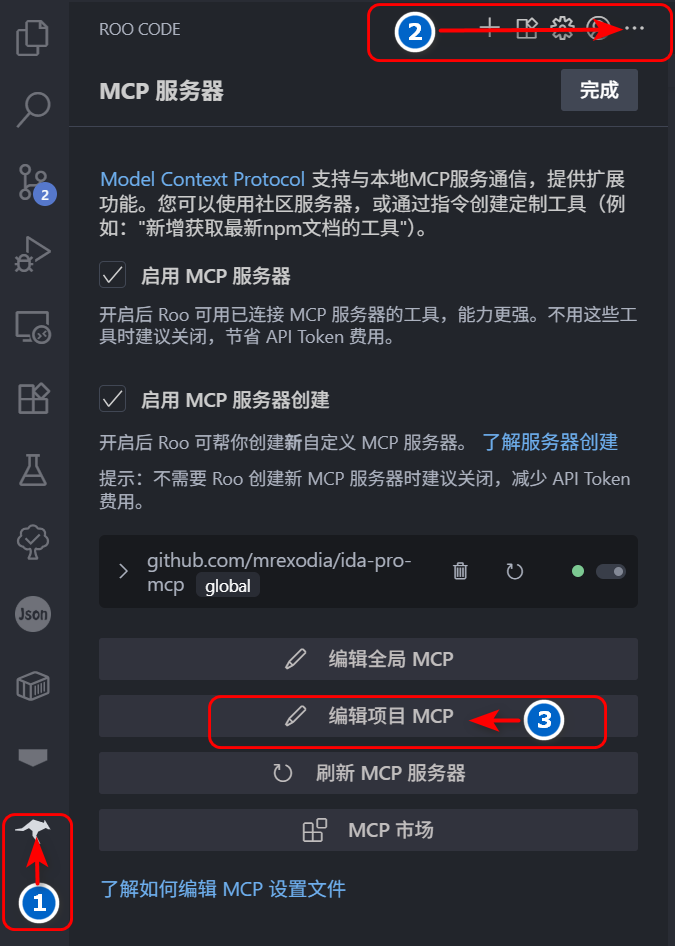 flankerhqd/jebmcp
MCP-Server-Plugin für JEB Pro, das KI-gestützte Dekompilierung, Methoden-/Feld-Inspektion und automatische Umbenennung beim Reverse Engineering von…
 jduck/cve-2015-1538-1
Python-Exploit für CVE-2015-1538-1, der auf den Integer-Überlauf des 'stsc'-MP4-Atoms von Stagefright abzielt, um eine Remote-Codeausführung und eine…
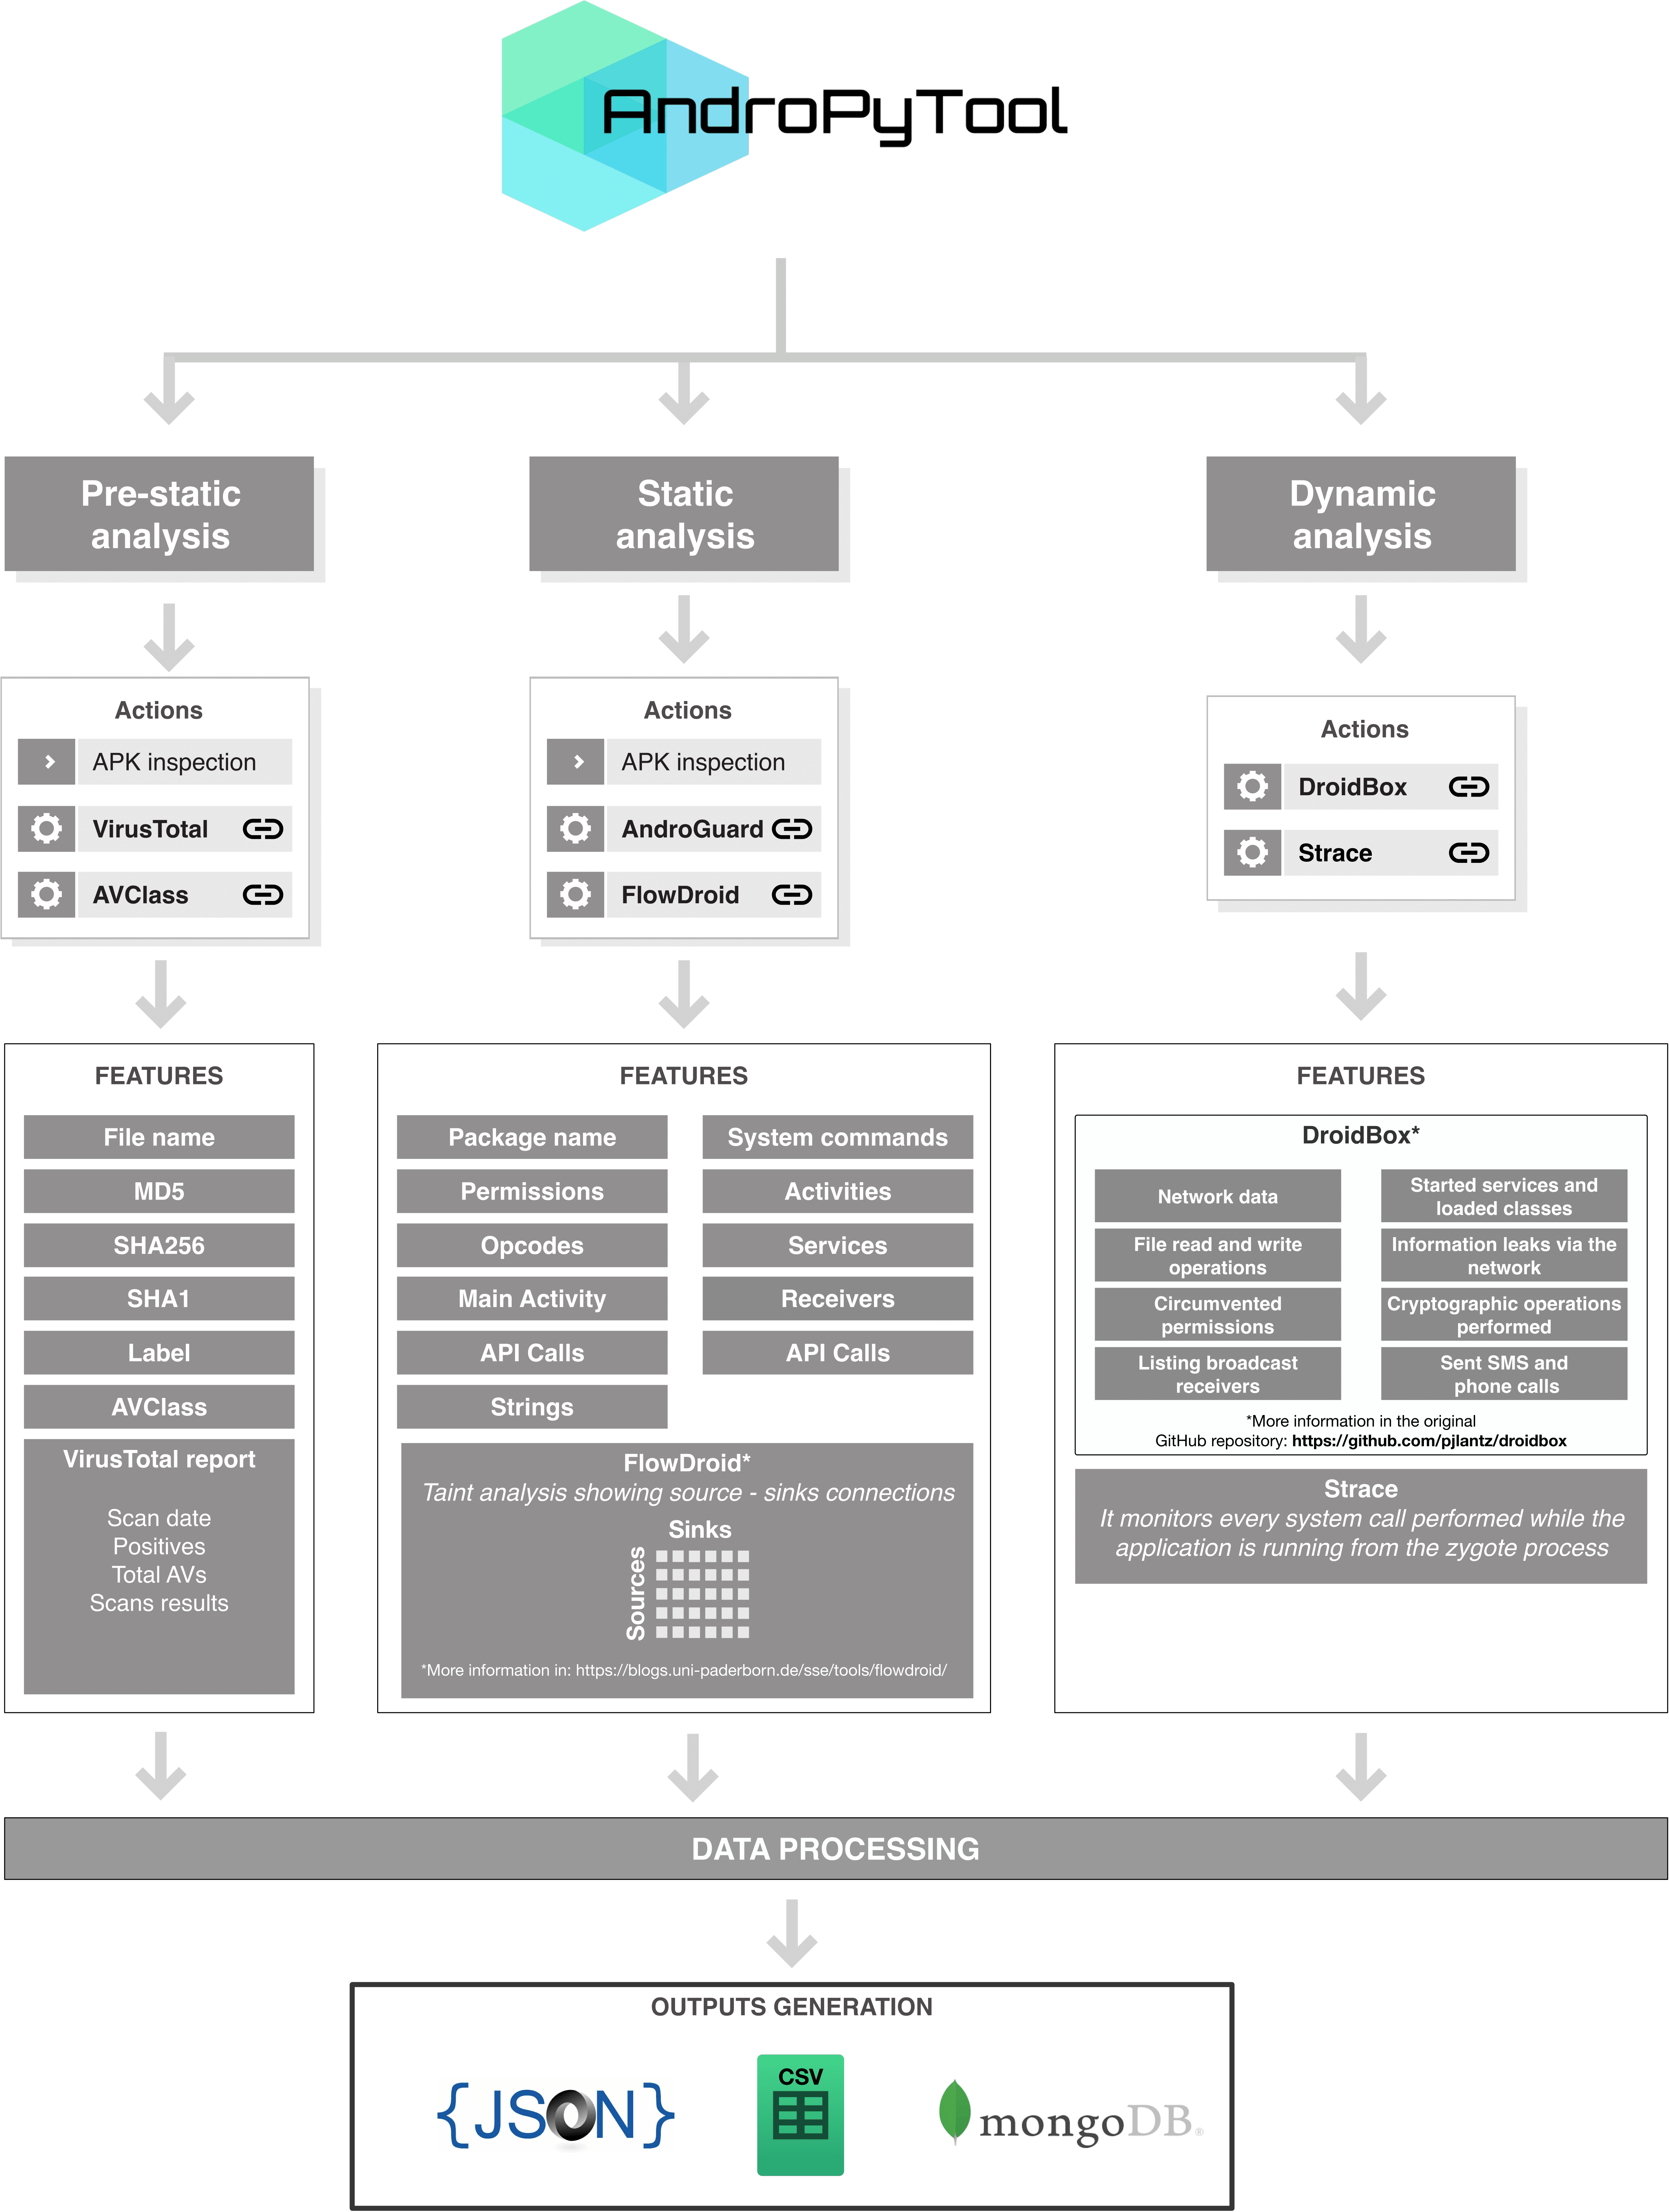 alexmyg/andropytool
Ein Framework zur automatisierten Extraktion von statischen und dynamischen Merkmalen aus Android-Anwendungen
 secure-system/insular
Isoliere deine Big-Brother-Apps https://secure-system.gitlab.io/Insular/
 ernw/androtickler
Penetrationstest- und Audit-Toolkit für Android-Apps.

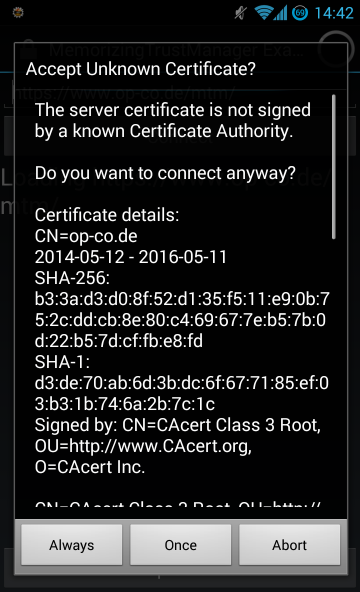 ge0rg/memorizingtrustmanager
Ein "Plugin" für Android Java, um den Benutzer nach SSL-Zertifikaten zu fragen.
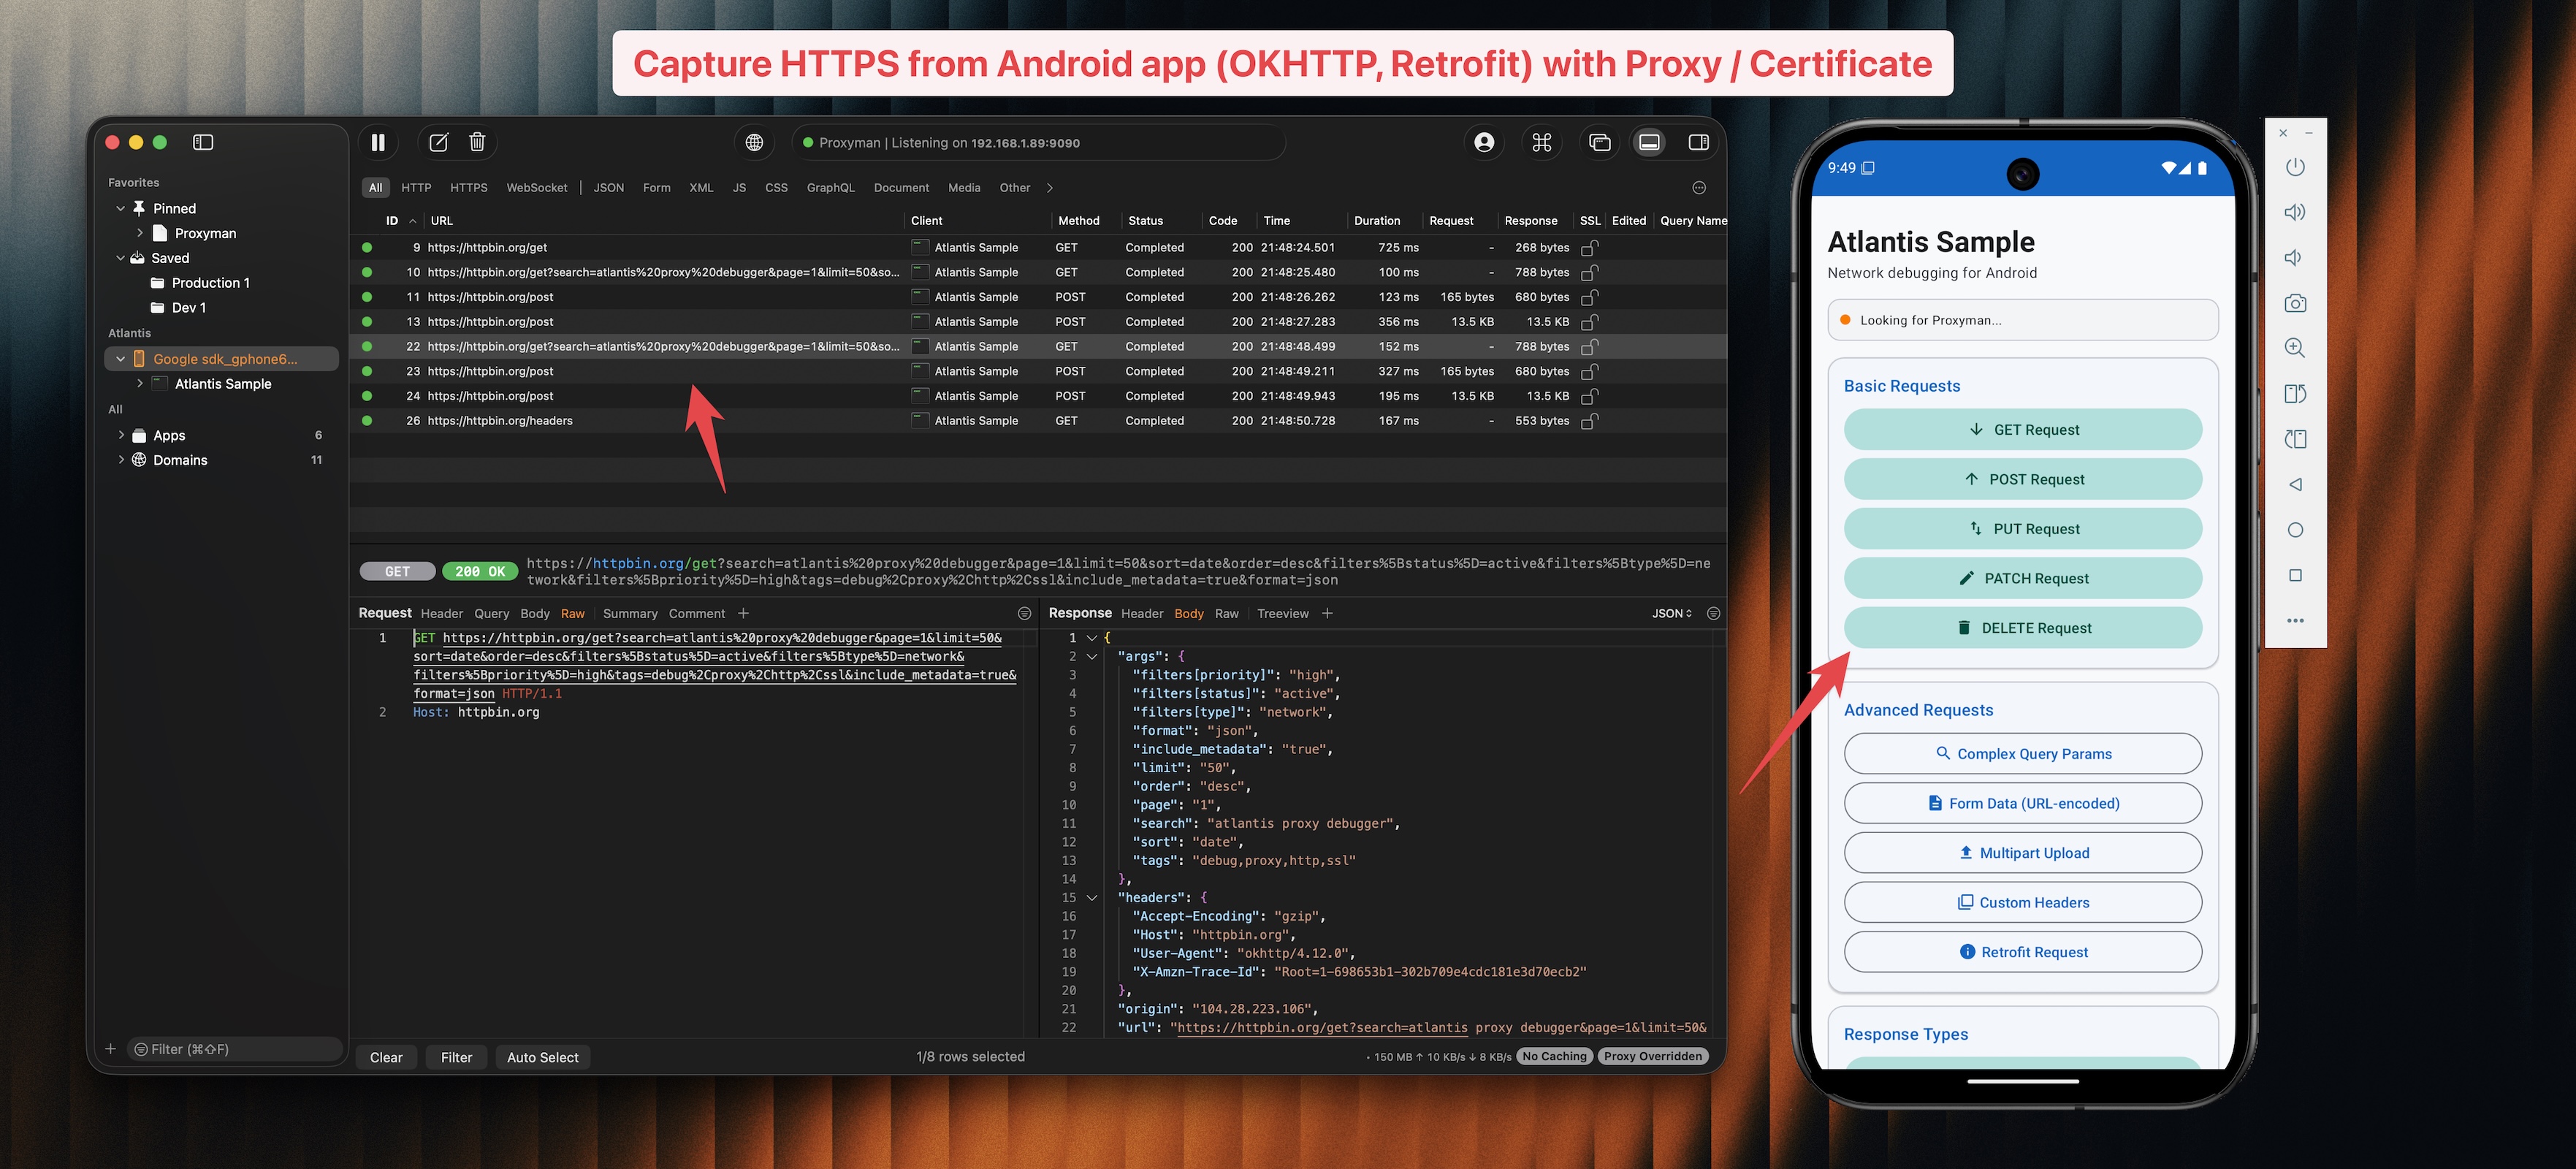 proxymanapp/atlantis-android
Erfasse HTTP/HTTPS-Datenverkehr von Android-Apps und sende ihn zum Debugging an Proxyman.
 santoku/santoku-linux
Linux-Distribution für Mobile Security, Malware-Analyse und Forensik
 rovellipaolo/ninjadroid
Ninja Reverse Engineering auf Android APK-Paketen
 monkeylord/xposedfridabridge
Ein Frida-Skript, das XposedBridge implementiert und Xposed-Module lädt, ohne das Xposed-Framework zu installieren.
 marcog3/whatsdump
Extrahiere WhatsApp private key von jedem nicht gerooteten Android-Gerät (Android 7+ unterstützt)
 0xpwny/apkatshu
Apkatshu ist ein Tool zum Extrahieren von URLs, E-Mails, IP-Adressen und interessanten Daten aus APK-Dateien.
 delvinru/apk-info
APK full-featured parser
 botherder/androidqf
Portables forensisches Erfassungstool für Android-Geräte, das über USB-Debugging relevante Daten sammelt, um potenzielle Spionage- oder…








