
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen

 droid-ash/finalrun-agent
KI-gesteuerte CLI zum Testen von Android- und iOS-Apps mittels natürlicher Sprache. Erstellt, führt und repariert End-to-End-Tests auf…
 globalpolicy/phonemonitor
Ein Remote-Administrationstool für Android-Geräte
 android1500/androidfaker
Android Faker – ein einfaches Xposed-Modul, das die Werte deiner Geräte-IDs spoofed. Unterstützt Android 8.1+
 mpast/mobileaudit
Django-Anwendung, die SAST und Malware-Analyse für Android-APKs durchführt.
 maddiestone/conpresentations
Folien aus meinen Konferenzpräsentationen
 pixel-props/build.prop
Bash-Skript zum Erstellen deines eigenen system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044: eine als "run-as any app" bekannte Schwachstelle mit hohem Schweregrad, die Android-Versionen 12 und 13 betrifft.
 cyb0r9/androspy
Automatisierter Android-Backdoor-Generator mit Crypter, IP-Poisoning und Metasploit-Payload-Integration für Penetrationstests und…
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux auf Android über Shizuku/ADB - Betreiben Sie Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
 flankerhqd/vendor-android-cves
Sammlung meiner POCs für Android-Hersteller-CVEs
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 vollständige Exploit-Kette für Samsung Galaxy S22 Ultra (Android 5.10-Kernel)
 huntoai/rdroid
[Android RAT] Verwalten Sie Ihr Android-Telefon aus der Ferne mit PHP-Schnittstelle
 barghest-ngo/mesh
Verschlüsseltes Peer-to-Peer-Mesh-VPN für Remote-Forensik mobiler Geräte, das drahtlose ADB- und libimobiledevice-Erfassung, Netzwerküberwachung und…
 muellerberndt/apkx
Einschrittige APK-Decompilierung mit mehreren Backends
 0xkol/badspin
Bad Spin: Android Binder Privilegienerhöhungs-Exploit (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploits für Android-Binder-Fehler CVE-2020-0041
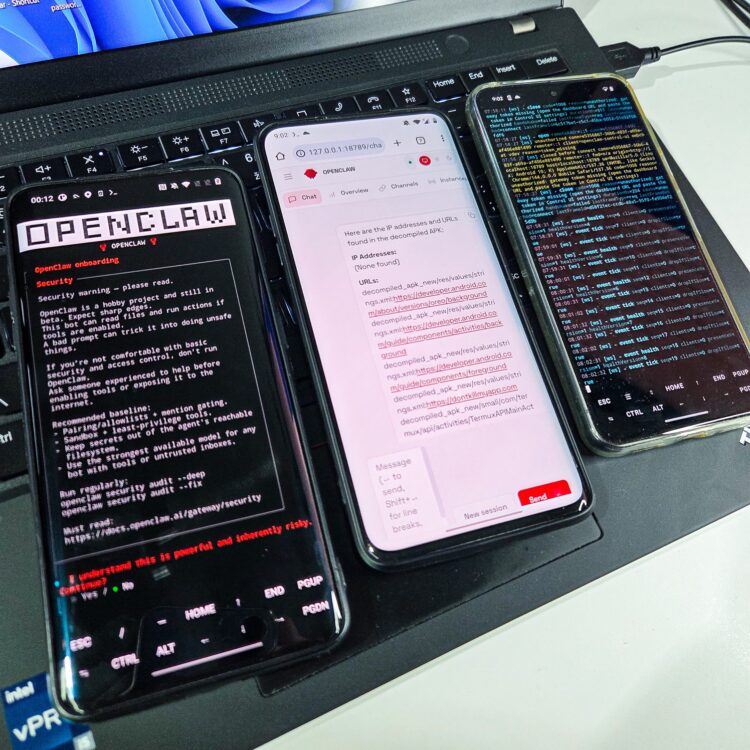 androidmalware/openclaw_termux
Wie man OpenClaw auf einem Android-Handy installiert und es über WhatsApp steuert
 t0thkr1s/allsafe-android
Absichtlich anfällige Android-Anwendung.








