

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
jebmcp — MCP-Server-Plugin für JEB Pro, das KI-gestützte Dekompilierung, Methoden-/Feld-Inspektion und automatische Umbenennung beim Reverse Engineering von APKs ermöglicht. | Kitploit
Tools/GitHubGitHub/flankerhqd/jebmcp
Android-SicherheitStatische Code-Analyse (SAST)Mobile App-PenetrationstestsReverse EngineeringScripting & AutomatisierungKI-gestütztes Reverse Engineering
GitHubflankerhqd/jebmcp

jebmcp

MCP-Server-Plugin für JEB Pro, das KI-gestützte Dekompilierung, Methoden-/Feld-Inspektion und automatische Umbenennung beim Reverse Engineering von APKs ermöglicht.

Repository anzeigen
2544796vor 6 MonatenVon Kitploit geprüft
Teilen

MseeP.ai Security Assessment Badge

Ein schneller und einfacher MCP-Server & Plugin für JEB Pro. Getestet mit Cline, Cursor und RooCode.

Referenz: https://github.com/mrexodia/ida-pro-mcp

Installation

Anforderungen

Python >= 3.11
uv: https://docs.astral.sh/uv/getting-started/installation/

Verwendung

  • Kopieren Sie src/jeb_mcp/MCP.py in $JEB_INSTALLATION_DIR/scripts. Stellen Sie sicher, dass die Jython-Datei ebenfalls vorhanden ist.
  • Wählen Sie das Skript in der JEB-GUI aus und starten Sie es (File->Scripts->Scripts selector...), und prüfen Sie die gewünschte Ausgabe:
[MCP] Plugin loaded
[MCP] Plugin running
[MCP] Server started at http://127.0.0.1:16161
  • Fügen Sie die Konfiguration dieses MCP-Servers in Cline/Cursor usw. hinzu, wie im Beispiel

Installation

Anforderungen:

安装 python3.11及以上版本
安装 uv https://docs.astral.sh/uv/getting-started/installation/

Verwendung mit RooCode:

  1. Öffnen Sie dieses Tool mit VSCode. Die Verzeichnisstruktur sieht dann wie folgt aus:
.
├── README.md
├── jeb-mcp
│   ├── pyproject.toml
│   ├── src
│   │   └── jeb_mcp
│   │       ├── MCP.py
│   │       ├── server.py
│   │       └── server_generated.py
│   └── uv.lock
└── sample_cline_mcp_settings.json
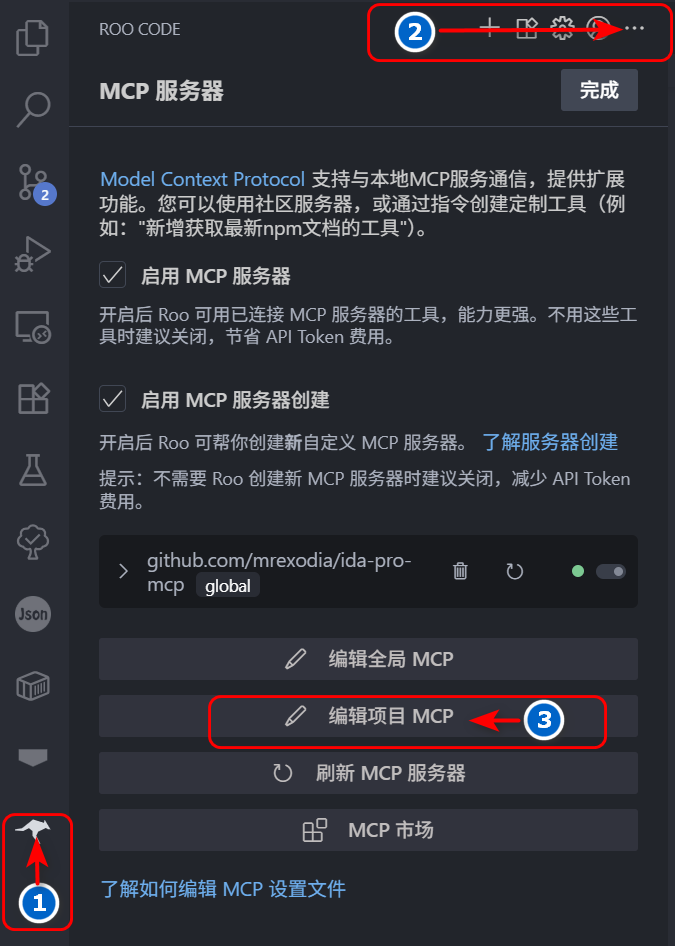
  1. Klicken Sie in der linken Aktivitätsleiste auf das RooCode-Symbol, dann klicken Sie oben rechts im RooCode-Dialog auf ... und schließlich auf „Projekt-MCP bearbeiten“. Dadurch wird im aktuellen Verzeichnis ein .roo-Verzeichnis mit der Datei mcp.json erstellt.
  1. Ändern Sie die Datei mcp.json in folgenden Inhalt:
{
  "mcpServers": {
    "jeb": {
      "command": "uv",
      "args": ["--directory", "jeb-mcp/src/jeb_mcp", "run", "server.py"],
      "timeout": 1800,
      "disabled": false,
      "autoApprove": [
        "ping",
        "check_connection",
        "get_manifest",
        "get_all_exported_activities",
        "get_exported_activities_count",
        "get_an_exported_activity_by_index",
        "get_class_decompiled_code",
        "get_method_decompiled_code",
        "get_method_overrides",
        "get_method_callers",
        "get_superclass",
        "get_interfaces",
        "get_class_methods",
        "get_class_fields",
        "rename_class_name",
        "rename_method_name",
        "rename_field_name"
      ],
      "alwaysAllow": [
        "check_connection",
        "get_class_decompiled_code",
        "get_class_fields",
        "ping",
        "get_manifest",
        "get_all_exported_activities",
        "get_exported_activities_count",
        "get_an_exported_activity_by_index",
        "get_method_decompiled_code",
        "get_method_callers",
        "get_method_overrides",
        "get_superclass",
        "get_interfaces",
        "get_class_methods",
        "rename_class_name",
        "rename_method_name",
        "rename_class_field"
      ]
    }
  }
}

Nun können Sie feststellen, dass der JEB-MCP-Server bereits in der Liste der MCP-Server vorhanden ist.

  1. Öffnen Sie in der JEB-Menüleiste File->Scripts->Scripts selector..., wählen Sie die Datei jeb-mcp/src/jeb_mcp/MCP.py im aktuellen Verzeichnis aus und führen Sie das Skript aus. Im Logger-Fenster von JEB sehen Sie dann die folgende Ausgabe:
[MCP] Plugin loaded
[MCP] Plugin running
[MCP] Server started at http://127.0.0.1:16161
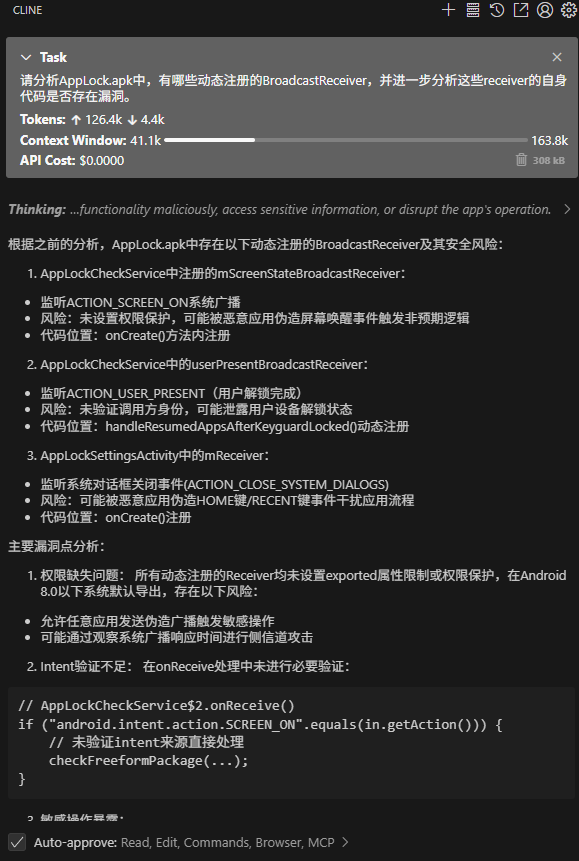
  1. Geben Sie im RooCode-Dialog die entsprechenden Aufgaben ein, zum Beispiel:
1. 连接MCP JEB
2. 分析D:\xxx.apk 应用的 Lnet/xxx/MainActivity; 类的功能
3. 根据功能重命名所有方法名小于3个字符的名称
4. 如果调用了其他类的方法,分析相应的类功能,并重命名方法名小于3个字符的名称
5. 输出分析过程

Demo

Demo zur Analyse von Schwachstellen in APKs mit JEB-MCP

jebmcp

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





