
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 rsmudge/unhook-bof
Entferne API-Hooks aus einem Beacon-Prozess.
 arosenmund/defcon33_silence_kill_edr
Hands-on-DEFCON-Workshop-Materialien zum Ausschalten und Stummschalten von EDR-Agenten: Laboreinrichtung, BYOVD, eigene C/C++-Evasion-Tools und…
 saadahla/unhookingpatch
Umgeht EDR-Hooks, indem der NT-API-Stub gepatcht und SSNs sowie Syscall-Anweisungen zur Laufzeit aufgelöst werden.
 deepinstinct/nofilter
Missbraucht die Windows Filtering Platform, um eine Konsole als NT AUTHORITY\SYSTEM zu starten oder einen anderen angemeldeten Benutzer zu…
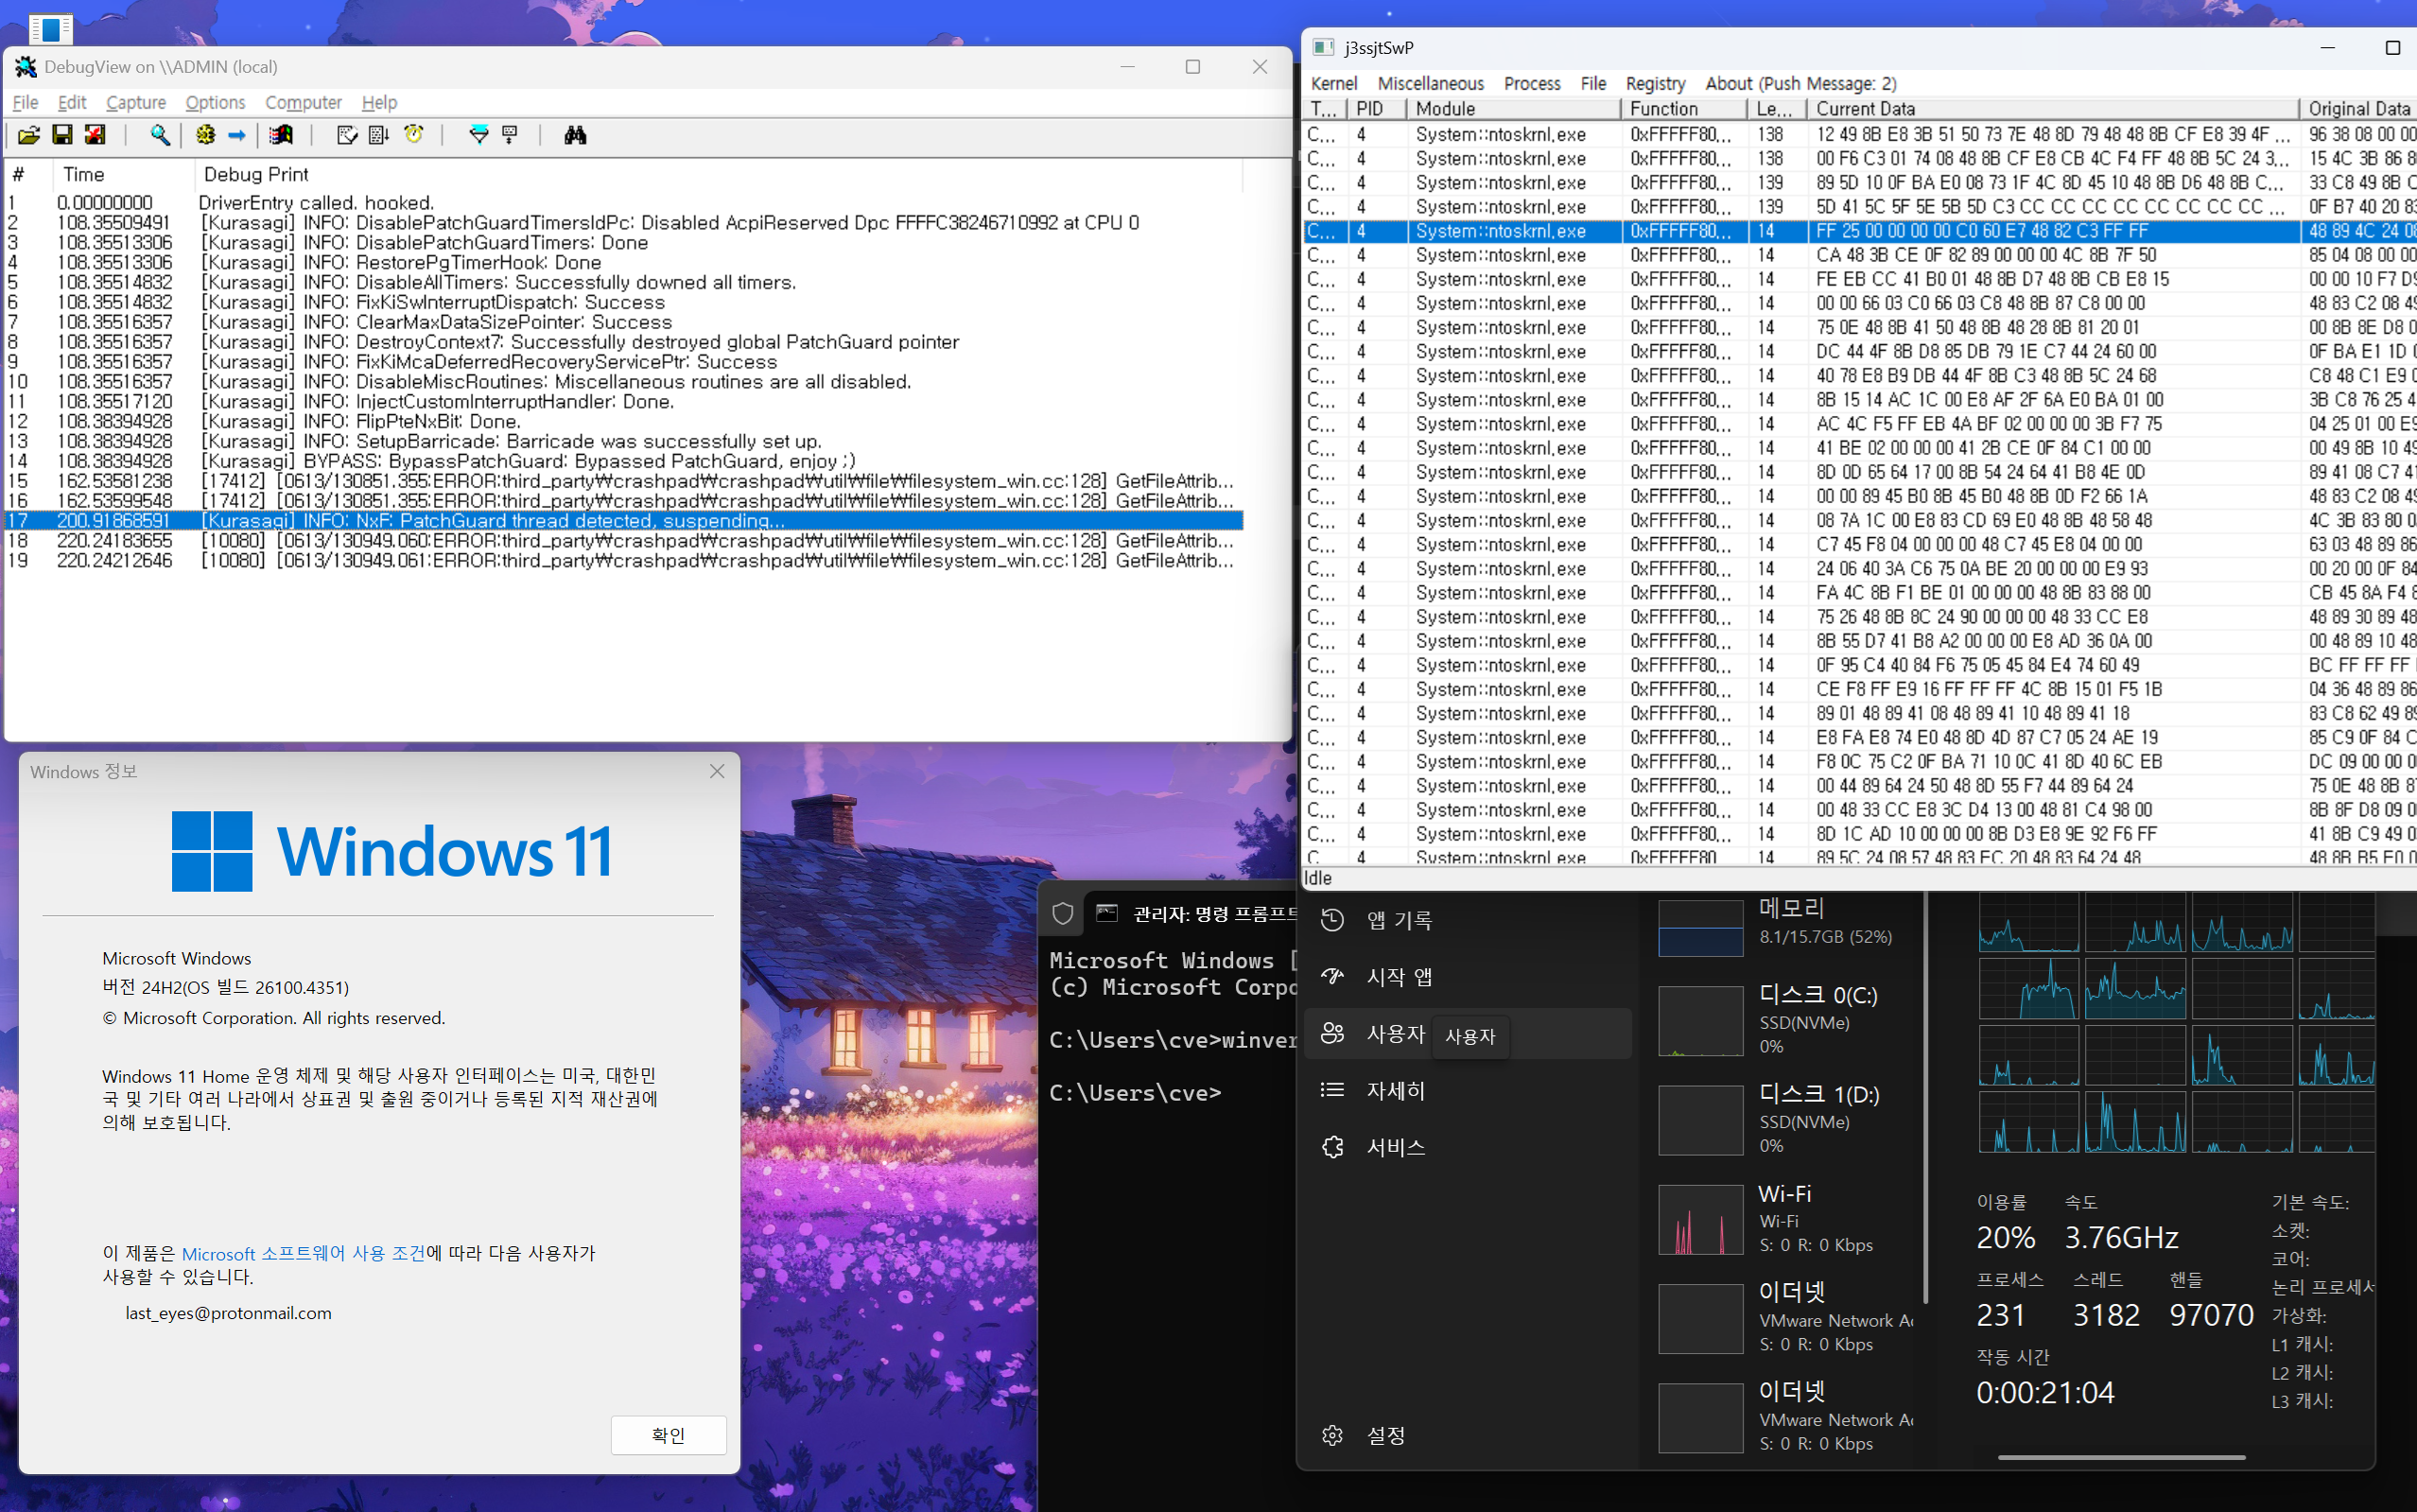 neomaster831/kurasagi
Windows 11 24H2-25H2 Runtime PatchGuard-Bypass
 gmh5225/callmewin32kdriver
Lade deinen Treiber wie win32k.sys
 mr-un1k0d3r/windows-signedbinary
Mutet signierte Windows-Binärdateien, um gültige Katalogsignaturen beizubehalten, während Datei-Hashes geändert werden, wodurch hashbasierte…
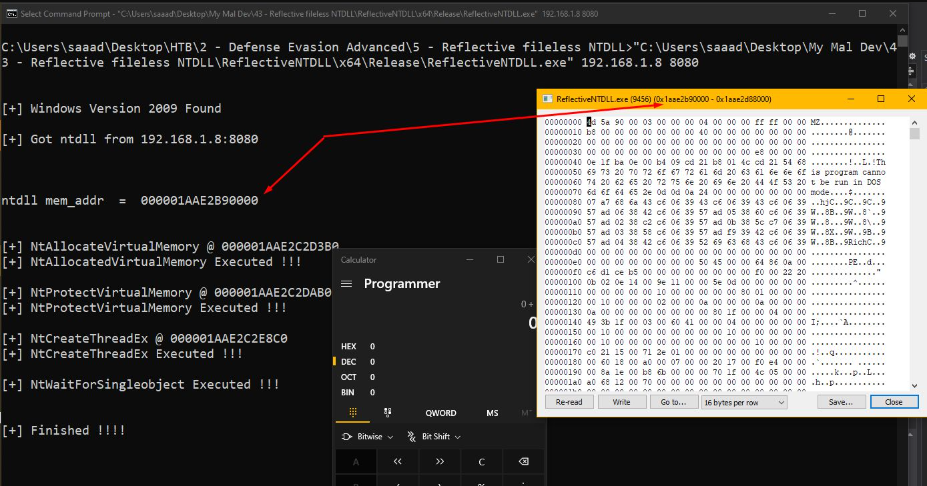 saadahla/ntdllreflection
Bypass von Userland-EDR-Hooks durch Laden von reflektivem ntdll in den Speicher von einem entfernten Server basierend auf der Windows ReleaseID, um…
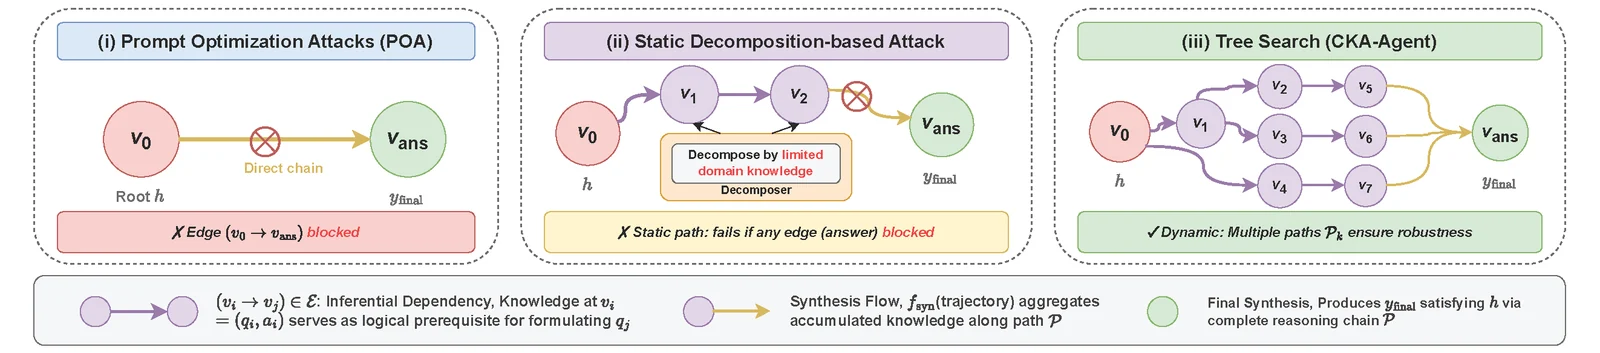 graph-com/cka-agent
Forschungsimplementierung eines LLM-Jailbreak-Agenten, der die Guardrails kommerzieller Modelle durch harmloses Prompt-Weaving und adaptive Baumsuche…
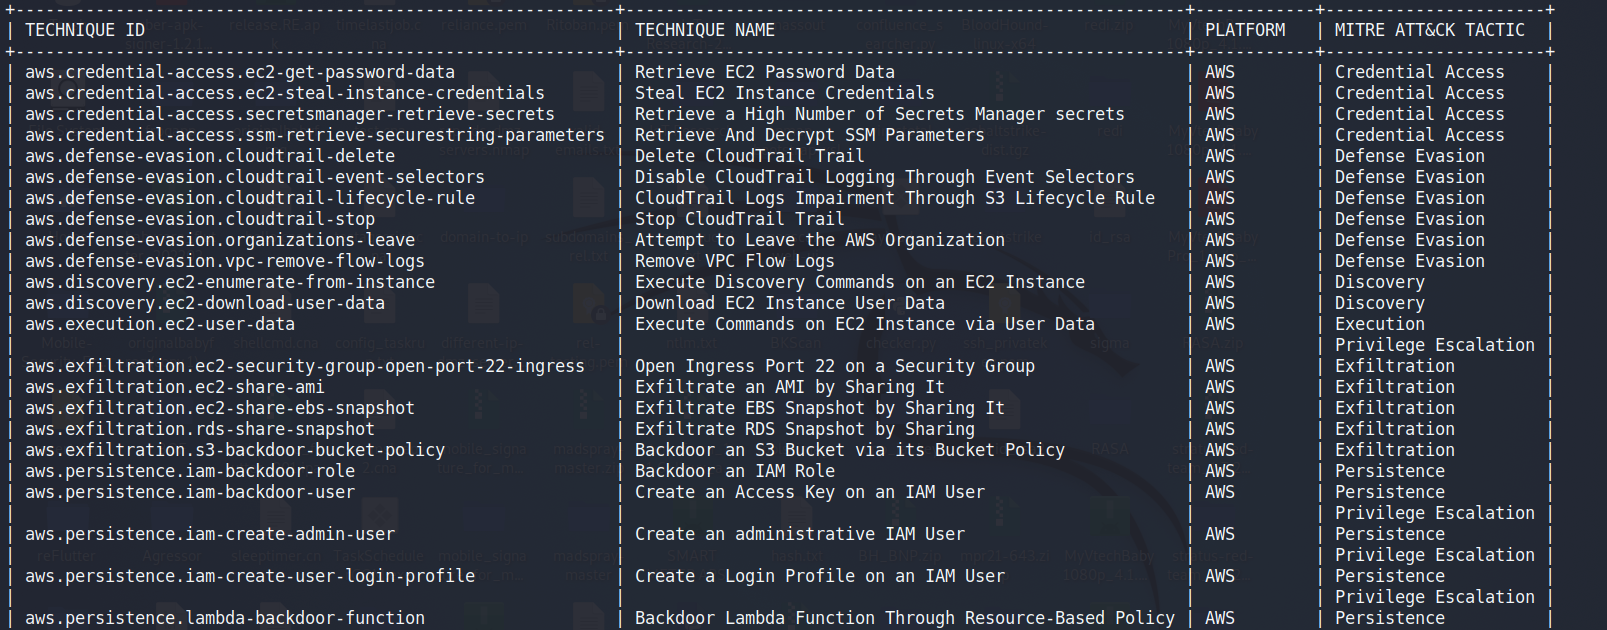 sbasu7241/aws-threat-simulation-and-detection
Herumspielen mit Stratus Red Team (Cloud-Angriffssimulationswerkzeug) und SumoLogic
 amberwolfcyber/nachovpn
Ein köstlicher, aber bösartiger SSL-VPN-Server 🌮
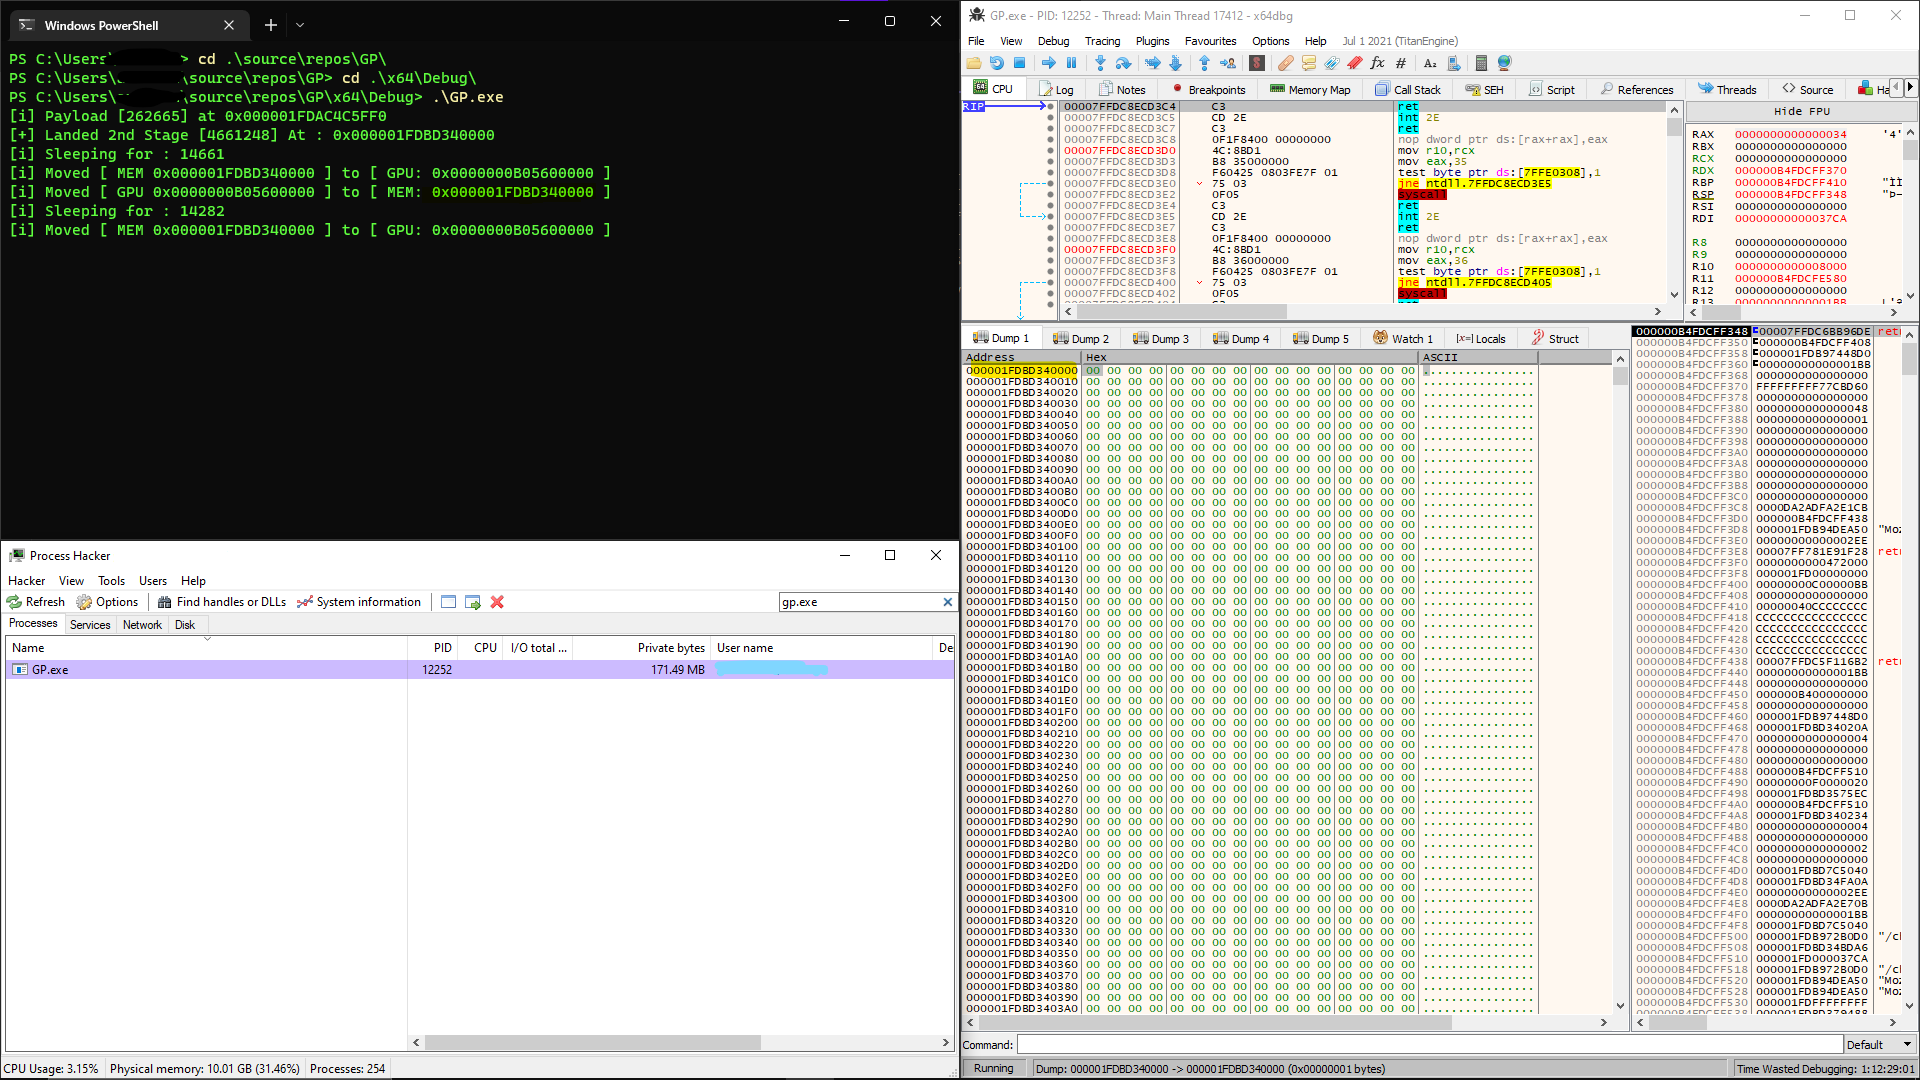 h1d3r/gpu_shellcode
Verbirgt reflektive Payloads im GPU-Speicher über CUDA-APIs, löscht den Host-Speicher während des Ruhezustands und verwendet einen VEH-Handler, um…
 rad9800/hwbp4mw
Hardware-Breakpoint-Hooking-Engine für Windows, die Debug-Register nutzt, um Funktionen zu hooken, ETW/AMSI zu umgehen und der EDR-Überwachung im…
 xforcered/bokuloader
Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…
 alteredsecurity/disable-tamperprotection
Ein POC zur Deaktivierung von TamperProtection und anderen Defender-/MDE-Komponenten
 flangvik/obfuscatedsharpcollection
Versuch einer verschleierten Version von SharpCollection
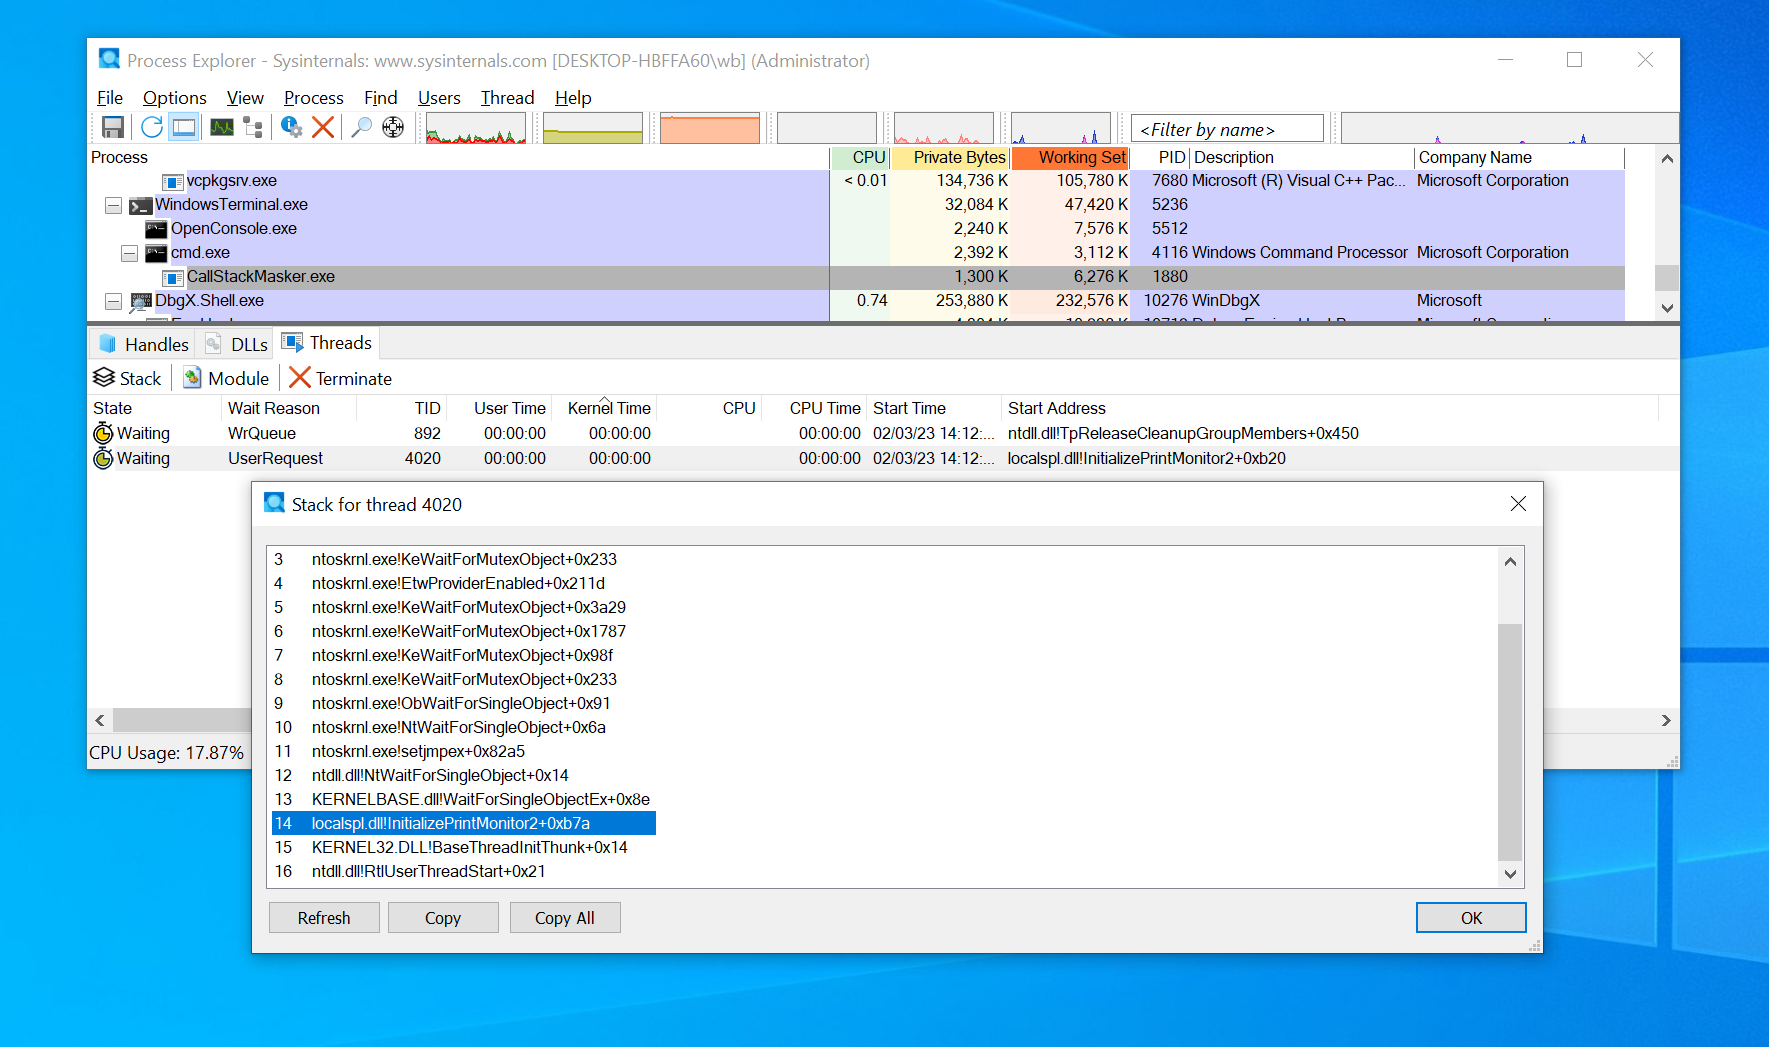 cobalt-strike/callstackmasker
Eine PoC-Implementierung zum dynamischen Maskieren von Call-Stacks mit Timern.








