#1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 hazcod/ransomwhere
Eine PoC-Ransomware-Probe, mit der Sie Ihre Ransomware-Response-Strategie testen können.
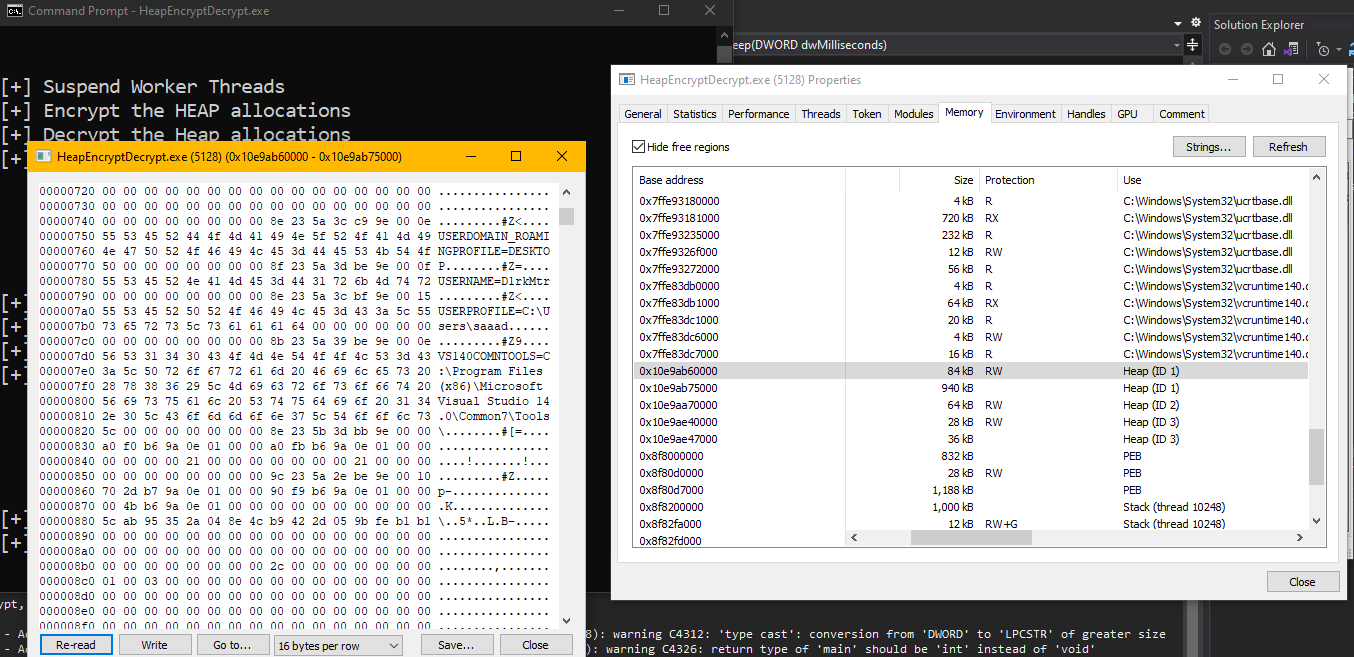 saadahla/heapcrypt
Verschlüsselung des Heaps im Ruhezustand, indem Sleep per Hooking abgefangen und durch einen eigenen Sleep ersetzt wird, der den Heap verschlüsselt.
 redcanaryco/atomictestharnesses
Öffentliches Repo für Atomic Test Harness
 maldev-academy/christmas
PoC, das eine Multi-Prozess-Injektionskette demonstriert, die auf die Remote-Ausführung von Shellcode abzielt.
 winscripting/uac-bypass
PowerShell-Proof-of-Concept, das die Windows-Benutzerkontensteuerung (UAC) umgeht, um Rechte zu erhöhen – vorgesehen für autorisierte…
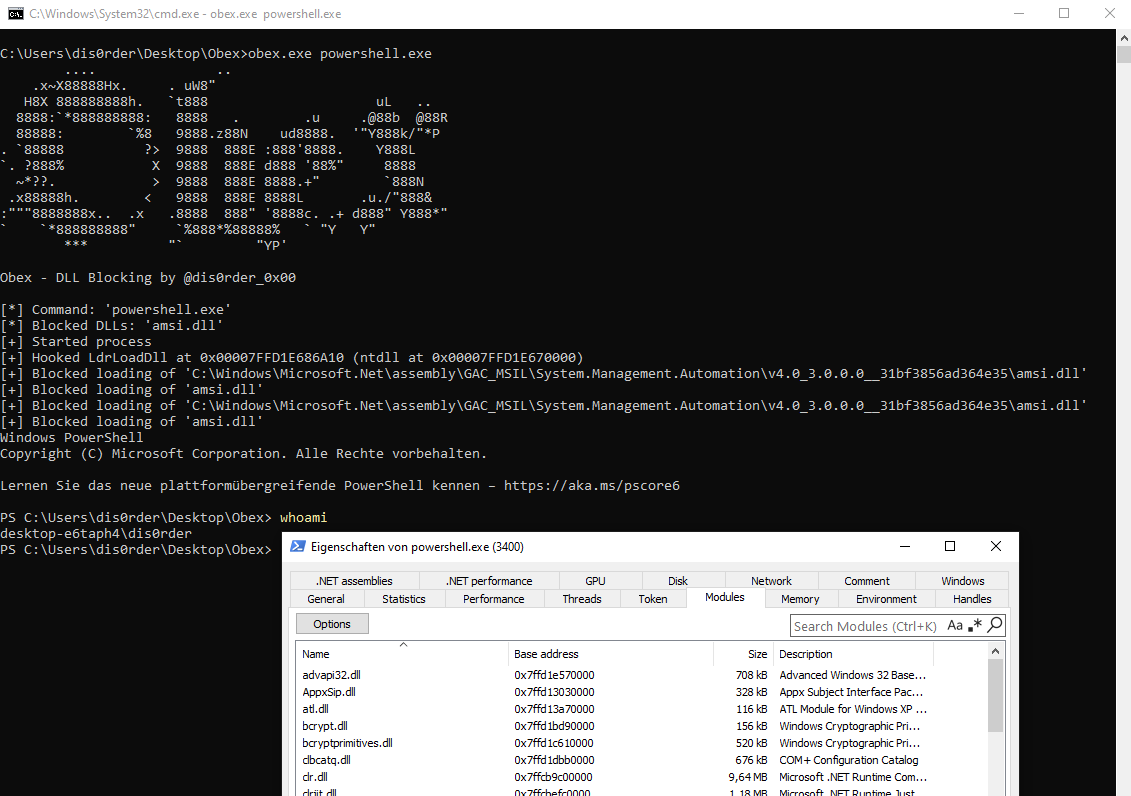 dis0rder0x00/obex
Obex – Blockieren unerwünschter DLLs im Benutzermodus
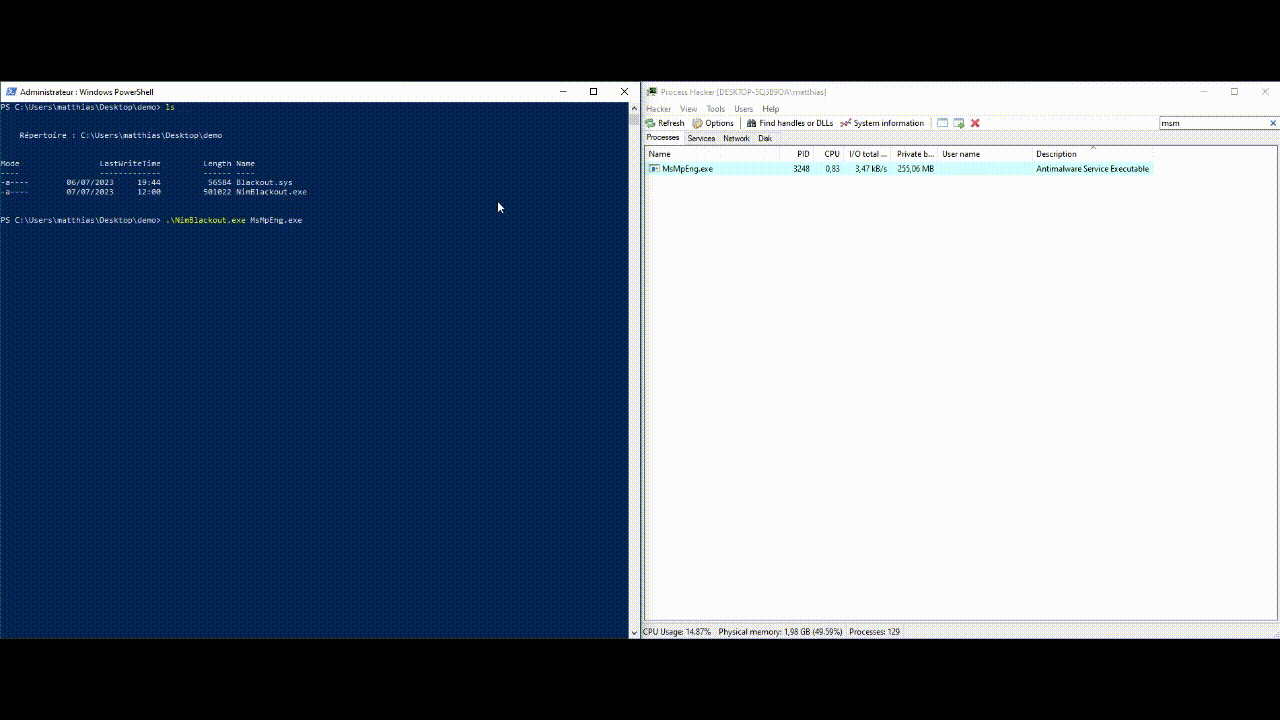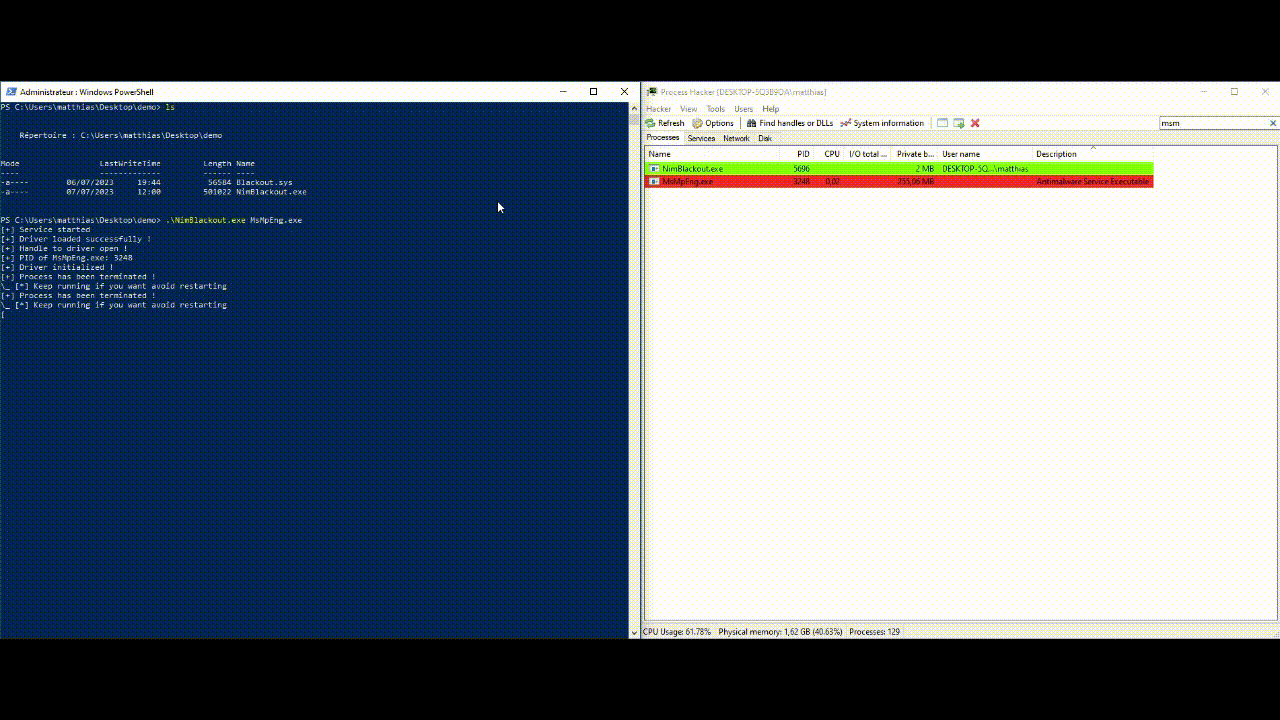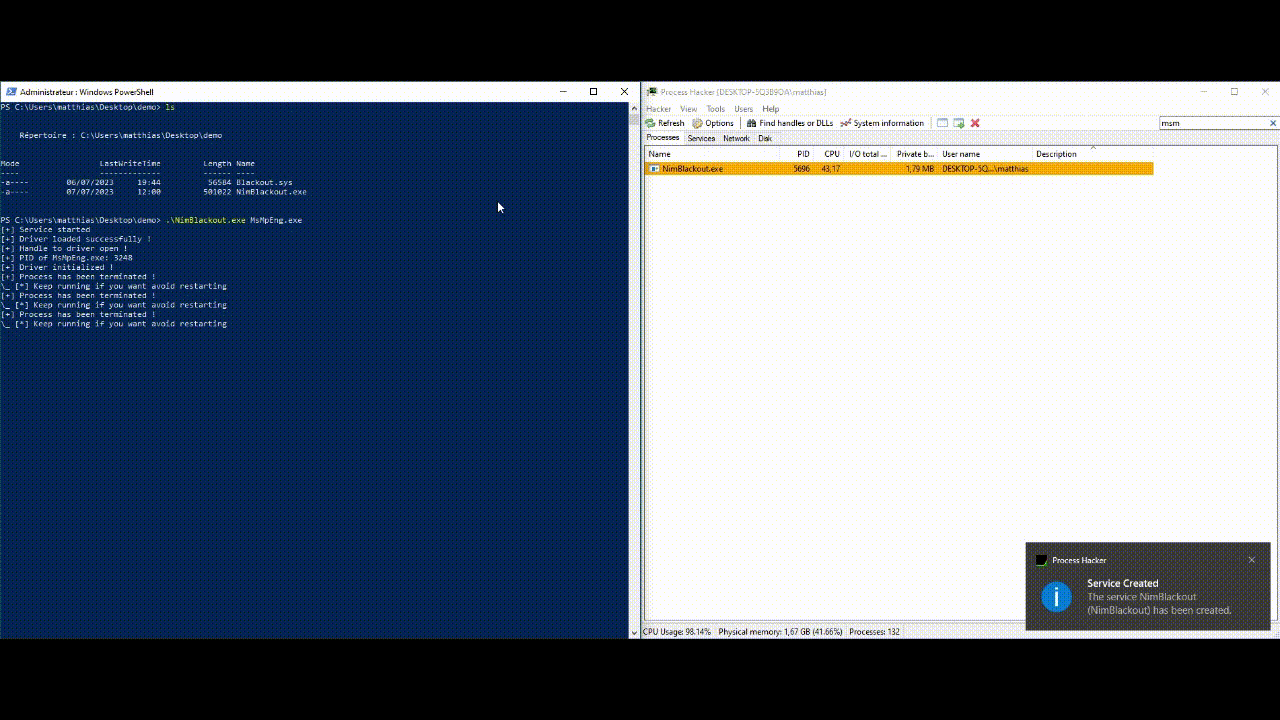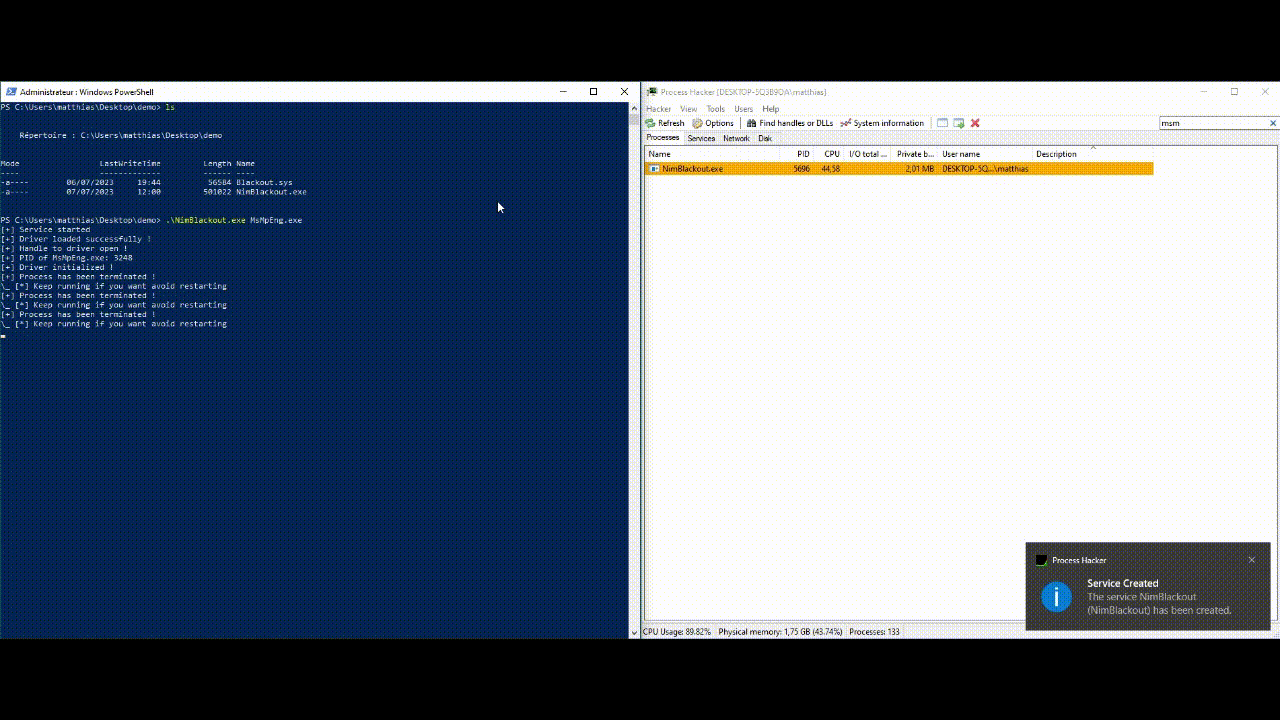 helixo32/nimblackout
Kill AV/EDR mithilfe des BYOVD-Angriffs
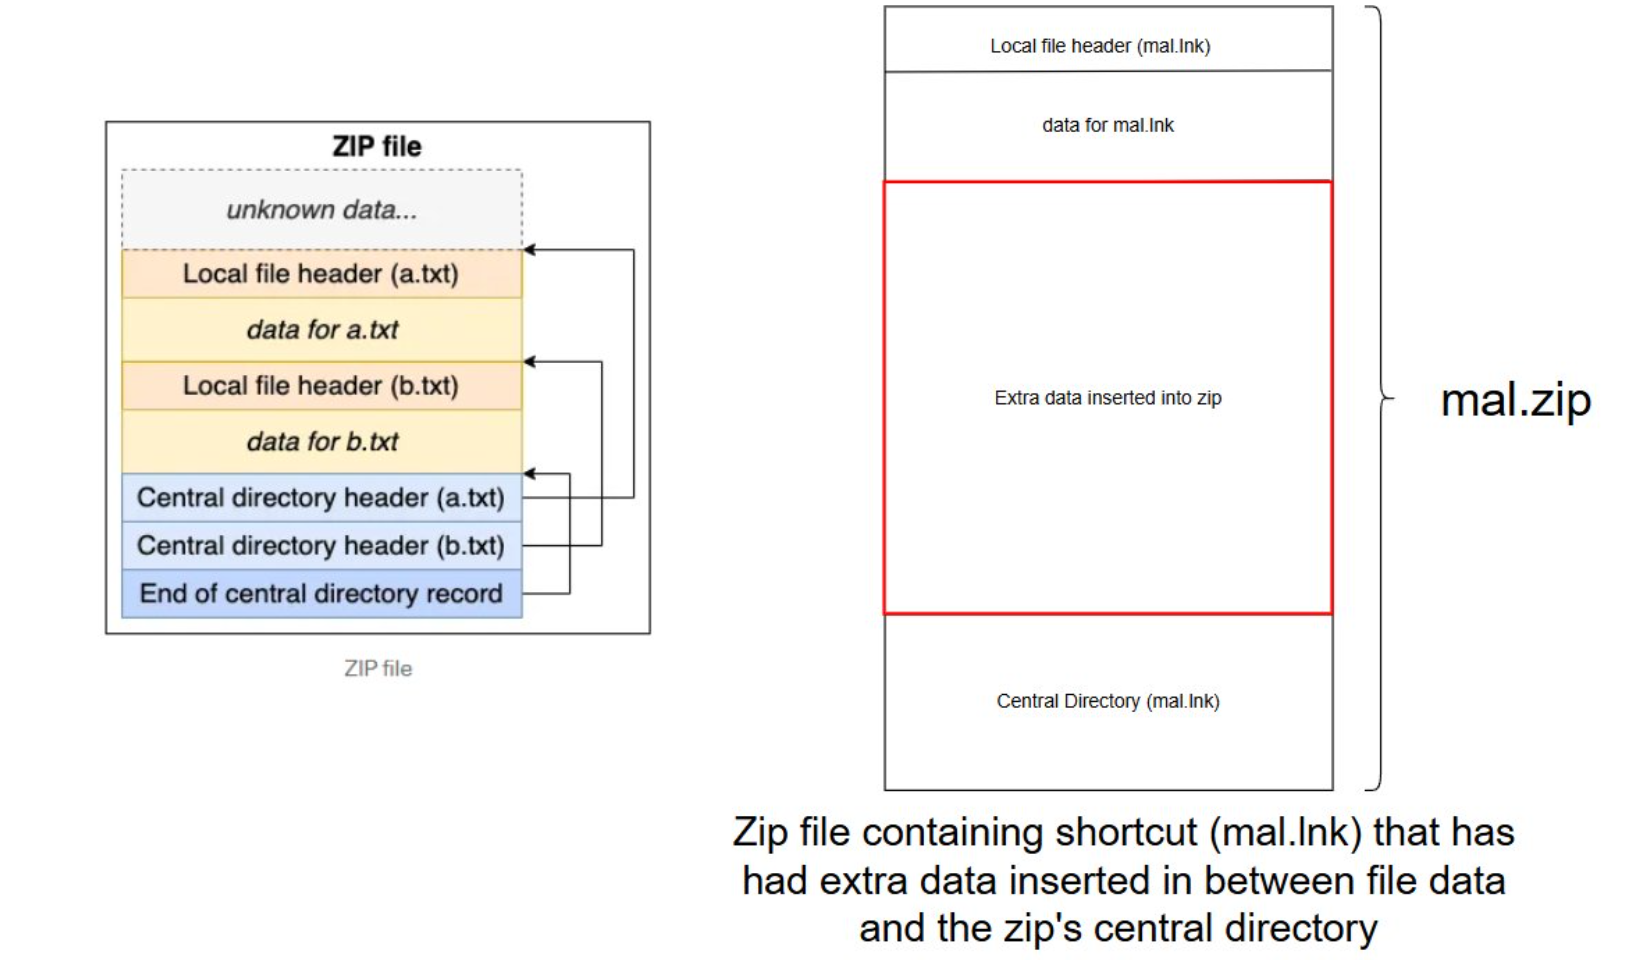 octoberfest7/zip_smuggling
Python3-Dienstprogramm zum Erstellen von ZIP-Dateien, die zusätzliche Daten für die spätere Extraktion einschmuggeln.
 kudaes/split
Wenden Sie einen Teile-und-herrsche-Ansatz an, um EDRs zu umgehen.
 namazso/linux_injector
Ein einfacher ptrace-freier Shared-Library-Injektor für x64-Linux
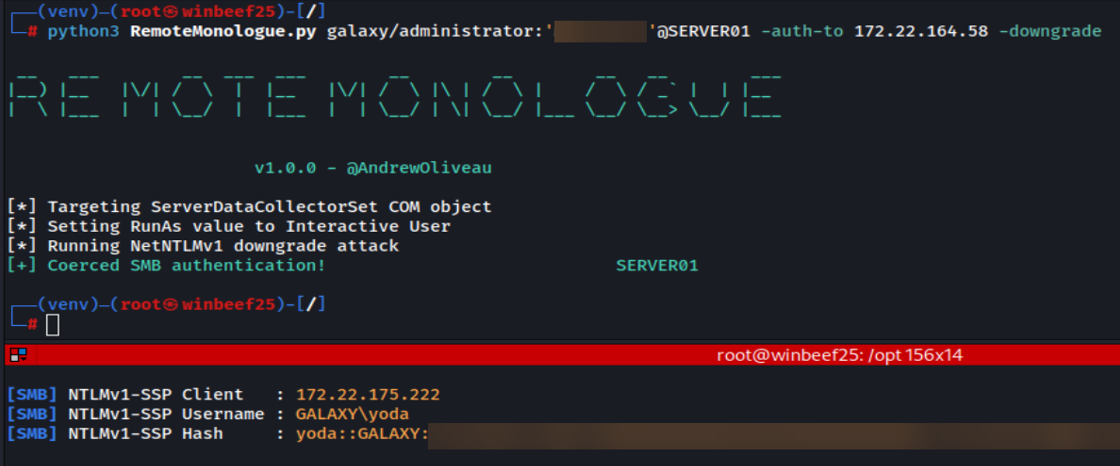 3lp4tr0n/remotemonologue
DCOM für NTLM-Authentifizierungs-Coercions waffenwirksam machen
 saadahla/pe-obfuscator
PE-Obfuskator mit Fokus auf Evasion
 mr-un1k0d3r/amsi-etw-patch
Patch AMSI und ETW
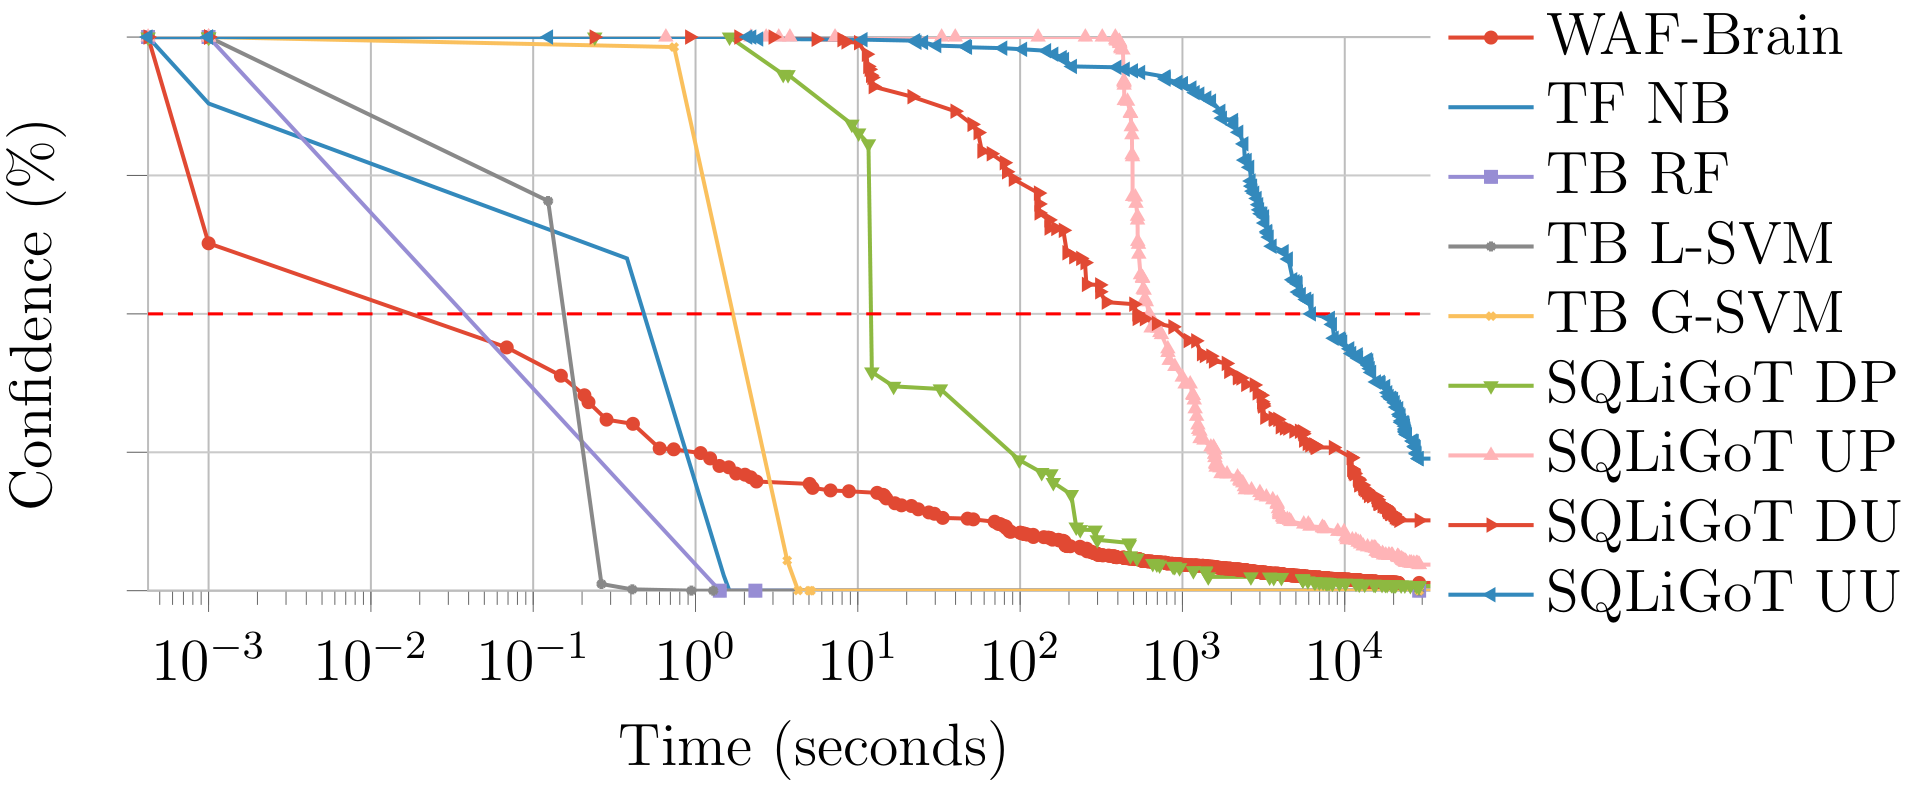 avalz/waf-a-mole
Ein geführter mutationsbasierter Fuzzer für ML-basierte Web Application Firewalls
 cyberforce/pesidious
Malware-Mutation mit Reinforcement Learning und Generative Adversarial Networks
 gmh5225/awesome-ai-security
Eine kuratierte Liste von KI-Sicherheitsmaterialien und -ressourcen für Pentester, Bug Hunter und Sicherheitsforscher.
 mattifestation/antimalwareblight
PowerShell-Code auf der Schutzebene „antimalware-light“ ausführen.