
New toolمنذ شهر واحد
midonescanner-android
 mwhammadrezss/midonescanner-android
ماسح اكتشاف CDN، اختبار النطاق الترددي الحقيقي، اكتشاف الخنق
الاستطلاعتخطيط الشبكةجمع المعلومات+4
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
mwhammadrezss/midonescanner-androidماسح اكتشاف CDN، اختبار النطاق الترددي الحقيقي، اكتشاف الخنق
 ivancabrera02/r2socks
نفق وكيل SOCKS5 عبر تخزين كائنات Cloudflare R2، مع وكلاء Python وC++ بدون تبعيات يقومون بتمرير حركة TCP عبر كائنات R2 المشفرة للوصول الخفي.
 principlebreach/waybend
مختبر SSRF ذاتي الاستضافة لإعادة التوجيه، والحمولات، والاستدعاءات الراجعة، وDNS
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 fkie-cad/sandroid_dexray-intercept
أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…
 absllk/hexestra
بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون ووكيل ذكاء اصطناعي المتصفح، والطرفيات، والتقاط حركة المرور،…
 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.
 racoten/reflectivepluginloader
مُخطِّط PE انعكاسي بسيط لنظام Windows x64 يقوم بتحميل ملفات DLL من الذاكرة دون استخدام LoadLibrary، ويحلّ الصادرات، ويوجّه الاستدعاءات عبر واجهة…
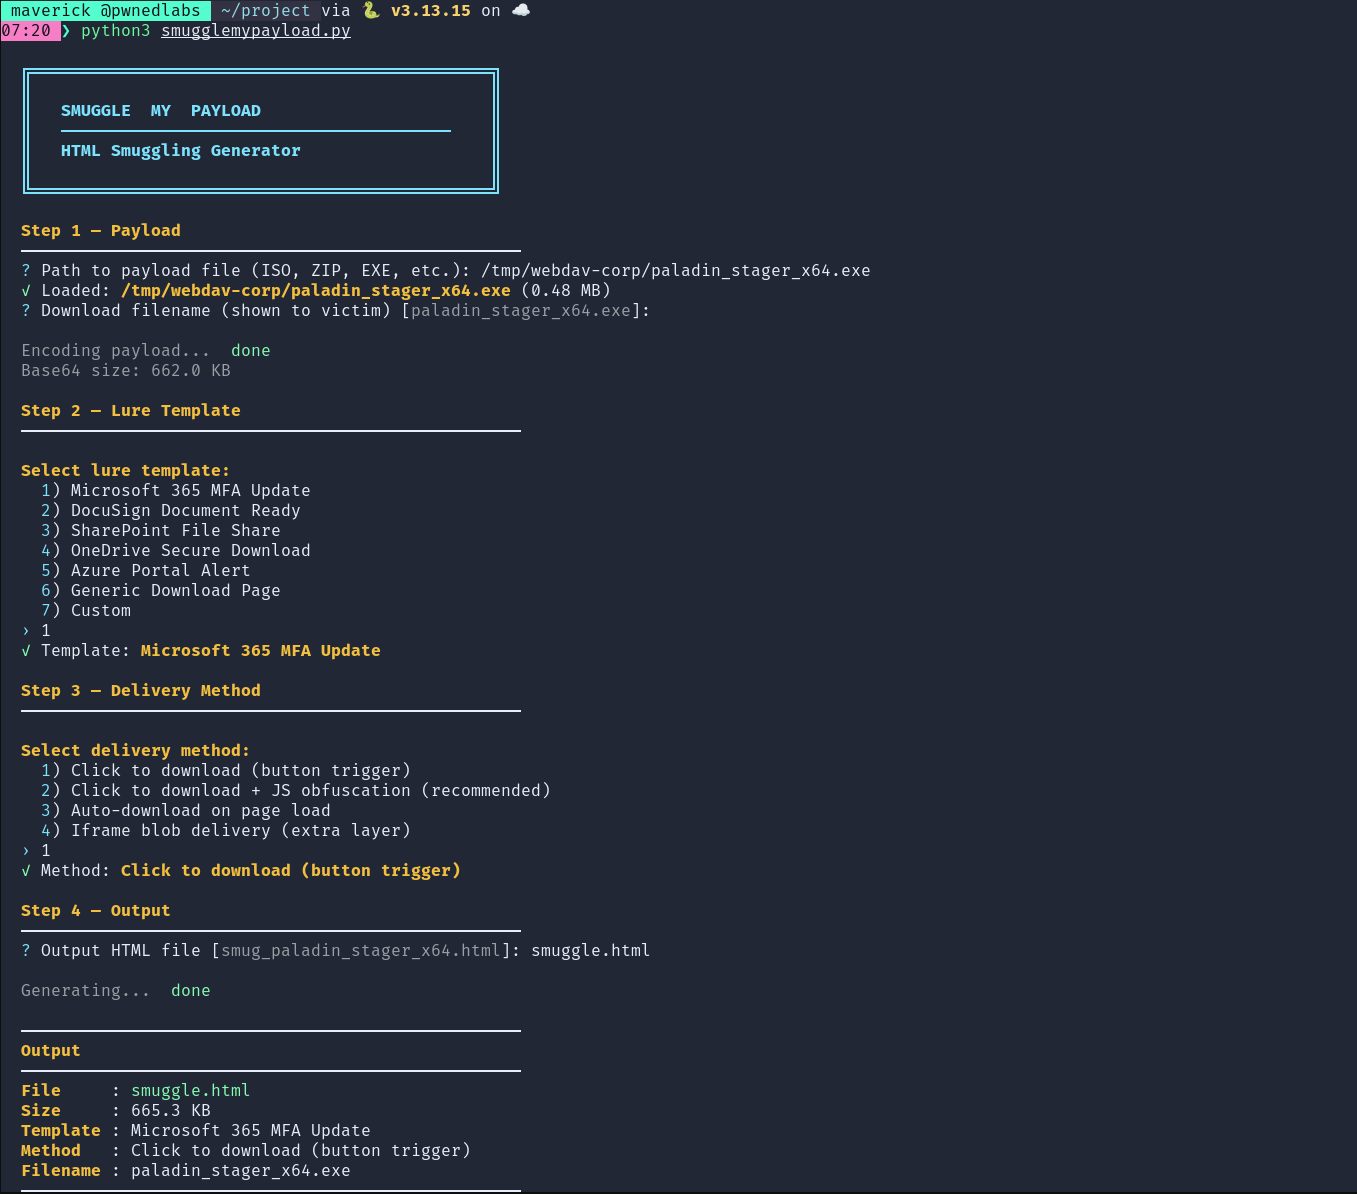 shaheeryasirofficial/smugglemypayload
ينشئ صفحات تهريب HTML تُضمّن الملفات وتعيد بناءها من جانب العميل عبر JavaScript، مع ترميز الحمولة وتقسيمها إلى أجزاء وتشويشها وقوالب إغراء تصيّد.
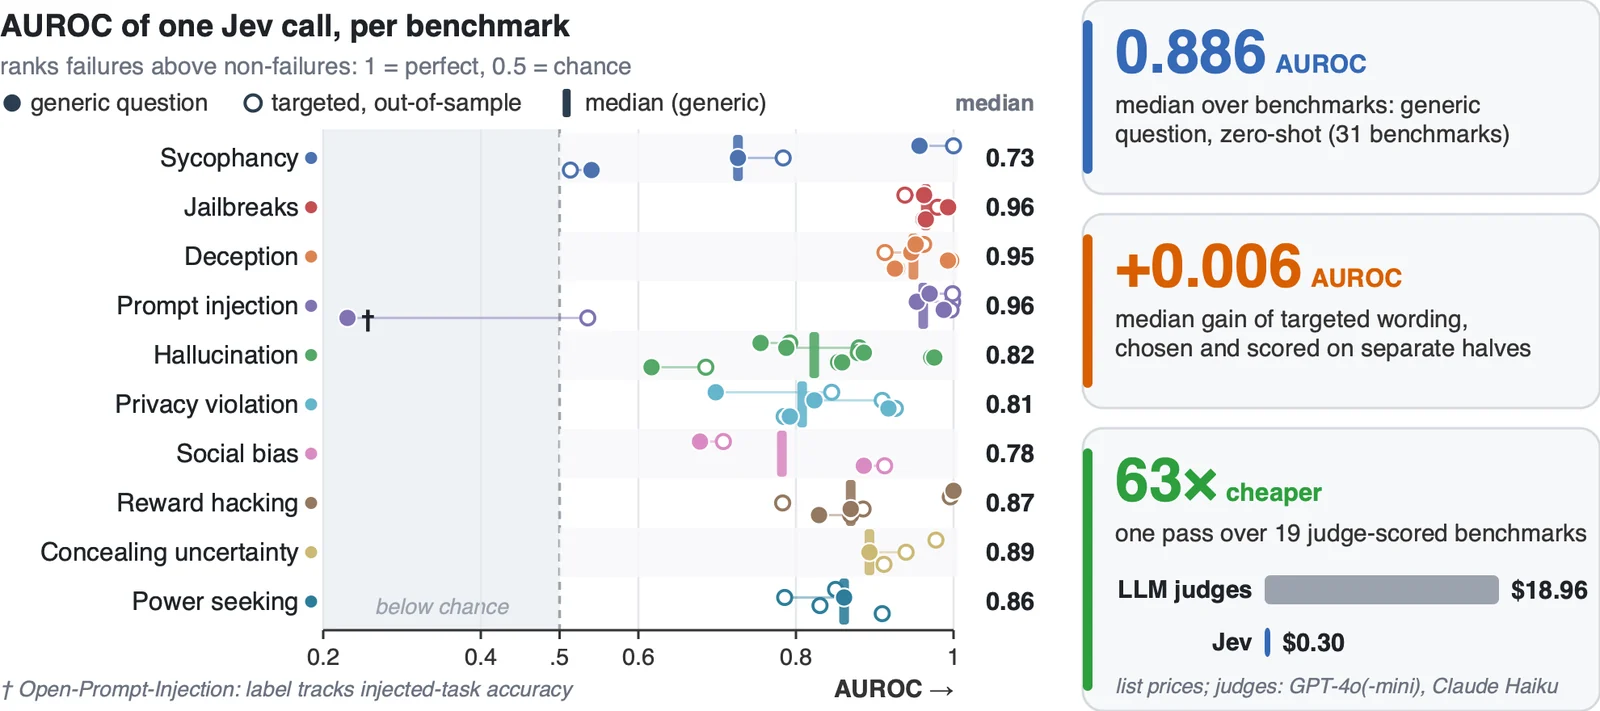 sumleo/rlcdalignbench
مجموعة معايير وشفرة برمجية لاكتشاف إخفاقات التوافق في الذكاء الاصطناعي، مع 44 معيارًا عبر عشرة أنواع من الإخفاقات وكاشف RLCD بدون أمثلة (zero-shot)…
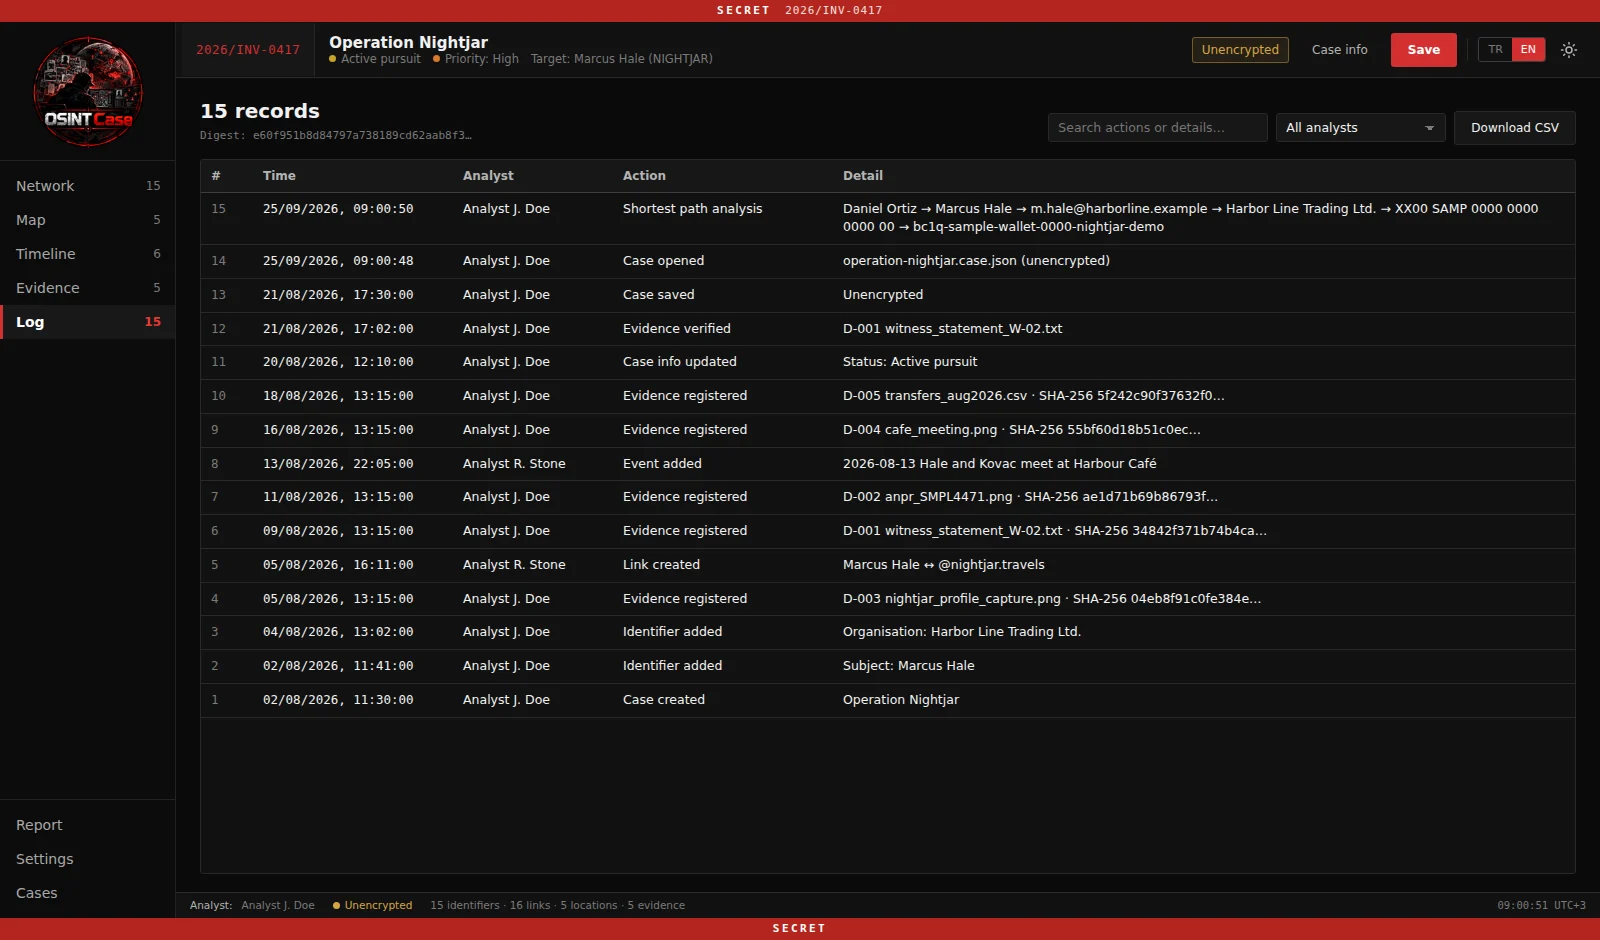 emrekybs/osintcase
أداة لرسم خرائط قضايا التحقيق في OSINT لتنظيم الكيانات والعلاقات والأدلة والمعلومات الاستخباراتية.
 asmitdesai/ubuntils
واجهة سطر أوامر/واجهة مستخدم نصية بلغة Python لفرز الأدلة الجنائية لأنظمة Ubuntu — تكتشف آليات الاستمرارية وتعالجها مع جمع الأدلة، وربط الجدول…