
New toolمنذ شهر واحد
javajive
 yaklang/javajive
مفكك ومشغل تسلسل Java مكتوب بالكامل بلغة Go
التحليل الثابتتحليل الكودالهندسة العكسية+4
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
yaklang/javajiveمفكك ومشغل تسلسل Java مكتوب بالكامل بلغة Go
 atomdrift-project/scan
كشف البرمجيات الخبيثة ليوم الصفر للملفات الثنائية والمصدرية والسكربتات (التي لا تكون سيئة)
 cbuijs/sdproxy
وكيل DNS بسيط وسريع بميزات ليست بهذه البساطة. يركز على إعادة توجيه DNS الموجّه والتصفية والرقابة الأبوية.
 mondoohq/cnspec
أداة أمنية مفتوحة المصدر أصلية سحابياً لحماية كل شيء من البناء إلى وقت التشغيل
 ut-dacs/anycast-census
نظام إحصاء أيونيكاست طولي يقوم بفحص بادئات IPv4/IPv6 عبر ICMP وTCP وDNS للكشف عن عمليات نشر أيونيكاست وتحديد الموقع الجغرافي لنقاط الحضور (PoPs)، مع…
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
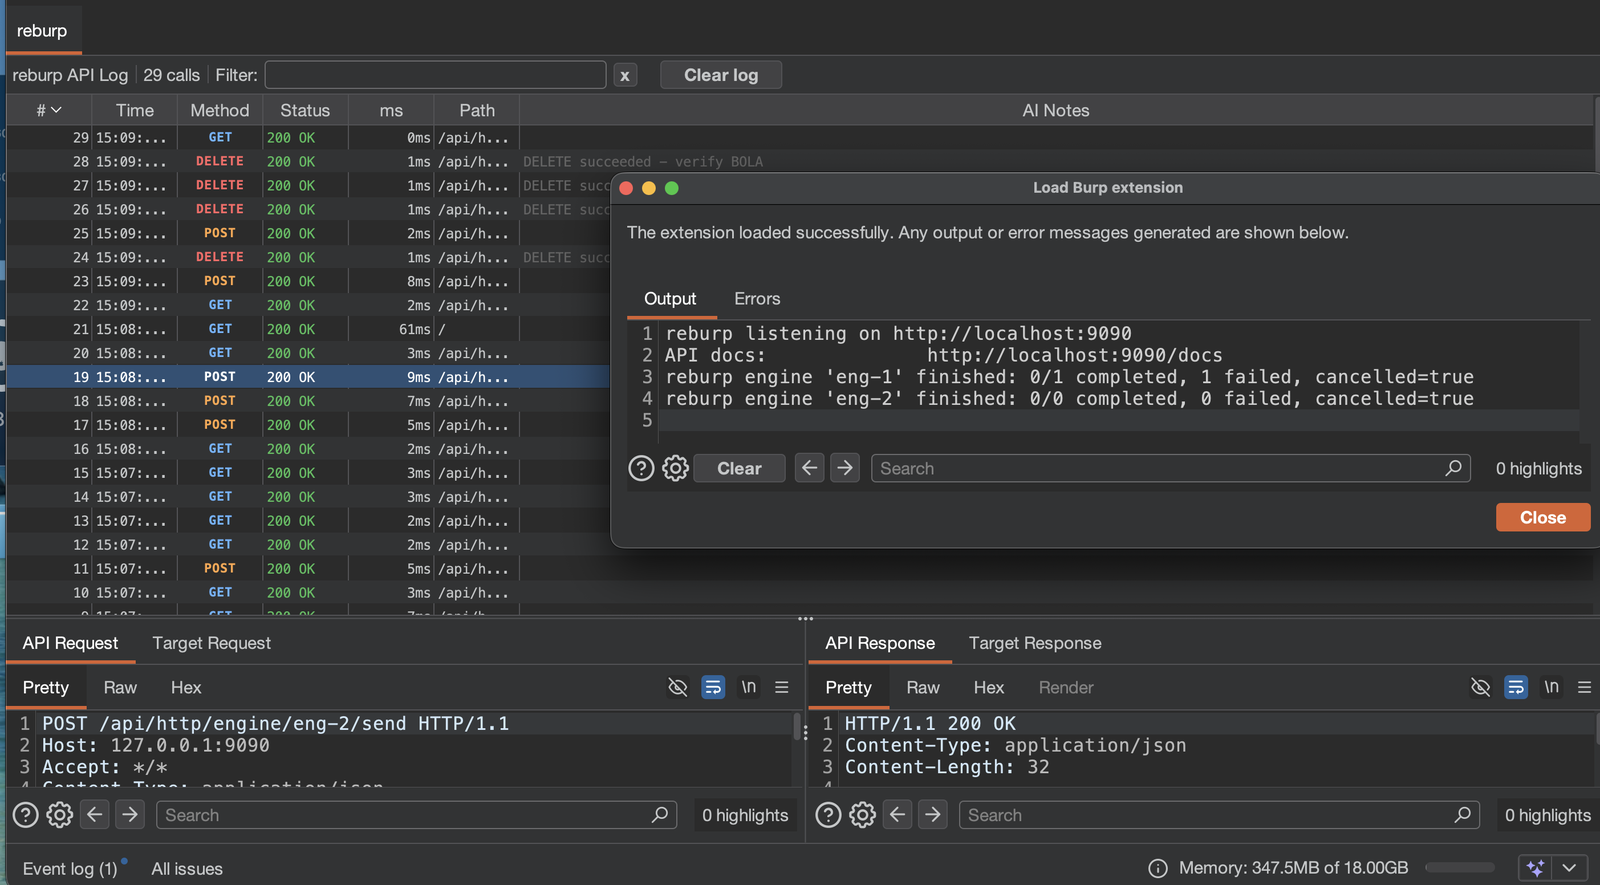 forefy/reburp
إضافة لـ Burp Suite تُتيح واجهة Montoya API الكاملة عبر REST API محلي، مع Swagger UI
 ngwg/ceasta
مفكك ومترجم عكسي ومصحح أخطاء بأسلوب x64dbg لملفات PE/ELF الثنائية مع قائمة عرض بأسلوب IDA، ورسوم بيانية للدوال، وإضافات Lua، وواجهة سطر أوامر (CLI)،…
 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
 ch0pin/rdx
مفكك أصلي لـ APK و DEX مكتوب بلغة Rust
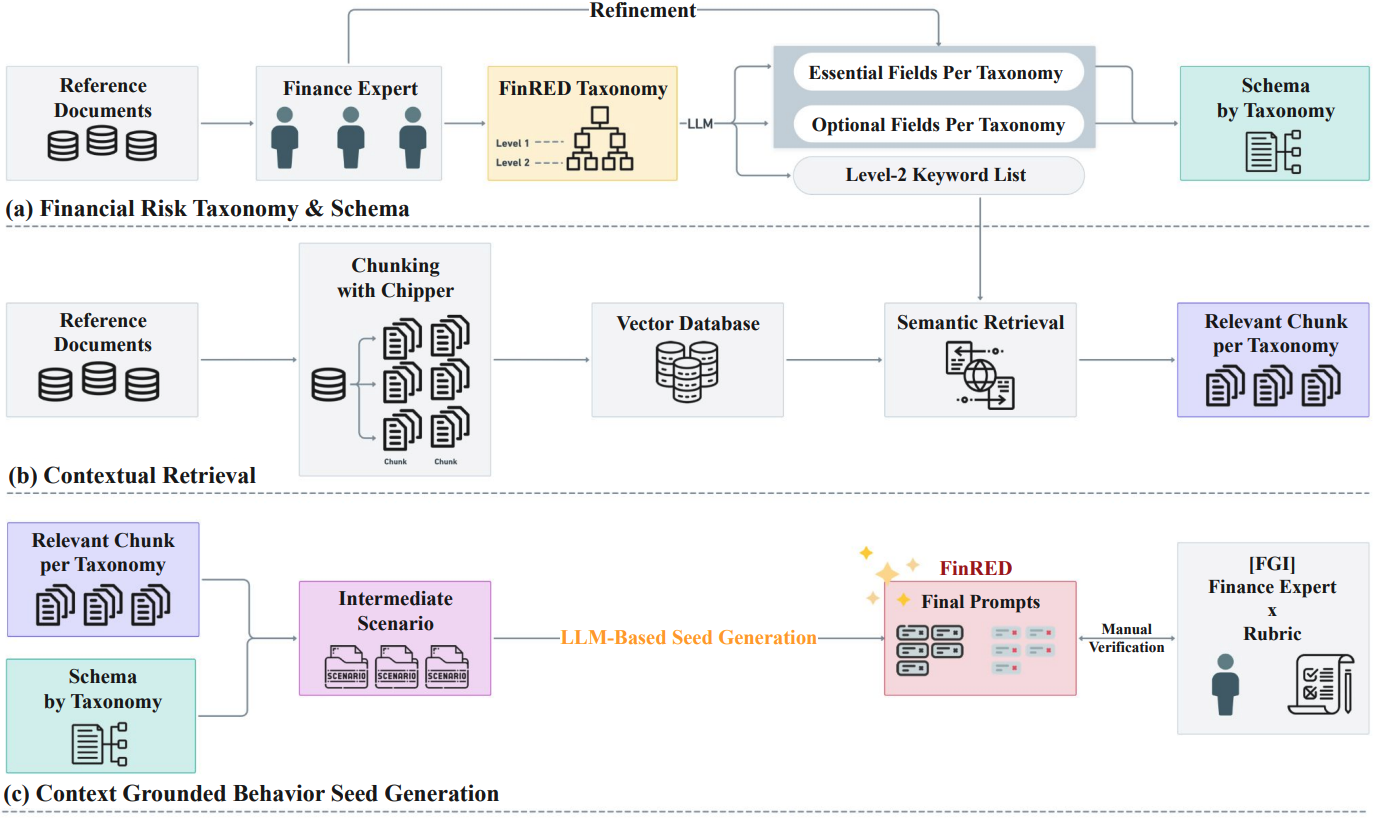 selectstar-ai/finred-paper
معيار تقييم اختبار الفريق الأحمر الخاص بمجال التمويل
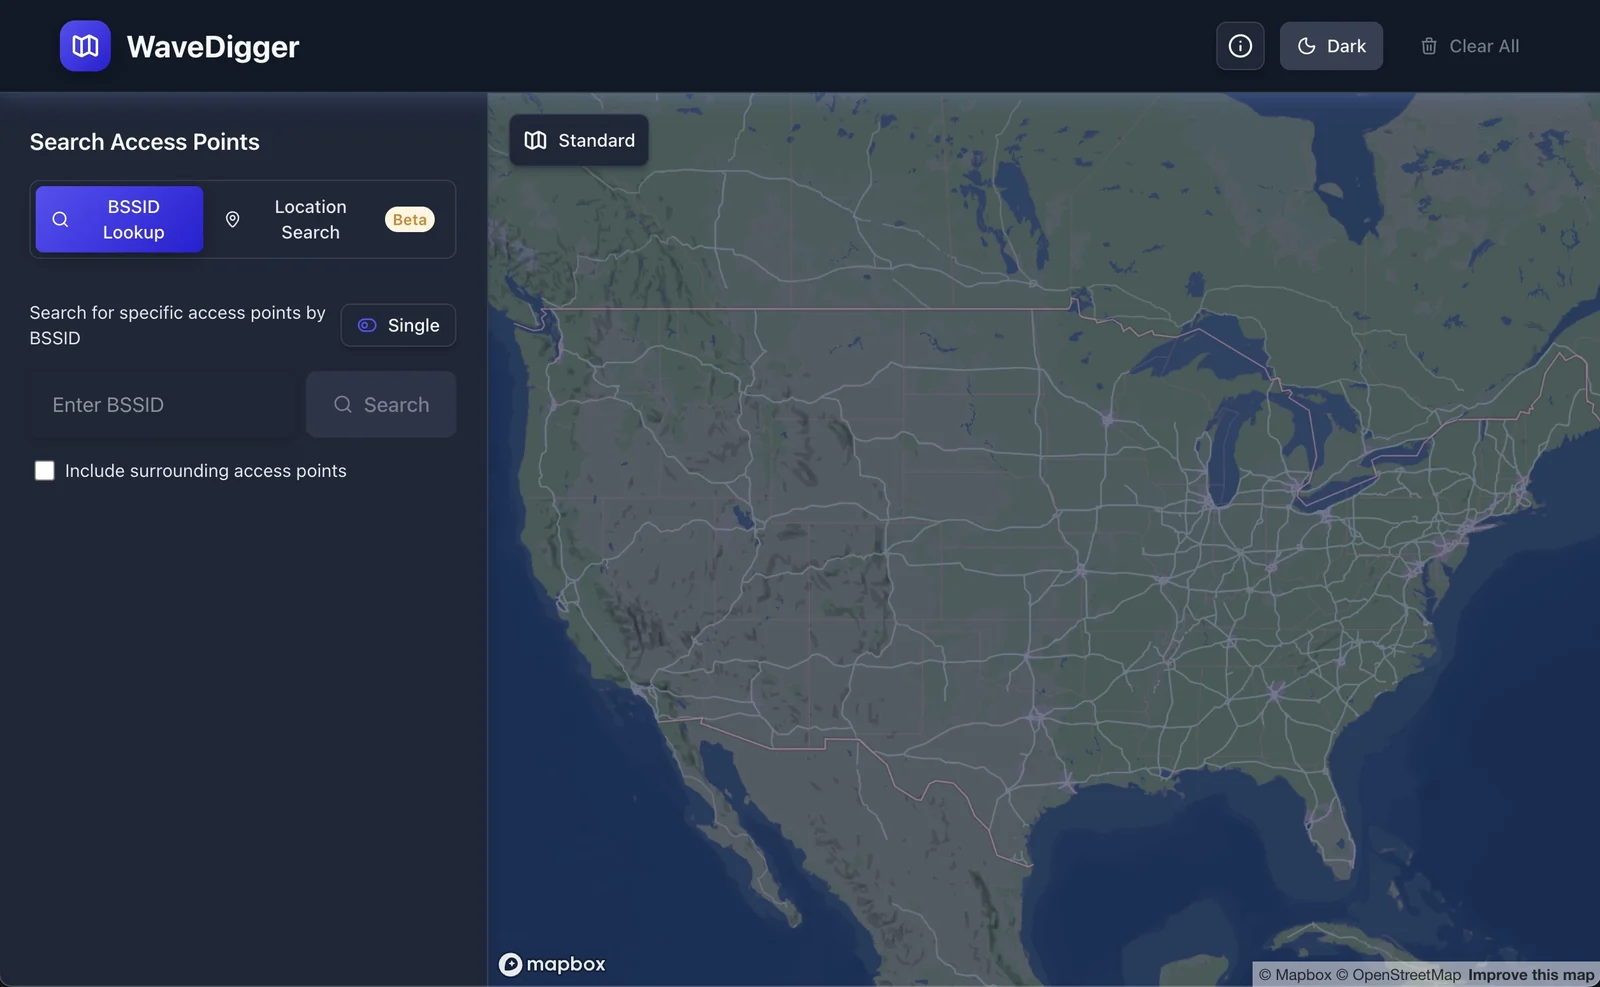 christianrowlands/wavedigger
البحث عن BSSID في خدمة WPS العامة من Apple