Decepticon
وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.

رؤية في نشاط وكلاء الذكاء الاصطناعي على نقاط النهاية، مع الكشف على الجهاز، وحجب اختياري قبل الإجراء، وإعادة بناء جنائي.

إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…

واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار…

وكيل عكسي يركز على الأمان أولاً لحماية الويب الحر.

أداة OSINT مبنية على Python تجمع وتحلل البيانات المتاحة للعموم من المصادر المفتوحة لدعم استخبارات التهديدات، وأبحاث الثغرات، والتحقيقات.

مُحدِّد بصمات خادم C2 — Cobalt Strike، Sliver، Mythic، Havoc، Brute Ratel

إضافة GitHub CLI لتشغيل "legitify"

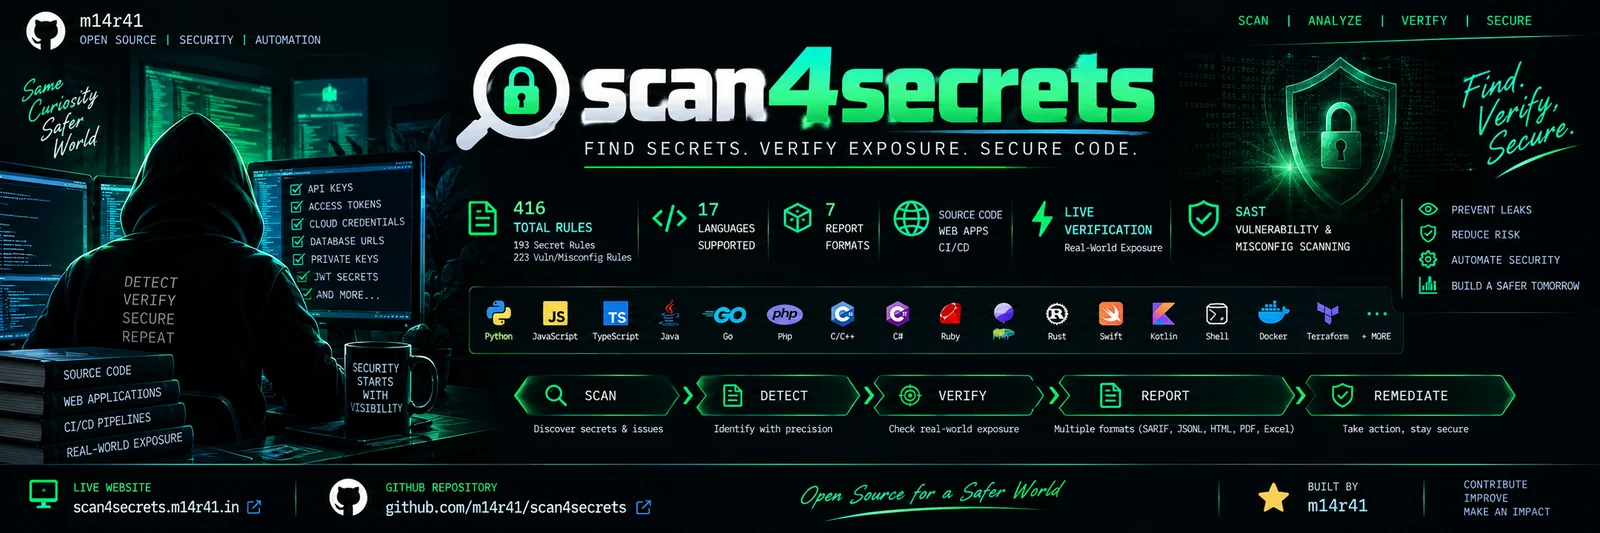
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…

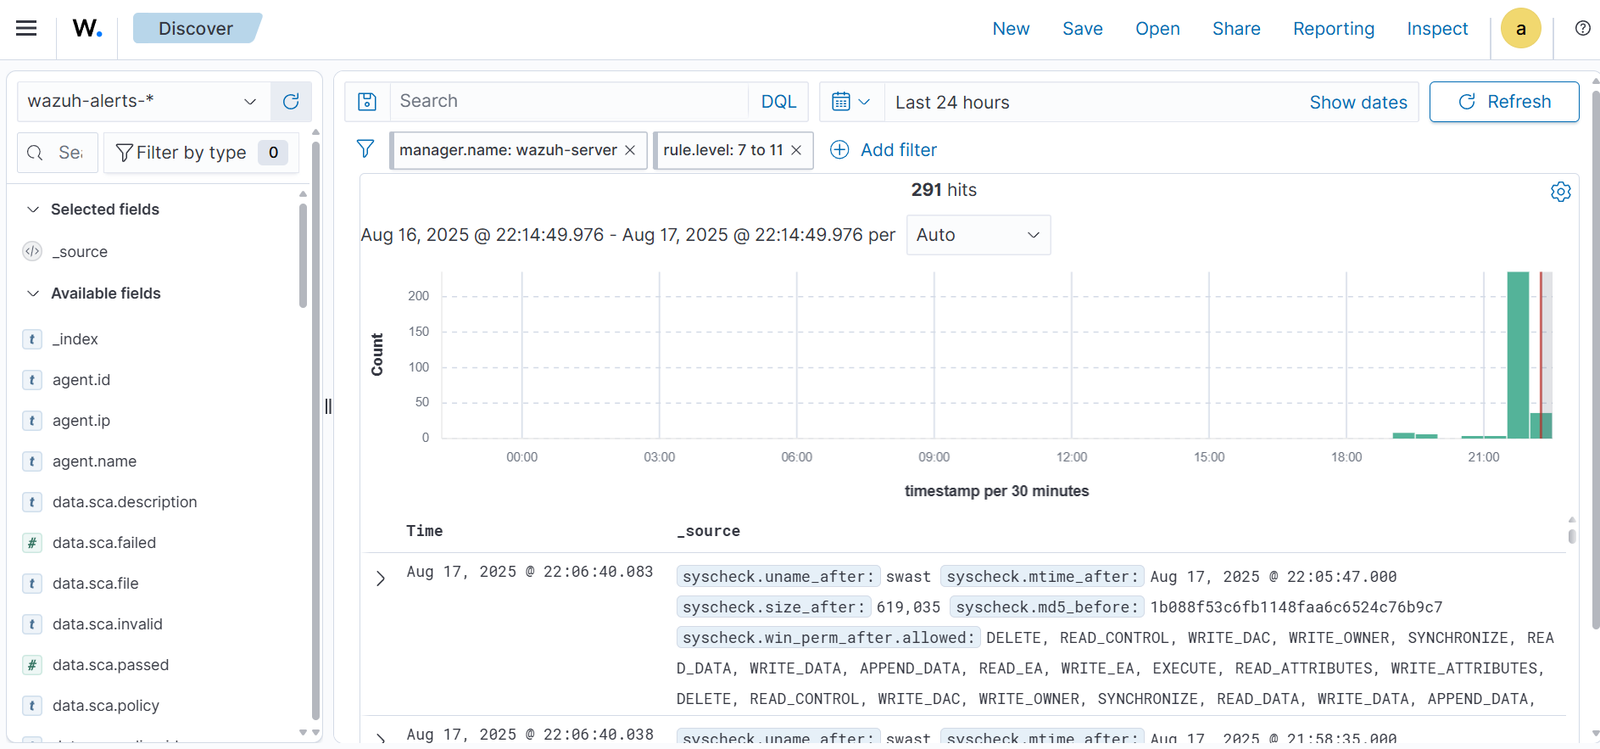
مختبر منزلي عملي لـ Wazuh SIEM/XDR يغطي نشر OVA، وتسجيل الوكلاء، ومراقبة سلامة الملفات، واكتشاف البرمجيات الخبيثة عبر VirusTotal، واصطياد التهديدات…

نظام كشف التسلل (IDS) فائق السرعة وذو كفاءة عالية في استهلاك الرموز، مبني على Jev من TypeSafe.

مجموعة أدوات أمنية هجومية لنظام أندرويد تعمل دون اتصال بالإنترنت أولاً، وتضم 21 وحدة للاستطلاع، وفحص المنافذ، وتعداد النطاقات الفرعية، واستغلال…