

New toolمنذ 22 أيام
wstrace
 gilnett/wstrace
مراقب نظام وواجهة برمجة تطبيقات Windows مستقل بدون برامج تشغيل بلغة Rust
أدوات دفاعيةالتحليل الديناميكي (عزل)الهندسة العكسية+7
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
gilnett/wstraceمراقب نظام وواجهة برمجة تطبيقات Windows مستقل بدون برامج تشغيل بلغة Rust
 mongodb/kingfisher
كشف الأسرار + التحقق المباشر. رسم نطاق التأثير. الإبطال السريع. استخدم واجهة سطر الأوامر أو ضمّنه في Rust وPython.
 vulnz/sast
محرك SAST مجاني يعمل دون اتصال لـ CI/CD: تحليل AST وتحليل التلوث عبر الملفات، واكتشاف الأسرار مع التحقق المباشر، وSCA/CVE، وسوء تكوين IaC، وفحص…
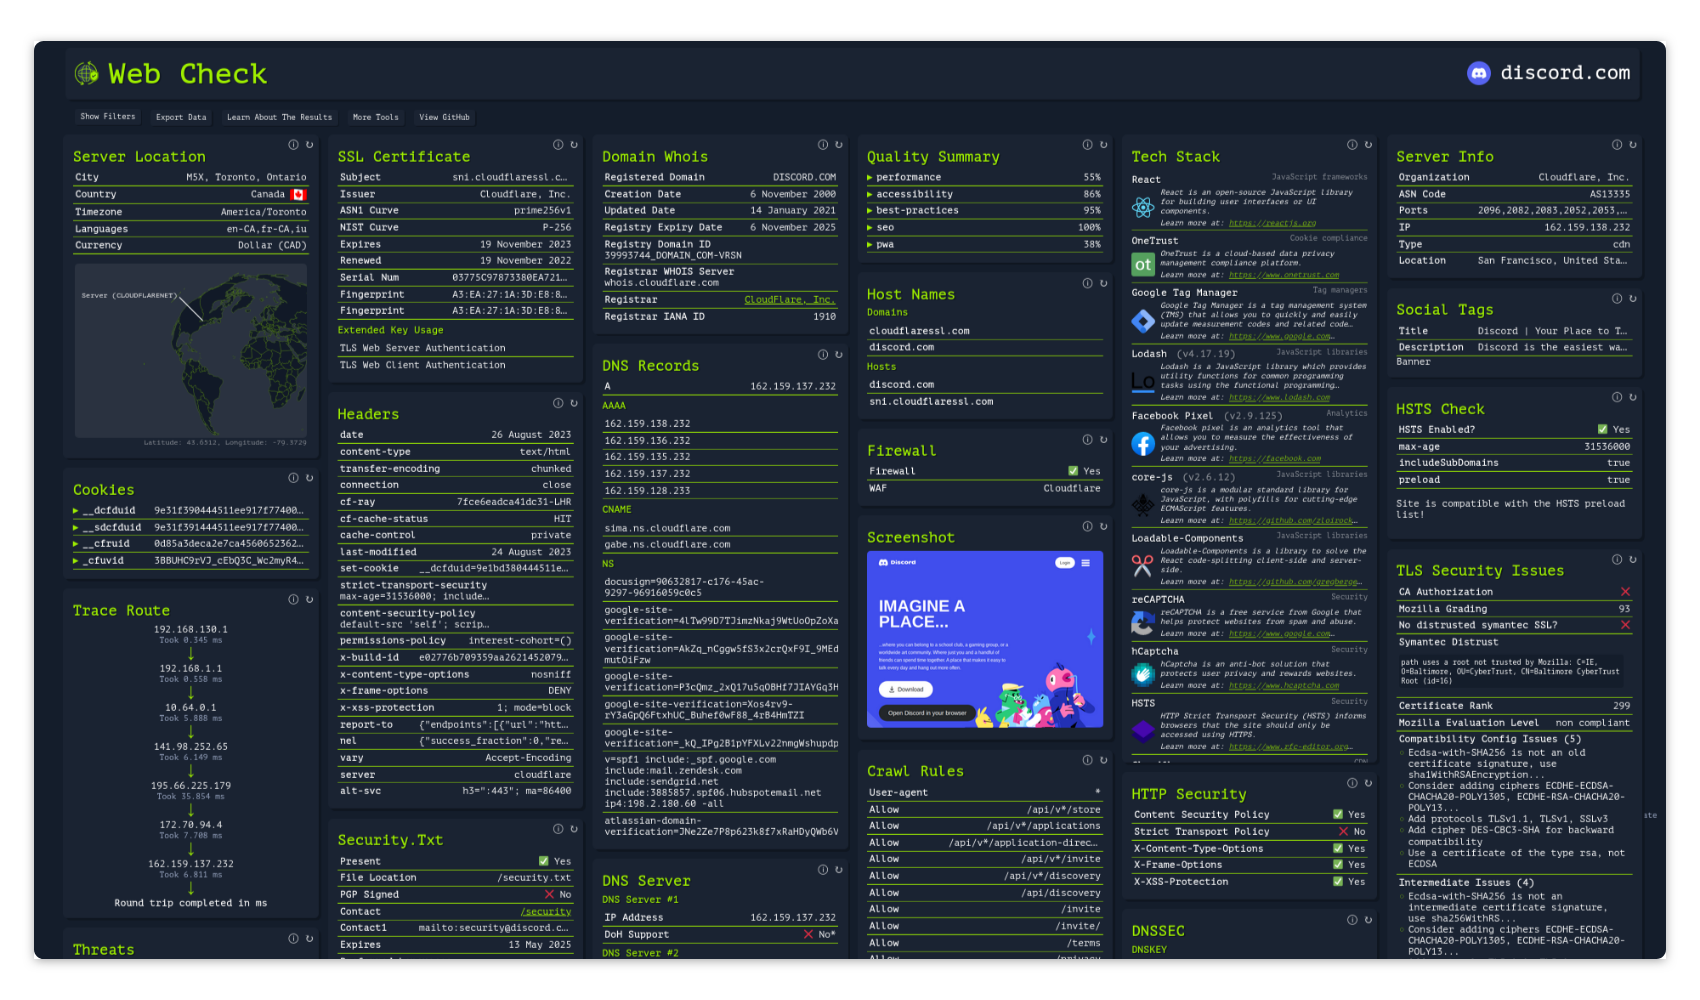 lissy93/web-check
🕵️♂️ أداة OSINT شاملة لتحليل أي موقع ويب
 vighnesh91/-logicsentry-ai
محرك فرز SAST/DAST يعمل دون اتصال بالإنترنت، يقوم بتحليل الشيفرة المصدرية وإعادة تشغيل حركة مرور HAR لاكتشاف عيوب منطق الأعمال، وBOLA، وحالات…
 vighnesh91/cloudgarrison
منصة عمل محلية تعمل عبر المتصفح لتقييم الوضع الأمني متعدد السحابات، تحاكي مسارات الهجوم، وتدقق في امتثال IaC، وتحلل رسوم الهويات البيانية، وتُخطّط…
 vighnesh91/severitas
إطار محاكاة هندسة اجتماعية مُصرَّح به مع مختبر استرجاعي معزول، وتوليد جمهور اصطناعي، وفحوصات تفويض مسبقة، وتقارير دون اتصال بصيغ…
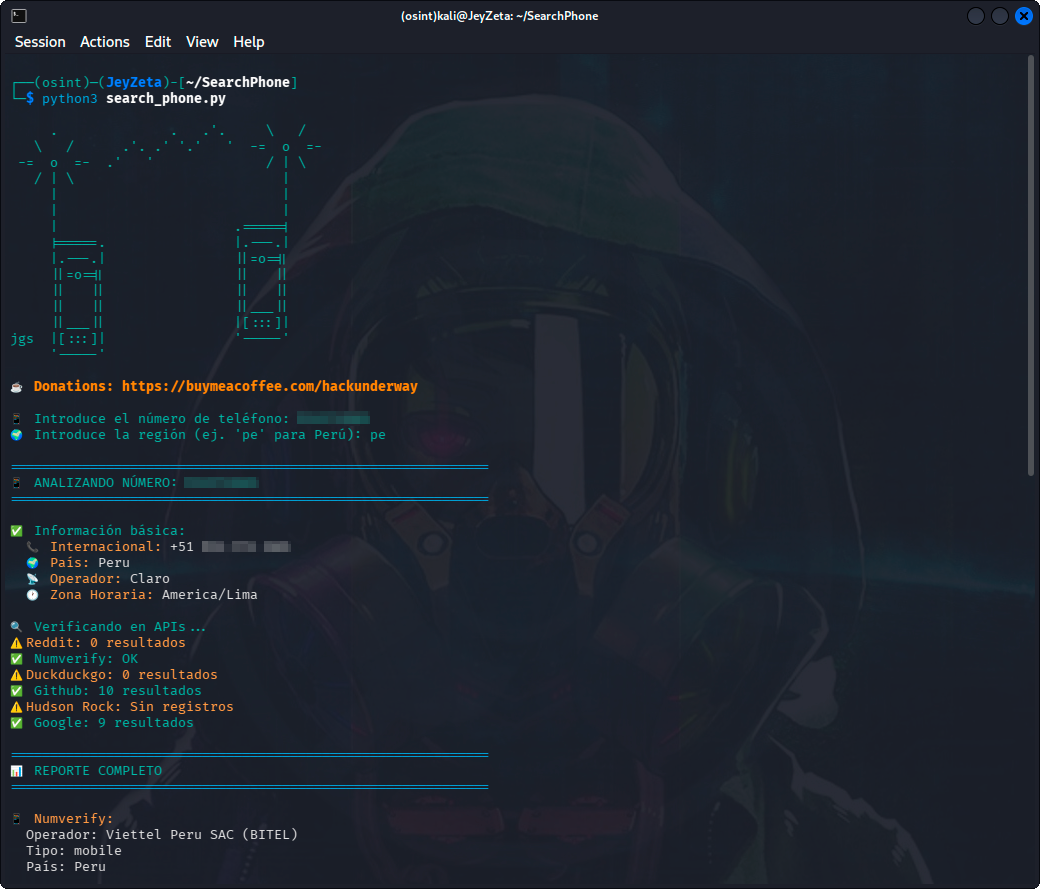 hackunderway/searchphone
مجموعة أدوات OSINT لأرقام الهواتف مع بحث متعدد الواجهات البرمجية (Google، GitHub، Numverify، Reddit، DuckDuckGo)، واستخبارات Hudson Rock لبرمجيات…
 komimoe/arkari
مُشوِّه آخر يعتمد على llvm ومبني على goron.
 karmanya03/overthrone
إطار عمل لاستغلال Active Directory مكتوب بالكامل بلغة Rust: تعداد LDAP/SMB/Kerberos، وإيجاد المسارات في مخطط الهجوم، وKerberoasting، وNTLM relay،…
 darkcodelabs/darkroute
تطبيق ويب تقدمي (PWA) لمكافحة المراقبة عبر أنظمة التعرف التلقائي على لوحات المركبات (ALPR). أرشيف الكاميرا موجود على الجهاز.
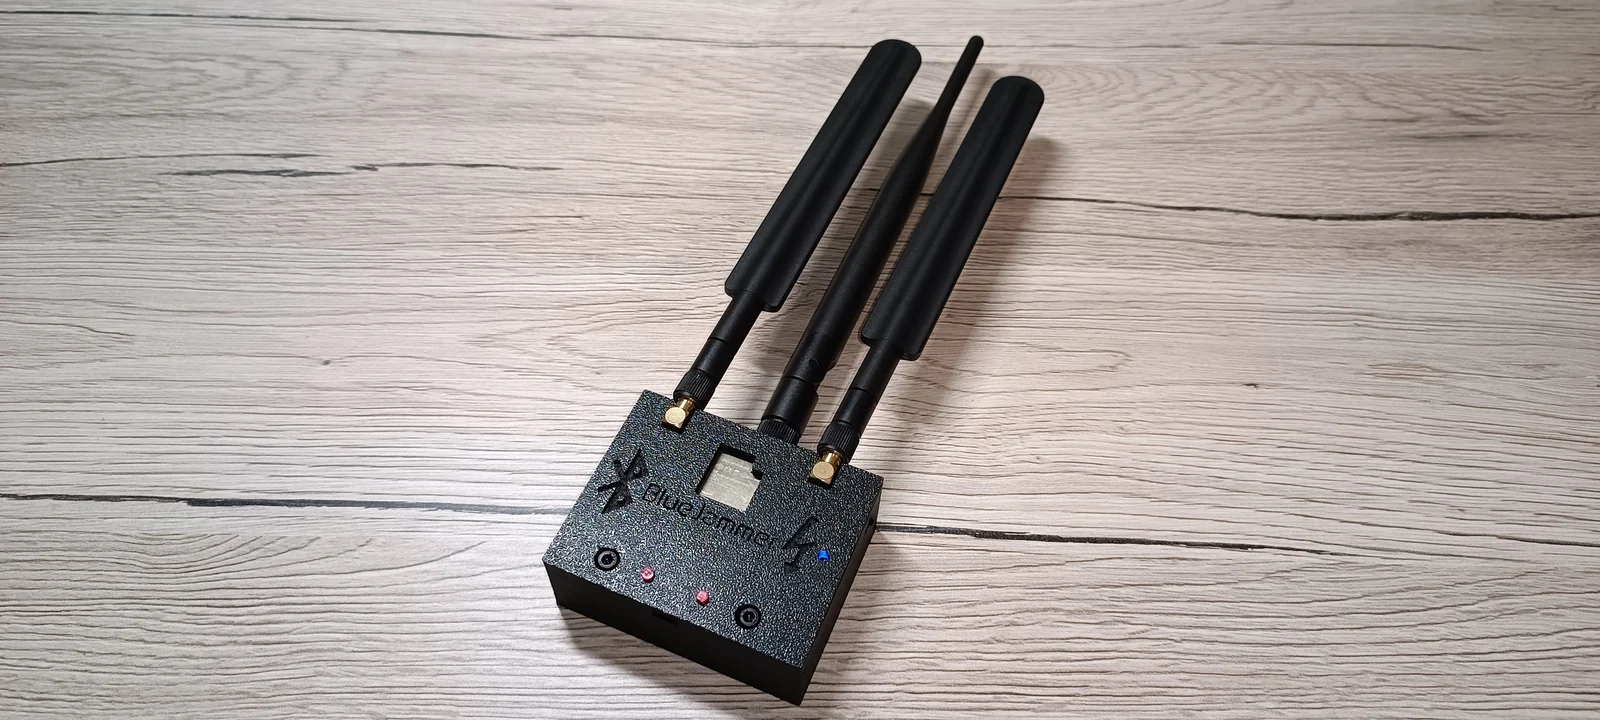 emenstanougat/esp32-bluejammer
أداة تشويش 2.4GHz مبنية على ESP32 وnRF24 تعطّل Bluetooth وBLE وWiFi وقنوات RC عبر التشويش وإغراق الحزم لاختبار أمني مُتحكَّم به.