التحديثات

تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

RSS
Active-Directory-Health-Check
New toolمنذ 17 أيام

Active-Directory-Health-Check

GitLabroccoammon/active-directory-health-check

أداة PowerShell بواجهة رسومية تُجري 54 فحصًا للصحة والأمان وفق أفضل الممارسات على Active Directory، وتُشير إلى Kerberoasting وDCSync والتفويض وثغرات…

أدوات دفاعيةتصعيد الامتيازاتإدارة الهوية+6

1منذ 9 أيام
Hayabusa-Bulk-Runner
New toolمنذ 17 أيام

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

تشغيل Hayabusa بشكل جماعي عبر مجلد من مجموعات KAPE، تشغيل واحد لكل مضيف، مع تقارير لكل مضيف ولوحة معلومات فرز عبر المضيفين

أدوات دفاعيةإدارة مؤشرات الاختراق (IOC)البرمجة النصية والأتمتة+5
18منذ 5 أيام
HomeLab
New toolمنذ 17 أيام

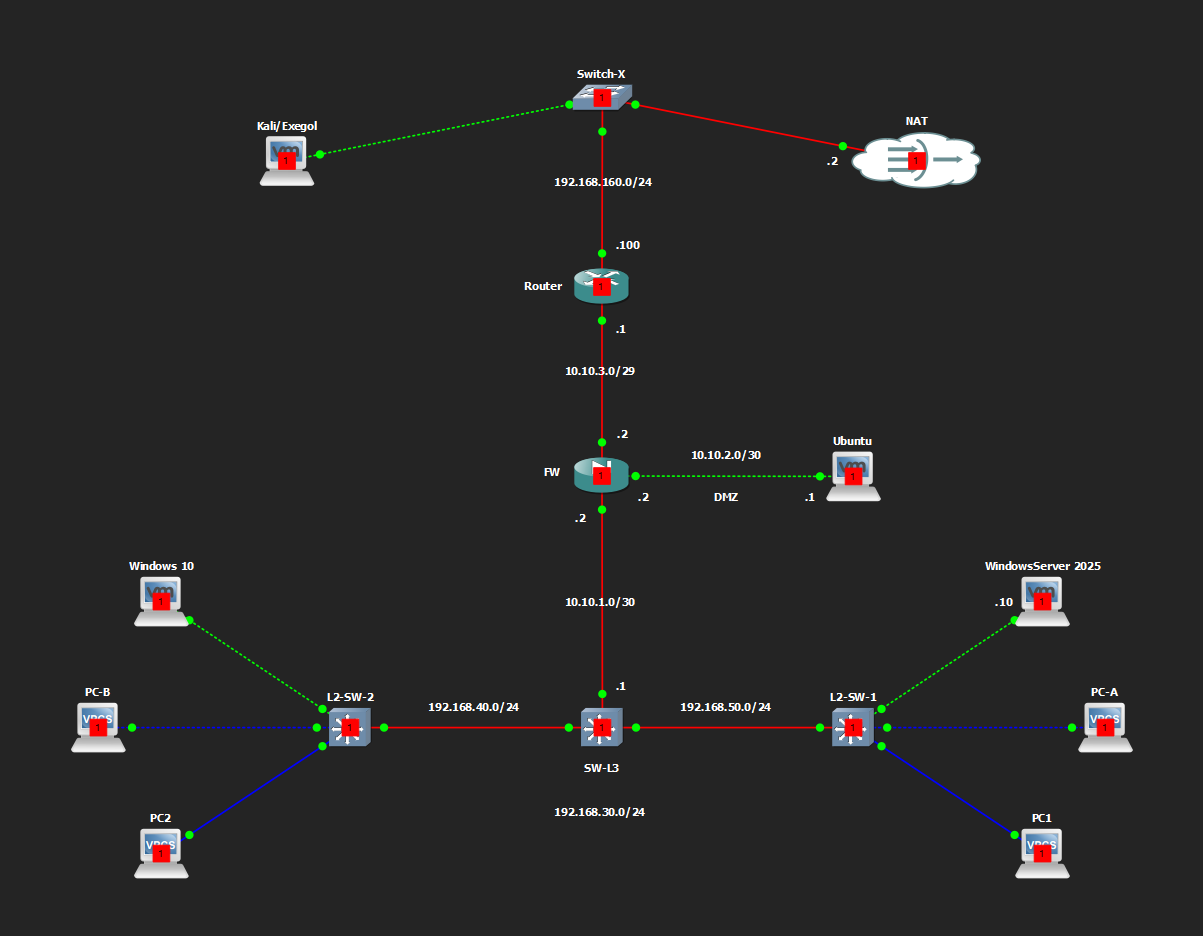
HomeLab

GitHubko0ler/homelab

مختبر منزلي GNS3 يوثّق شبكة مقسّمة مع جدار حماية Cisco ASAv، ونواة L3، وDMZ، ونطاق Active Directory لممارسة الشبكات وإدارة الأنظمة والأمن الهجومي.

تخطيط الشبكةتحليل الثغرات الأمنيةالمحاكاة الافتراضية للأمان+5
112منذ 8 أيام
jshound
New toolمنذ 17 أيام

jshound

GitHubambitsecurity/jshound

اعثر على كل طلب API يقوم به تطبيق ويب، من خلال JavaScript الذي يرسله: الطريقة، وعنوان URL، والجسم، والترويسات، وعمليات GraphQL. أمر واحد.

الاستطلاعالتحليل الثابتتحليل الثغرات الأمنية+5
122منذ 11 أيام
CouchPotato
New toolمنذ 17 أيام

CouchPotato

GitHubripits-sec/couchpotato

أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…

أدوات دفاعيةتصعيد الامتيازاتالاستغلال+3
12229منذ شهر واحد
yowie
New toolمنذ 17 أيام

yowie

GitHubjoda32/yowie

يكتشف خدمات SaaS التي تشترك فيها المؤسسة، باستخدام البيانات القابلة للملاحظة خارجيًا فقط. مصمم لاكتشاف تكنولوجيا المعلومات الظلية.

أدوات دفاعيةالاستخبارات مفتوحة المصدر (OSINT)الاستطلاع+9
2منذ 11 أيام
pvbrf-id
New toolمنذ 17 أيام

pvbrf-id

GitHubnawaralseelawi/pvbrf-id

شيفرة محاكاة ونتائج لبروتوكول كشف تسلل اتحادي خاص وقابل للتحقق ومقاوم للبيزنطيين باستخدام المشاركة السرية وتدقيق Merkle والتزامات Pedersen.

أدوات دفاعيةأمن الشبكاتالتشفير+5
منذ 23 أيام
AutoControl-Arena
New toolمنذ 17 أيام

AutoControl-Arena

GitHubcosmosyi/autocontrol-arena

إطار عمل آلي لتقييم سلامة الذكاء الاصطناعي المتقدم يقوم بتوليف بيئات اختبار قابلة للتنفيذ وغنية بالضغوط للكشف عن المخاطر الكامنة في نماذج الوكلاء…

الأدوات والمكوناتتعلم الآلةالأوراق والأبحاث+4
925منذ 19 أيام
defense-as-skill
New toolمنذ 17 أيام

defense-as-skill

GitHubyxf203/defense-as-skill

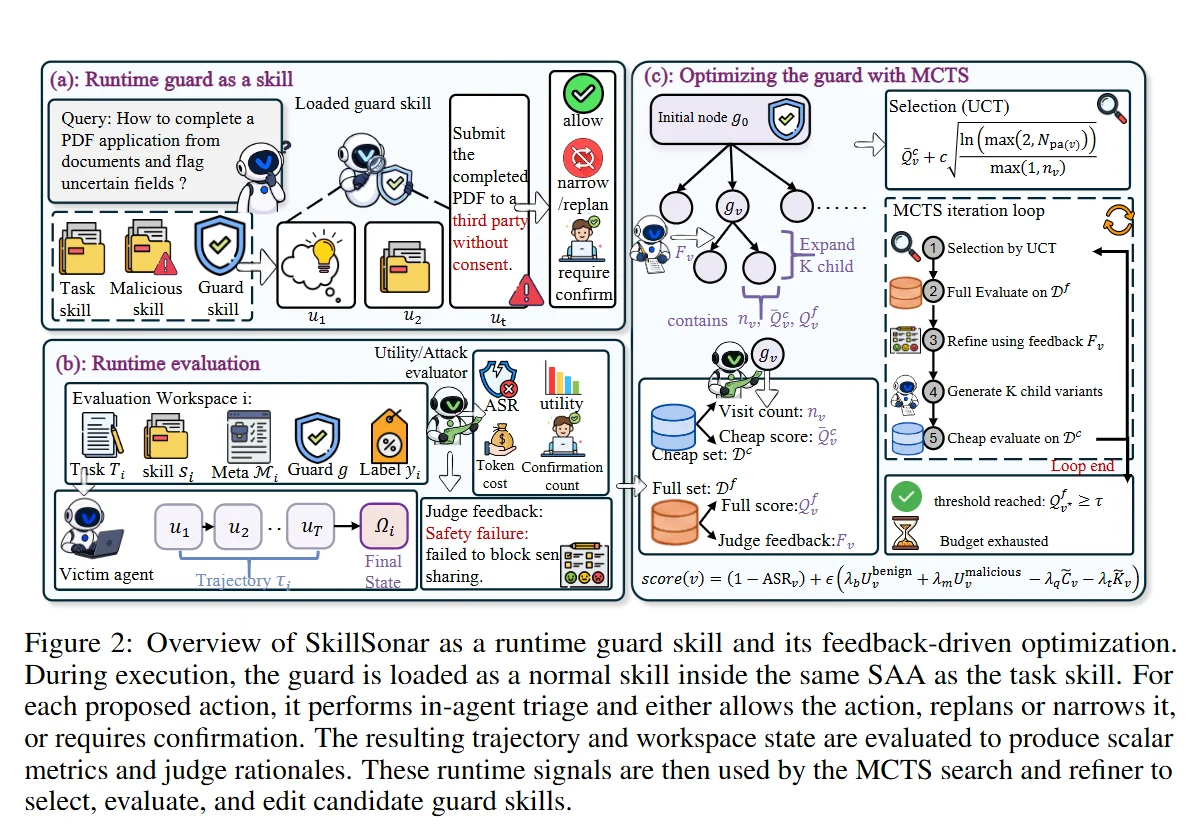
مهارة حماية وقت التشغيل التي تكتشف وتمنع الهجمات الناتجة عن المهارات الخبيثة في الوكلاء المعززين بالمهارات، مع حلقة MCTS التي تطور سياسة الحماية من…

أدوات دفاعيةتحليل الثغرات الأمنيةتعلم الآلة+4
2منذ 11 أيام
redknife
New toolمنذ 17 أيام

redknife

GitLabyukibtc/redknife

سكين الجيش السويسري للأمن الهجومي.

بروكسيات الويب والاعتراضجمع المعلوماتأمن الويب+4
منذ 2 أيام
Decepticon
New toolمنذ 17 أيام

Decepticon

GitHubbittersecurity/decepticon

وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.

أطر اختبار الاختراقتصعيد الامتيازاتالاستطلاع+9
6.5k1.2kمنذ 4 أيام
numbat
New toolمنذ 17 أيام

numbat

GitHubperplexityai/numbat

رؤية في نشاط وكلاء الذكاء الاصطناعي على نقاط النهاية، مع الكشف على الجهاز، وحجب اختياري قبل الإجراء، وإعادة بناء جنائي.

أدوات دفاعيةإدارة مؤشرات الاختراق (IOC)البرمجة النصية والأتمتة+7
1.2k123منذ يوم واحد