
New toolمنذ 16 أيام
CouchPotato
 ripits-sec/couchpotato
أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…
أدوات دفاعيةتصعيد الامتيازاتالاستغلال+3
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
ripits-sec/couchpotatoأداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…
 joda32/yowie
يكتشف خدمات SaaS التي تشترك فيها المؤسسة، باستخدام البيانات القابلة للملاحظة خارجيًا فقط. مصمم لاكتشاف تكنولوجيا المعلومات الظلية.
 nawaralseelawi/pvbrf-id
شيفرة محاكاة ونتائج لبروتوكول كشف تسلل اتحادي خاص وقابل للتحقق ومقاوم للبيزنطيين باستخدام المشاركة السرية وتدقيق Merkle والتزامات Pedersen.
 cosmosyi/autocontrol-arena
إطار عمل آلي لتقييم سلامة الذكاء الاصطناعي المتقدم يقوم بتوليف بيئات اختبار قابلة للتنفيذ وغنية بالضغوط للكشف عن المخاطر الكامنة في نماذج الوكلاء…
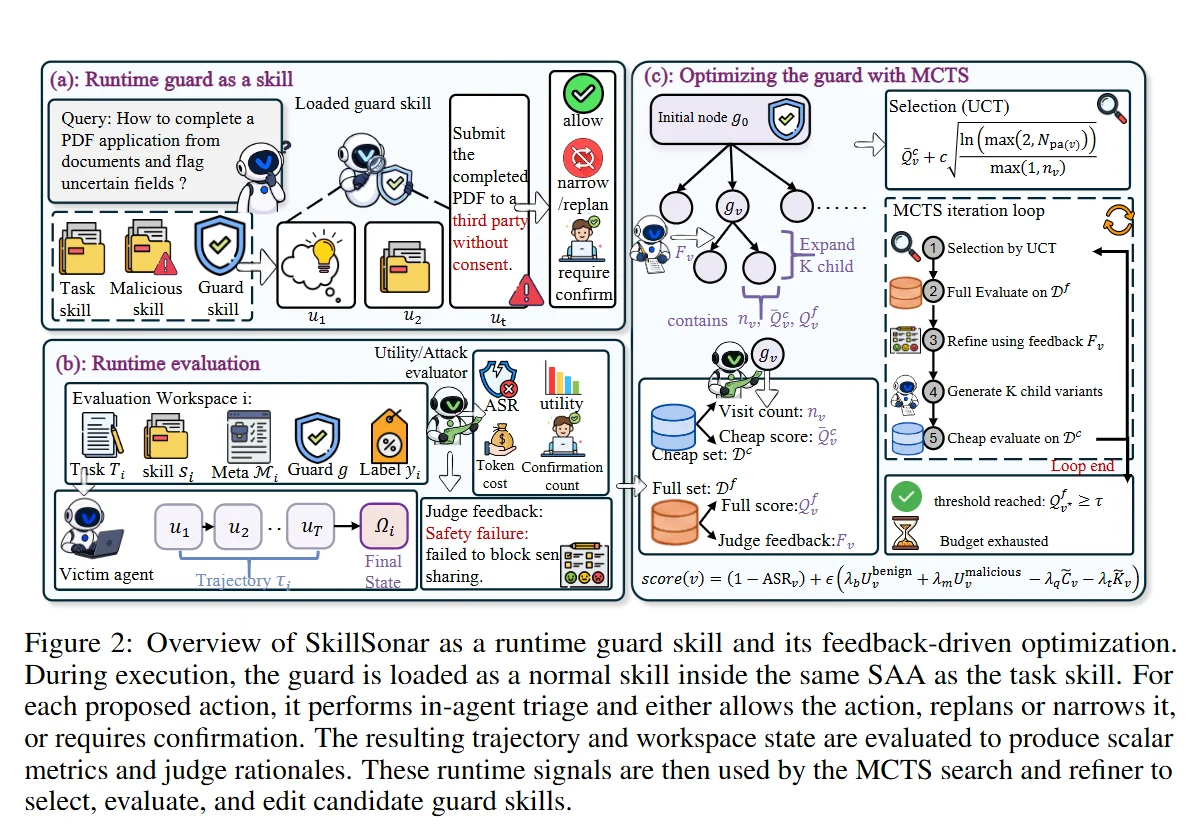 yxf203/defense-as-skill
مهارة حماية وقت التشغيل التي تكتشف وتمنع الهجمات الناتجة عن المهارات الخبيثة في الوكلاء المعززين بالمهارات، مع حلقة MCTS التي تطور سياسة الحماية من…

 yukibtc/redknife
سكين الجيش السويسري للأمن الهجومي.
 bittersecurity/decepticon
وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.
 perplexityai/numbat
رؤية في نشاط وكلاء الذكاء الاصطناعي على نقاط النهاية، مع الكشف على الجهاز، وحجب اختياري قبل الإجراء، وإعادة بناء جنائي.
 gach0ng/agentstalker
إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…
 hilmiazizi/oorecon
واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار…
 zentinelproxy/zentinel
وكيل عكسي يركز على الأمان أولاً لحماية الويب الحر.
 dogucyber/ankosint
أداة OSINT مبنية على Python تجمع وتحلل البيانات المتاحة للعموم من المصادر المفتوحة لدعم استخبارات التهديدات، وأبحاث الثغرات، والتحقيقات.