DidierStevensSuite
مجموعة من سكربتات Python لتحليل البرمجيات الخبيثة، وتحليل صيغ الملفات، والتجزئة (hashing)، والفرز الجنائي، بما في ذلك أدوات تحليل PDF وOLE وXOR.
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

مجموعة من سكربتات Python لتحليل البرمجيات الخبيثة، وتحليل صيغ الملفات، والتجزئة (hashing)، والفرز الجنائي، بما في ذلك أدوات تحليل PDF وOLE وXOR.

الوكيل الذي ينمو معك

تقييم الخبث لأوامر Linux

استدعاءات نظام غير مباشرة نظيفة مع التلاعب باستدعاءات النظام.

تدقيق فقط eBPF EDR لنواة Linux 5.15+ LTS: 14 خطافًا في النواة، 15 إجراءً (13 تقنية MITRE)، تتبّع سلالة العمليات، تصدير إلى SIEM، جاهز لـ K8s/Docker.

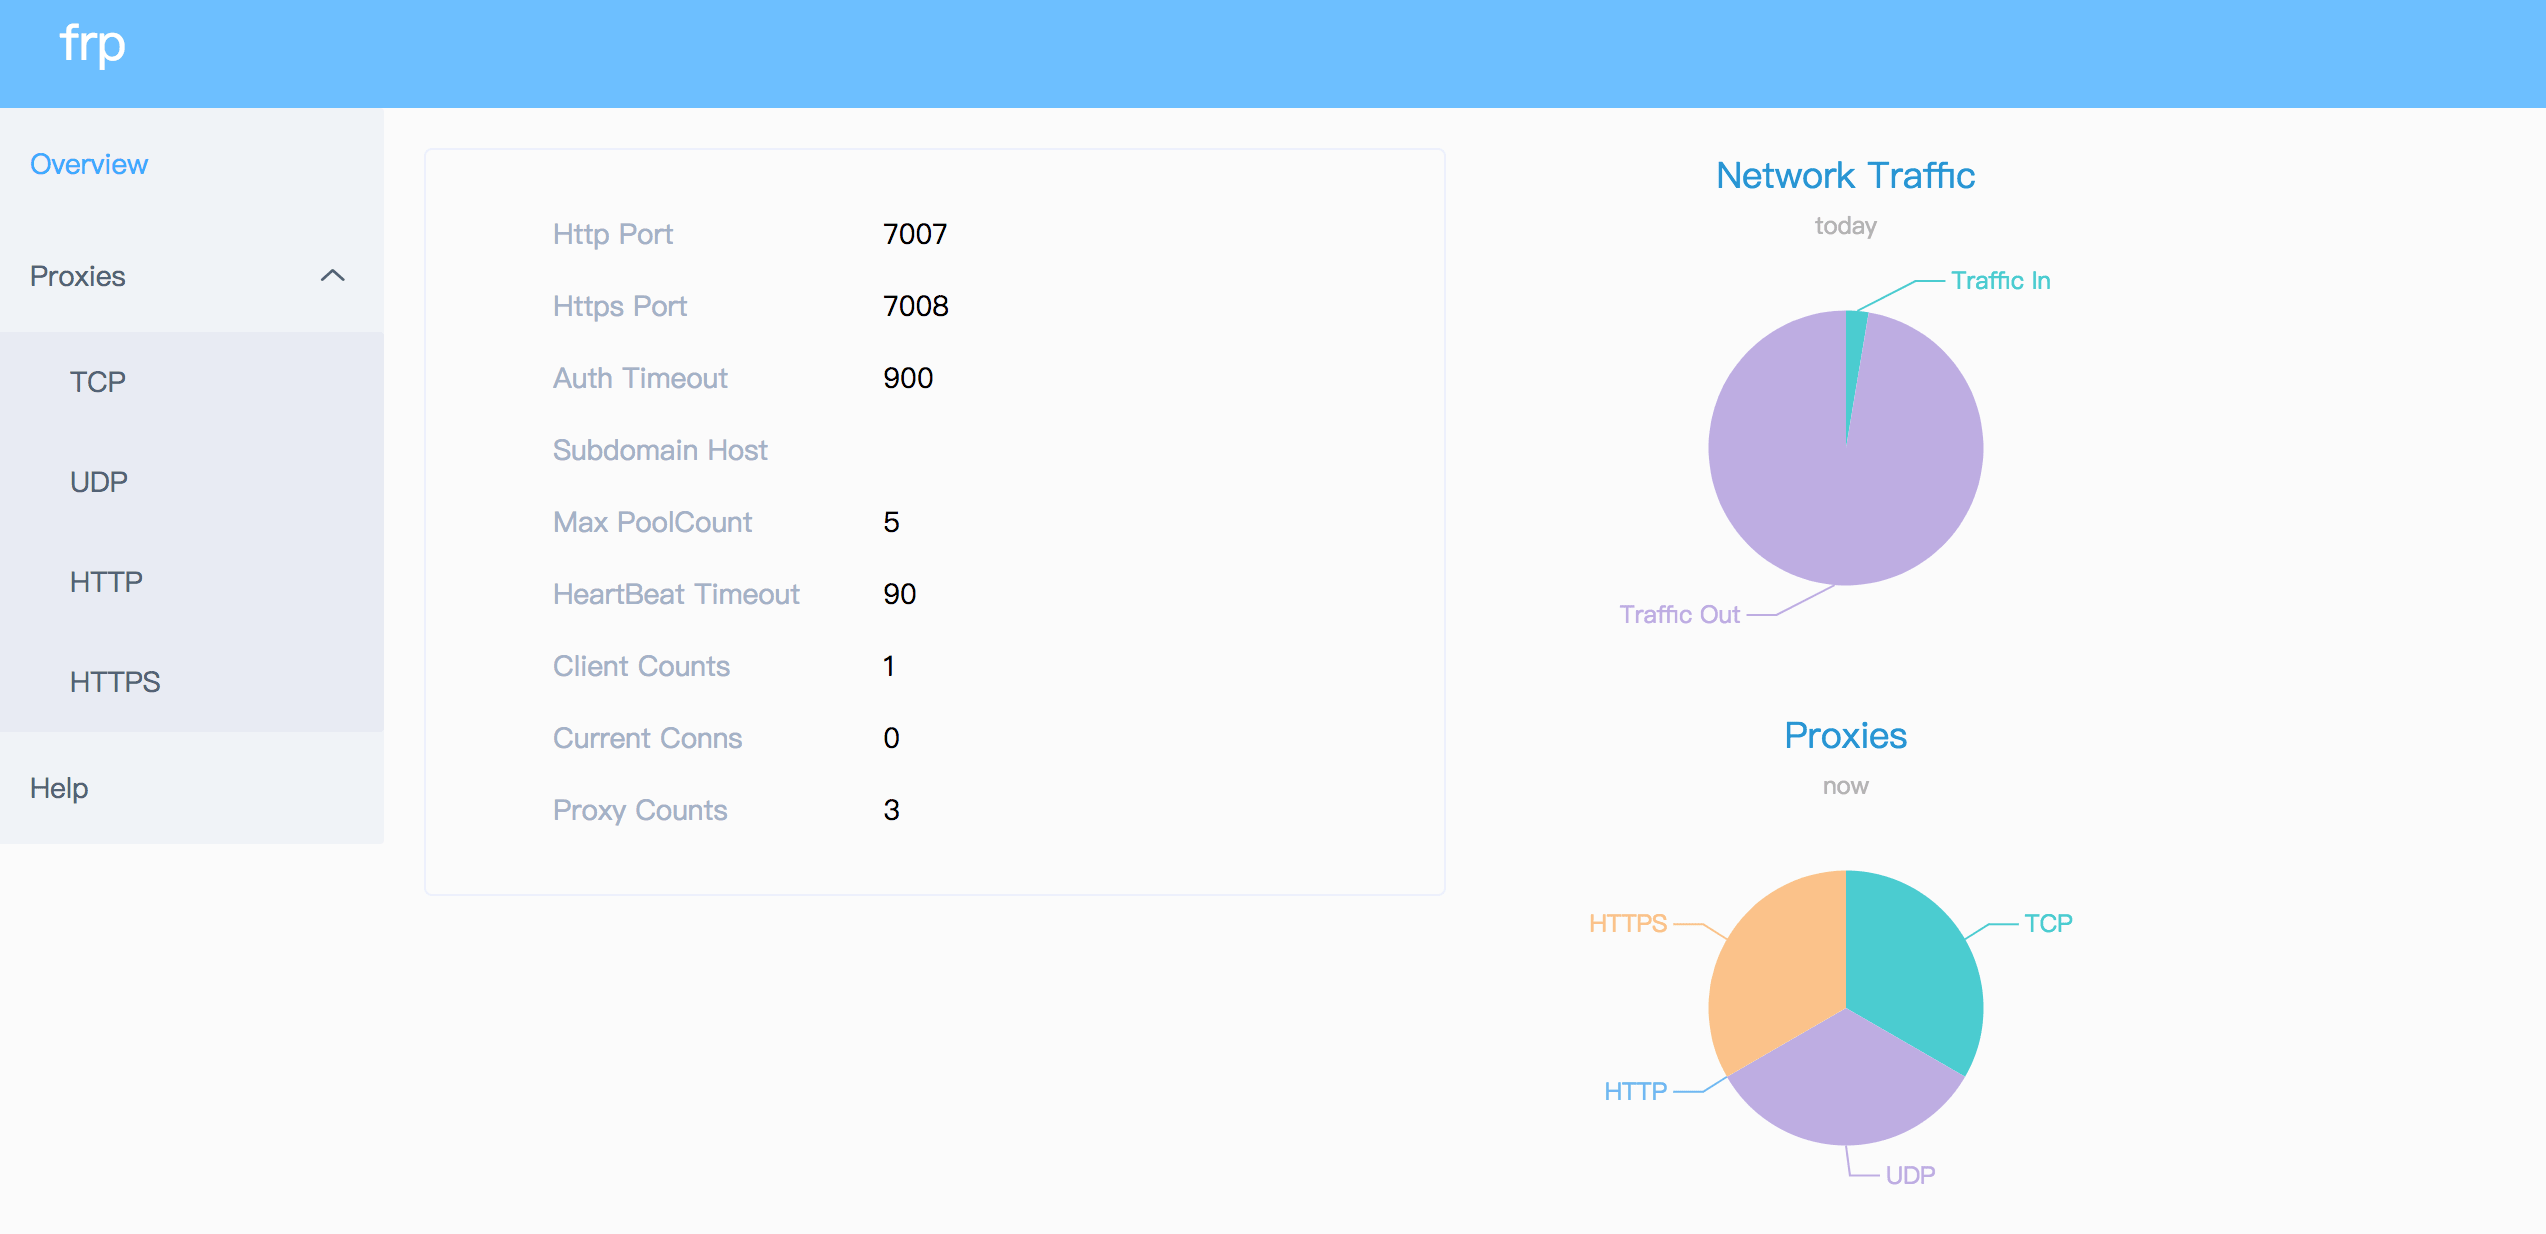
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.

Ring -4 إلى Ring 0: منصة بحث في البرمجيات الثابتة (firmware) من منظور الهجوم والدفاع. نبني الـ bootkits، ثم نكتشفها. حلقة مغلقة. انعدام الثقة في…

أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.

ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…

مدقق تقوية مضيف Windows للقراءة فقط في PowerShell مع تحليل اختياري بالذكاء الاصطناعي

نظام تشغيل لينكس للأجهزة المضمنة مع نظام ملفات قابل للكتابة، وإدارة الحزم، وإطار بناء. يتيح إنشاء برامج ثابتة مخصصة للموجهات وأجهزة إنترنت الأشياء…

مُدقّق نظافة Active Directory وMicrosoft Entra ID للقراءة فقط بلغة PowerShell خالصة. اجمع مرة واحدة، وحلّل دون اتصال: نتائج حتمية، ومسارات هجوم، وربط…