
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
log4j — مستودع يحتوي على جميع المعلومات والبرامج النصية وغيرها المتعلقة بـ CVE-2021-44228 | Kitploit
أدوات/GitHubGitHub/wortell/log4j
إدارة مؤشرات الاختراق (IOC)ماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةالاستغلالاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثموارد منسقةتحليل السجلات
GitHubwortell/log4j

log4j

مستودع يحتوي على جميع المعلومات والبرامج النصية وغيرها المتعلقة بـ CVE-2021-44228

9313منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع

CVE-2021-44228 أ.ك.أ. LOG4J

هذا مستودع عام من Wortell يحتوي على معلومات وروابط وملفات وبنود أخرى متعلقة بثغرات Log4j

نظراً لوجود ثغرات في log4j 2.17.0 يُنصح الآن بالتحديث إلى الإصدار 2.17.1

ثغرات CVE المعروفة

CVEScoreDescription
CVE-2021-4422810.0ثغرة تنفيذ برمجيات عن بُعد تؤثر على إصدارات Log4j من 2.0-beta9 إلى 2.14.1 (تم إصلاحها في الإصدار 2.15.0)
CVE-2021-450469.0ثغرة تسريب معلومات وتنفيذ برمجيات عن بُعد تؤثر على إصدارات Log4j من 2.0-beta9 إلى 2.15.0، باستثناء 2.12.2 (تم إصلاحها في الإصدار 2.16.0)
CVE-2021-451057.5ثغرة حجب خدمة تؤثر على إصدارات Log4j من 2.0-beta9 إلى 2.16.0 (تم إصلاحها في الإصدار 2.17.0)
CVE-2021-448326.6ثغرة تنفيذ برمجيات عن بُعد تؤثر على إصدارات Log4j2 من 2.0-beta7 إلى 2.17.0 (باستثناء إصدارات الإصلاح الأمني 2.3.2 و2.12.4)

log4j-wortell-octo-ninja

1. الفحص

فيما يلي بعض الخيارات لمحاولة العثور على التطبيقات التي تستخدم Log4j ويمكن استغلالها محتملاً:

  • إضافة BURP Pro: https://gist.github.com/kugg/0d08b6548db249eaffaca1799e0d01d6
  • ماسح ملفات (Powershell بالطبع، لنظام Windows): https://gist.github.com/Skons/0b9bbfbbf37d2707ccf83f3d549a6588
  • ماسح ملفات (Go بالطبع، جميع المنصات) https://github.com/dtact/divd-2021-00038--log4j-scanner (سيقوم أيضاً بتعطيل JNDI عند العثور عليه!)
  • تطبيق اختبار قابل للاستغلال: https://github.com/kugg/log4shellverify
  • ماسح ويب/روابط: https://github.com/zerobs-rvn/hrafna
  • ماسح ويب/روابط: https://github.com/fullhunt/log4j-scan
  • Shodan: https://www.shodan.io/search?query=has_vuln%3ACVE2021-44228
  • إضافات Tenable: https://www.tenable.com/plugins/search?q=cves%3A%28%22CVE-2021-44228%22%29&sort=&page=1
  • ماسح Lunasec: https://github.com/lunasec-io/lunasec/releases/tag/v1.0.0-log4shell
  • ماسح سجلات (يقوم بفحص ملفات السجلات المحلية بحثاً عن مؤشرات محاولات الاستغلال) https://github.com/Neo23x0/log4shell-detector
  • يكتشف إصدارات log4j على نظام الملفات لديك، بما في ذلك النسخ المتداخلة بشكل عميق (jars داخل jars داخل jars). يعمل على Linux وWindows وMac، وفي كل مكان آخر يعمل فيه Java أيضاً! https://github.com/mergebase/log4j-detector
  • ماسح قائم على Ansible https://github.com/robertdebock/ansible-role-cve_2021_44228

2. مؤشرات الاختراق

  • مؤشرات الاختراق من NCC Group https://research.nccgroup.com/2021/12/12/log4shell-reconnaissance-and-post-exploitation-network-detection/
  • سلاسل استغلال Log4J المتداخلة https://github.com/Puliczek/CVE-2021-44228-PoC-log4j-bypass-words
  • موجز مؤشرات الاختراق من مركز استخبارات التهديدات التابع لمايكروسوفت https://raw.githubusercontent.com/Azure/Azure-Sentinel/master/Sample%20Data/Feeds/Log4j_IOC_List.csv
  • قائمة مؤشرات الاختراق من Crowdsec https://gist.github.com/blotus/f87ed46718bfdc634c9081110d243166

كما نشر Florian Roth قاعدة YARA رائعة: https://github.com/Neo23x0/signature-base/blob/master/yara/expl_log4j_cve_2021_44228.yar

3. التطبيقات المعرضة للخطر

  • (بالهولندية) قائمة NCSC للتطبيقات المعرضة للخطر: https://github.com/NCSC-NL/log4shell/blob/main/software/README.md

4. معلومات

  • Lunasec (دليل اكتشاف وتخفيف Log4Shell) https://www.lunasec.io/docs/blog/log4j-zero-day-mitigation-guide/
  • Govcert.ch ثغرة يوم الصفر التي تستهدف مكتبة Java الشهيرة Log4j https://www.govcert.ch/blog/zero-day-exploit-targeting-popular-java-library-log4j/
  • إرشادات NCSC الهولندية: https://www.ncsc.nl/actueel/nieuws/2021/december/12/kwetsbare-log4j-applicaties-en-te-nemen-stappen
  • نشرة NCSC الهولندية: https://www.ncsc.nl/actueel/advisory?id=NCSC-2021-1052
  • Log4Shell: أسوأ كابوس للمدافعين؟ https://www.sekoia.io/en/log4shell-the-defenders-worst-nightmare/
  • مايكروسوفت: إرشادات لمنع واكتشاف وملاحقة استغلال CVE-2021-44228 Log4j 2 https://www.microsoft.com/security/blog/2021/12/11/guidance-for-preventing-detecting-and-hunting-for-cve-2021-44228-log4j-2-exploitation/
  • كيفية اكتشاف Log4j باستخدام MS Endpoint Manager (Alex Verboon) https://www.verboon.info/2021/12/how-to-detect-the-log4shell-vulnerability-cve-2021-44228-with-microsoft-endpoint-configuration-manager/
  • المهاجمون ينتقلون الآن من LDAP إلى RMI https://blogs.juniper.net/en-us/threat-research/log4j-vulnerability-attackers-shift-focus-from-ldap-to-rmi
  • Conti تصبح أول مجموعة برمجيات خبيثة متطورة تستخدم Log4j2 كسلاح https://www.advintel.io/post/ransomware-advisory-log4shell-exploitation-for-initial-access-lateral-movement

anatomy_log4j

5. عينات

  • يحتفظ VX-underground بمكتبة من العينات لعائلات البرمجيات الخبيثة التي شوهدت وهي تسيء استخدام ثغرة log4j: https://samples.vx-underground.org/samples/Families/Log4J%20Malware/

  • عينات من إصدارات مكتبة log4j للمساعدة في التحقق من صحة ماسحات/كاشفات log4j: https://github.com/mergebase/log4j-samples/

  • يوفر Microsoft Sentinel بيئة مختبر أبحاث لـ CVE-2021-44228 Log4Shell للاختبار ومعرفة المزيد عن الثغرة: https://github.com/Cyb3rWard0g/log4jshell-lab

6. التصحيحات

  • إصدار Apache LOG4J 2.17.1 https://logging.apache.org/log4j/2.x/download.html

7. دليل التخفيف

! مهم ! يتم تطوير الاستغلالات باستمرار. تأكد دائماً من العمل مع أحدث إصدار من الماسحات. تم التحقق من أن الماسحات المستخدمة أدناه تراعي أن الإصدار 2.17.1 من log4j هو الموصى به.

  1. حدد الأجهزة المعرضة للخطر المحتملة باستخدام https://github.com/NCSC-NL/log4shell/blob/main/software/README.md - هذه مهمة مستهلكة للوقت، ولكنك بحاجة للقيام بها على أي حال، لذا من الأفضل أن تبدأ بسرعة!

  2. قم بتشغيل فحص للتحقق من تطبيقات/تبعيات java المعرضة للخطر باستخدام: https://github.com/dtact/divd-2021-00038--log4j-scanner مع الأمر divd-2021-00038--log4j-scanner.exe {target-path} وراقب الملفات التي تم تصنيفها على أنها معرضة للخطر.

VersionClassification
2.12.4Safe
2.17.1Safe
2.3.2Safe
2.16.0Okay
2.15.0Okay
< 2.15.0Vulnerable
  1. قم بتشغيل فحص للتحقق من محاولات الاستغلال باستخدام https://github.com/Neo23x0/log4shell-detector python3 log4shell-detector.py -p c:\ وراقب محاولات الاستغلال.

8. مدونات Wortell

إليك متخصصو Wortell يكتبون عن LOG4J:

  • Jeffrey Appel: Microsoft Defender https://jeffreyappel.nl/microsoft-defender-for-endpoint-log4j/

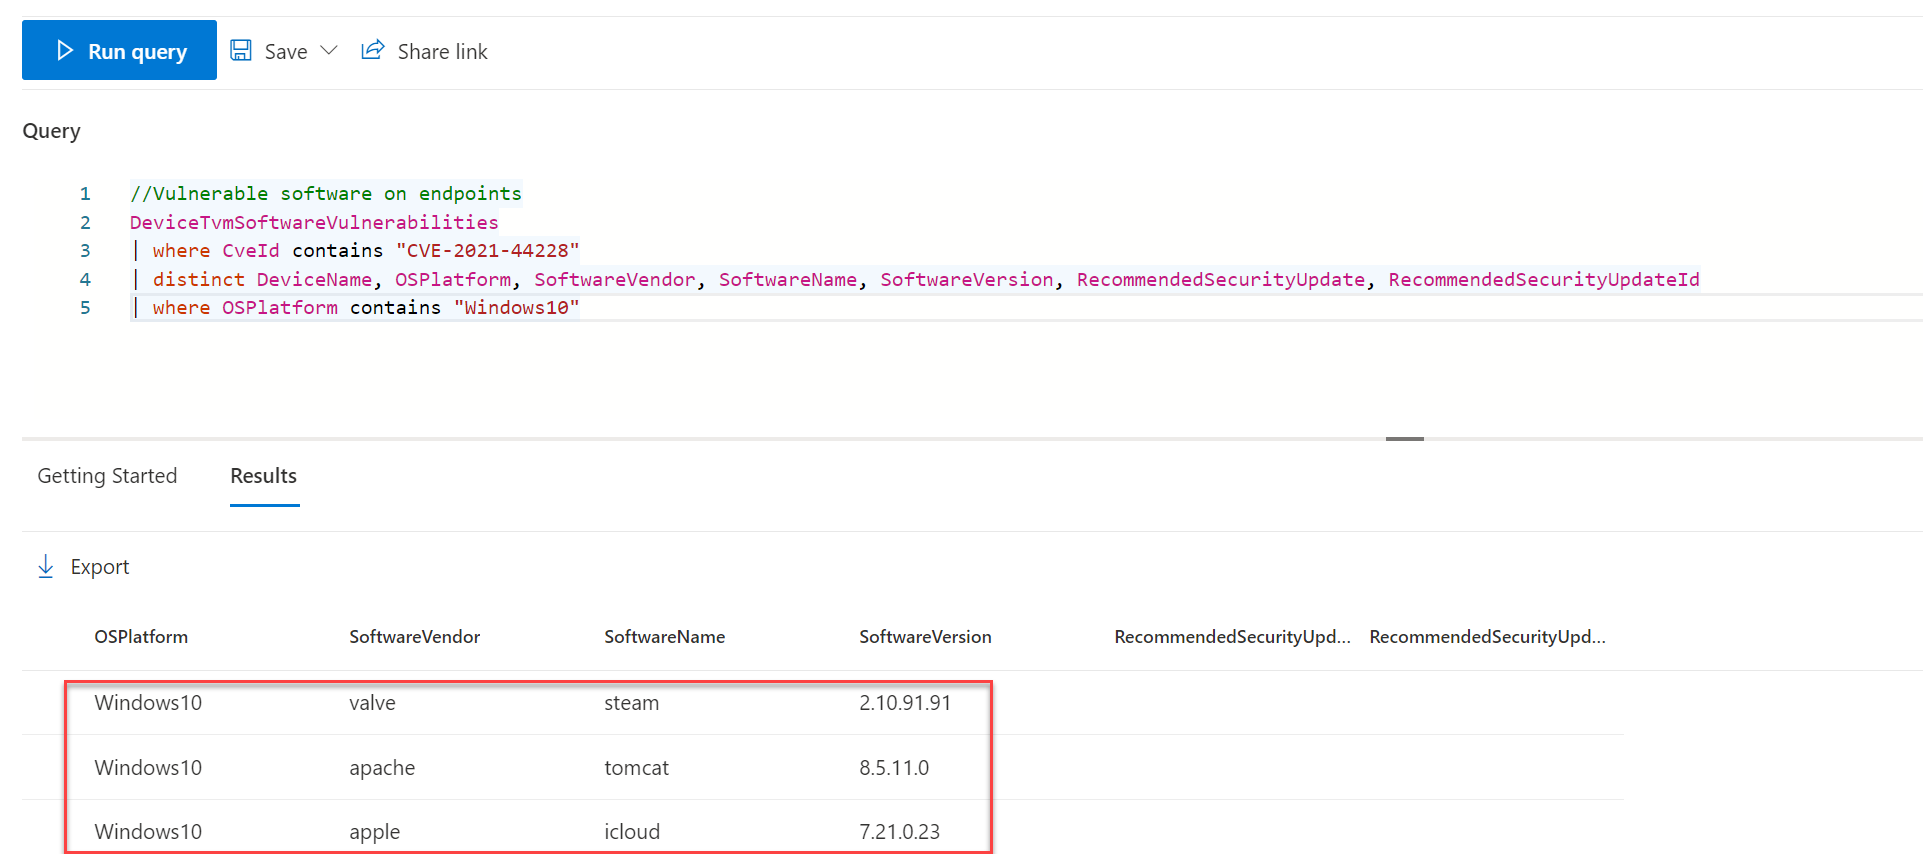
tvm

  • Jeroen Niesen: الهندسة العكسية https://www.wortell.nl/en/blogs/cve-2021-44228-log4shell

reverse_engineering

تنزيل الأداة