 ptd200110/cve-2024-27198-soc-lab
مختبر كشف SOC والاستجابة للحوادث يحاكي تجاوز المصادقة CVE-2024-27198 في JetBrains TeamCity. يتضمن ELK SIEM وSuricata IDS وقواعد Sigma ودليل استجابة كامل للحوادث للتدريب الأمني العملي.

تجاوز المصادقة في JetBrains TeamCity | درجة CVSS: 9.8 (حرجة)
يبني هذا المشروع بيئة مختبر SOC كاملة لمحاكاة CVE-2024-27198 واكتشافها والاستجابة لها — وهي ثغرة تجاوز مصادقة في JetBrains TeamCity 2023.11.3 تُستغل باستخدام تقنيات الخلط بين المسارات.
| المكوّن | التقنية | المنفذ |
|---|---|---|
| خادم الضحية | TeamCity 2023.11.3 (Docker) | :8111 |
| قاعدة البيانات | PostgreSQL 15 (Docker) | :5432 (داخلي) |
| SIEM | ELK Stack 8.13 (Docker) | :9200, :5601 |
| IDS | Suricata 7.x | — |
| المهاجم | Kali Linux + Burp Suite | — |
cd 1-lab-setup
docker-compose up -d
| المرحلة | التكتيك | التقنية | الوصف |
|---|---|---|---|
| 1 | الاستطلاع | — | تحديد إصدار TeamCity 2023.11.3 |
| 2 | الوصول الأولي | T1190 | استغلال تجاوز المصادقة عبر الخلط بين المسارات ?jsp= |
| 3 | تصعيد الامتيازات | T1078 | إنشاء حساب SYSTEM_ADMIN غير مصرح به |
| 4 | الثبات | T1098 | توليد رمز وصول طويل الأمد |
[لوحة تحكم TeamCity]

TeamCity 2023.11.3 يعمل كخادم الضحية — تم تأكيد أن هذا الإصدار هشّ>
[لوحة تحكم SOC في Kibana]

لوحة تحكم لمراقبة السجلات في الوقت الفعلي تعرض الخط الزمني لنشاط الهجوم (19 يونيو 2026)
[قاعدة تنبيه Kibana]
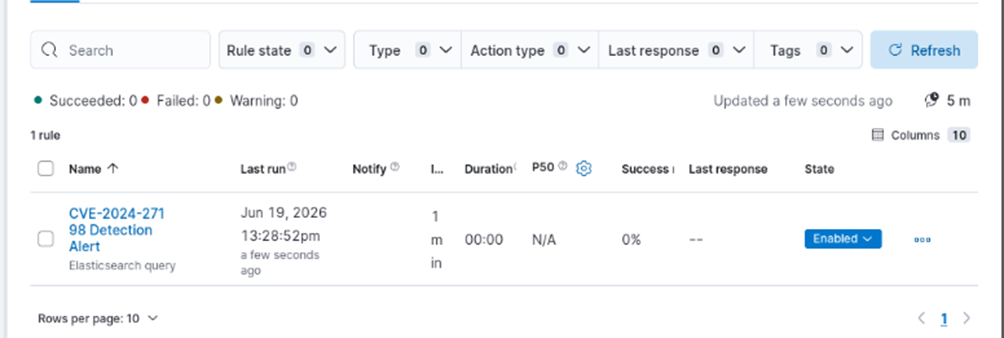
قاعدة تنبيه كشف CVE-2024-27198 — مفعّلة، ويتم الفحص كل دقيقة
.
├── 1-lab-setup/
│   ├── docker-compose.yml      # Full stack: TeamCity + PostgreSQL + ELK
│   ├── logstash.conf           # Log pipeline with suspicious tag detection
│   └── kibana.yml              # Kibana configuration
├── 2-detection/
│   ├── sigma/
│   │   └── cve-2024-27198-detect.yml   # Sigma detection rule (MITRE T1190)
│   └── ids-ips/suricata/
│       └── cve-2024-27198.rules        # Suricata IDS rules (3 rules)
├── 3-incident-response/
│   ├── playbook/
│   │   └── SOC-Playbook.md             # Triage → Containment → Eradication
│   └── containment/
│       └── block-ip.sh                 # Auto IP blocking script
└── 4-evidence/
    └── screenshots/                    # Attack evidence (5 screenshots)
تكتشف أنماط الخلط بين المسارات (?jsp=, ;.jsp) التي تستهدف نقاط نهاية REST API الخاصة بـ TeamCity مع استجابات HTTP 200.
| معرّف القاعدة | الوصف |
|---|---|
| SID 9000001 | الخلط بين المسارات باستخدام اللاحقة ;.jsp |
| SID 9000002 | وصول غير مصرح به إلى /app/rest/users |
| SID 9000003 | طلب POST لإنشاء مسؤول غير مصرح به |
يقوم تلقائيًا بوسم السجلات التي تحتوي على ; أو .jsp أو jsp= كـ suspicious وإعادة توجيهها إلى فهرس Elasticsearch teamcity-logs-*.
انظر 3-incident-response/playbook/SOC-Playbook.md
| المرحلة | الإجراء |
|---|---|
| الفرز | التحقق من التنبيه في سجلات Kibana / Suricata |
| الاحتواء | حظر عنوان IP الخاص بالمهاجم عبر block-ip.sh |
| الاستئصال | إزالة الحسابات غير المصرح بها، وإلغاء الرموز، وتحديث TeamCity |







