
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit

 rapid7/metasploit-framework
إطار عمل استغلال مفتوح المصدر مع نظام معياري للحمولات والمشفرات والمساعدات لاختبار الاختراق، والتحقق من الثغرات الأمنية، والبحث الأمني عبر الشبكات…
 nmap/nmap
أداة عالية الأداء لاكتشاف الشبكات وتدقيق الأمان، مزوّدة بمسح متقدم للمنافذ، وكشف نظام التشغيل، وكشف إصدارات الخدمات، ومحرك NSE قابل للبرمجة للاستطلاع…
 enaqx/awesome-pentest
مجموعة من موارد وأدوات اختبار الاختراق الرائعة
 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS…
 matrixtm/mhddos
أفضل نص هجوم DDoS Python3، (Cyber / DDos) هجوم مع 56 طريقة
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
secdev/scapyمكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 bishopfox/sliver
إطار محاكاة الخصوم
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 bunkerity/bunkerweb
🛡️ Open-source and cloud-native Web Application Firewall (WAF)
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
 yarrick/iodine
مرّر بيانات IPv4 عبر خوادم DNS لتجاوز قيود جدار الحماية وتوفير وصول شبكة خفي لاختبار الاختراق.
 opnsense/core
واجهة OPNsense الرسومية، وAPI، والواجهة الخلفية للأنظمة.
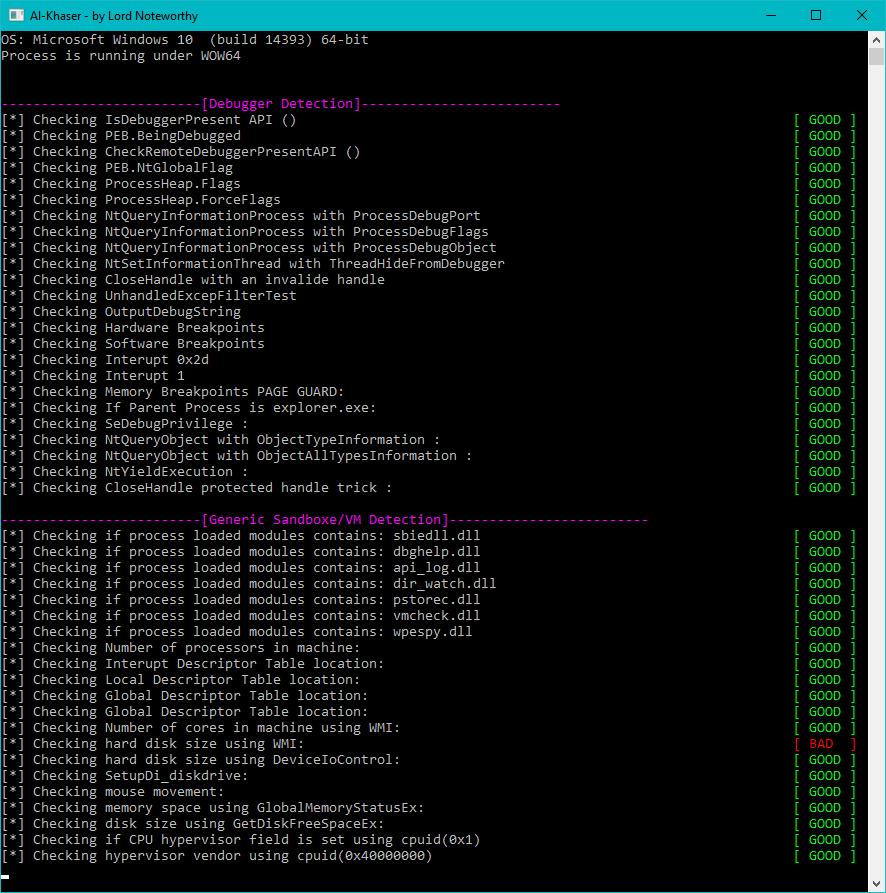 ayoubfaouzi/al-khaser
تقنيات البرامج الضارة العلنية المستخدمة في الواقع: الآلة الافتراضية، المحاكاة، مصححات الأخطاء، كشف بيئة الاختبار المعزولة.
 wangyu-/udp2raw
نفق يحول حركة مرور UDP إلى حركة مرور UDP/FakeTCP/ICMP مشفرة باستخدام Raw Socket، يساعدك على تجاوز جدران حماية UDP (أو بيئة UDP غير مستقرة)
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…




