Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
so-crates — SO-CRATES: تحليل سريع للتهديدات والشر والمشبوه في حاويات Security Onion! | Kitploit
أدوات/GitHubGitHub/dougburks/so-crates
التقاط وتحليل الحزمأمن الحاوياتتحليل الثغرات الأمنيةتحليل الشبكة الجنائيالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاستخبارات التهديداتكشف التسللالتعلم والتعليمتحليل السجلات
5713080منذ 2 أيامتمت المراجعة من قبل Kitploit
GitHub
dougburks/so-crates

so-crates

SO-CRATES: تحليل سريع للتهديدات والشر والمشبوه في حاويات Security Onion!

عرض المستودع

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

SO-CRATES

Security Onion Containerized Rapid Analysis of Threats, Evil, and Sus

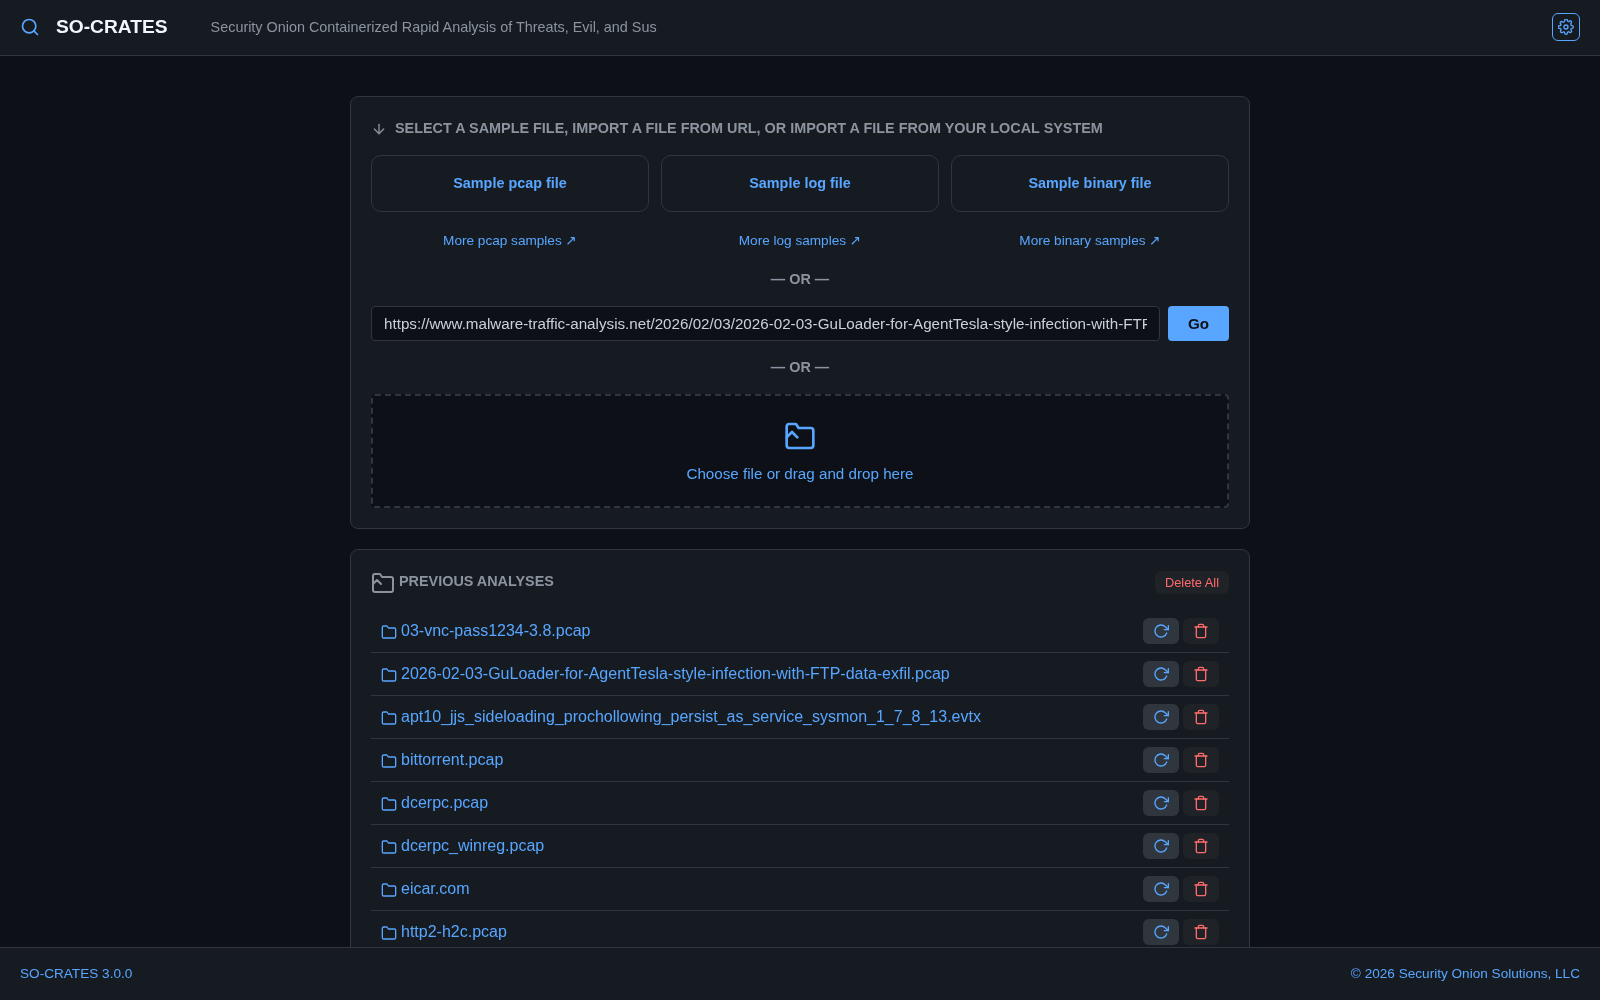
تطبيق ويب مستقل لتحليل ملفات pcap وملفات السجلات والملفات الثنائية. تشمل الميزات تحليل شبكة Suricata، وفحص الملفات الثنائية بـ YARA، واكتشاف قواعد Sigma للسجلات، وواجهة مستخدم من صفحة واحدة لتصفح التنبيهات والبيانات الوصفية والنصوص السردية ومخارج hexdump.

📖 التوثيق الكامل: https://so-crates.org/

Main screen

التوثيق

  • عرض تفاعلي
  • التثبيت (OhMyDebn، Docker، Podman)
  • الاستخدام
  • السمات
  • الإعدادات
  • الأمان
  • البنية / مرجع API / التصفية
  • شكر وتقدير
  • ملاحظات الإصدار

التطوير

راجع AGENTS.md للحصول على إرشادات موجهة للوكلاء حول صيانة SO-CRATES، بما في ذلك تحديث التبعيات المضمّنة.

# All tests
python3 -m unittest discover -v

الترخيص

راجع LICENSE.

تنزيل الأداة