Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
qub-network-security-cve-2023-20198 — تحليل واكتشاف وتخفيف استغلال CVE-2023-20198 في Cisco IOS XE – QUB CSC3064 تقييم أمان الشبكات | Kitploit
أدوات/GitHubGitHub/dominic471/qub-network-security-cve-2023-20198
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةالاستغلالالتهرب من IDS/IPSأمن الشبكاتكشف التسللالتعلم والتعليمالاستجابة للحوادثمختبرات وتدريب عملي
مشاركة
GitHubdominic471/qub-network-security-cve-2023-20198

qub-network-security-cve-2023-20198

تحليل واكتشاف وتخفيف استغلال CVE-2023-20198 في Cisco IOS XE – QUB CSC3064 تقييم أمان الشبكات

عرض المستودع
32منذ سنة واحدةلم تتم المراجعة بعد

🛡️ qub-network-security-cve-2023-20198

تحليل واكتشاف وتخفيف استغلال CVE-2023-20198 في Cisco IOS XE
📘 جامعة كوينز بلفاست – تقييم أمن الشبكات CSC3064


📋 نظرة عامة على التقييم

يتضمن هذا المشروع تحليل ملفات PCAP المقدمة من Fox-IT إلى:

  • تحديد مؤشرات الاختراق (IOCs)
  • عرض الاستغلال باستخدام حزم مخصصة الصنع
  • تطبيق إجراءات أمن الشبكة القائمة على Snort IDS/IPS و iptables

📁 هيكل المستودع

  • Slides/ – شرائح العرض المستخدمة في تقديم الفيديو
  • IOC Summary/ – تفصيل كامل لجميع مؤشرات الاختراق على مستوى الشبكة
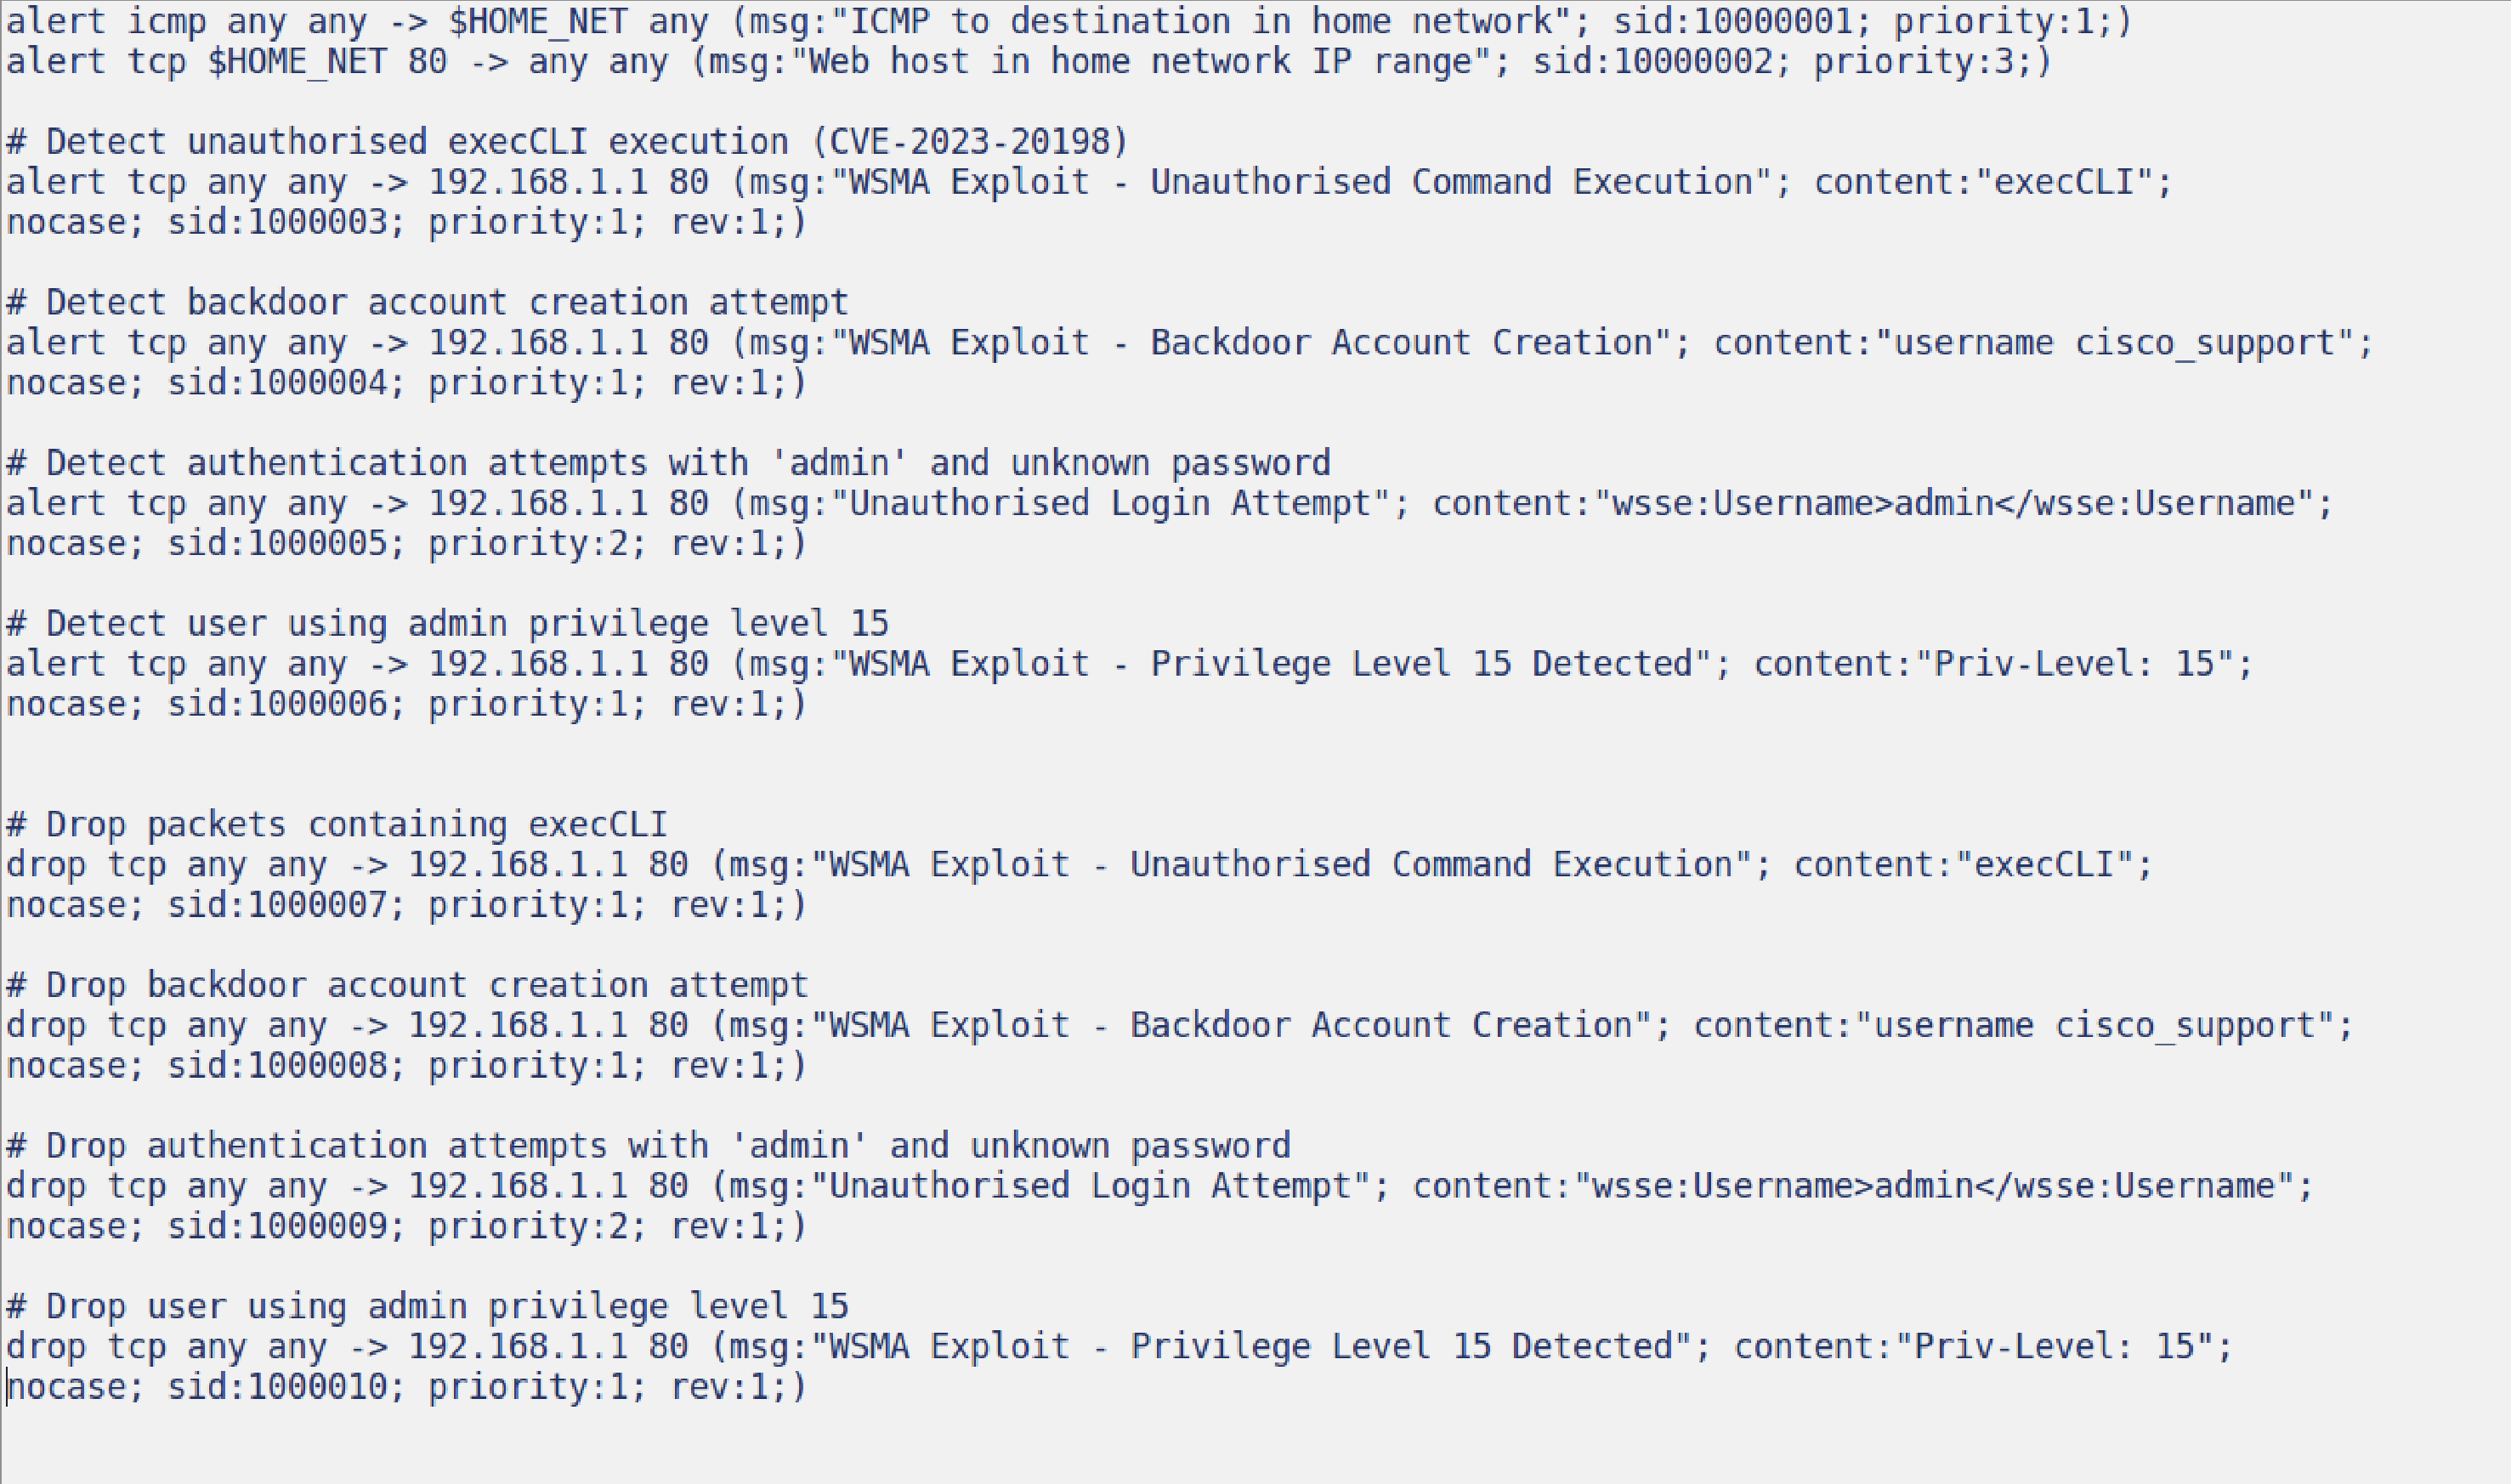
  • Snort Rules/ – قواعد التنبيه والإسقاط المطبقة في Snort، مع دليل بصري
  • Assessment PDF/ – تعليمات التقييم الرسمية لـ CSC3064 من جامعة QUB
  • Video/ – فيديو العرض التوضيحي (مرفوع بشكل منفصل وموجود الرابط أدناه)

ملخص IOC النهائي

نوع IOCIOC المرصودما يؤكده
أنماط IPالمهاجم: 10.10.1.1, 10.10.0.1
الضحايا: 10.10.1.69, 10.10.1.42
تحديد أجهزة المصدر والهدف للهجوم
الرؤوسUser-Agent: Mozilla/5.0...
Priv-Level: 15
انتحال المتصفح وتصعيد الامتيازات
البروتوكولاتTCP, HTTP (port 80), SOAP/XMLاستغلال WSMA عبر HTTP غير مشفر
الحِملexecCLI و username cisco_supportتنفيذ الأوامر عن بُعد وإنشاء باب خلفي
سلوك TCPSYN, ACK, FIN (تسلسل عادي)يشير إلى سلوك مستهدف خفي غير هجوم رفض الخدمة
المنافذ المستخدمةالمنفذ 80 (بدون HTTPS)إرسال الحركة الحساسة بنص عادي

🔐 قواعد Snort المستخدمة

📄 راجع Snort_Rules.txt لجميع القواعد المطبقة.

تغطي القواعد:

  • اكتشاف ومنع execCLI، إنشاء حساب باب خلفي، محاولات تسجيل دخول المسؤول، وتصعيد الامتيازات.

🖼️ لقطة شاشة:
مثال على قواعد Snort


أبرز ما في العرض التوضيحي

  • حركة هجوم محاكاة باستخدام hping3
  • تطبيق قواعد Snort IDS (تنبيه فقط) وقواعد IPS (حظر الحزم)
  • تكوين iptables للسماح بحركة آمنة وإسقاط الحزم الخبيثة
  • التحقق من الفعالية باستخدام Wireshark في بيئة آلة افتراضية (عبر UTM على macOS)

🎥 عرض الفيديو

📺 شاهد العرض التوضيحي الكامل على يوتيوب
(غير مدرج - يمكن الوصول إليه فقط عبر هذا الرابط)


👤 المؤلف

Dominicus Adjie Wicaksono
Student ID: 40352799
📧 [email protected]
🔗 LinkedIn

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →