

wazuh v4.14.7
منصة XDR و SIEM مفتوحة المصدر لكشف التهديدات وتحليل السجلات ومراقبة سلامة الملفات وتقييم الثغرات وإدارة الامتثال عبر نقاط النهاية وأعباء العمل السحابية.
Wazuh



Wazuh هي منصة مجانية ومفتوحة المصدر تُستخدم للوقاية من التهديدات واكتشافها والاستجابة لها. وهي قادرة على حماية أعباء العمل عبر البيئات المحلية والمحاكاة الافتراضية والحاويات والسحابة.
يتكون حل Wazuh من وكيل أمني للأجهزة الطرفية، يُنشر على الأنظمة المراقبة، وخادم إدارة يجمع البيانات التي تجمعها الوكلاء ويحللها. إلى جانب ذلك، يتكامل Wazuh بالكامل مع Wazuh Indexer، مما يوفر محرك بحث وأداة لتصور البيانات تتيح للمستخدمين التنقل عبر تنبيهاتهم الأمنية.
قدرات Wazuh
عرض موجز لبعض حالات الاستخدام الأكثر شيوعًا لحل Wazuh.
كشف التسلل
تقوم وكلاء Wazuh بفحص الأنظمة المراقبة بحثًا عن البرمجيات الخبيثة والجذور الخفية (rootkits) والشذوذات المشبوهة. ويمكنها اكتشاف الملفات المخفية والعمليات المتخفية ومستمعي الشبكة غير المسجلين، فضلًا عن التناقضات في استجابات استدعاءات النظام.
بالإضافة إلى قدرات الوكيل، يستخدم مكوّن الخادم نهجًا قائمًا على التوقيعات لكشف التسلل، مستعينًا بمحرك التعبيرات النمطية الخاص به لتحليل بيانات السجلات المجمعة والبحث عن مؤشرات الاختراق.
تحليل بيانات السجلات
تقرأ وكلاء Wazuh سجلات نظام التشغيل والتطبيقات، وتُمررها بأمان إلى مدير مركزي للتحليل القائم على القواعد والتخزين. وعندما لا يكون هناك وكيل منشور، يمكن للخادم أيضًا استقبال البيانات عبر syslog من أجهزة الشبكة أو التطبيقات.
تساعدك قواعد Wazuh على إدراك أخطاء التطبيقات أو الأنظمة، وسوء التكوين، ومحاولات الأنشطة الخبيثة الناجحة و/أو المحاولات الفاشلة، وانتهاكات السياسات، ومجموعة متنوعة من المشكلات الأمنية والتشغيلية الأخرى.
مراقبة سلامة الملفات
يراقب Wazuh نظام الملفات، ويحدد التغييرات في المحتوى والأذونات والملكية وسمات الملفات التي تحتاج إلى مراقبتها. بالإضافة إلى ذلك، يحدد بشكل أصلي المستخدمين والتطبيقات المستخدمة لإنشاء الملفات أو تعديلها.
يمكن استخدام قدرات مراقبة سلامة الملفات بالاقتران مع استخبارات التهديدات لتحديد التهديدات أو المضيفين المخترقين. بالإضافة إلى ذلك، تتطلبها العديد من معايير الامتثال التنظيمي، مثل PCI DSS.
كشف الثغرات الأمنية
تسحب وكلاء Wazuh بيانات جرد البرمجيات وترسل هذه المعلومات إلى الخادم، حيث تُربط بقواعد بيانات CVE (الثغرات الأمنية والتعرضات الشائعة) المحدّثة باستمرار، من أجل تحديد البرمجيات المعروفة بأنها عرضة للثغرات.
يساعدك التقييم الآلي للثغرات الأمنية على إيجاد نقاط الضعف في أصولك الحيوية واتخاذ إجراءات تصحيحية قبل أن يستغلها المهاجمون لتخريب أعمالك أو سرقة البيانات السرية.
تقييم التكوين
يراقب Wazuh إعدادات تكوين النظام والتطبيقات للتأكد من توافقها مع سياساتك الأمنية ومعاييرك و/أو أدلة التقوية الخاصة بك. وتُجري الوكلاء عمليات فحص دورية لاكتشاف التطبيقات المعروفة بأنها عرضة للثغرات، أو غير المُرقّعة، أو المُكوّنة بشكل غير آمن.
بالإضافة إلى ذلك، يمكن تخصيص فحوصات التكوين لتتوافق بشكل مناسب مع مؤسستك. وتتضمن التنبيهات توصيات لتكوين أفضل، ومراجع وربطًا مع الامتثال التنظيمي.
الاستجابة للحوادث
توفر وكلاء Wazuh استجابات نشطة جاهزة لتنفيذ تدابير مضادة متنوعة لمواجهة التهديدات النشطة، مثل حظر الوصول إلى نظام من مصدر التهديد عند استيفاء معايير معينة.
بالإضافة إلى ذلك، يمكن استخدام Wazuh لتشغيل الأوامر أو استعلامات النظام عن بُعد على الوكلاء، وتحديد مؤشرات الاختراق (IOCs) والمساعدة في تنفيذ مهام التحقيق الجنائي المباشر أو الاستجابة للحوادث الأخرى.
الامتثال التنظيمي
يوفر Wazuh بعض ضوابط الأمان اللازمة للامتثال لمعايير ولوائح الصناعة. تساعد هذه الميزات، إلى جانب قابليته للتوسع ودعمه متعدد المنصات، المؤسسات على تلبية متطلبات الامتثال التقنية.
يُستخدم Wazuh على نطاق واسع من قبل شركات معالجة المدفوعات والمؤسسات المالية لتلبية متطلبات PCI DSS (معيار أمان بيانات صناعة بطاقات الدفع). توفر واجهة المستخدم الرسومية الخاصة به تقارير ولوحات معلومات يمكن أن تساعد في هذا وفي لوائح أخرى (مثل GPG13 أو GDPR).
أمان السحابة
يساعد Wazuh في مراقبة البنية التحتية السحابية على مستوى API، باستخدام وحدات تكامل قادرة على سحب بيانات الأمان من مزودي الخدمات السحابية المعروفين، مثل Amazon AWS أو Azure أو Google Cloud. بالإضافة إلى ذلك، يوفر Wazuh قواعد لتقييم تكوين بيئتك السحابية، واكتشاف نقاط الضعف بسهولة.
بالإضافة إلى ذلك، تُستخدم وكلاء Wazuh خفيفة الوزن ومتعددة المنصات بشكل شائع لمراقبة البيئات السحابية على مستوى المثيلات.
أمان الحاويات
يوفر Wazuh رؤية أمنية لمضيفي وحاويات Docker الخاصة بك، ويراقب سلوكها ويكتشف التهديدات والثغرات والشذوذات. يتمتع وكيل Wazuh بتكامل أصلي مع محرك Docker مما يسمح للمستخدمين بمراقبة الصور والأحجام وإعدادات الشبكة والحاويات قيد التشغيل.
يجمع Wazuh معلومات وقت التشغيل التفصيلية ويحللها باستمرار. على سبيل المثال، التنبيه بشأن الحاويات التي تعمل في الوضع المميز، أو التطبيقات المعرضة للثغرات، أو صدفة تعمل داخل حاوية، أو التغييرات في الأحجام أو الصور الدائمة، وغيرها من التهديدات المحتملة.
WUI
توفر واجهة Wazuh WUI واجهة مستخدم قوية لتصور البيانات وتحليلها. يمكن أيضًا استخدام هذه الواجهة لإدارة تكوين Wazuh ومراقبة حالته.
نظرة عامة على الوحدات
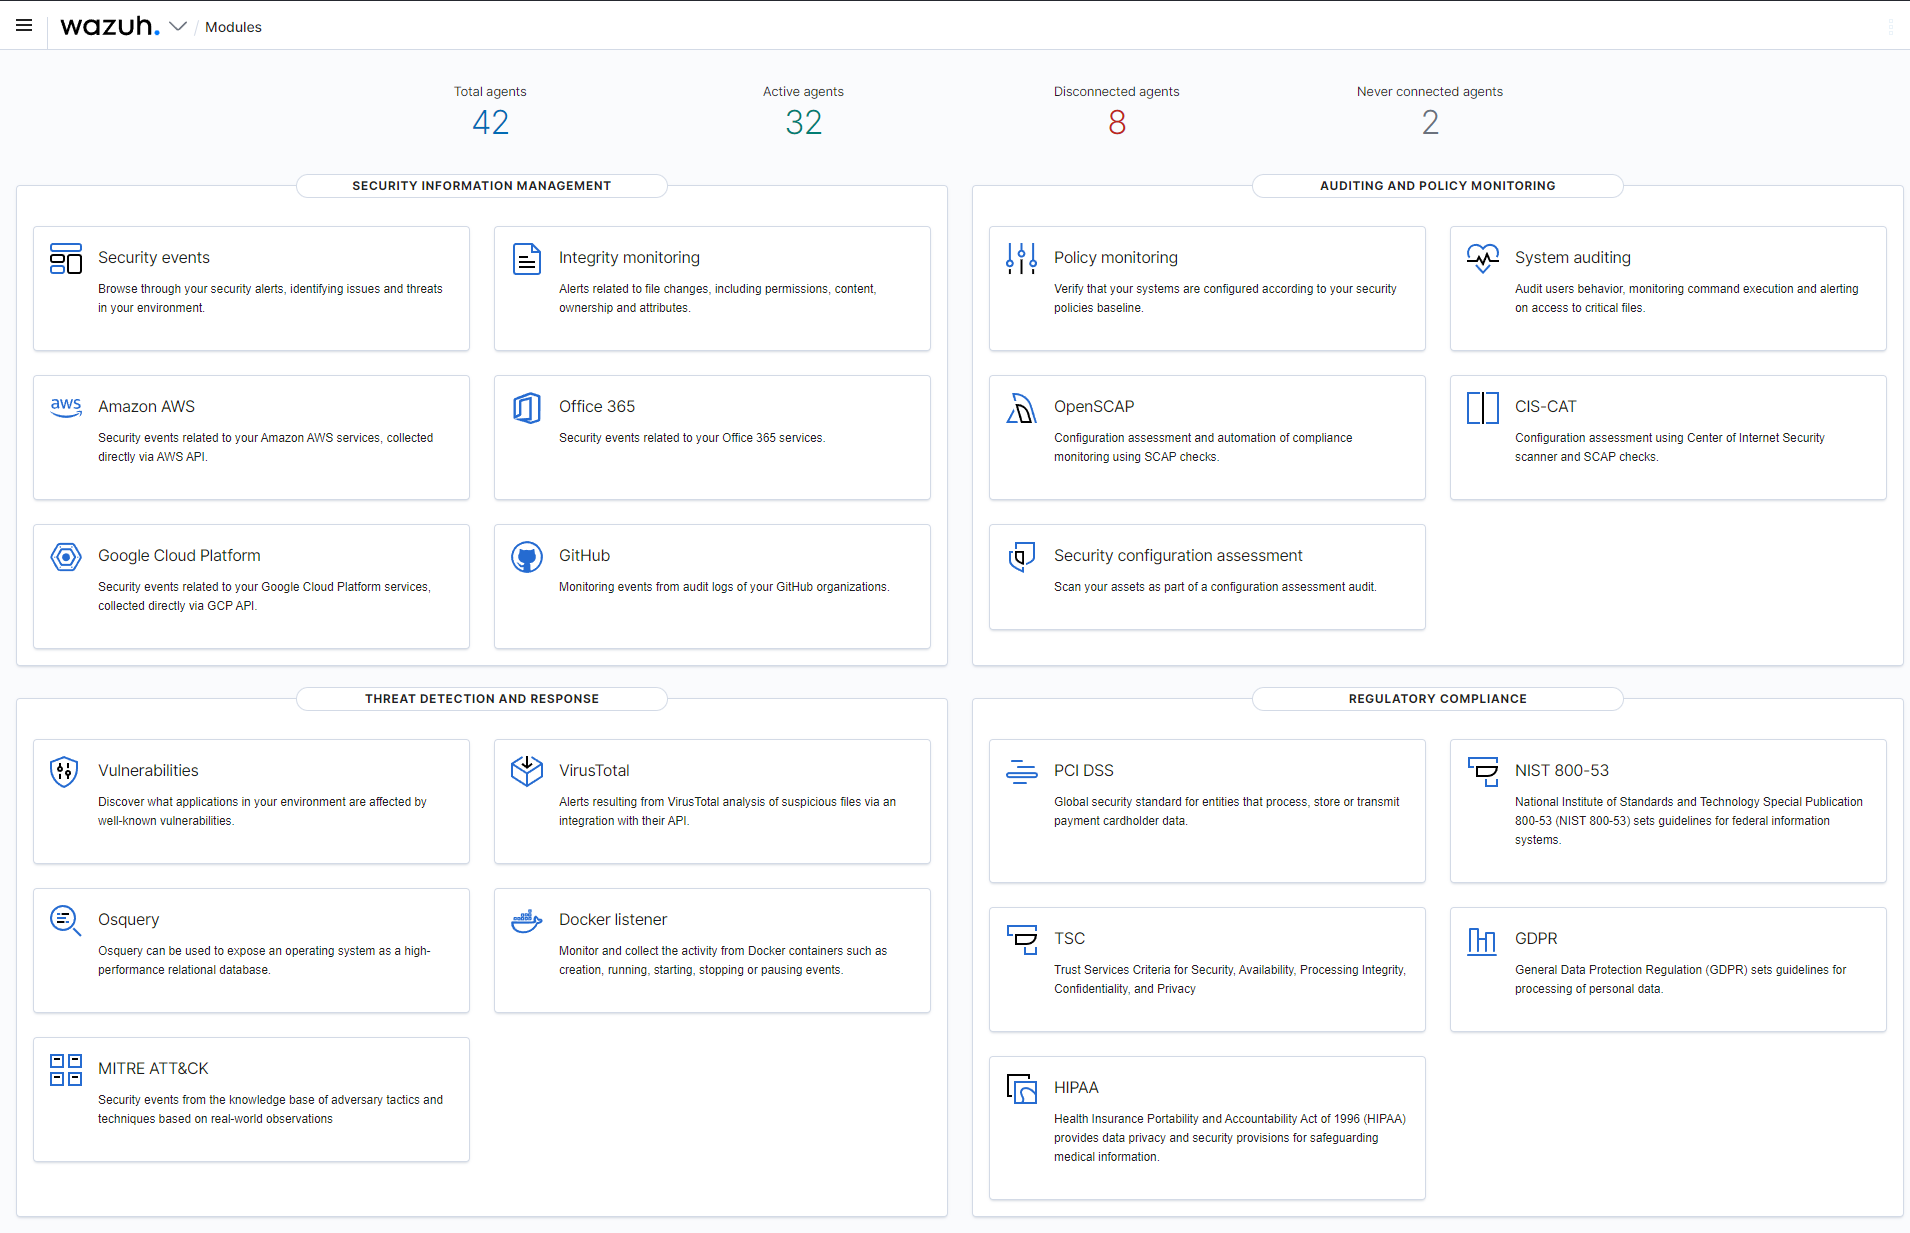
أحداث الأمان
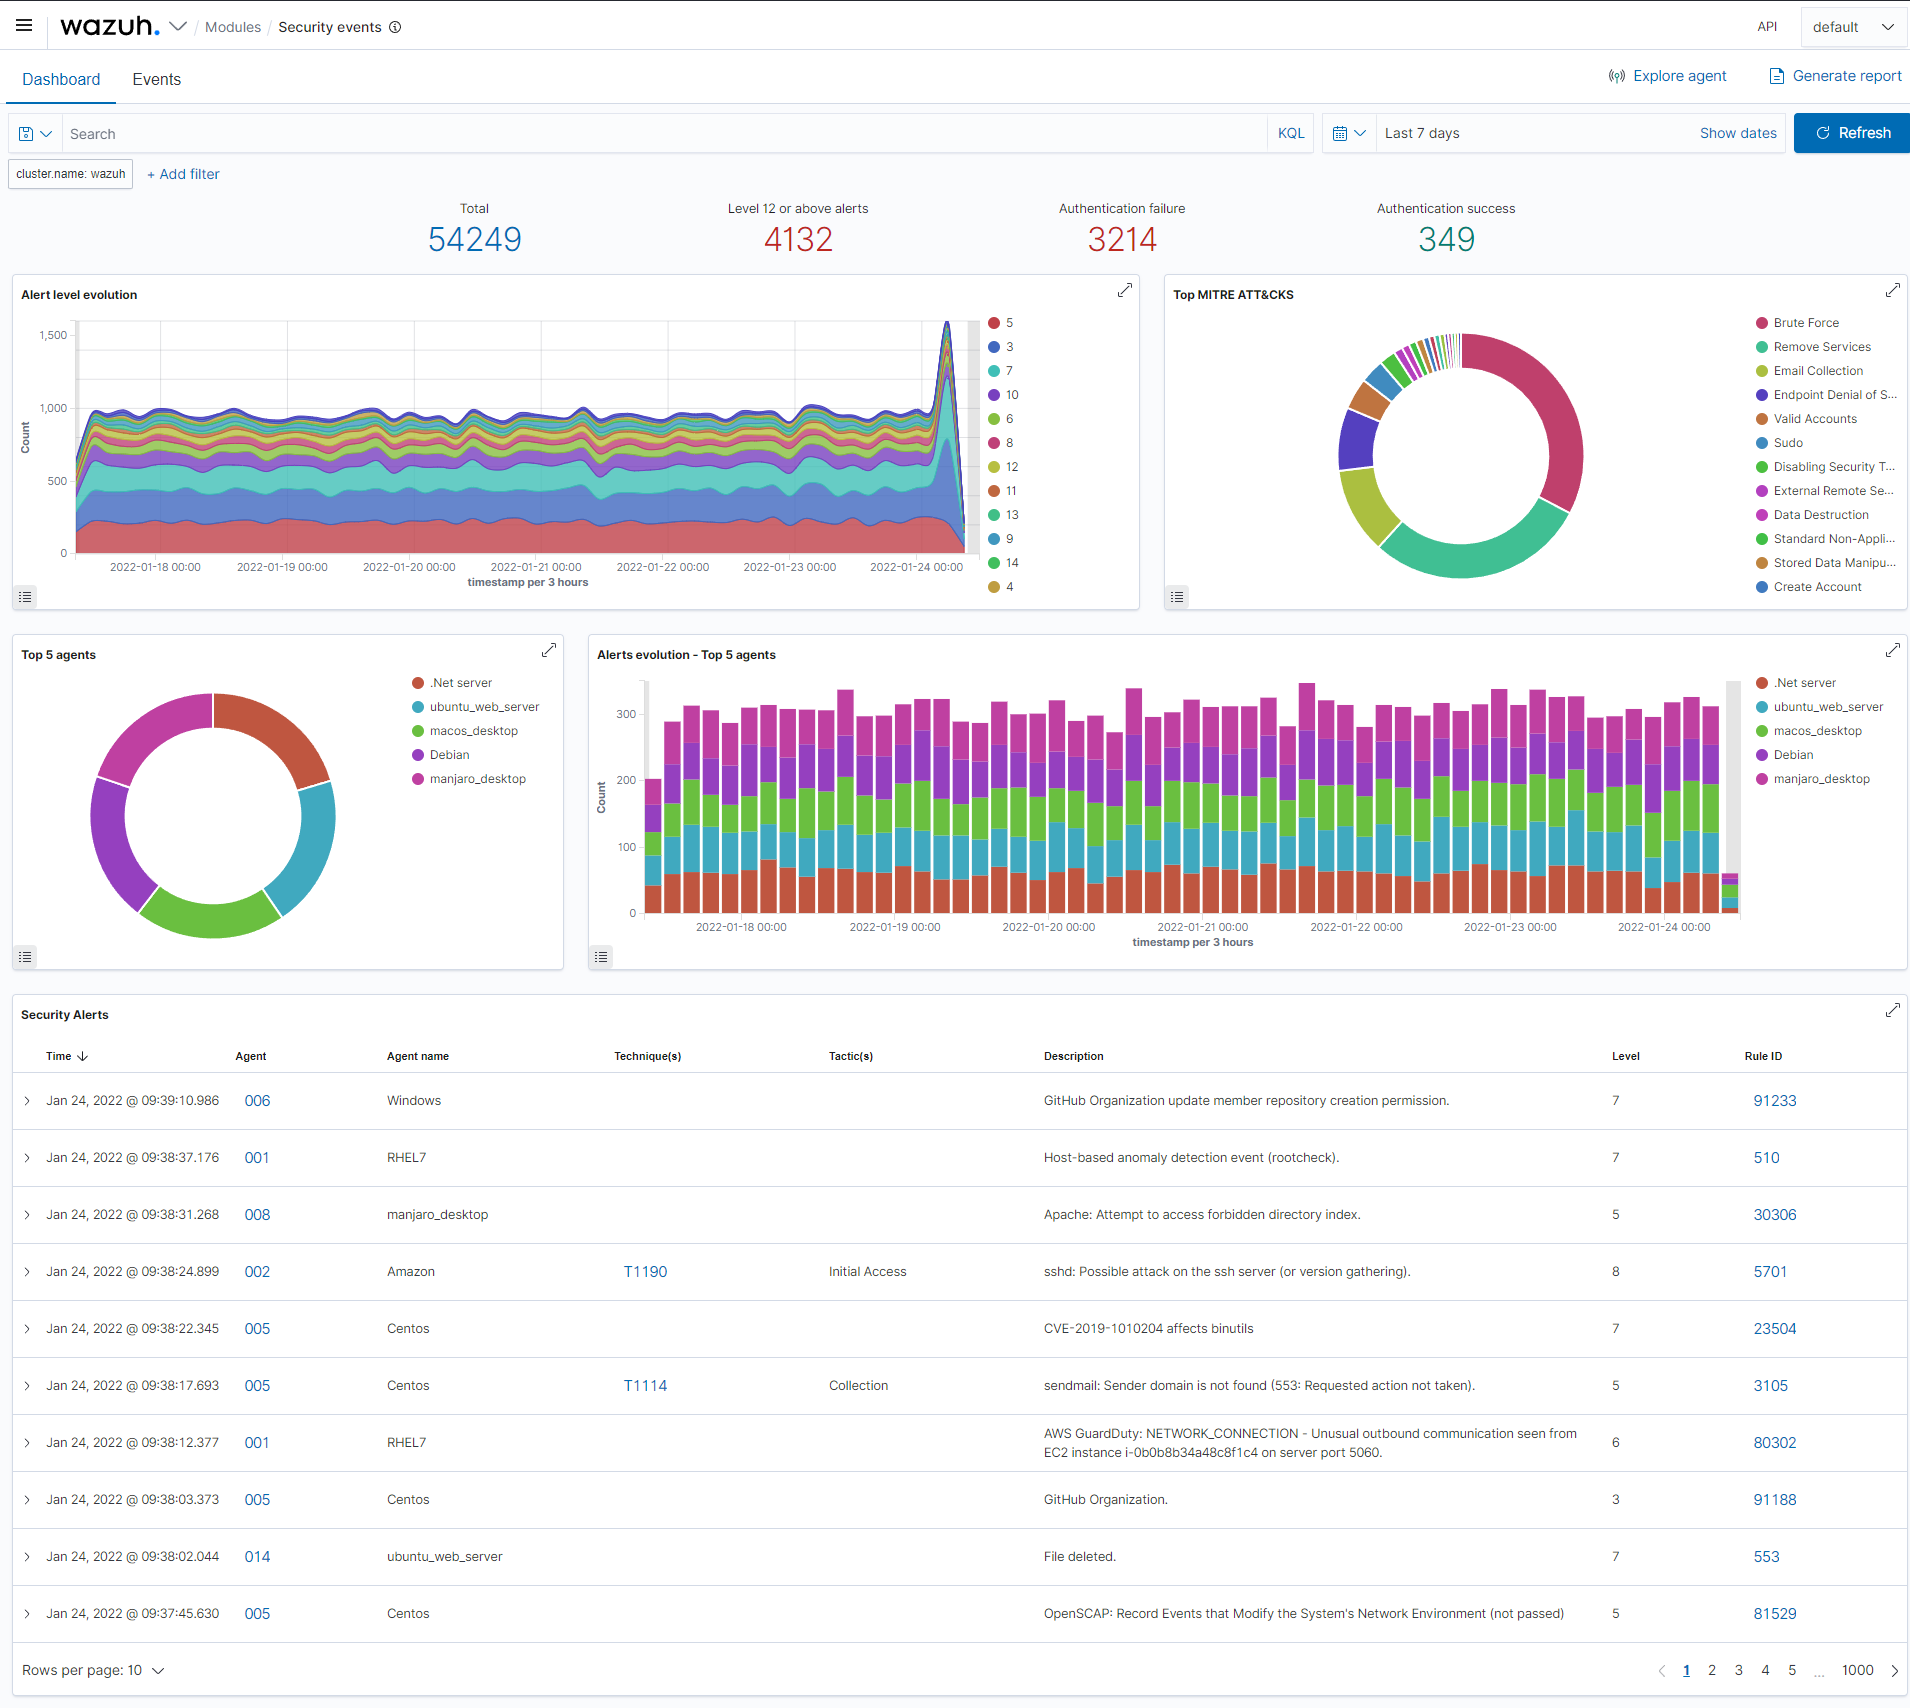
مراقبة السلامة
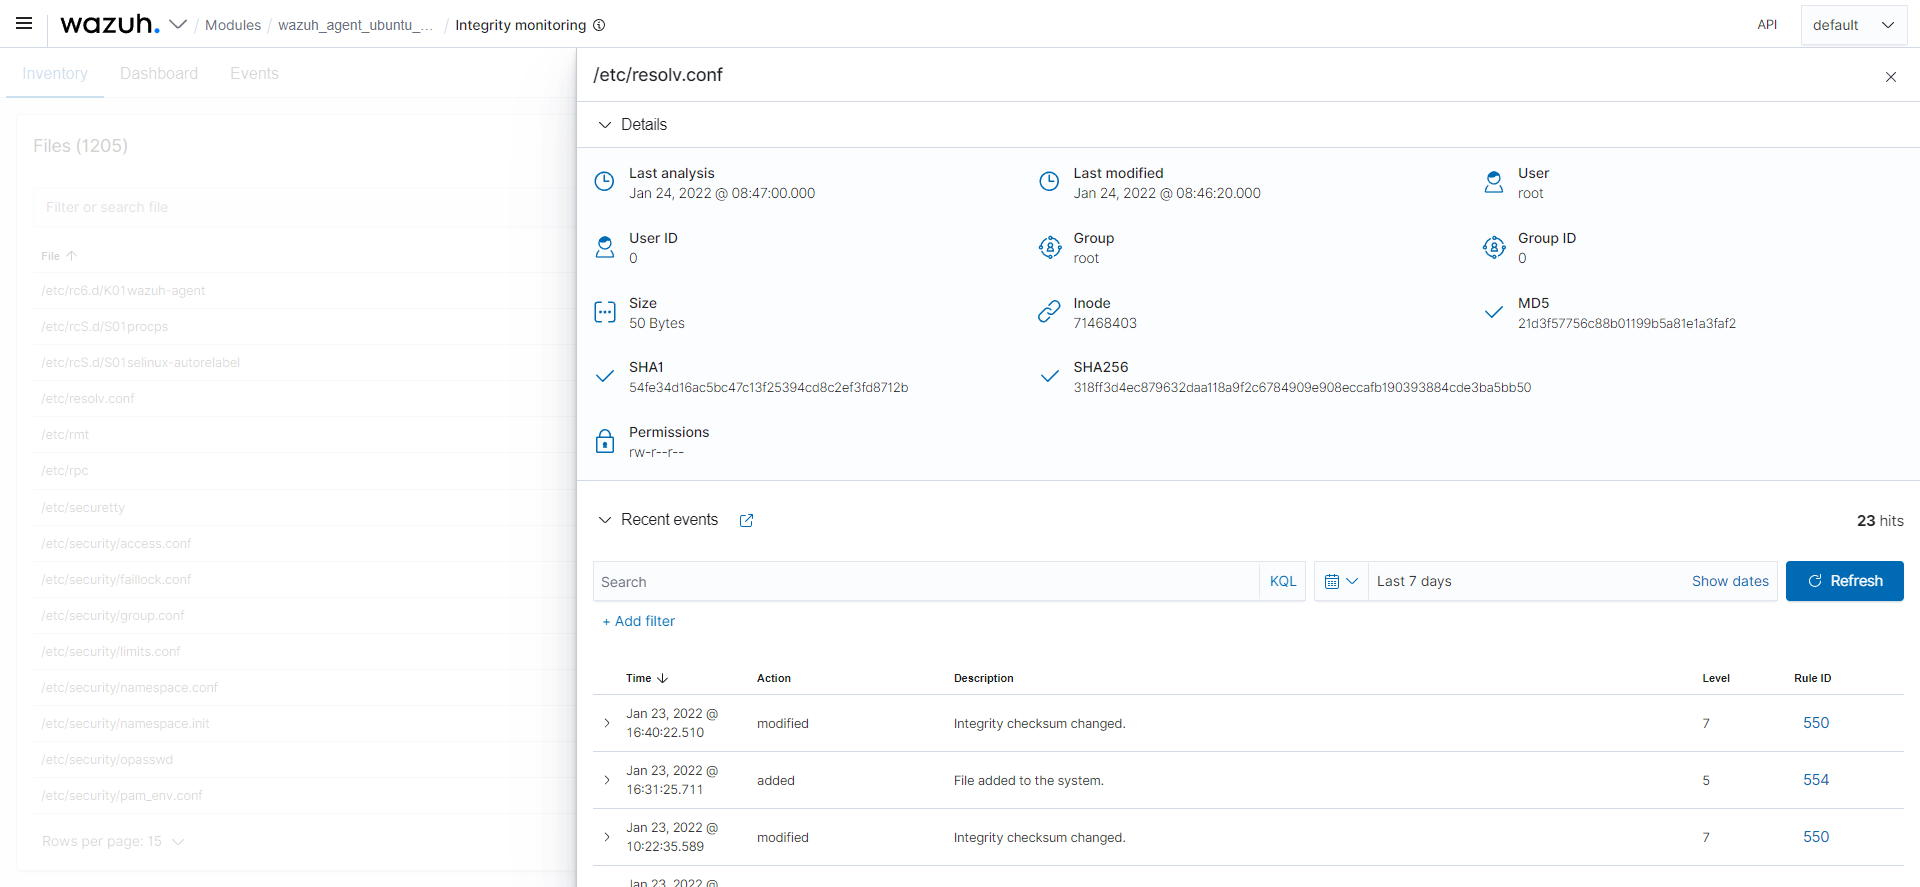
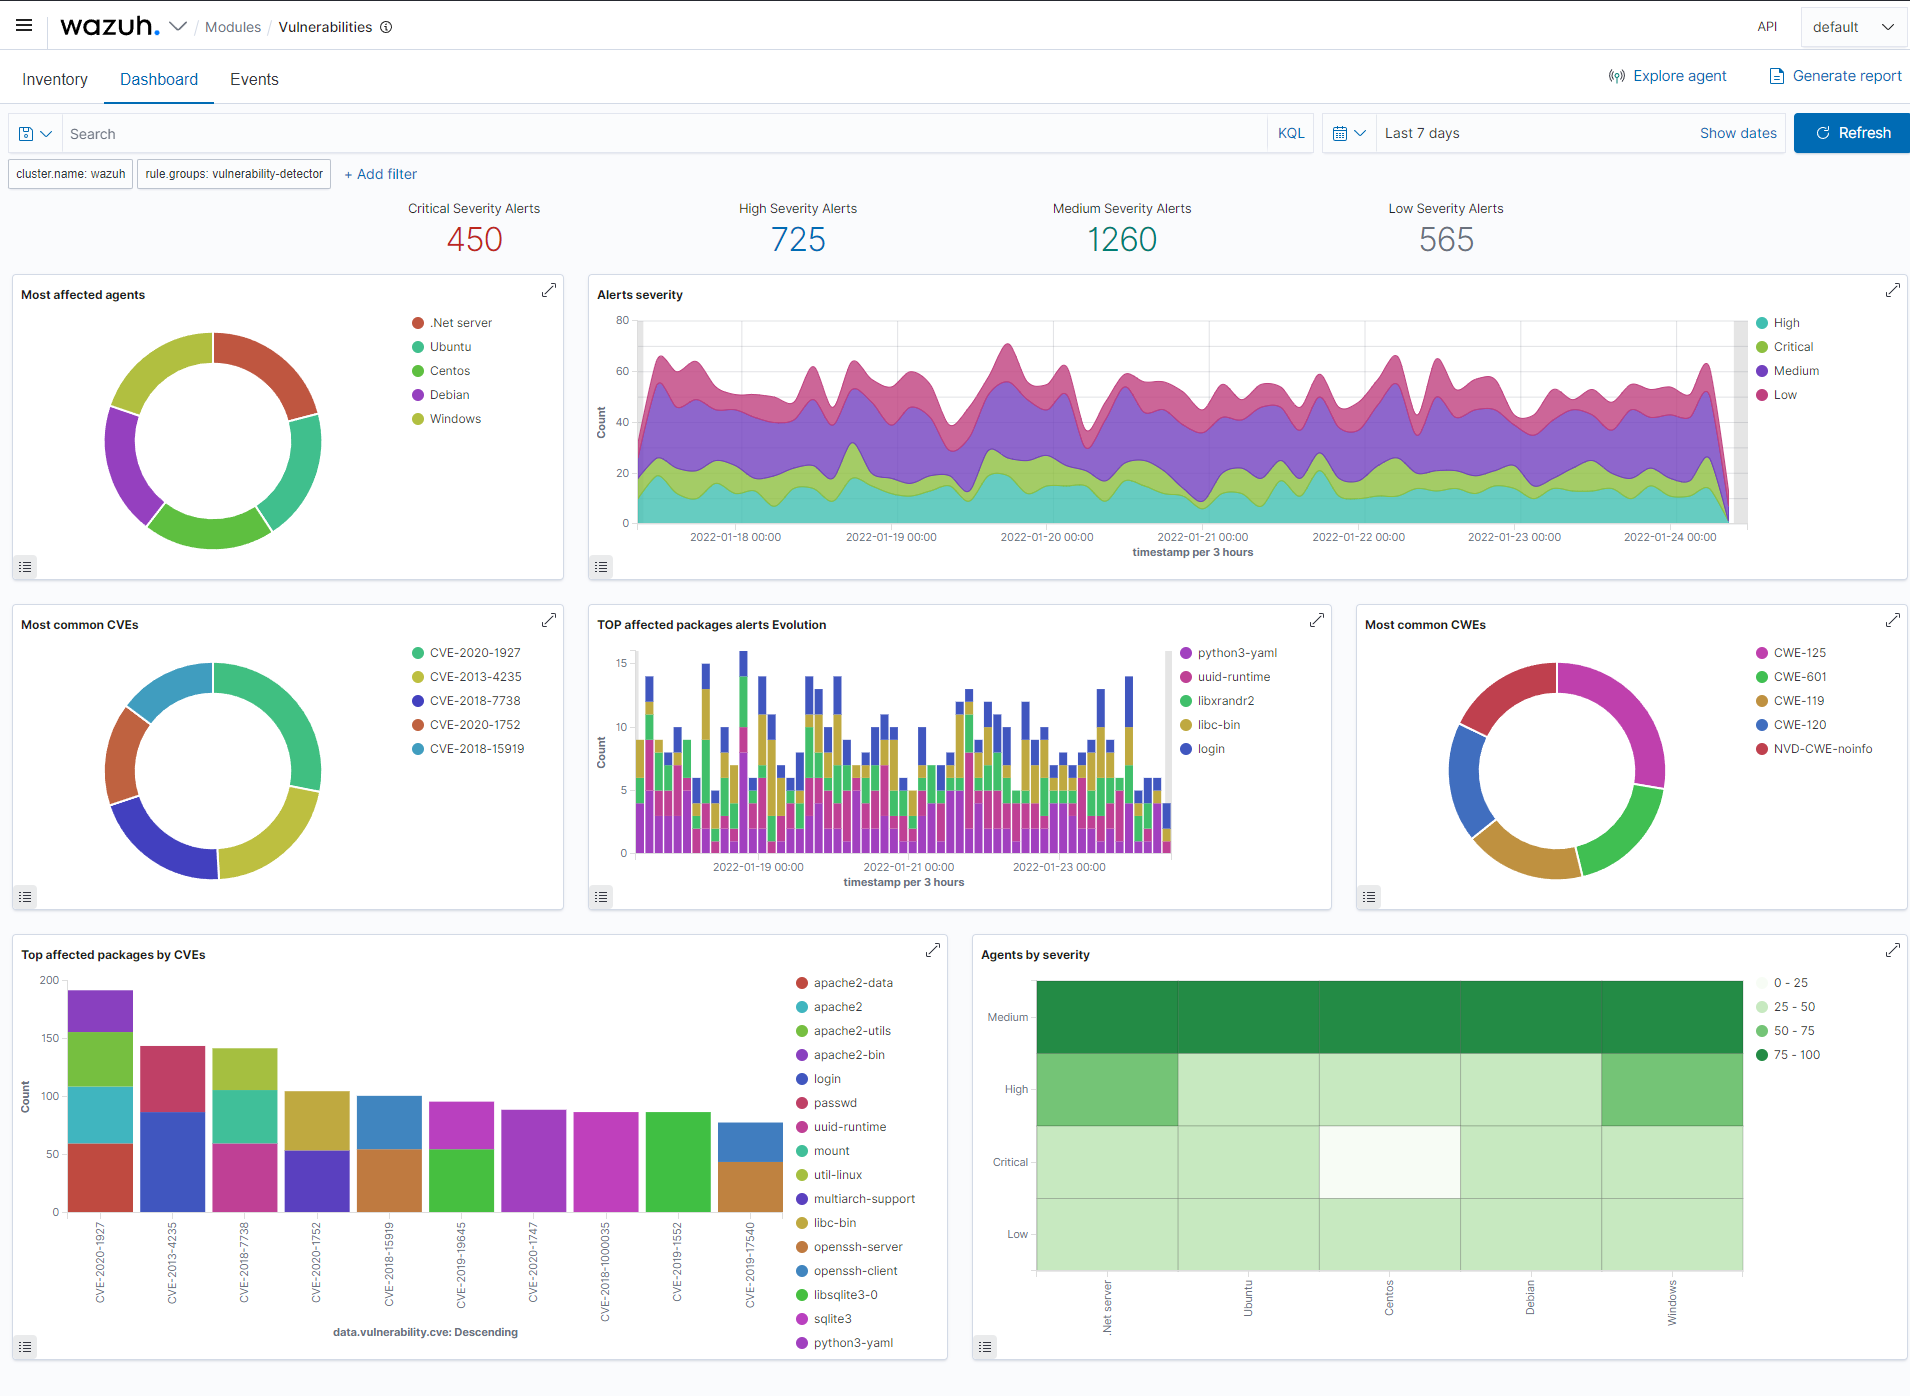
كشف الثغرات
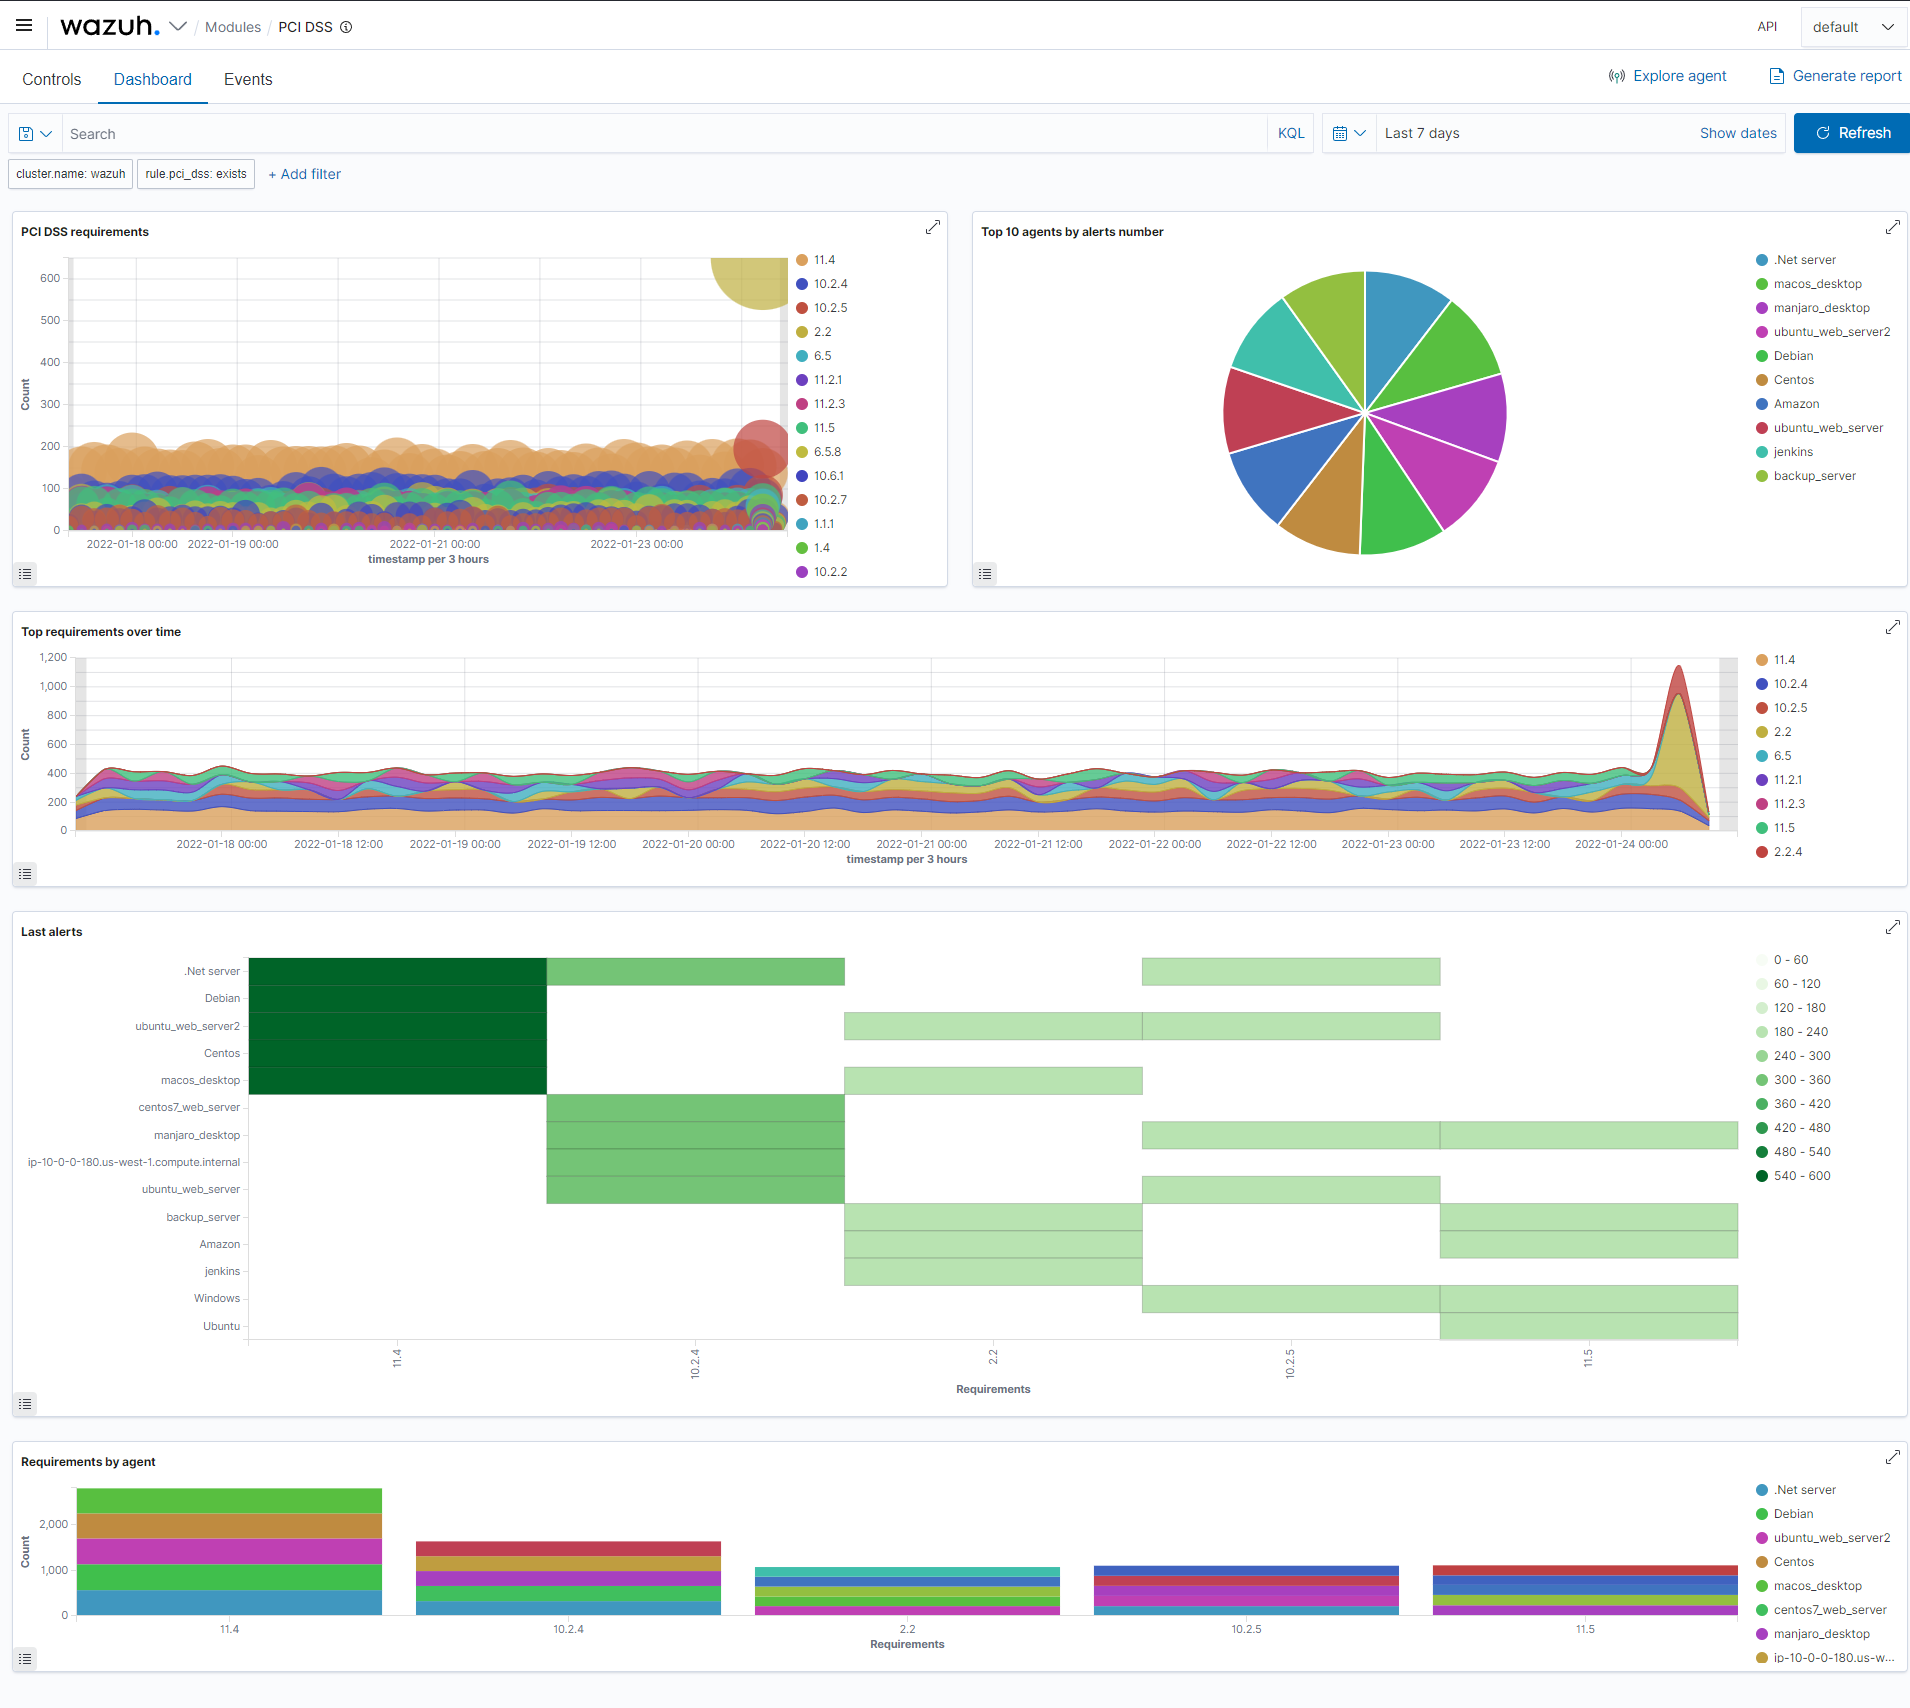
الامتثال التنظيمي
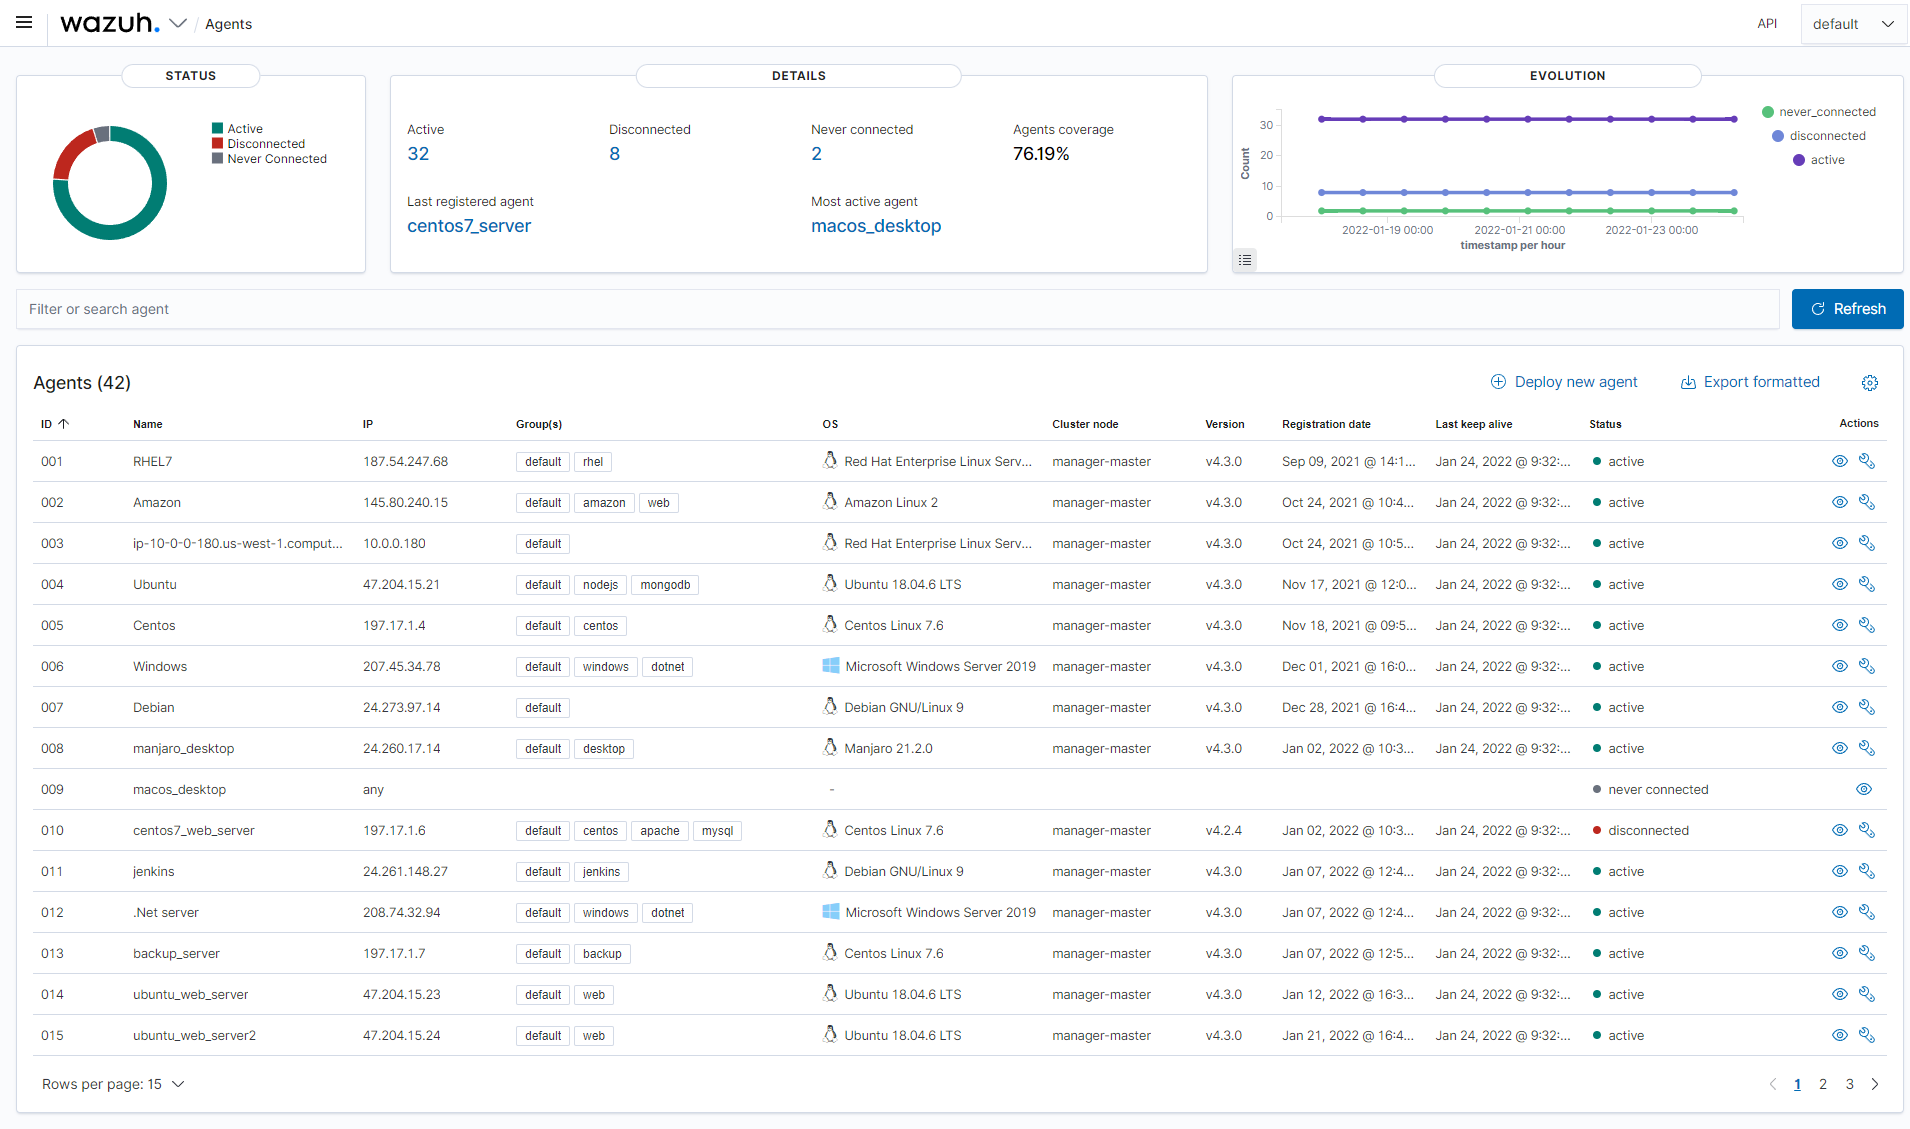
نظرة عامة على الوكلاء
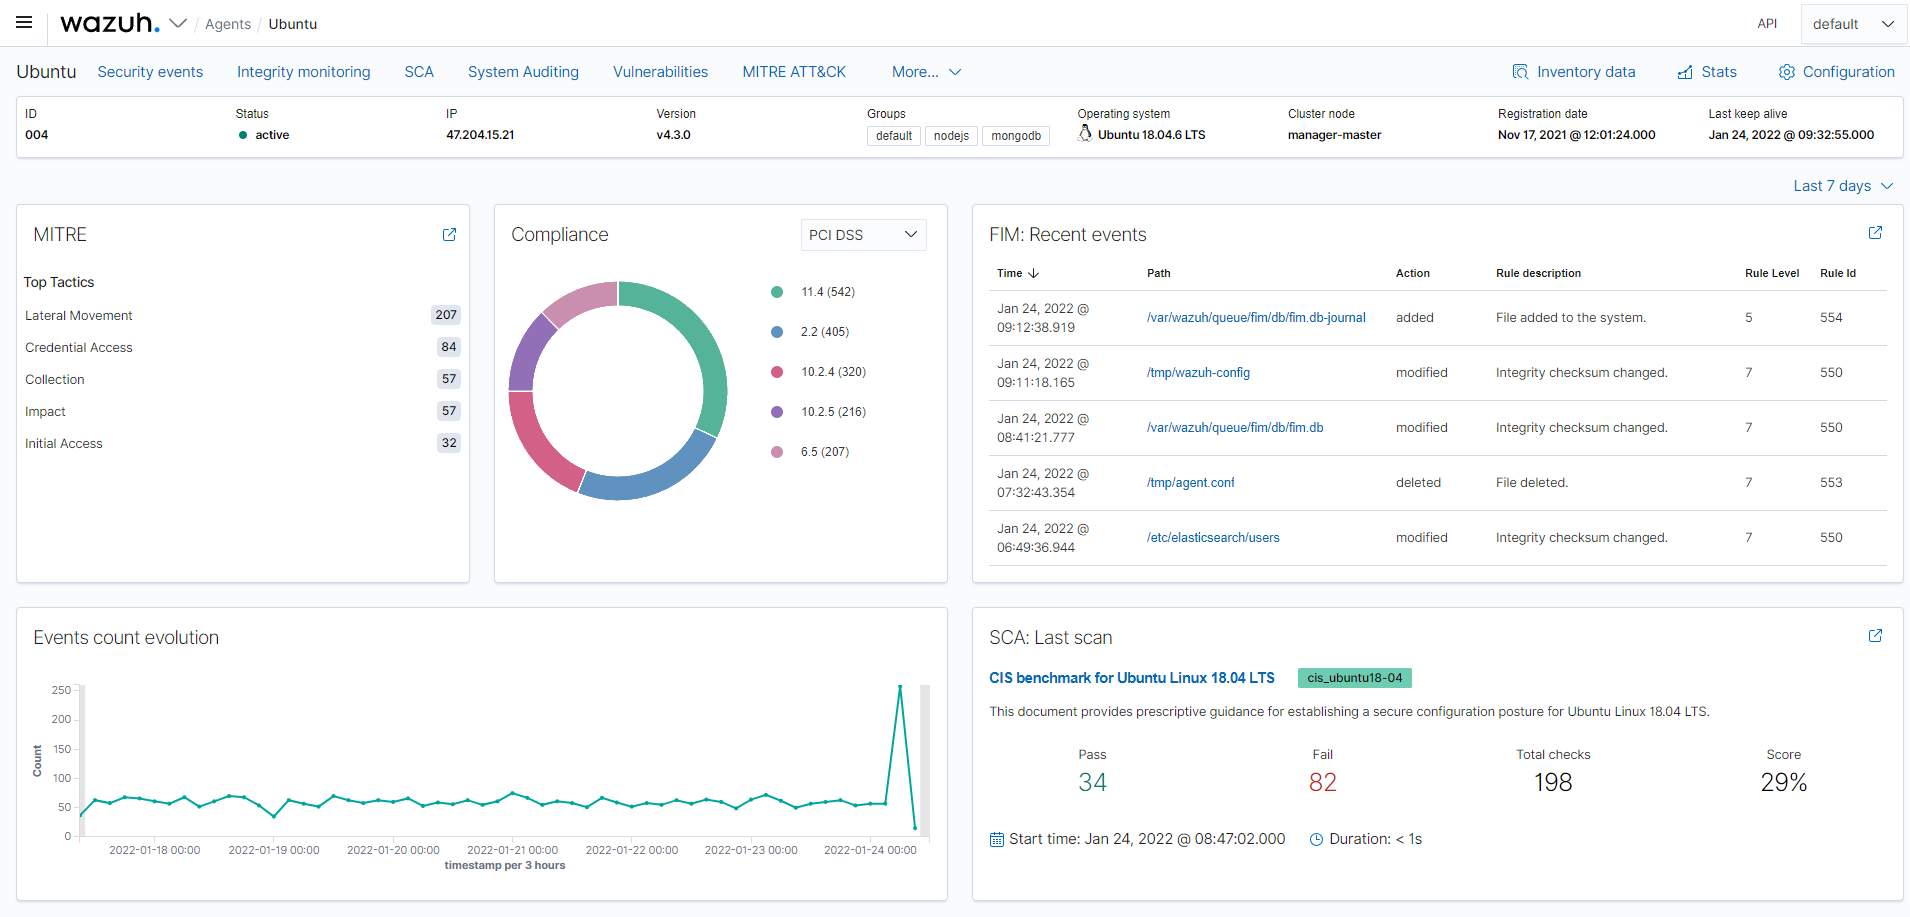
ملخص الوكيل
التنسيق الآلي
ستجد هنا جميع أدوات الأتمتة التي يحتفظ بها فريق Wazuh.
الفروع
- يحتوي فرع
mainعلى أحدث شفرة، كن على علم بالأخطاء المحتملة في هذا الفرع.