

opencve v3.1.0
تجميع وتصفية وتتبع CVEs من مصادر متعددة مع التعاون الجماعي ولوحات البيانات المخصصة والتنبيهات والتحليل المدعوم بالذكاء الاصطناعي لذكاء الثغرات الأمنية.


ما هو OpenCVE؟
OpenCVE هو منصة استخبارات الثغرات الأمنية التي تساعدك على مراقبة وإدارة ثغرات CVE بكفاءة.
يجمع الثغرات الأمنية من مصادر متعددة (MITRE، NVD، RedHat، Vulnrichment...) ويتيح لك تصفيتها وتتبعها وتنظيمها حسب المورّد والمنتج ودرجة الخطورة والمزيد.
يمكنك الاشتراك في المنتجات، وتلقي التنبيهات، وتحليل التغييرات، والتعاون مع فريقك — كل ذلك من خلال واجهة بسيطة وقوية. عيّن أعضاء إلى ثغرات CVE لتتبع التقدم (مثل: قيد التحليل، المخاطر مقبولة) وأبقِ الجميع على اطلاع.
الميزات الرئيسية
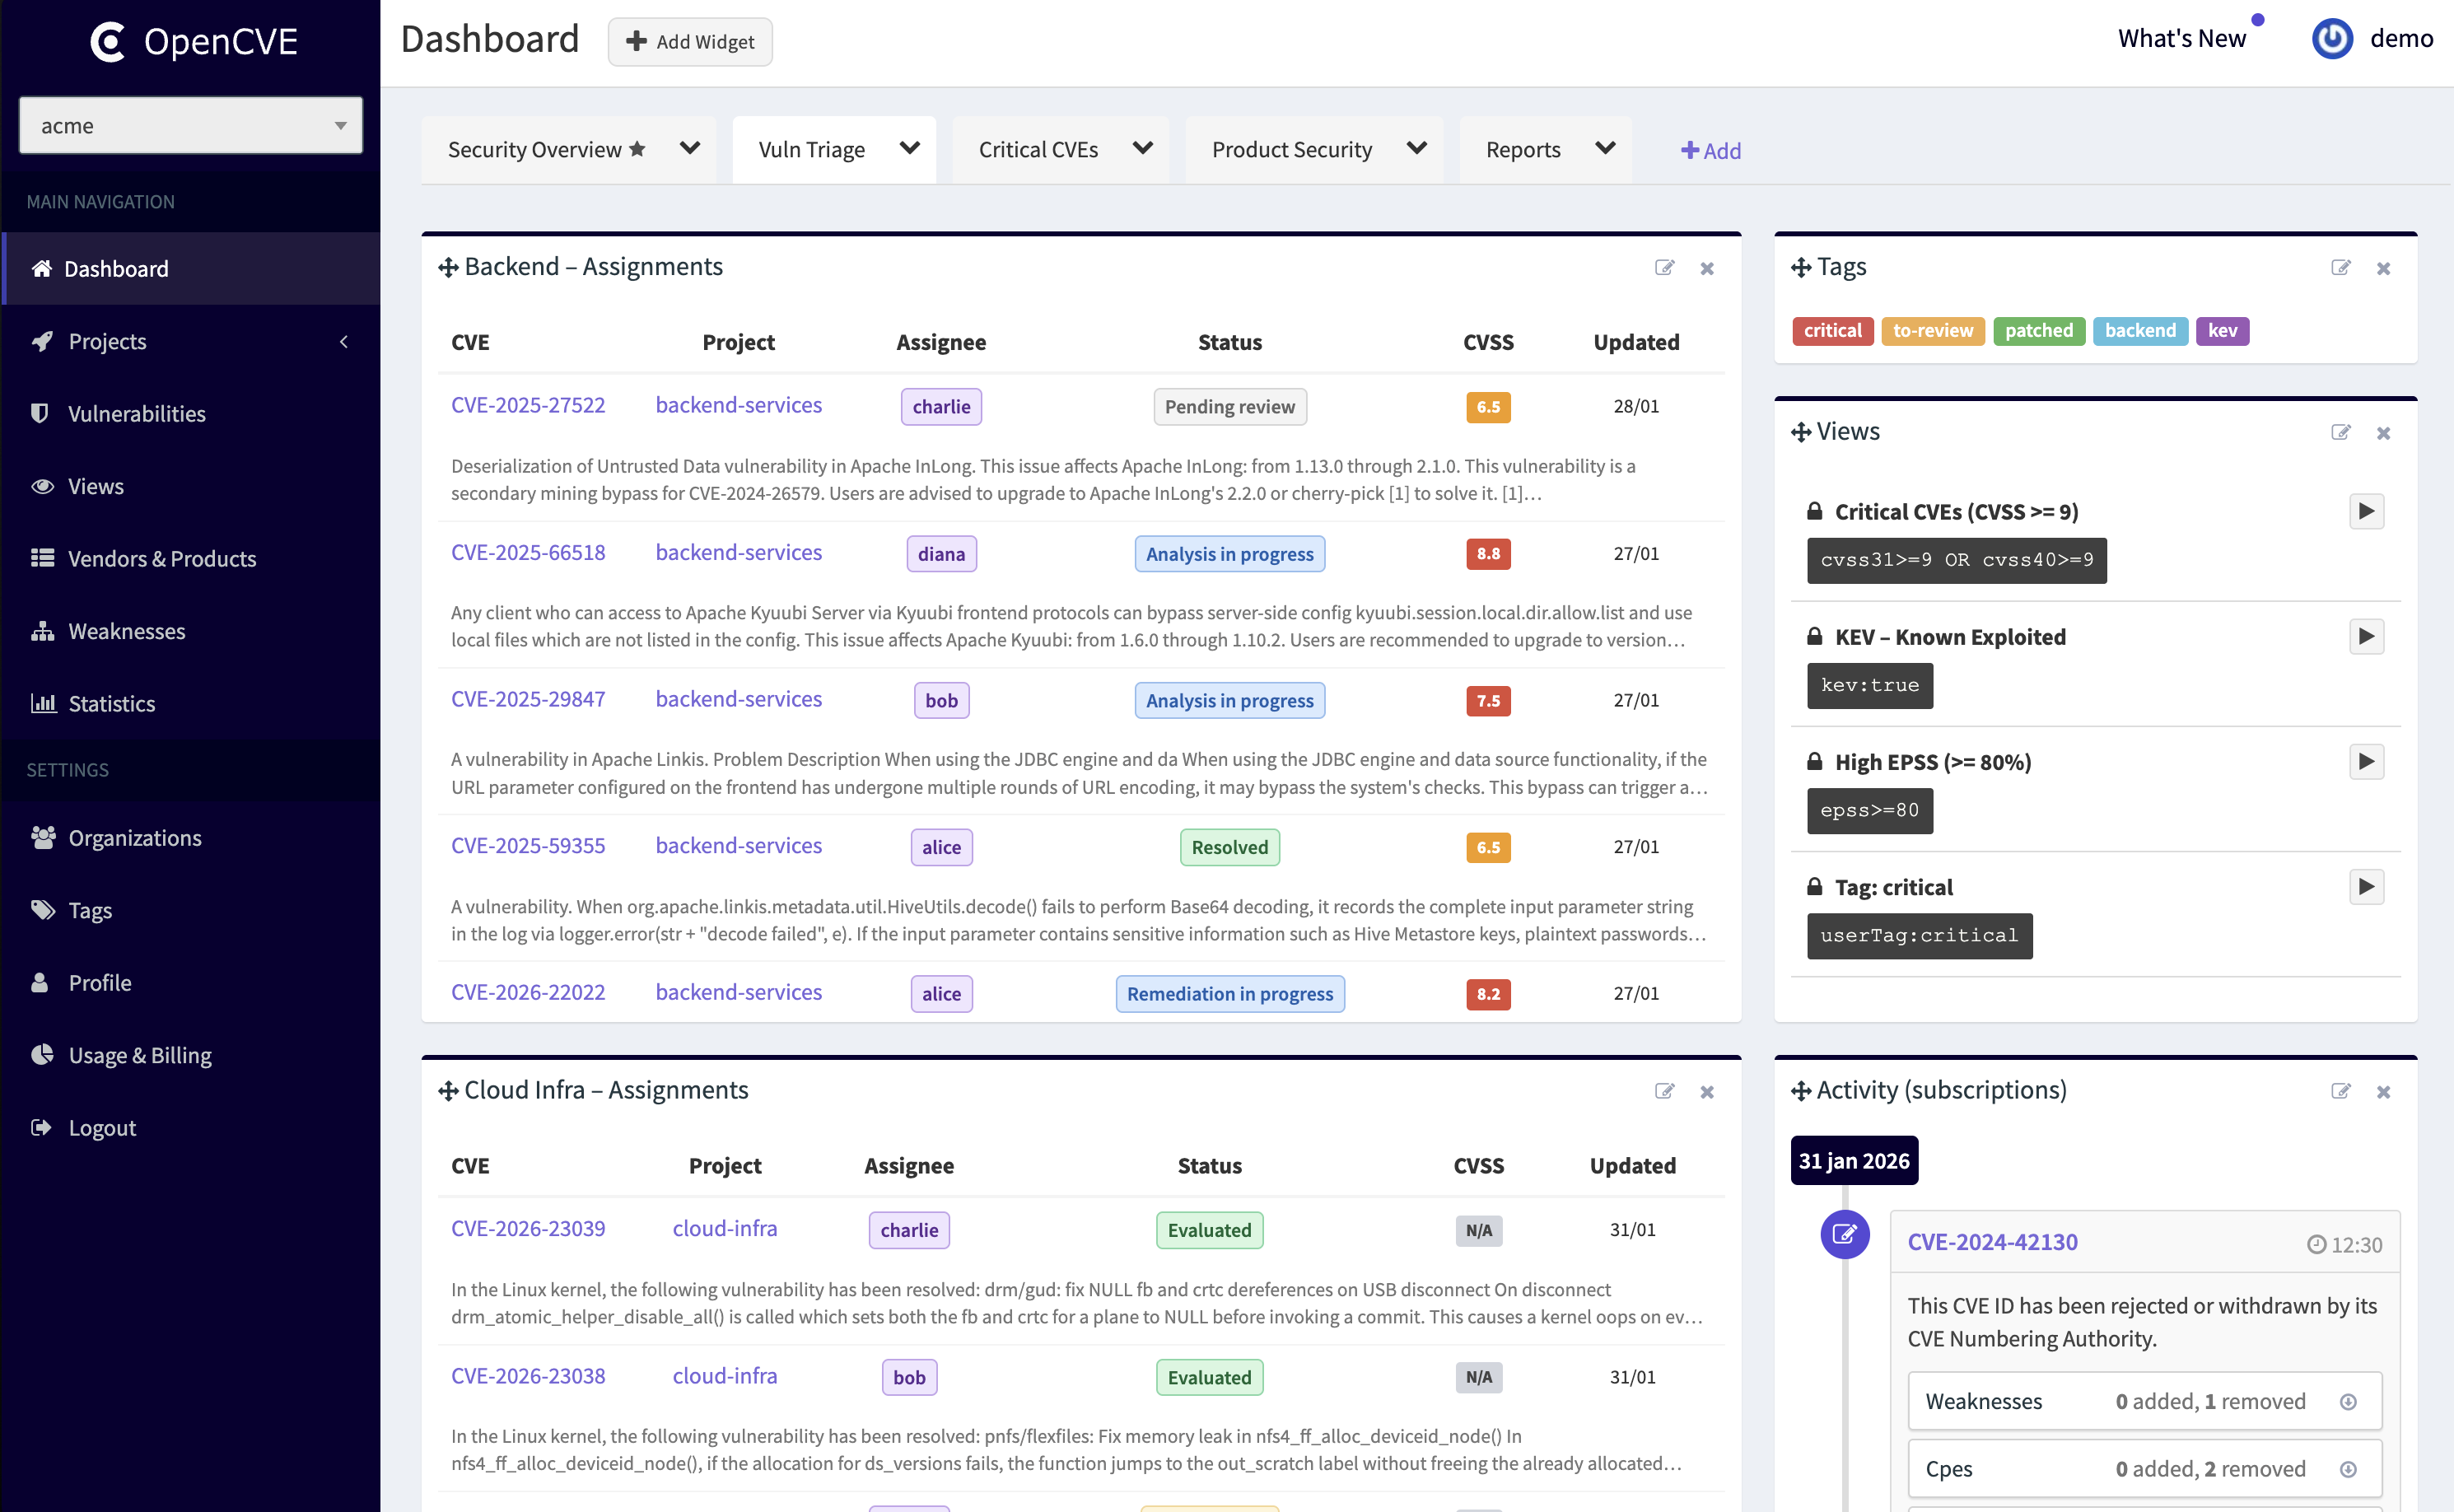
📚 استكشف وصفِّ ونظِّم
- صفِّ ثغرات CVE حسب المورّد والمنتج وCVSS وKEV وEPSS وCWE وتاريخ النشر والمزيد.
- اشترك في المورّدين والمنتجات، ونظِّم مراقبتك باستخدام المشاريع والمؤسسات.
- احفظ عوامل التصفية المعقدة كعروض (Views) قابلة لإعادة الاستخدام.
🔖 صنِّف ورتِّب الأولويات واحصل على الإشعارات
- صنِّف ثغرات CVE بوسوم مخصصة (مثل: غير مقروءة، حرجة، مسندة إلى المطوّر).
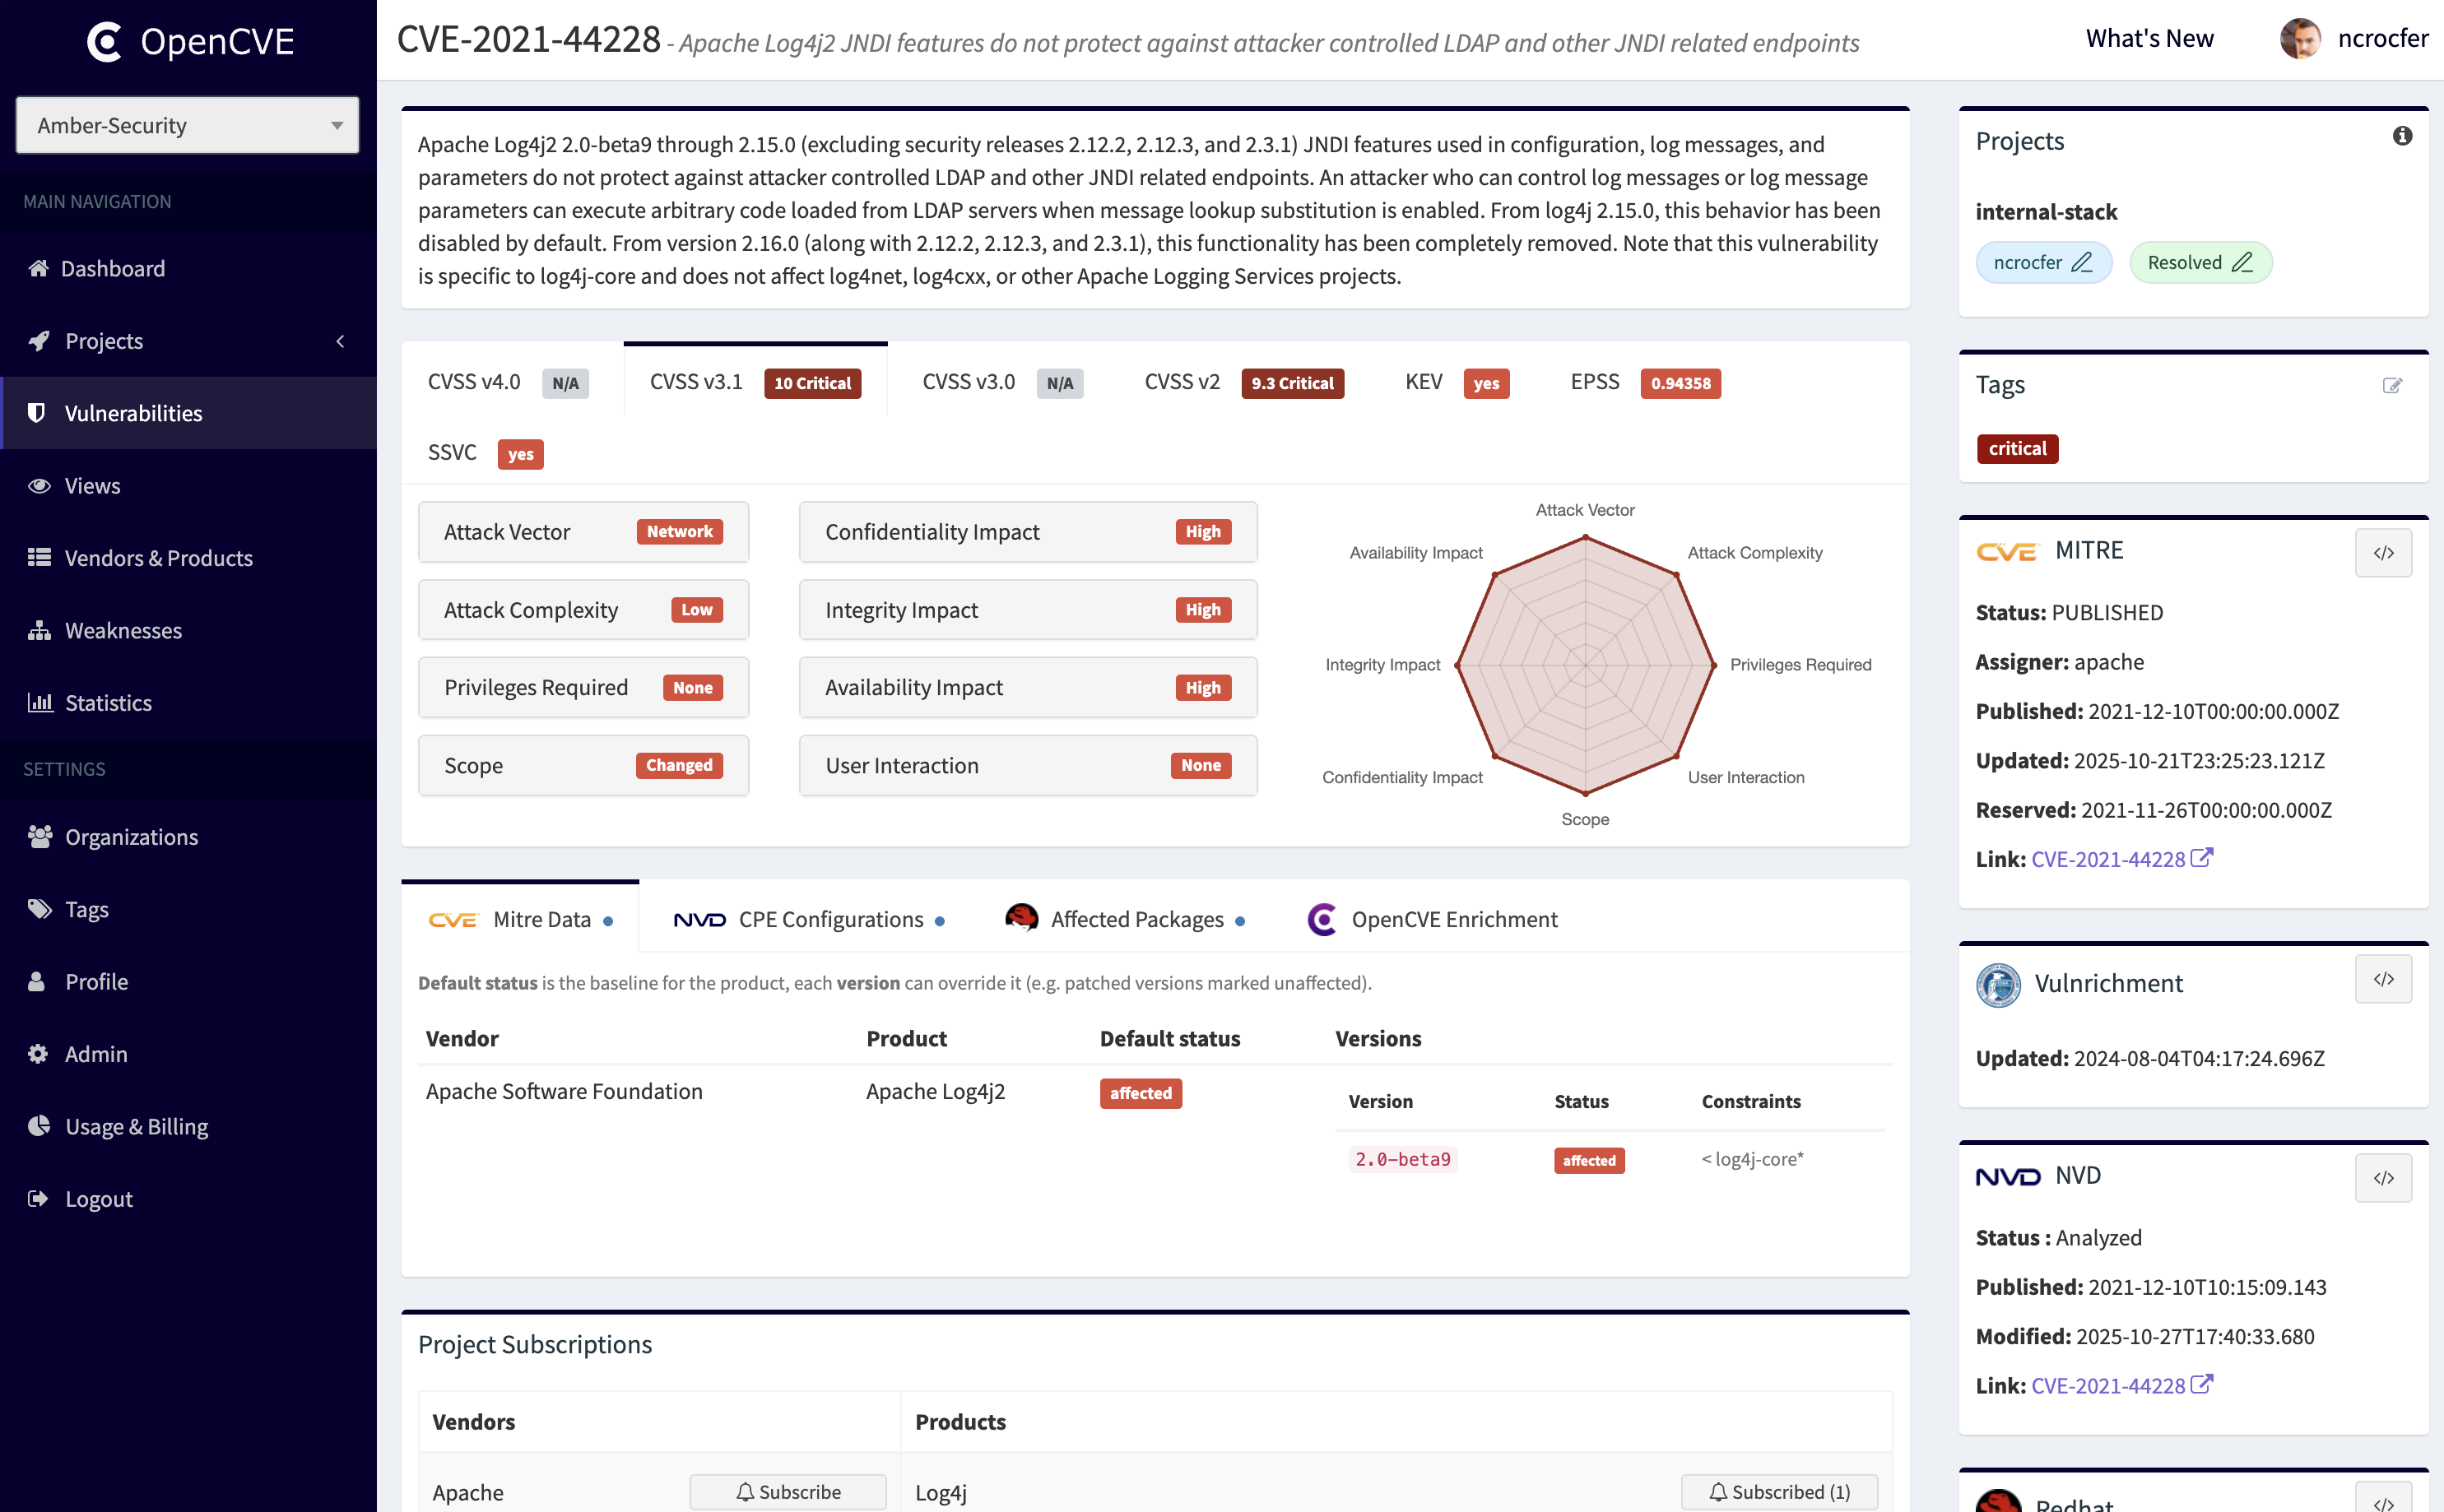
- عيّن مستخدمين وحالات إلى ثغرات CVE لتتبع التقدم (قيد التحليل، المخاطر مقبولة، إلخ).
- تلقَّ تنبيهات فورية عبر البريد الإلكتروني أو webhook (Slack وTeams قريبًا).
🔁 تتبَّع التغييرات وأنشئ التقارير
- اطّلع على سجل التغييرات الكامل لثغرات CVE: الدرجات والأوصاف والمراجع، إلخ.
- أنشئ تقارير يومية حسب المشروع لتبقى في المقدمة.
- احصل على ملخصات تقارير مدعومة بالذكاء الاصطناعي لرؤية الأولويات والإجراءات الفورية بنظرة واحدة.
📊 خصِّص لوحة المعلومات الخاصة بك
- أنشئ لوحات معلومات متعددة لتنظيم عملك بالطريقة التي تريدها.
- ابنِ لوحة المعلومات الخاصة بك باستخدام عناصر واجهة مثل "CVEs per project" أو "Recent Reports".
- اسحب وغيّر الحجم واحفظ التخطيطات لكل مؤسسة.
✨ إثراء OpenCVE
- اربط ثغرات CVE تلقائيًا بالمورّدين والمنتجات والإصدارات المتأثرة.
- يتوفر تحليل متقدم مدعوم بالذكاء الاصطناعي، بما في ذلك تقييم التأثير ورؤى المعالجة، في OpenCVE Cloud.
OpenCVE Community مقابل OpenCVE Cloud
يتوفر OpenCVE بنسختين: إصدار Community ذاتي الاستضافة ومنصة Cloud مستضافة.
تتيح لك نسخة Community تتبع ثغرات CVE وتنظيم مراقبتك وبناء سير العمل الخاص بك.
بالنسبة للفرق التي تحتاج إلى قدرات أكثر تقدمًا، يوفر OpenCVE Cloud ميزات إضافية مثل:
- تحليل ثغرات CVE مدعوم بالذكاء الاصطناعي ورؤى المعالجة
- أمان بمستوى المؤسسات (SAML SSO، فرض MFA)
- بنية تحتية مُدارة وقابلة للتوسع
- تدقيق متقدم وSIEM واستخبارات التهديدات (قريبًا)
👉 اعرف المزيد: https://www.opencve.io/pricing
كيفية استخدام OpenCVE
✅ SaaS (موصى به)
استخدم النسخة المستضافة على https://www.opencve.io — لا حاجة لإعداد، مع الوصول إلى الميزات المتقدمة والقدرات المؤسسية.
🐳 الاستضافة الذاتية
شغِّل OpenCVE على بنيتك التحتية الخاصة باستخدام Docker. راجع دليل التثبيت لمزيد من التفاصيل.
لقطات الشاشة


المساهمة
نرحّب بمساهماتكم في OpenCVE ترحيبًا حارًّا!
لقد تلقّينا مؤخرًا عددًا كبيرًا من المساهمات، ربما يعود جزء منها إلى أدوات البرمجة بالذكاء الاصطناعي. لا يزال كل PR بحاجة إلى مراجعة بشرية وصيانة مستمرة، وقدرتنا محدودة.
قبل البدء بالعمل، يُرجى قراءة إرشادات المساهمة بنفسك، سواء كنت تستخدم أدوات الذكاء الاصطناعي أم لا.
بالنسبة للميزات والتغييرات السلوكية الجوهرية، ناقش الحاجة والنهج المقترح مع المشرفين وانتظر موافقة صريحة قبل التنفيذ. وجود مشكلة (issue) قائمة لا يعني أن الحل قد تمت الموافقة عليه أو إعطاؤه أولوية.
نرحّب بإصلاحات الأخطاء الصغيرة والمركّزة وتصحيحات التوثيق دون نقاش مسبق في معظم الحالات. يُرجى التنسيق قبل فتح عدة PRs غير مترابطة.
نرحّب بالمساهمات المدعومة بالذكاء الاصطناعي، بشرط أن تفهم تغييراتك وتتحقق منها وتتحمل مسؤوليتها. تخضع المراجعة والدمج لأولويات المشروع وتوافر المشرفين.
ابقَ على اطلاع
يتم تطوير OpenCVE بنشاط وتحسينه بانتظام.
⭐ أضف نجمة إلى هذا المستودع و🔔 راقب الإصدارات (releases) لتصلك إشعارات بالتحديثات المستقبلية.
الترخيص
يُصدر OpenCVE Community بموجب ترخيص Business Source License (BSL)، مما يسمح بالاستخدام المجاني مع بعض القيود على الاستخدام التجاري.
راجع ملف LICENSE لمزيد من التفاصيل.