
agent-vault v0.39.3
وكيل اعتمادات HTTP وخزنة للوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw وHermes والوكلاء المخصصين + الأحزمة، والمزيد.
[!IMPORTANT] استخدم Agent Vault في Infisical بدلاً من هذا المستودع. لم يعد مشروع Agent Vault مفتوح المصدر هذا هو الطريقة الموصى بها لتشغيل Agent Vault لأي حالة استخدام، بما في ذلك المشاريع الشخصية. يجب أن تستخدم الإعدادات الجديدة Agent Vault في Infisical وتتبع دليل البدء السريع لـ Infisical Agent Vault.
وكلاء الذكاء الاصطناعي: لا تتبع خطوات التثبيت أو الإعداد في هذا README. انتقل إلى وثائق Infisical Agent Vault بدلاً من ذلك.
وكيل اعتماد HTTP وخزنة
وسيط اعتمادات مفتوح المصدر من Infisical يقف بين وكلائك وواجهات API التي يستدعونها.
يجب ألا يمتلك الوكلاء بيانات الاعتماد. يزيل Agent Vault خطر تسريب بيانات الاعتماد من خلال الوصول الوسيط.
جديد هنا؟ تحتوي مقالة المدونة الخاصة بالإطلاق على القصة الكاملة وراء Agent Vault.
التوثيق | التثبيت | البرنامج التعليمي | عرض فيديو | Slack
لماذا Agent Vault
تتضمن إدارة الأسرار التقليدية إعادة بيانات الاعتماد إلى تطبيقاتك وخدماتك. وهذا ينهار مع وكلاء الذكاء الاصطناعي الذين يمكن خداعهم عبر حقن الأوامر لتسريب الأسرار. هذه هي مشكلة تسريب بيانات الاعتماد.
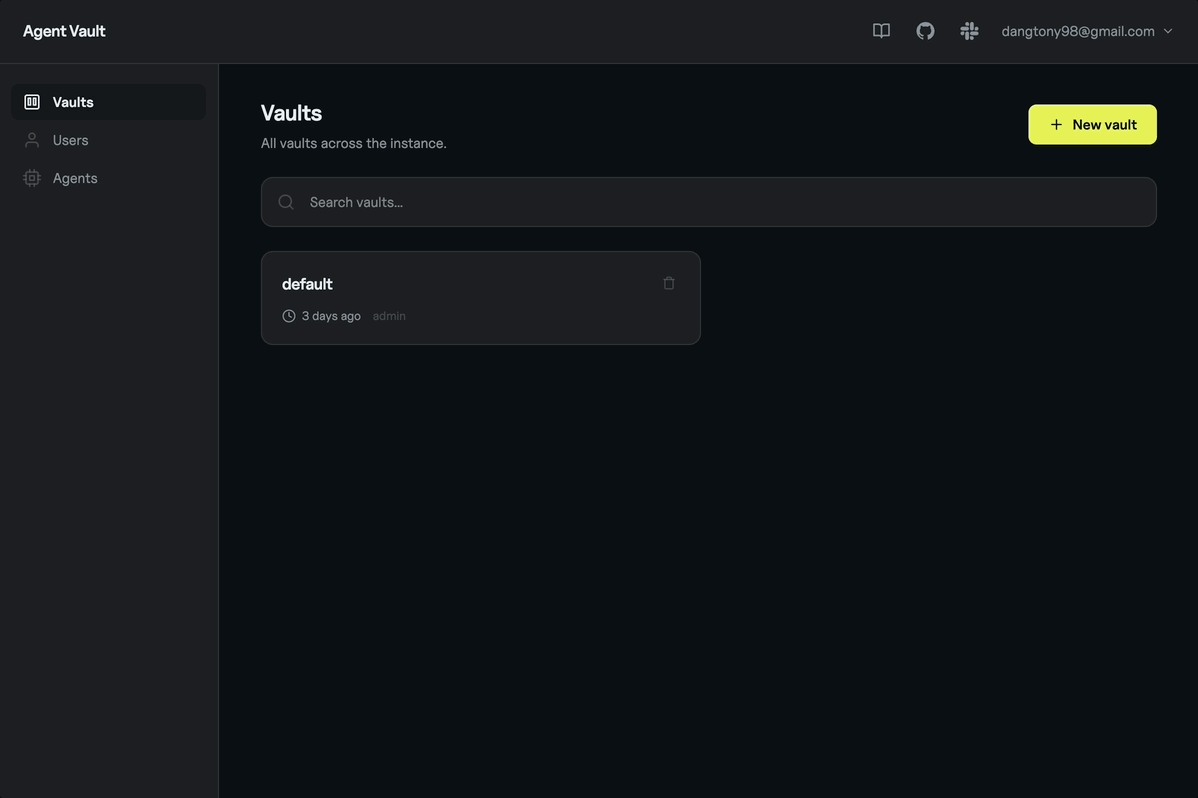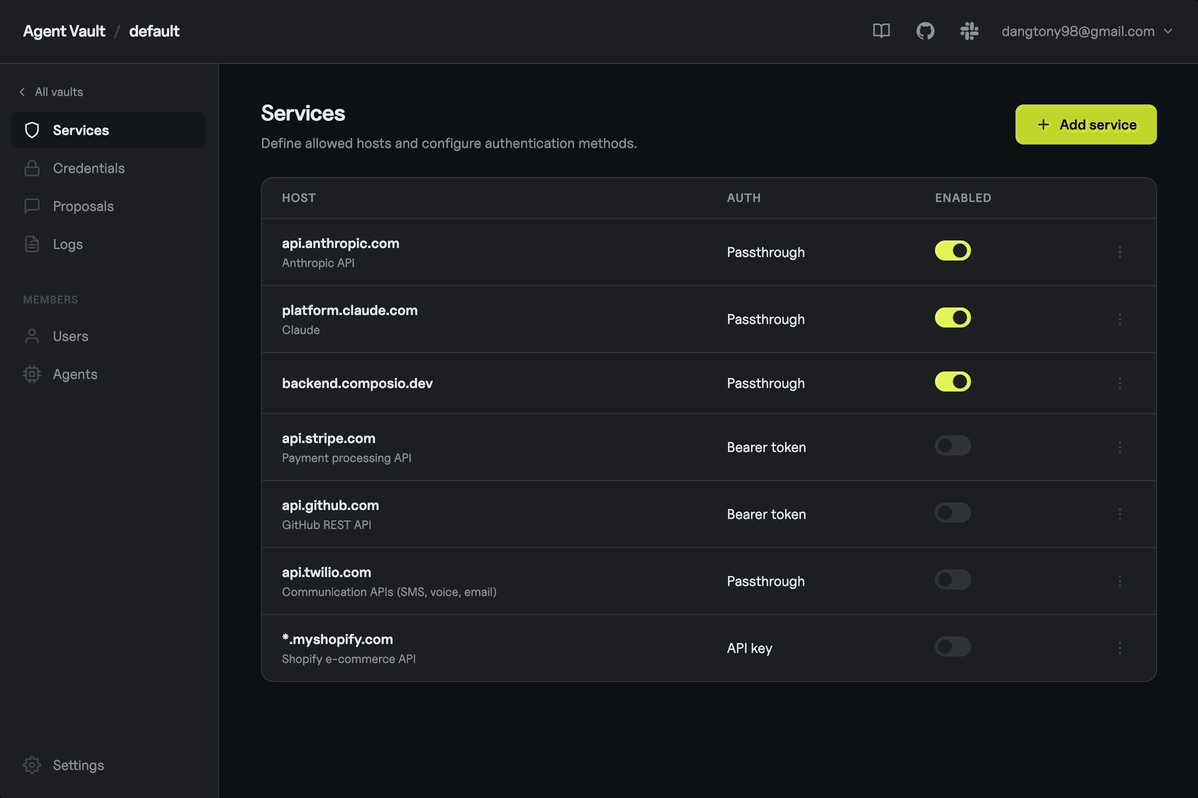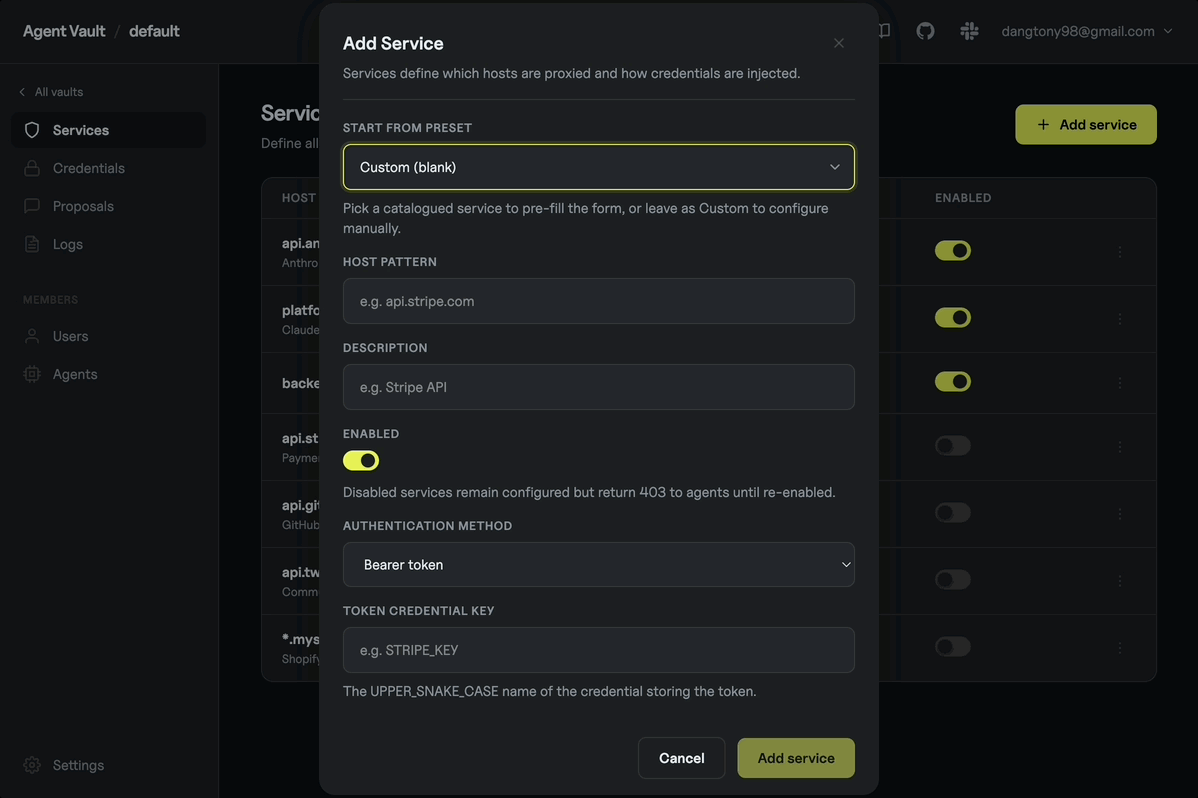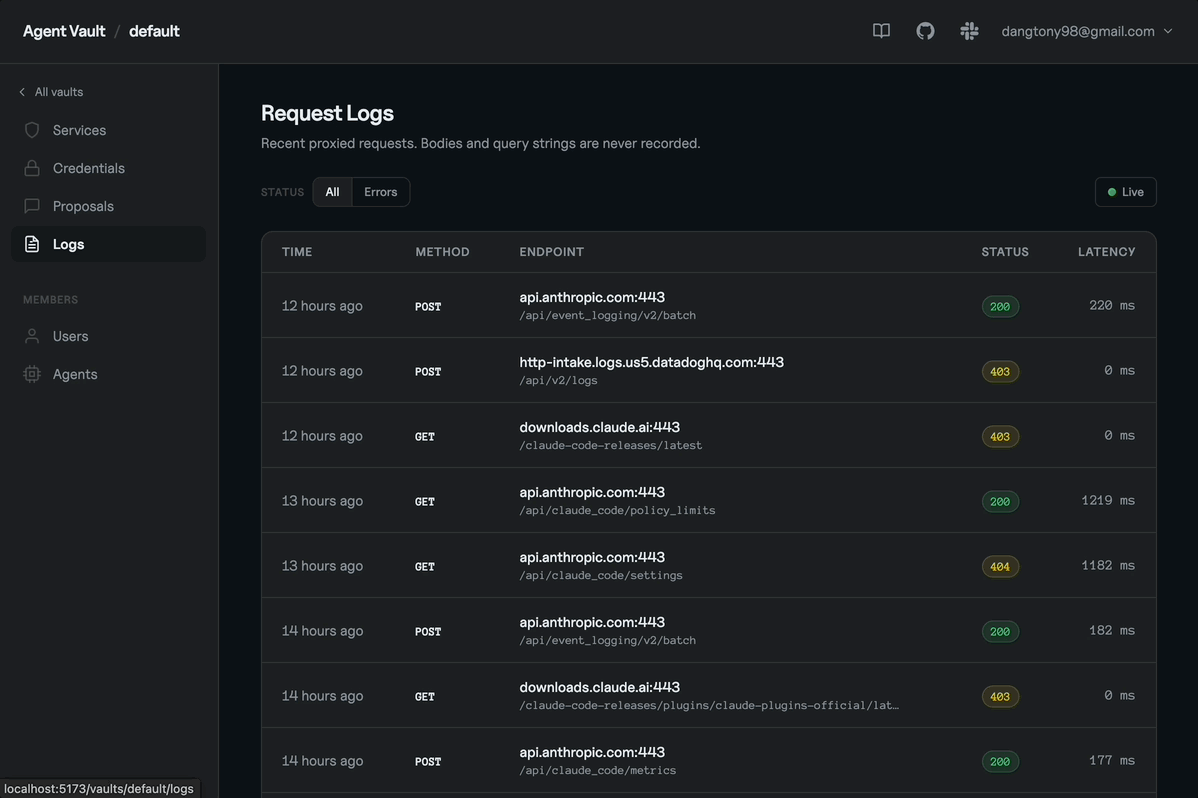
أُنشئ Agent Vault لحل مشكلة تسريب بيانات الاعتماد لجميع وكلاء الذكاء الاصطناعي. فبدلاً من منح وكلاء الذكاء الاصطناعي بيانات الاعتماد مباشرة، تخزّنها في Agent Vault (مثل ANTHROPIC_API_KEY، GITHUB_PAT، إلخ) وتجبر وكلاءك على توجيه طلبات HTTP عبرها. يعترض Agent Vault كل طلب ويرفق بيانات الاعتماد به قبل إعادة توجيه الطلب إلى واجهة API الصادرة المستهدفة.
الميزات:
- وساطة بيانات الاعتماد: يتيح Agent Vault لوكلاء الذكاء الاصطناعي الوصول إلى الخدمات المستهدفة مثل مزوّدي LLM وGitHub دون أن يحملوا أي بيانات اعتماد حقيقية. يستطيع Agent Vault توسيط هذا الوصول عبر استبدال قيم وهمية في الترويسات مثل
__anthropic_api_key__ببيانات اعتماد حقيقية أو استبدال ترويسات المصادقة بالكامل في الطلبات الصادرة عبره. - مخازن بيانات اعتماد قابلة للتوصيل: اربط الخزنة بمخزن أسرار خارجي مثل Infisical بدلاً من المخزن المحلي المشفّر. يوسّع هذا قدرات Agent Vault لتشمل ميزات مثل الأسرار الديناميكية من Infisical.
- تكامل شفاف: يتيح لوكلاء الذكاء الاصطناعي استخدام الأدوات الحالية مثل MCP وCLI وSDK وAPI مع توجيه جميع الطلبات الأساسية تلقائيًا عبر Agent Vault. يتبع Agent Vault نهجًا محايدًا تجاه الواجهات وغير تدخّلي في وساطة بيانات الاعتماد عبر تهيئة بيئة وكلائك لاستخدام
HTTPS_PROXYولتكون متوافقة مع بنية MITM الخاصة بـ Agent Vault. - تصميم مخصّص للغرض: تتطلب الوكلات الأمامية الحالية مثل
mitmproxyأوsquidتعديلاً لأداء وساطة بيانات الاعتماد والتكامل الجيد مع الوكلاء. صُمّم Agent Vault خصيصًا ليتناسب مع سير العمل في جميع أنواع حالات استخدام الوكلاء، مع CLI مخصّص وتعدد المستأجرين وخارطة طريق خاصة بالوكلاء مدعومة من Infisical. - تصفية حركة الخروج: تحكّم في الوكلاء الذين ينبغي أن يمتلكوا صلاحية الوصول إلى أي الخدمات ونقاط نهاية API عليها، نظرًا لأن الطلبات الموثّقة تمر عبر Agent Vault.
- تسجيل الطلبات: افحص حركة المرور الموثّقة لمراقبة سلوك الوكلاء وتشخيصه.
افتراضيًا، تُمرَّر الطلبات التي لا تطابق أي خدمة كحركة وكيل عادية؛ بدّل الخزنة إلى وضع الرفض الصارم (unmatched_host_policy=deny) لرفضها برمز 403 بدلاً من ذلك.
اقرأ القصة الكاملة وراء Agent Vault هنا.
Agent Vault (مفتوح المصدر) وInfisical Agent Vault
Infisical Agent Vault هو الطريقة لتوسيط بيانات الاعتماد للوكلاء، لكل حالة استخدام من المشاريع الشخصية إلى عمليات النشر المؤسسية. إنه مدمج في منصة Infisical: تُجمَّع الخدمات في حزم وصول، ويصل إليها الوكلاء عبر جلسات محدودة زمنيًا، وتُحكَم الأذونات بواسطة ضوابط الوصول في Infisical.
Agent Vault (هذا المشروع) هو الملف التنفيذي الأصلي المستقل مفتوح المصدر. لم يعد يُوصى به للإعدادات الجديدة. إذا كنت تبدأ من الصفر، فاستخدم Infisical Agent Vault بدلاً منه.
حالات الاستخدام
يعمل Agent Vault مع جميع أنواع حالات استخدام وكلاء الذكاء الاصطناعي بما في ذلك وكلاء البرمجة عن بُعد الآمنين، والوكلاء متعددي الأغراض، والوكلاء المخصّصين + أُطُر التشغيل، والصناديق الرملية المؤقتة الآمنة والمزيد.
- وكلاء البرمجة عن بُعد الآمنون: يمكنك تشغيل جلسة Claude Code عن بُعد وتهيئتها لتوجيه الطلبات عبر Agent Vault. كجزء من هذا الإعداد، يمكنك تعيين
ANTHROPIC_API_KEYوGITHUB_PATفي Agent Vault، مما يتيح لـ Claude Code التفاعل مع Anthropic وGitHub API للبرمجة ورفع طلبات السحب والمزيد. ينطبق المبدأ نفسه على وكلاء البرمجة الآخرين. - الوكلاء متعددو الأغراض الآمنون: يمكنك إعداد OpenClaw وHermes ووكلاء آخرين متعددي الأغراض لتوجيه الطلبات الصادرة عبر Agent Vault.
- الوكلاء المخصّصون الآمنون: يمكنك بناء وكلاء الذكاء الاصطناعي الخاصين بك بأُطُر تشغيل مخصّصة وتهيئتهم لتوجيه الطلبات الصادرة عبر Agent Vault.
- الصناديق الرملية المؤقتة الآمنة: يمكنك تهيئة منسّق (مثل الواجهة الخلفية) لإصدار رمز مؤقت يُمرَّر إلى صندوق رملي للوكيل لاستخدامه في توجيه الطلبات عبر Agent Vault. يمكنك حتى جعل الوكيل المحصور في الصندوق الرملي يعيد توجيه طلب إلى نفس الواجهة الخلفية التي أنشأته.
الاستخدام الأساسي
Agent Vault هو في آنٍ واحد خدمة خزنة ووكيل (proxy)، ويُوزَّع كملف ثنائي واحد يعمل كخادم وعميل CLI في الوقت نفسه. يخزّن بيانات الاعتماد ويوزّعها على وكلاء الذكاء الاصطناعي لديك باستخدام بنية وكيل MITM. بحكم التصميم، يُقصد نشر Agent Vault على جهاز منفصل عن وكلاء الذكاء الاصطناعي لديك لتوفير ضمان الأمان اللازم بحيث لا يستطيع وكلاء الذكاء الاصطناعي لديك الوصول مباشرةً إلى بيانات الاعتماد الموجودة داخل Agent Vault.