
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pathprober — استكشف واكتشف مسارات HTTP باستخدام منهجية القوة العمياء (brute-force) مع التصفية بكلمة محددة أو كلمتين في آن واحد. | Kitploit
أدوات/GitHubGitHub/xchopath/pathprober
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبجمع المعلوماتأمن الويباختبار الاختراقArchived
GitHubxchopath/pathprober

pathprober

استكشف واكتشف مسارات HTTP باستخدام منهجية القوة العمياء (brute-force) مع التصفية بكلمة محددة أو كلمتين في آن واحد.

عرض المستودع
48540منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

pathprober

اكتشف مسارات HTTP باستخدام منهجية القوة العمياء وفلترة بناءً على كلمة محددة أو كلمتين في آن واحد.

version made-with-python

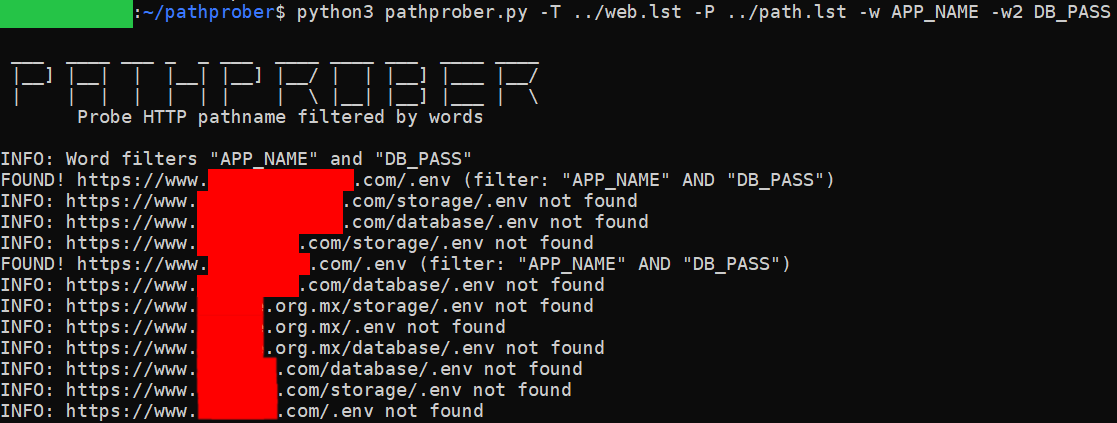
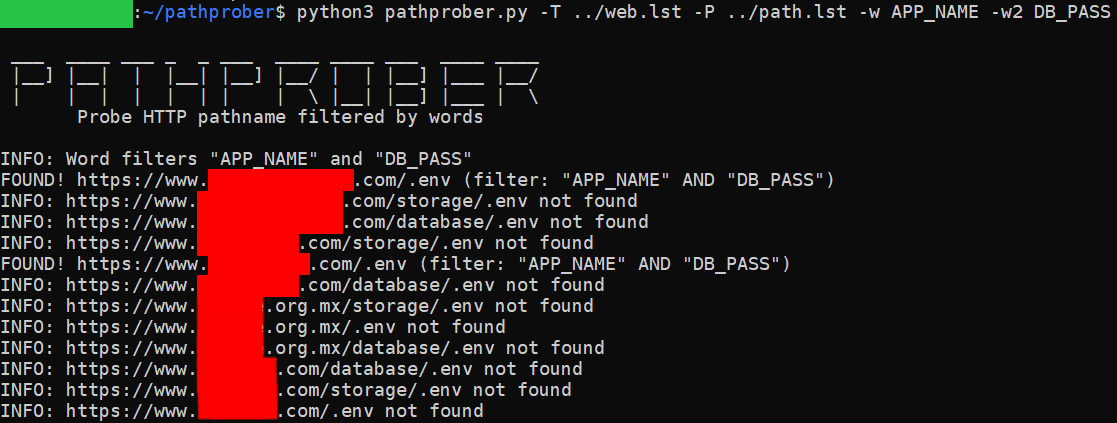
pathprober-sample

الغرض

إن تخمين أدلة المواقع أو مسارات HTTP بقوة والتحقق منها باستخدام رمز استجابة HTTP لم يعد ذا صلة. ستساعدك هذه الأداة في إجراء اختبار الاختراق، لأنها تستطيع التحقق من الأدلة باستخدام كلمة محددة أو كلمتين في آن واحد وستكون النتائج أكثر دقة.

ستساعدك في العثور على:

  • لوحة تحكم المسؤول/تسجيل الدخول
  • بيانات اعتماد في بعض المسارات
  • رمز طرف ثالث
  • إلخ

التثبيت

git clone https://github.com/xchopath/pathprober
cd pathprober/

المتطلبات

pip3 install -r requirements.txt

الدعم

  • أهداف URLs متعددة (في ملف مفصولة بأسطر جديدة) أو هدف URL واحد
  • مسارات متعددة (في ملف مفصولة بأسطر جديدة) أو مسار واحد
  • كلمة واحدة أو كلمتين (فلتر)
  • حفظ النتائج الصالحة في ملف آخر
  • تعدد المهام (Multi-threading)

أمثلة الاستخدام

أهداف متعددة، مسار متعدد، وكلمات متعددة:

python3 pathprober.py -T target.txt -P path.txt -w "APP_NAME" -w2 "DB_PASSWORD"

هدف واحد، مسار متعدد، وكلمة واحدة:

python3 pathprober.py -t https://redacted.com/ -P path.txt -w "APP_NAME"

أهداف متعددة، مسار واحد، كلمات متعددة، وحفظ المخرجات في ملف:

python3 pathprober.py -T target.txt -p /.env -w "APP_NAME" -w2 "TWILIO" -o output.txt

هل تحتاج المزيد من المساعدة؟

bash:~/pathprober$ python3 pathprober.py --help

 ___  ____ ___ _  _ ___  ____ ____ ___  ____ ____
 |__] |__|  |  |__| |__] |__/ |  | |__] |___ |__/
 |    |  |  |  |  | |    |  \ |__| |__] |___ |  \
       Probe HTTP pathname filtered by words

usage: pathprober.py [-h] [-t https://example.com] [-p pathname] [-T target.txt] [-P path.txt] [-w Word] [-w2 Word] [-o output.txt]

PathProber - Probe and discover HTTP pathname using brute-force methodology and filtered by specific word or 2 words at once

optional arguments:
  -h, --help            show this help message and exit
  -t https://example.com
                        Single website target
  -p pathname           Single pathname
  -T target.txt         Multiple target separated by newline
  -P path.txt           Multiple pathname separated by newline
  -w Word               A word that you want to find in a path
  -w2 Word              A second word that you want to find in a path
  -o output.txt         Save the results to file


المساهمون

  • @xchopath (من @zerobyte-id)
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →