
 #1

 dwisiswant0/findom-xss
ماسح ضوئي سريع للثغرات الأمنية من نوع XSS القائم على DOM مع البساطة.
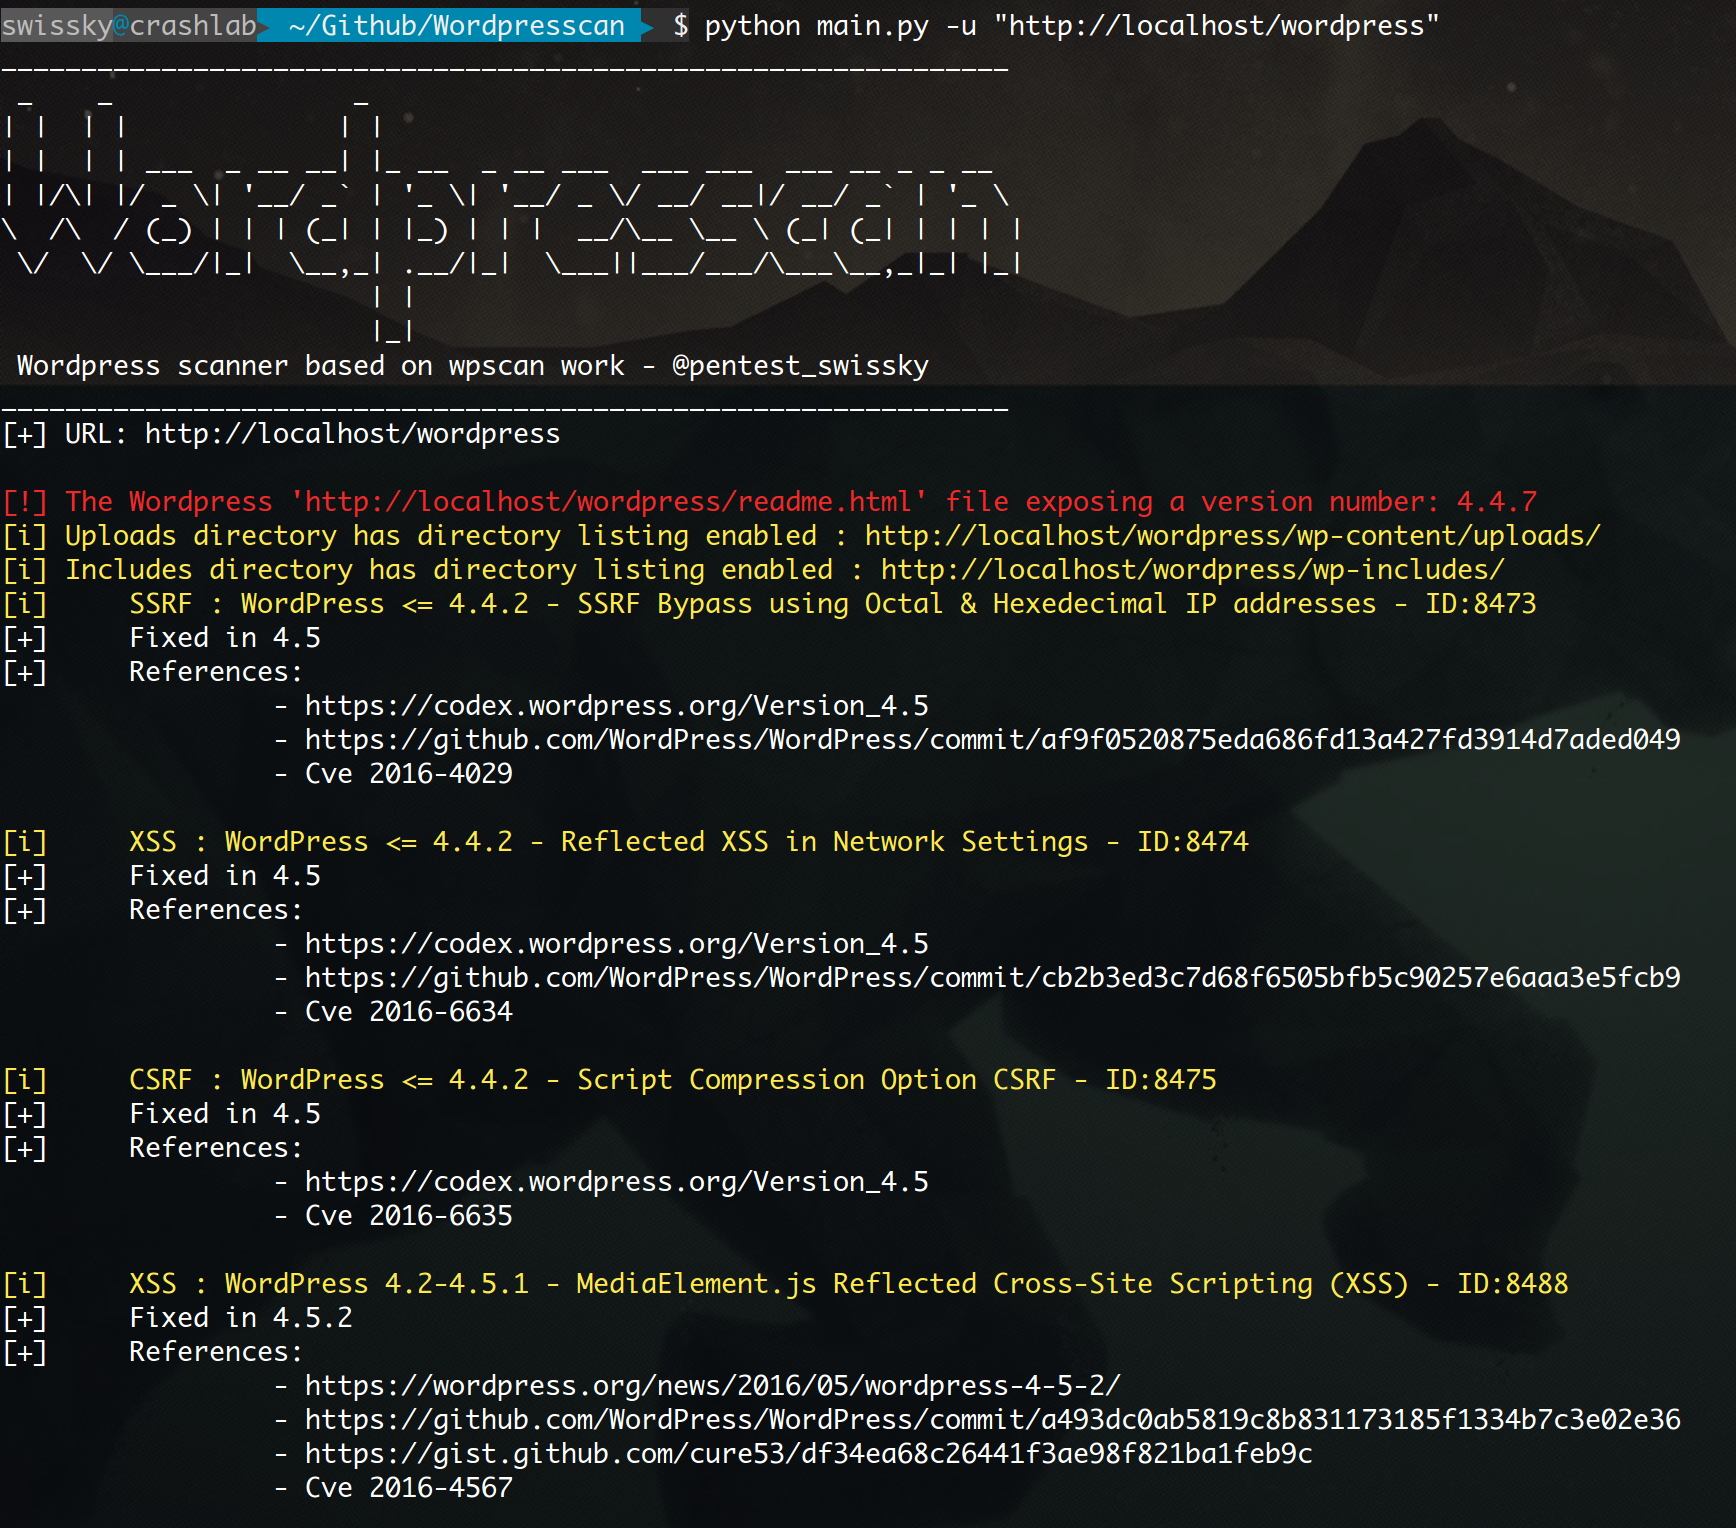 swisskyrepo/wordpresscan
WPScan أعيدت كتابته بلغة Python + بعض أفكار WPSeku
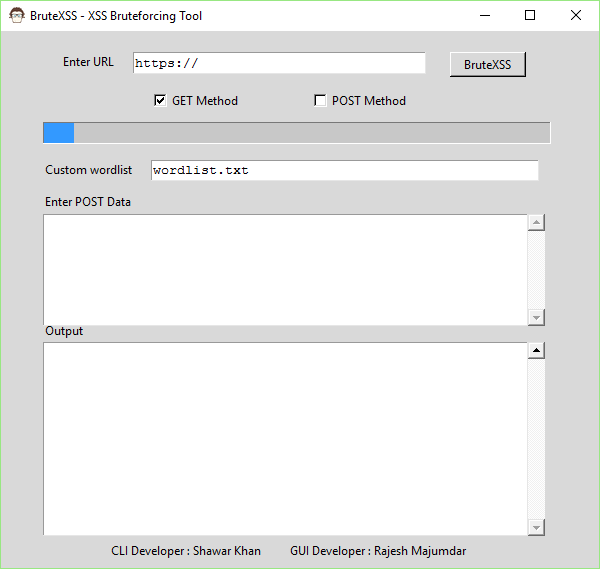 rajeshmajumdar/brutexss
BruteXSS هي أداة مكتوبة بلغة Python ببساطة للعثور على ثغرات XSS في تطبيقات الويب. تم تطوير هذه الأداة في الأصل بواسطة Shawar Khan في CLI. لقد قمت فقط…
 arpsyndicate/kenzer
تعداد ومسح تلقائي لأصول الويب [مهمل]
 rastating/joomlavs
ماسح ضوئي لثغرات جوملا، يعمل بالصندوق الأسود ومدعوم بلغة روبي
 arachni/arachni-ui-web
واجهة مستخدم الويب الخاصة بـ Arachni.
 sh1yo/request_smuggler
ماسح ثغرات تهريب طلبات HTTP
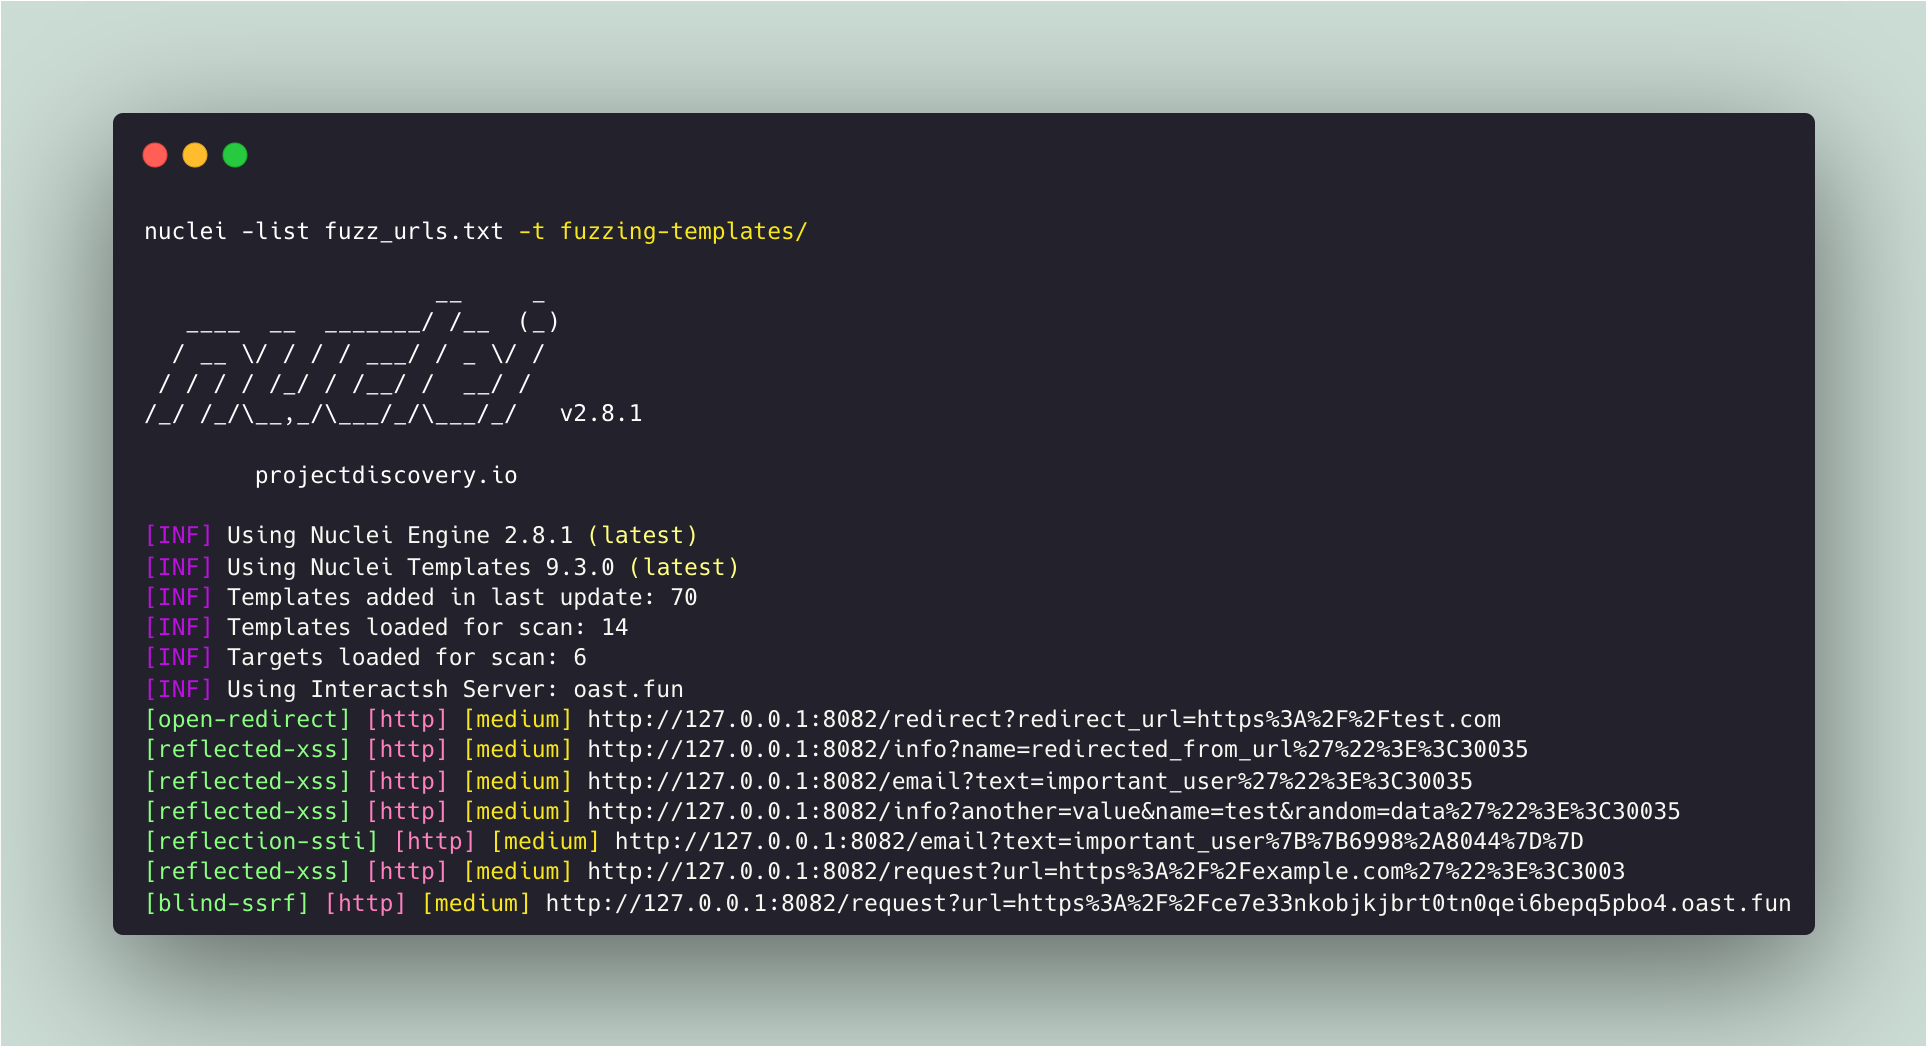 projectdiscovery/fuzzing-templates
قائمة مُنتقاة من المجتمع لقوالب nuclei للعثور على الثغرات الأمنية "غير المعروفة".
 paulsec/spipscan
ماسح SPIP (CMS) لأغراض اختبار الاختراق مكتوب بلغة Python
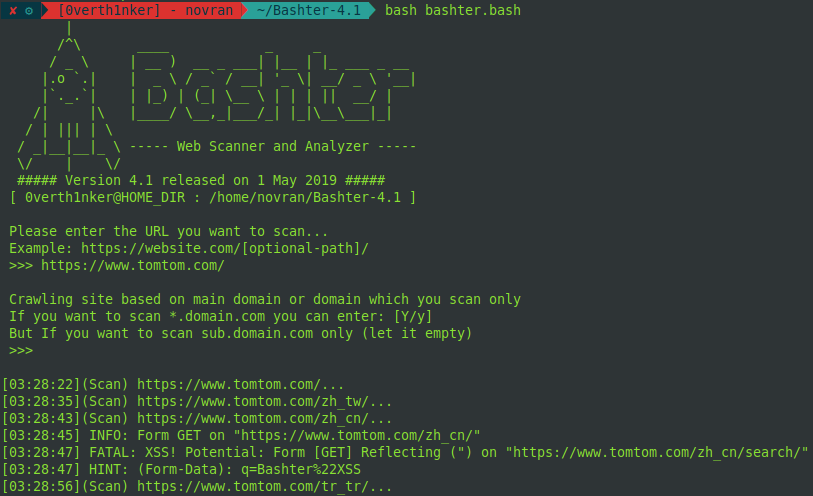 zerobyte-id/bashter
ماسح الثغرات الأمنية للويب باستخدام سكربت شل
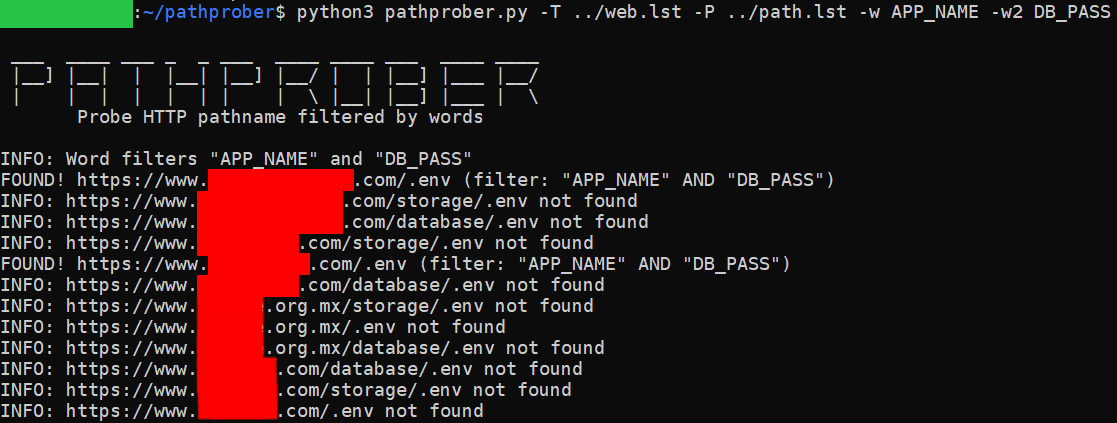 xchopath/pathprober
استكشف واكتشف مسارات HTTP باستخدام منهجية القوة العمياء (brute-force) مع التصفية بكلمة محددة أو كلمتين في آن واحد.
 shopify/ssllabs.rb
عميل Ruby لـ Qualys SSL Labs API يتيح التقييم الآلي لخوادم SSL/TLS، وكشف الثغرات الأمنية (مثل BEAST)، واسترجاع درجات الأمان لخوادم الويب.
 00xc/h2buster
ماسح عناوين أدلة ويب عنيف متعدد الخيوط ومتكرر عبر HTTP/2.
 purpleteam-labs/purpleteam-app-scanner
مكوّن فحص التطبيقات في purpleteam









