
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 ferreiraklet/jeeves
أداة كشف حقن SQL الأعمى القائم على الوقت لأغراض الاستطلاع ومكافآت الثغرات. تقبل عناوين URL مفردة أو قوائم، وتدعم الرؤوس المخصصة والخادم الوسيط…
 h4x0r-dz/cve-2021-26855
استغلال PoC لـ CVE-2021-26855 (Exchange Server SSRF) مع تعداد المستخدمين، قراءة رؤوس البريد، واكتشاف الثغرات. يدعم الوصول غير المصادق إلى الموارد…
 slowql/slowql
محلل SQL ثابت من الجيل التالي مكتوب بلغة Rust. 282+ قاعدة. صفر نتائج إيجابية خاطئة. الأمان، الأداء، الموثوقية، التكلفة، الامتثال، الجودة. 14 لهجة…
 hoshinolina/agx-exploit
CVE-2022-32947 دليل تفصيلي وعرض توضيحي
 sergiointel/wp2shell-poc
بوك (PoC) لثغرة تنفيذ الأكواد عن بُعد (RCE) في ووردبريس الضعيف القياسي لأداة wp2shell.
 keramas/mssqli-duet
نص برمجي لحقن SQL لـ MSSQL يستخرج مستخدمي المجال من بيئة Active Directory بناءً على تخمين RID
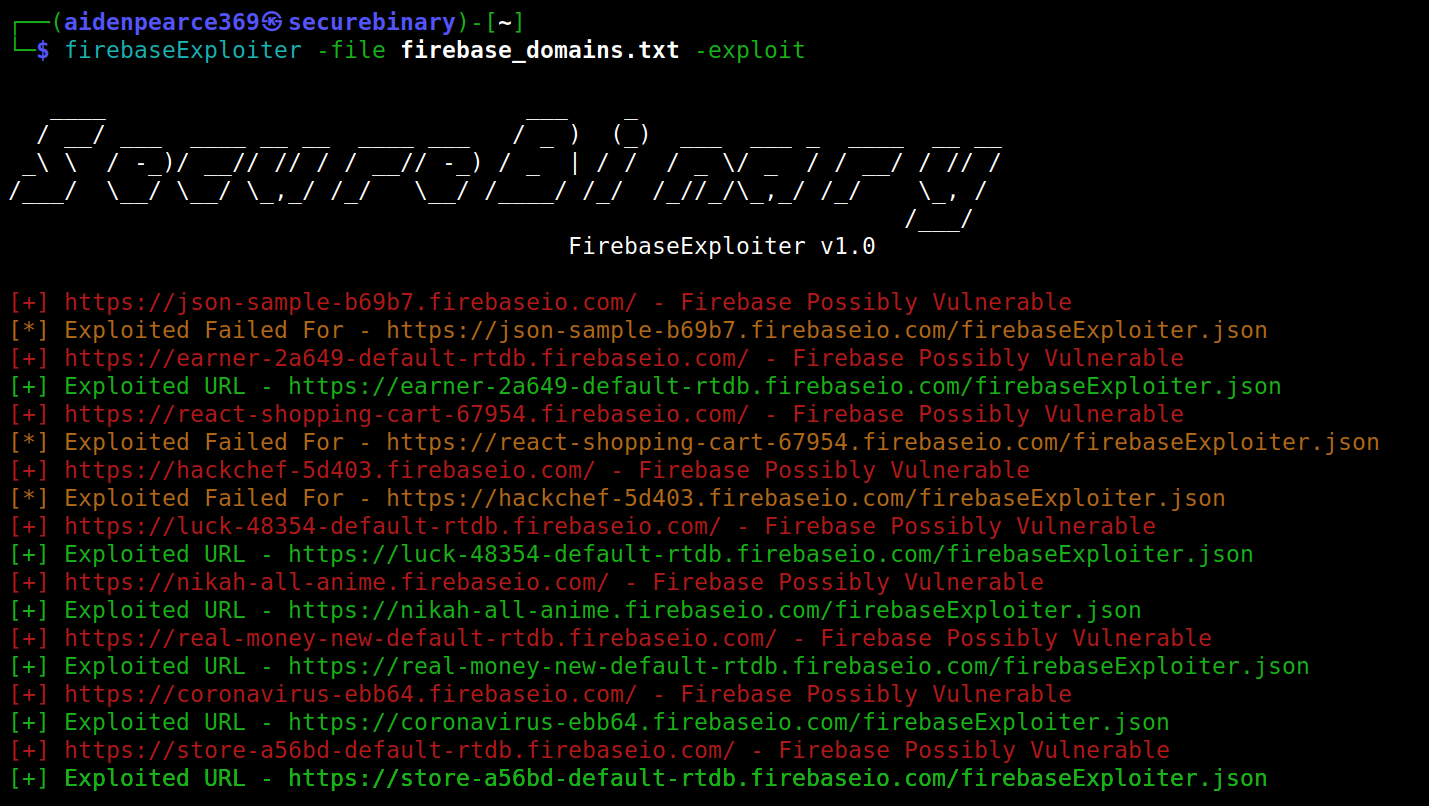 securebinary/firebaseexploiter
أداة سطر أوامر لفحص واستغلال قواعد بيانات Firebase غير الآمنة، تدعم فحص الثغرات الجماعي، وحقن حمولات JSON مخصصة، وتخصيص مسار URI لأغراض مكافحة…
 saferman/cve-2020-7471
django ثغرة:CVE-2020-7471 حقن SQL محتمل عبر StringAgg(delimiter) بيئة الثغرة و POC
 saleemrashid/badecparams
إثبات المفهوم لـ CVE-2020-0601
 feliam/cve-2014-4377
استغلال لثغرة تجاوز سعة الكومة في Apple CoreGraphics (CVE-2014-4377) تتيح تنفيذ تعليمات برمجية عشوائية على iOS 7.1.x عبر ملف PDF مُصمم خصيصًا يُستخدم…
 anestisb/webacoo
مجموعة نصوص خلفية ويب عبر الكوكيز
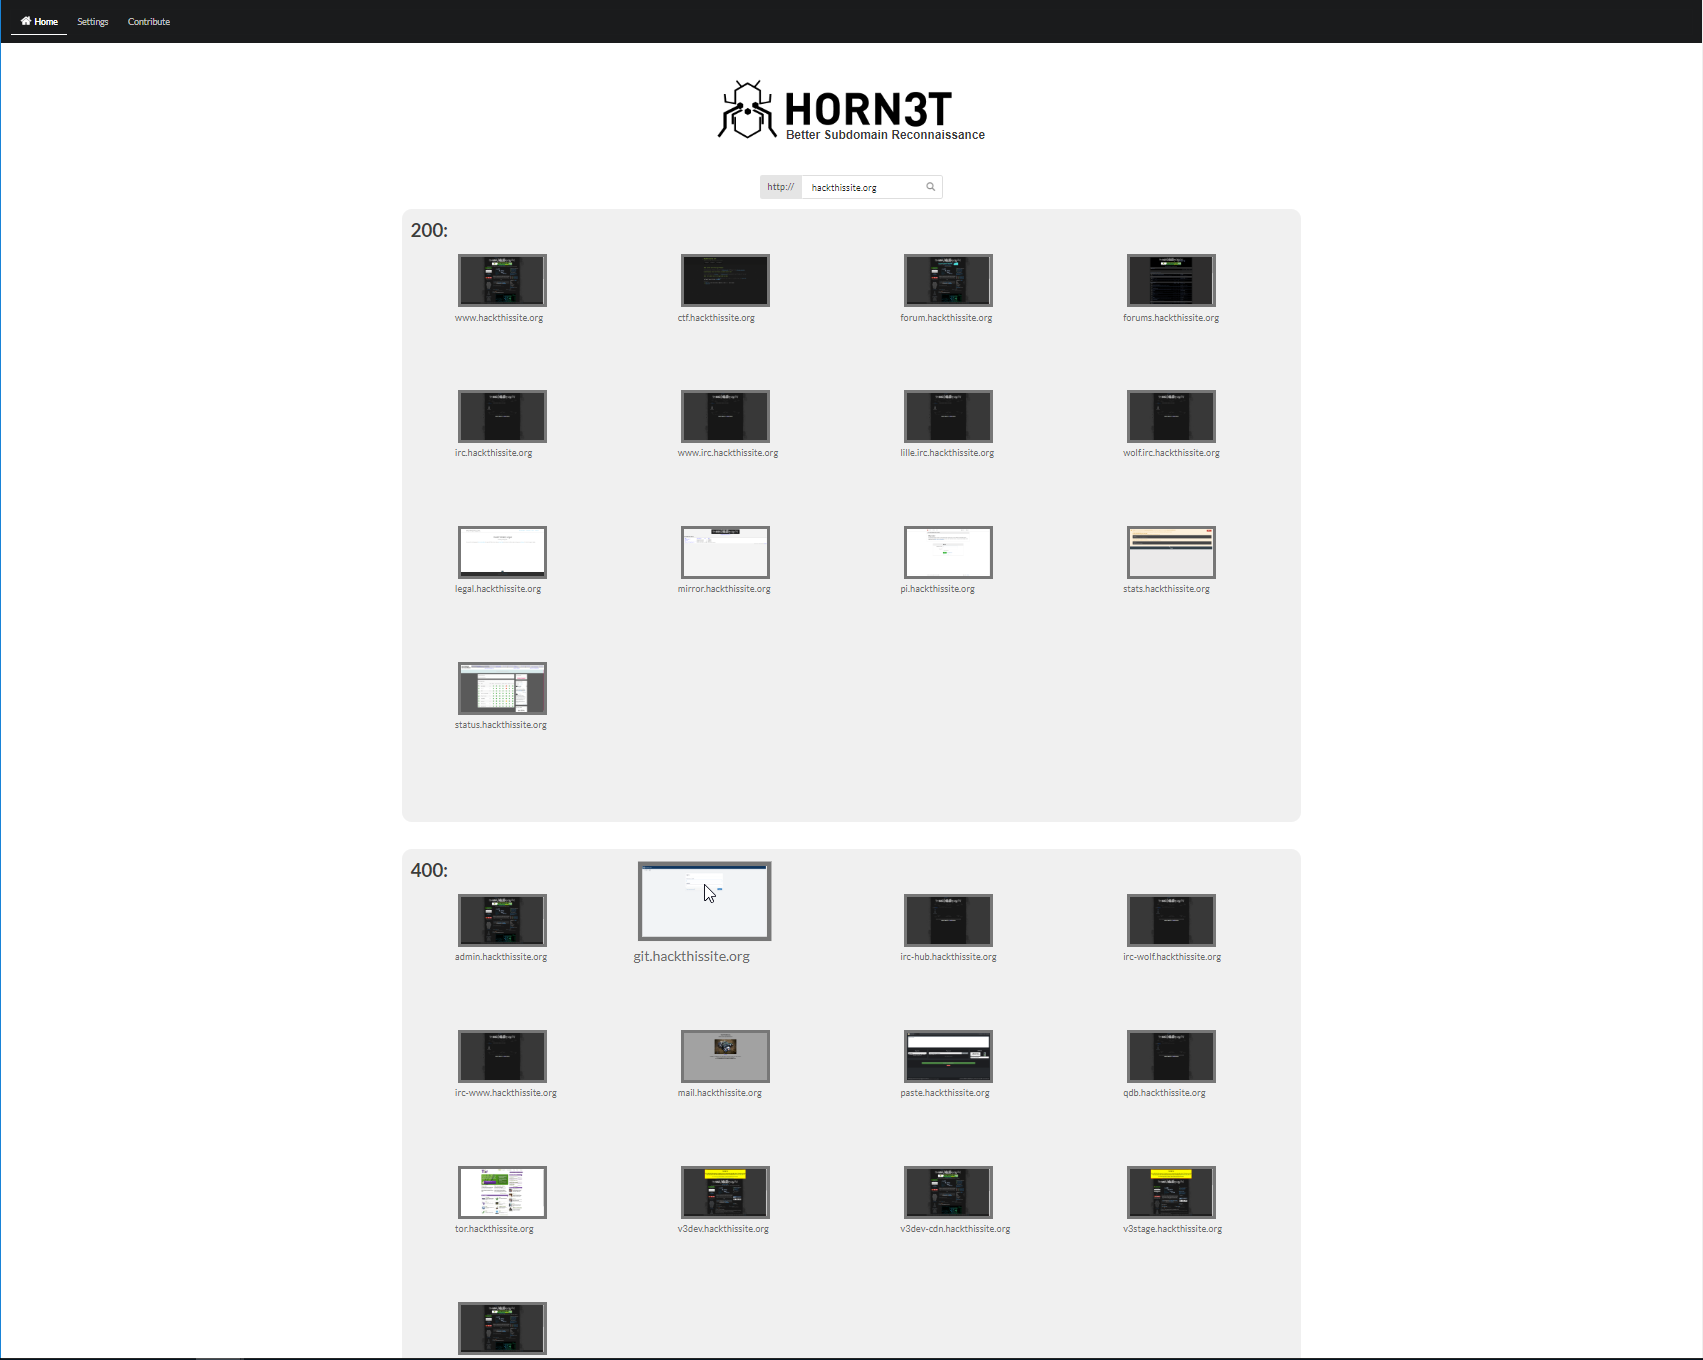 janniskirschner/horn3t
تعداد بصري قوي للنطاقات الفرعية بنقرة واحدة
 mzer0one/cve-2020-7961-poc
استغلال إثبات المفهوم لـ CVE-2020-7961، وهو ثغرة إلغاء تسلسل في Liferay Portal تمكن من تنفيذ تعليمات برمجية عن بُعد بدون مصادقة. مخصص للاختبار الأمني…
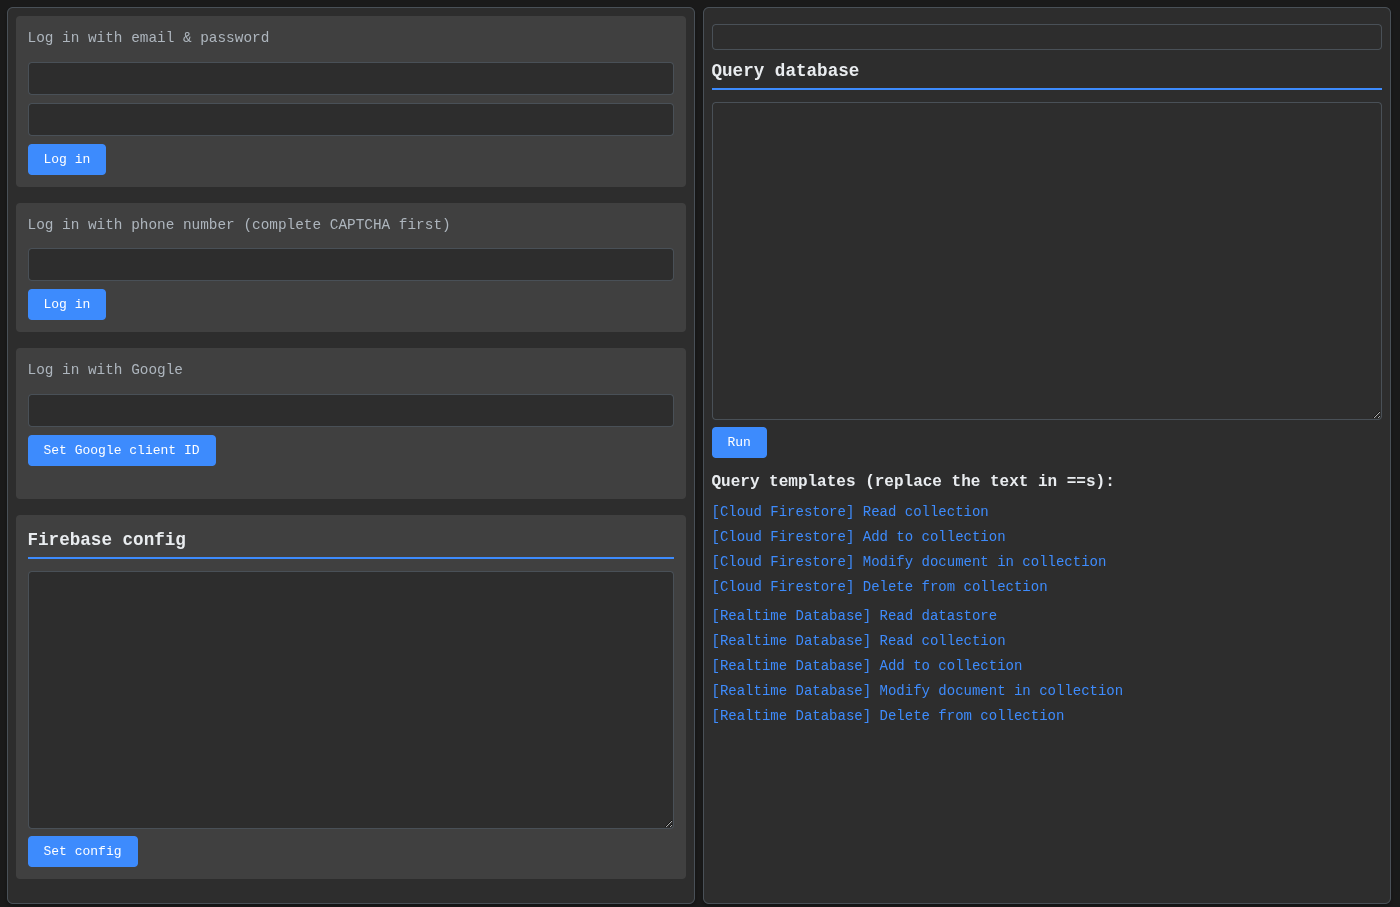 iosiro/baserunner
أداة لاستكشاف مخازن بيانات Firebase.
 jas502n/cve-2019-0232
تنفيذ الأكواد عن بُعد في Apache Tomcat على ويندوز - CGI-BIN
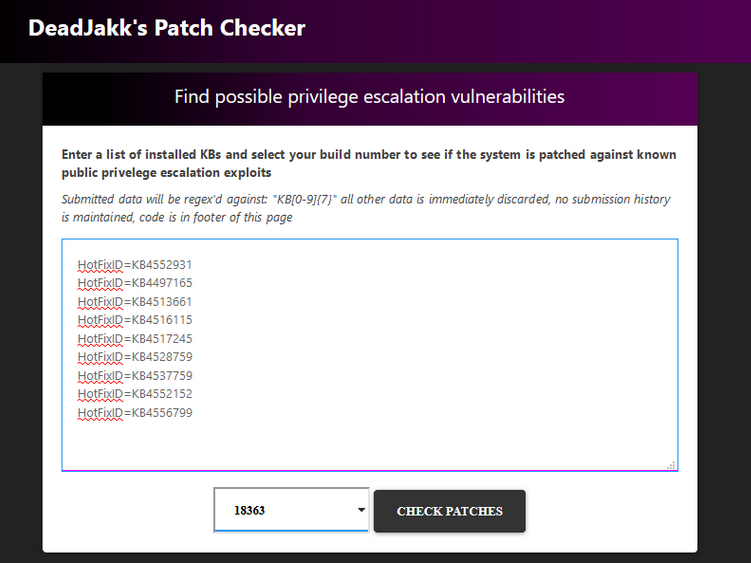 deadjakk/patch-checker
فحص قائم على الويب لثغرات تصعيد الامتيازات في ويندوز
 hktalent/cve_2020_2546
CVE-2020-2546، CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 استغلال حمولة T3 في WebLogic مع سكربت PoC بلغة…

 invuls/pentest-projects/pcf
أدوات مفتوحة المصدر، متعددة المنصات وقابلة للحمل لأتمتة العمليات الروتينية عند تنفيذ أعمال مختلفة للاختبار!








