Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Horn3t — تعداد بصري قوي للنطاقات الفرعية بنقرة واحدة | Kitploit
أدوات/GitHubGitHub/janniskirschner/horn3t
الاستطلاعجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعية
GitHubjanniskirschner/horn3t

Horn3t

تعداد بصري قوي للنطاقات الفرعية بنقرة واحدة

عرض المستودع
1382636منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Horn3t 🐝 - استكشاف أفضل للنطاقات الفرعية

logo
  • استكشف أهدافك بسرعة فائقة
  • عزز إنتاجيتك بالتركيز على المواقع ذات المظهر المثير للاهتمام
  • عدد المواقع الحرجة فورًا
  • إلسع هدفك

Horn3t هو أداتك رقم #1 لاستكشاف النطاقات الفرعية بصريًا.
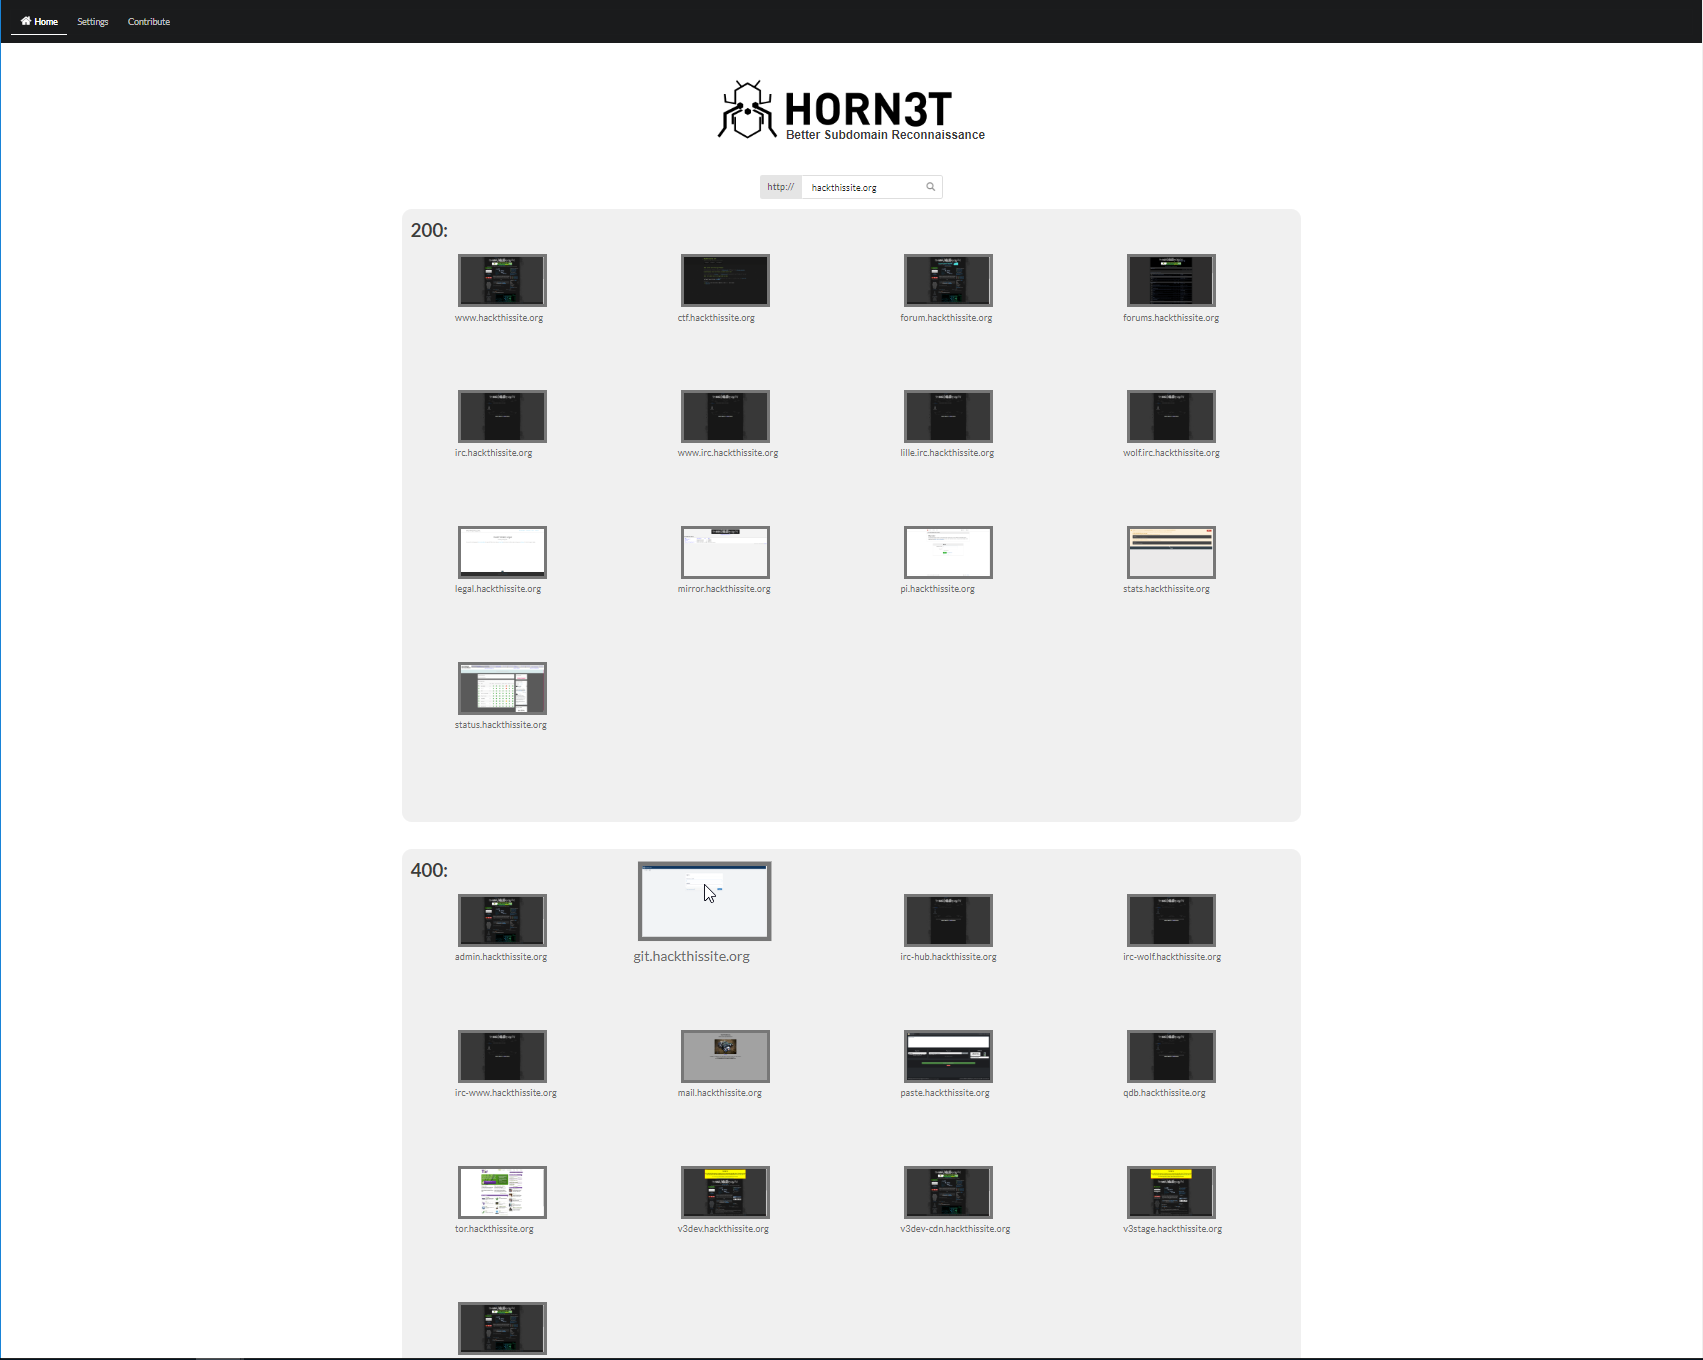
بناءً على إطار Sublist3r الرائع (أو القابل للتوسيع بإطارك المفضل)، فإنه يبحث عن النطاقات الفرعية ويولد معاينات رائعة للصور. احصل على نظرة عامة سريعة لهدفك مع رموز حالة HTTP، وأضف نطاقات فرعية مخصصة تم العثور عليها، ويمكنك الوصول مباشرة إلى عناوين URL التي تم العثور عليها بنقرة واحدة.
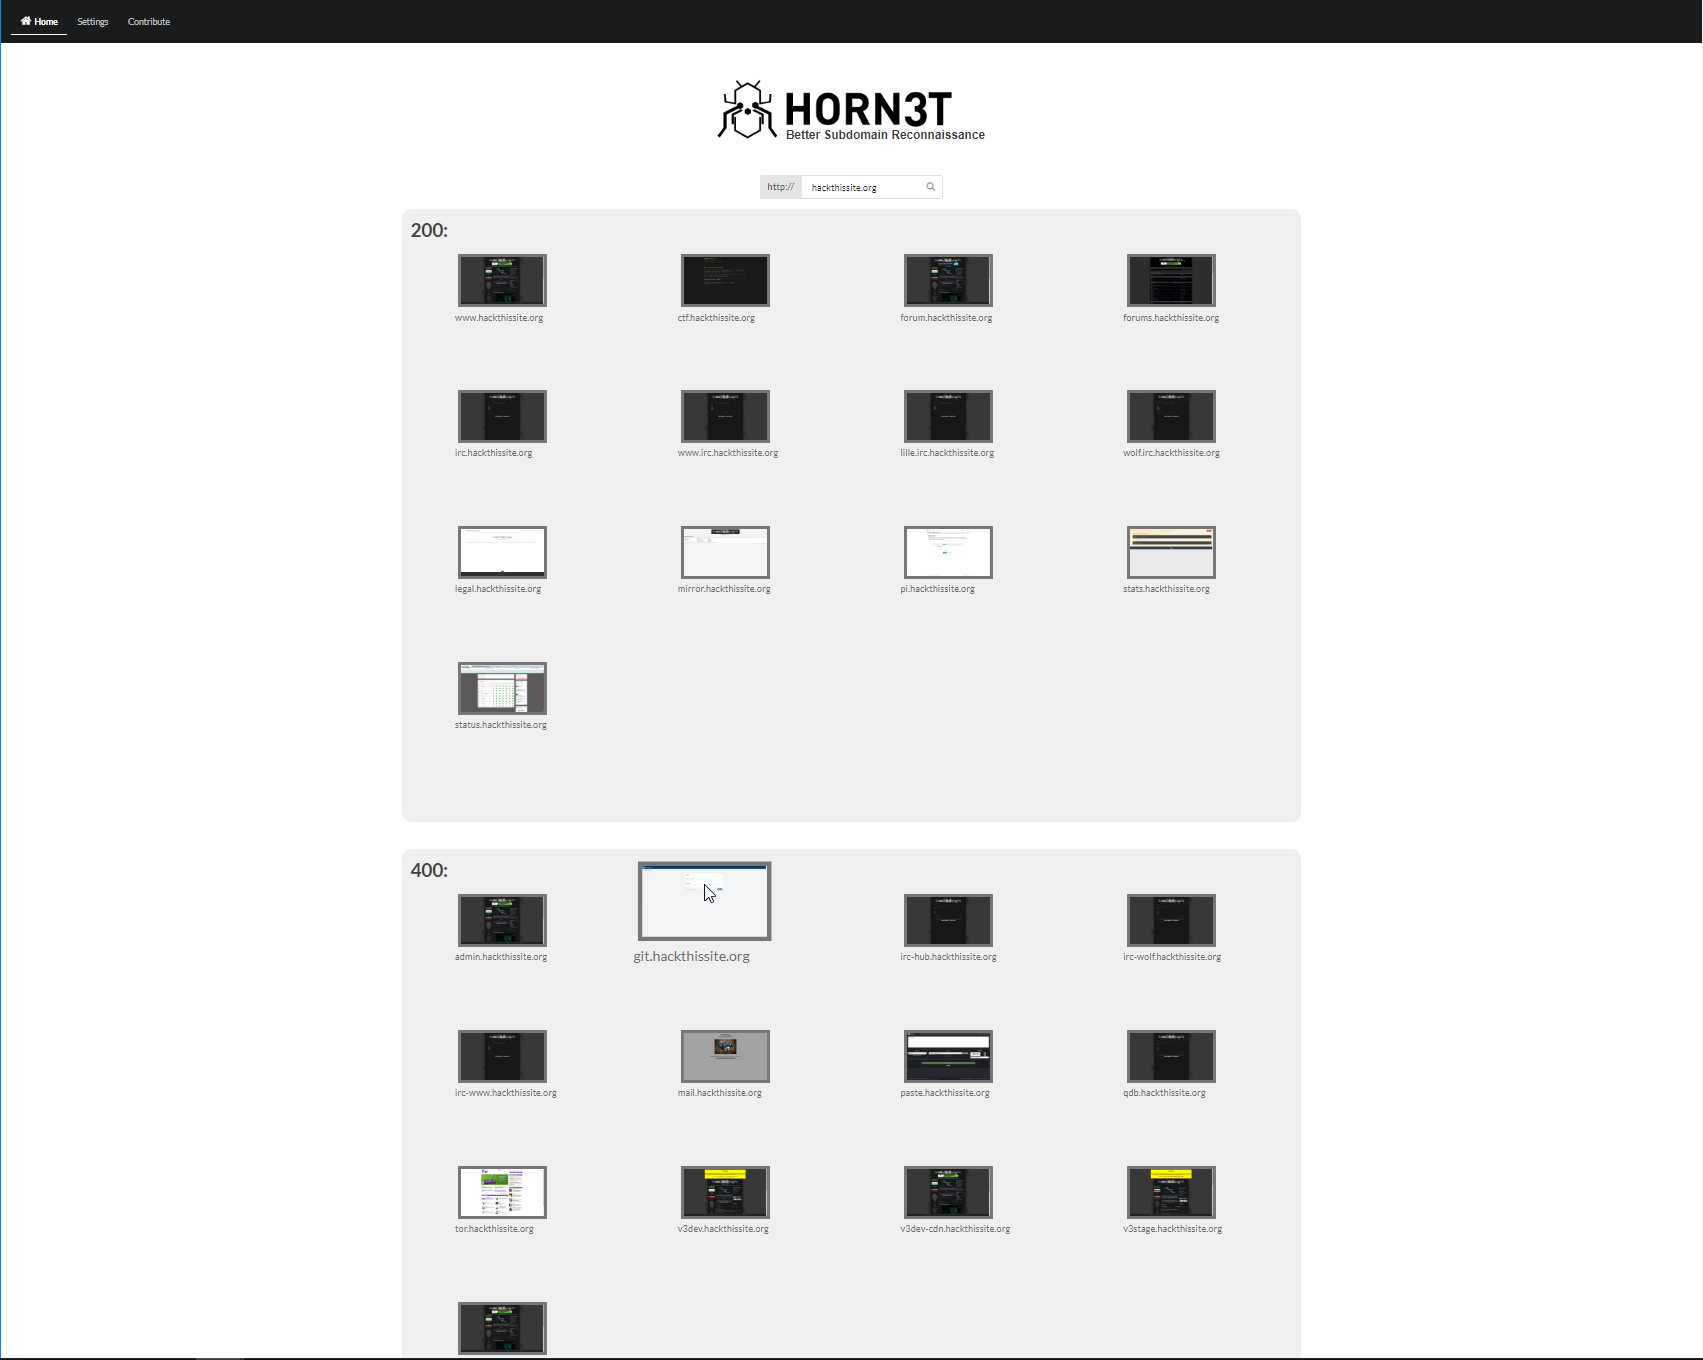
demo preview

التثبيت

  • تثبيت Google Chrome
  • تثبيت requirements.txt باستخدام pip3
  • تثبيت requirements.txt الخاص بـ sublist3r باستخدام pip3
  • ضع المجلد داخل خادم الويب الذي تختاره
  • تأكد من أن لديك الصلاحيات الصحيحة
  • قم بتشغيل horn3t.py

أو بدلاً من ذلك استخدم ملف install.sh مع docker.
بعد ذلك يمكنك الوصول إلى بوابة الويب على http://localhost:1337

المهام المتبقية

  • تحسين التوافق مع Firefox
  • إضافة Dockerfile لويندوز
  • دعم Nmap مباشر بنقرة على نطاق فرعي
  • دعم Dirb مباشر بنقرة على نطاق فرعي
  • إنشاء تقارير PDF للنطاقات الفرعية الموجودة
  • المساعدة في استيلاء النطاق الفرعي

الرخصة

Horn3t مرخص تحت رخصة GNU GPL. ألق نظرة على LICENSE لمزيد من المعلومات.

احترم القيود القانونية وقم فقط بإجراء الاختبارات ضد البنية التحتية التي لديك إذن لاستهدافها.

الشكر

  • aboul3la - مبتكر Sublist3r؛ يضيف turbolist3r بعض الميزات ولكنه بخلاف ذلك نسخة شبه مطابقة لـ sublist3r.
  • TheRook - كانت وحدة القوة الغاشمة مبنية على سكريبت subbrute الخاص به.
  • bitquark - قائمة كلمات Subbrute كانت مبنية على بحثه dnspop.

تم الاختبار على Windows 10 و Debian مع Google Chrome/Chromium 73
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








