
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 infosecn1nja/ycsm
هذا هو تثبيت سكريبت سريع لمعيد التوجيه المرن باستخدام وكيل عكسي nginx و letsencrypt متوافق مع بعض أدوات ما بعد الاستغلال الشائعة (Cobalt Strike,…
 tarihub/blackjump
استغلال شامل غير مصرح به لثغرات خادم الحصن JumpServer، استغلال لـ CVE-2023-42442 / CVE-2023-42820 / RCE 2021
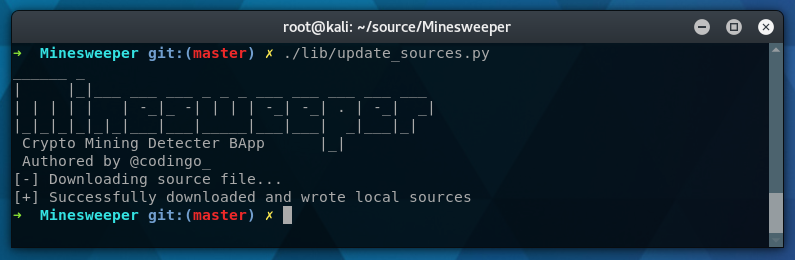 codingo/minesweeper
إضافة لـ Burpsuite (BApp) للمساعدة في اكتشاف النصوص البرمجية التي يتم تحميلها من أكثر من 23000 نطاق ضار لتعدين العملات الرقمية (cryptojacking).
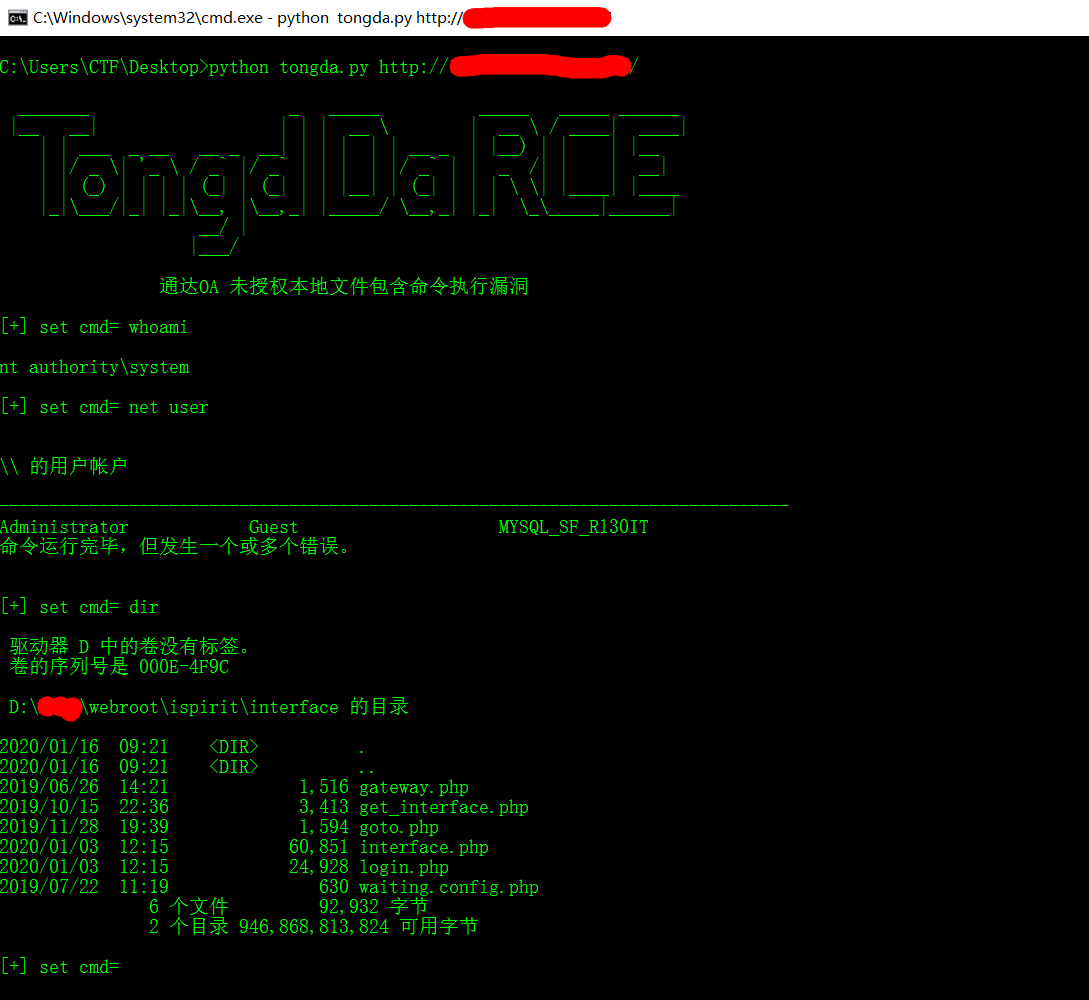 jas502n/oa-tongda-rce
Office Anywhere — نظام المكاتب الذكي عبر الشبكة
 jehadalqurashi/blackdir-framework
ماسح ثغرات تطبيقات الويب
 spiderlabs/airachnid-burp-extension
امتداد لـ Burp لاختبار التطبيقات لمعرفة مدى تعرضها لهجوم خداع ذاكرة التخزين المؤقت (Web Cache Deception)
 wh1te4ever/webkit-bug-256172
استغلال RCE ليوم واحد لـ Safari
 dxask88ma/weblogic-cve-2023-21839
استغلال قائم على Java لـ CVE-2023-21839 يستهدف Oracle WebLogic Server الإصدارات 12.2.1.3.0 و12.2.1.4.0 عبر حقن LDAP لتنفيذ التعليمات البرمجية عن بُعد.
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 forefy/reburp
إضافة لـ Burp Suite تُتيح واجهة Montoya API الكاملة عبر REST API محلي، مع Swagger UI
 g0rx/cve-2018-7600-drupal-rce
مجموعة استغلال PoC لـ CVE-2018-7600 Drupal RCE مع نصوص متعددة تستهدف Drupal 7 و8، بما في ذلك متغيرات الاستغلال الجماعي.
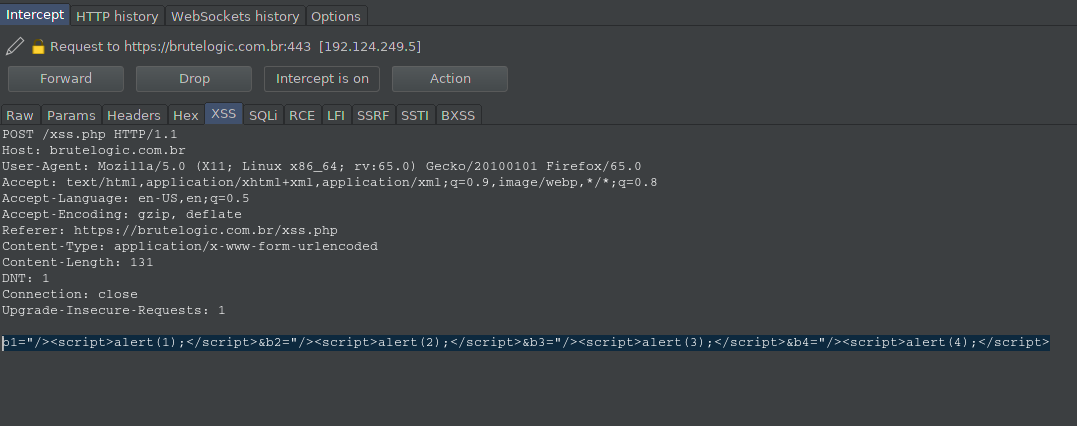 p3n73st3r/ghazi
Ghazi هي إضافات لـ BurpSuite لاختبار مختلف PayLoads مثل "XSS,SQLi,SSTI,SSRF,RCE و LFI" من خلال علامات تبويب مختلفة، حيث ستقوم كل علامة تبويب باستبدال…
 cuerz/cve-2021-36260
أداة الكشف والاستغلال الجماعي لثغرات RCE في Hikvision
 jas502n/cve-2019-11581
ثغرة حقن القوالب في Atlassian JIRA (RCE)
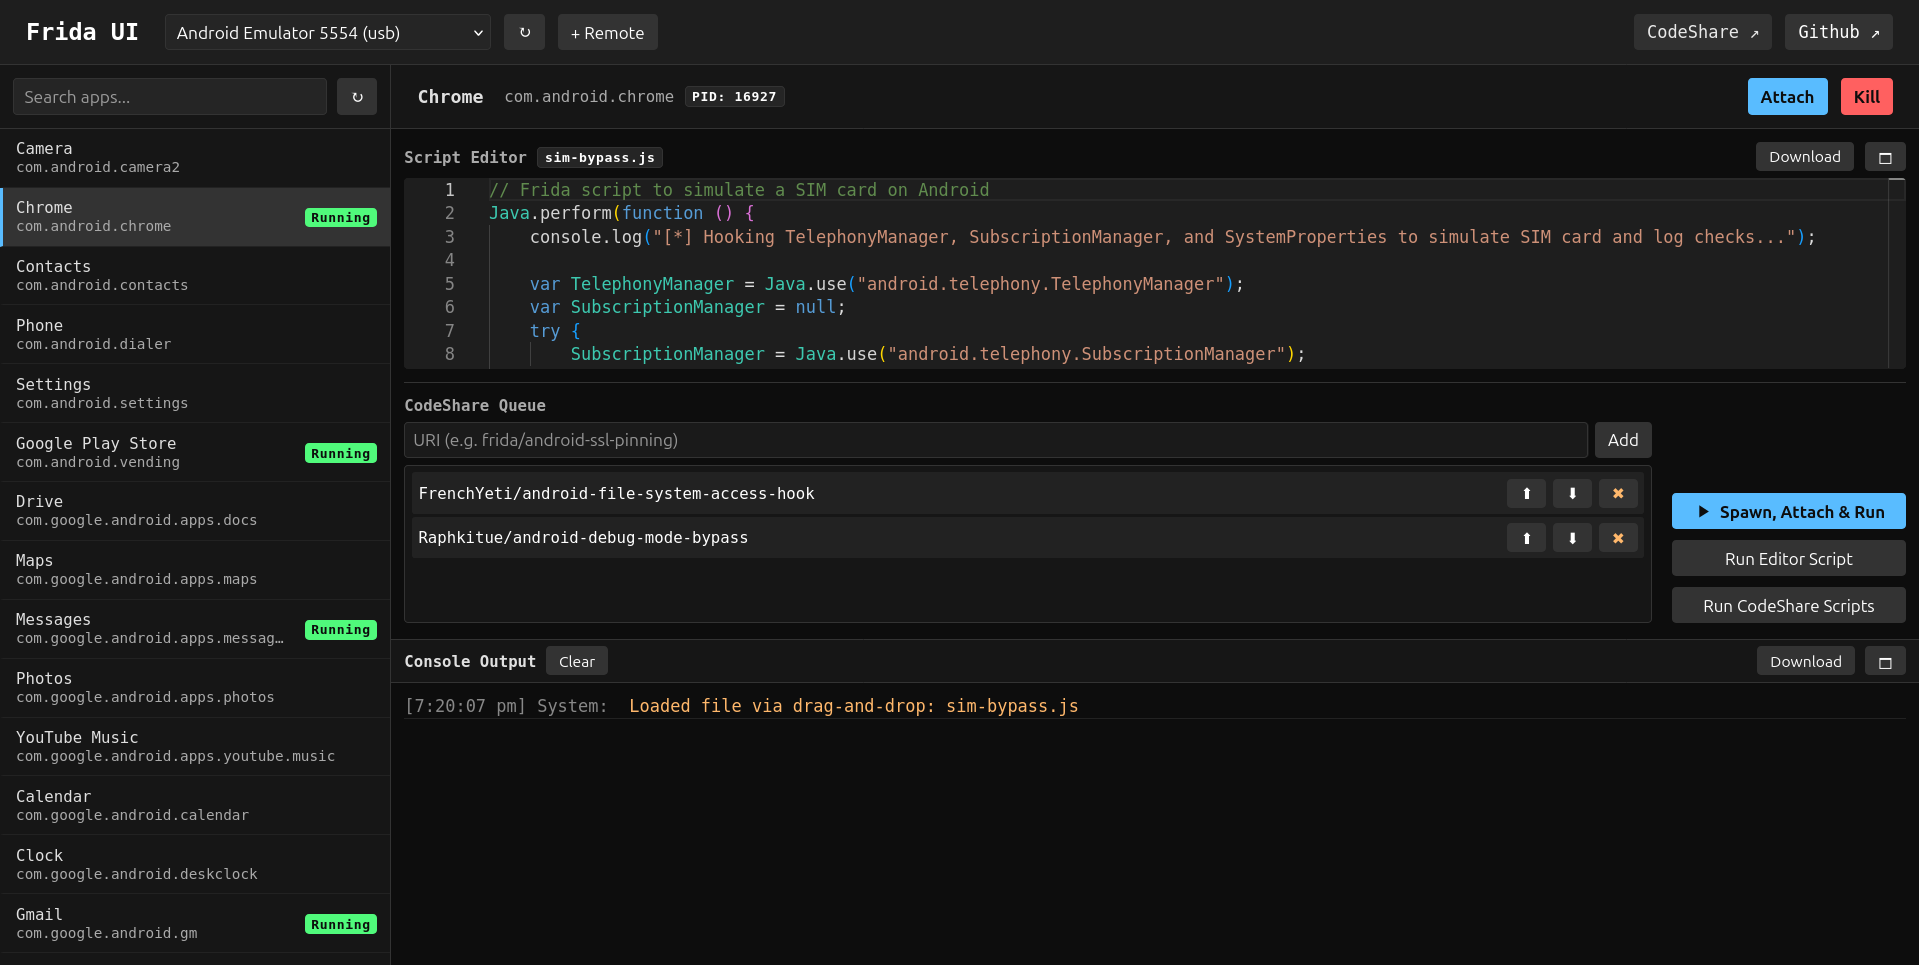 adityatelange/frida-ui
تفاعل مع أجهزة Frida وعملياتها ونصوصها البرمجية مباشرة من متصفحك.
 dhmosfunk/7-zip-cve-2025-0411-poc
يحتوي هذا المستودع على سيناريوهات POC كجزء من تجاوز MotW الخاص بـ CVE-2025-0411.
 hktalent/cve-2020-2551
كيفية اكتشاف CVE-2020-2551 poc exploit python Weblogic RCE مع IIOP








