
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 morph3/crawpy
أداة اكتشاف محتوى HTTP غير متزامنة مع معايرة ذاتية، ومسح تكراري، وتوليد تقارير لتعداد الأدلة والملفات المخفية على الويب.
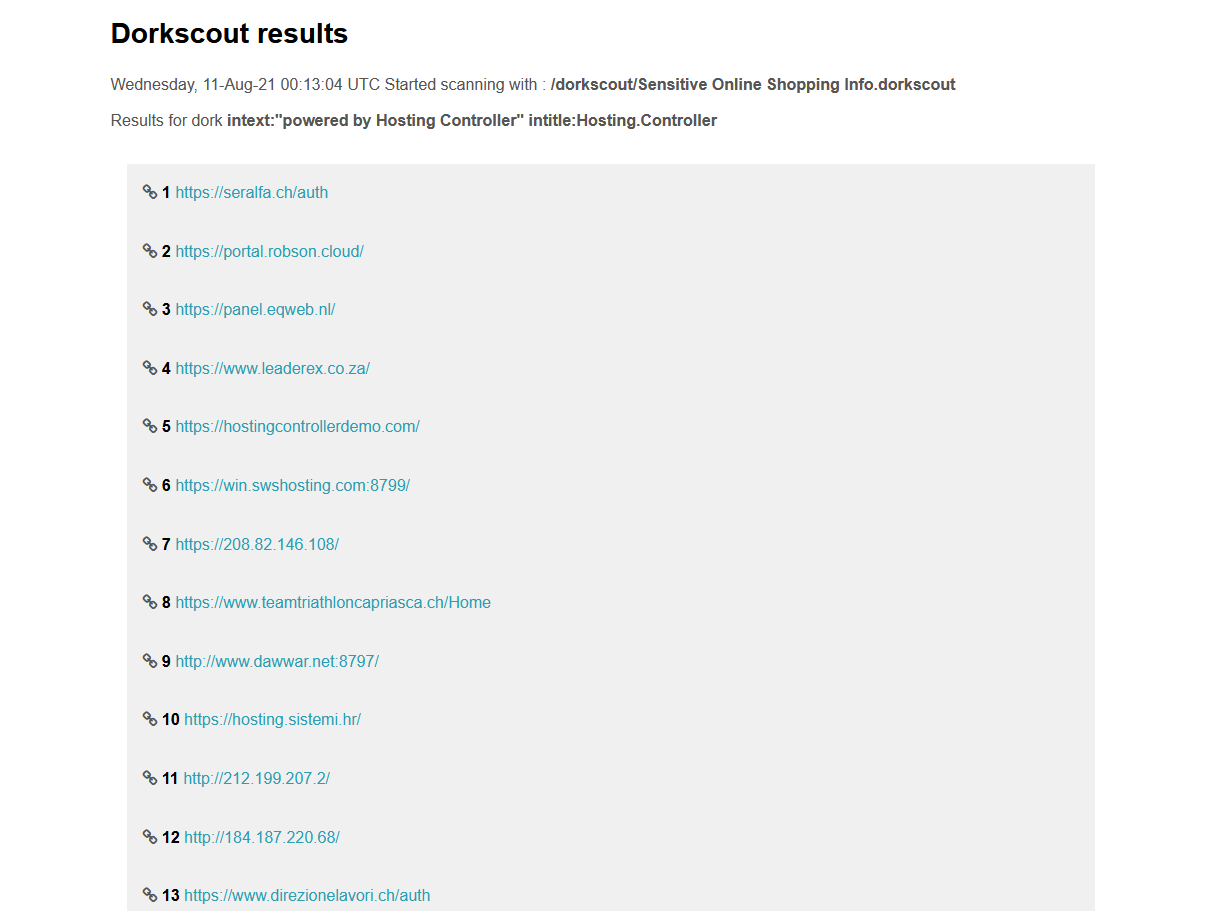 r4ygm/dorkscout
ماسح جوجل دورك آلي يقوم بجلب قوائم دورك من Exploit-DB ومسح الأهداف أو الإنترنت بأكمله للبحث عن التطبيقات الضعيفة، الملفات السرية، والبيانات الحساسة…
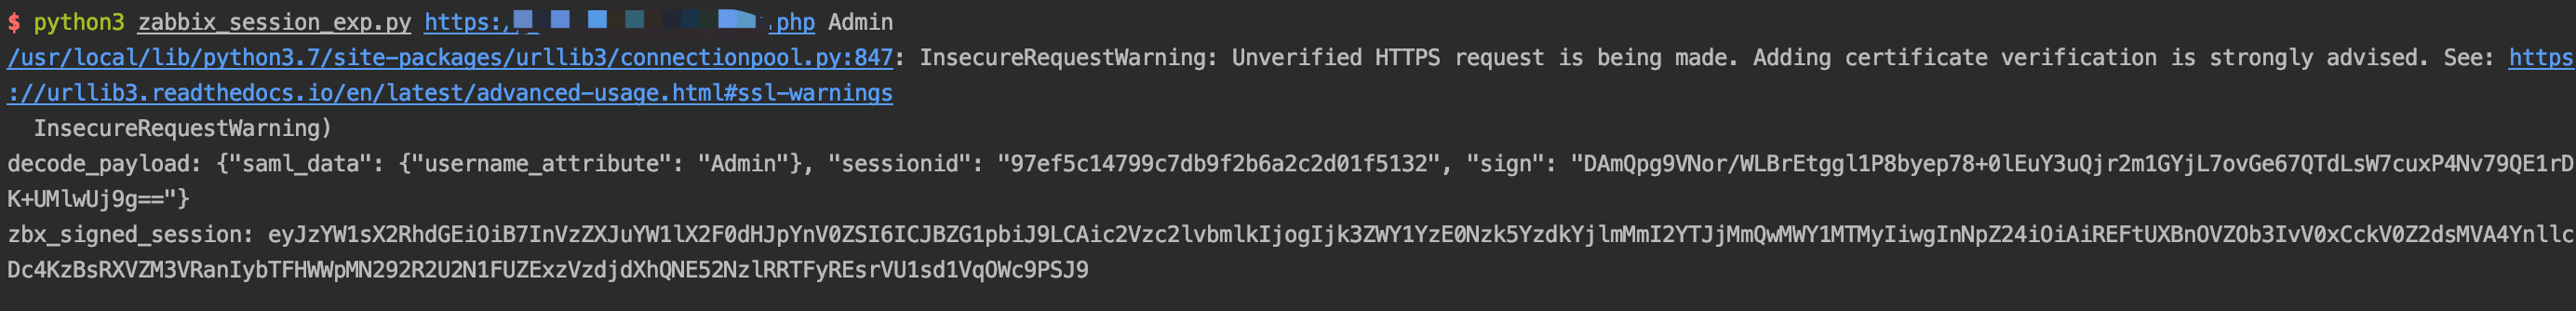 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
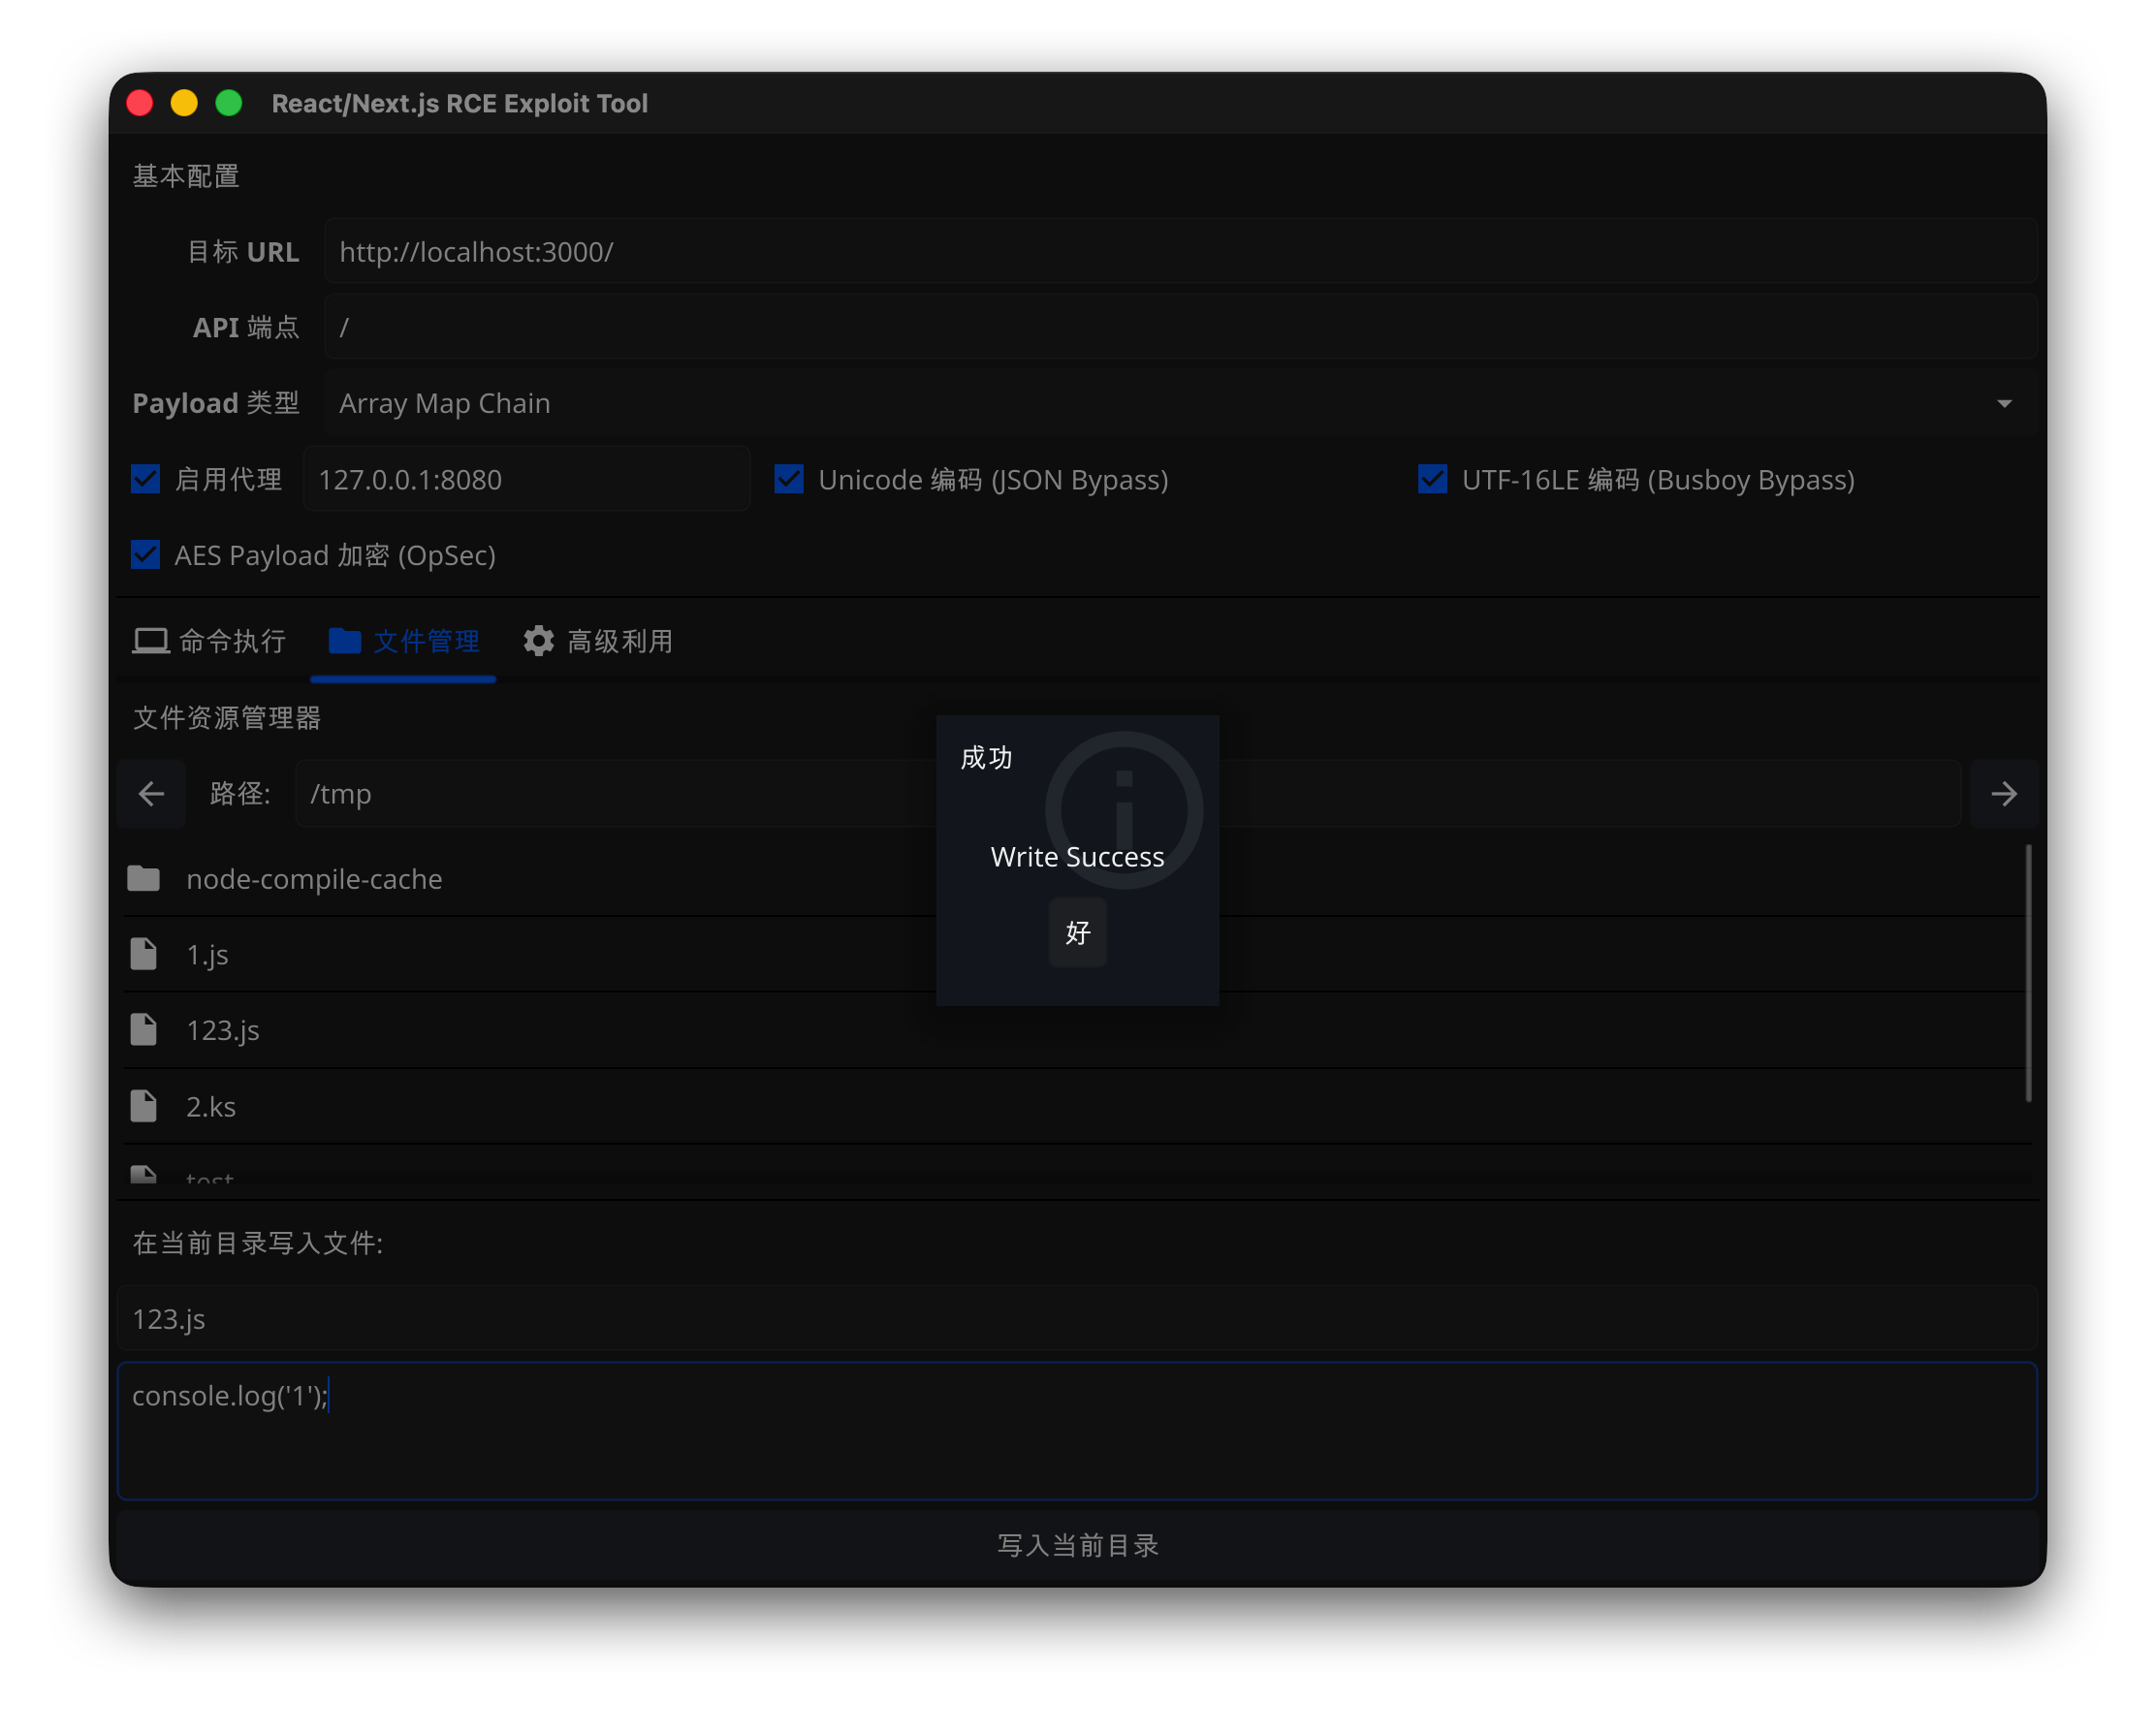 pyroxenites/nextjs_rce_exploit_tool
استغلال لـ CVE-2025-55182 و CVE-2025-66478
 dwisiswant0/galer
أداة سريعة لجلب عناوين URL من سمات HTML عن طريق crawl-in.
 a-d-team/grafanaexp
أداة استغلال لثغرة قراءة الملفات التعسفية غير المصرح بها في Grafana (CVE-2021-43798)، يمكنها اختراق الإضافات / استخراج secret_key / فك تشفير معلومات…
 mhils/honeyproxy
هذا المشروع أصبح الآن جزءًا من @mitmproxy.
 gwen001/github-endpoints
ابحث عن نقاط النهاية على GitHub.
 d00movenok/htmlsmuggler
✉️ مولّد ومُعقّد لـ HTML Smuggling لعمليات فريق Red Team الخاص بك.
 joshkar/x-recon
أداة للكشف عن مدخلات صفحات الويب وإجراء عمليات مسح XSS.
 landgrey/cve-2018-2894
سكربت فحص رفع الملفات غير المقيد في WebLogic (CVE-2018-2894) الذي يؤدي إلى تنفيذ الأكواد عن بُعد (RCE)
 aaronsvk/cve-2020-3956
استغلال إثبات المفهوم لثغرة RCE في VMware Cloud Director (CVE-2020-3956)
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 إثبات المفهوم
 kkirsche/cve-2017-10271
استغلال Python وMetasploit لثغرة إلغاء التسلسل في Oracle WebLogic WLS-WSAT (CVE-2017-10271) مع قدرات فحص الكشف وتنفيذ التعليمات البرمجية عن بُعد.
 n4xh4ck5/rastleak
أداة لتسريب المعلومات تلقائيًا باستخدام تقنيات الاختراق عبر عمليات البحث في المحركات
 abhishekkr/n00brat
مجموعة أدوات الإدارة عن بُعد (أو حصان طروادة) لأنظمة POSiX (لينكس/يونكس) تعمل كخدمة ويب
 bishopfox/imperva_gzip_waf_bypass
استغلال لتجاوز جدار حماية الويب السحابي Imperva باستخدام ترويسة Content-Encoding بنوع gzip للالتفاف على قواعد WAF في طلبات HTTP POST. يتضمن سكريبت…
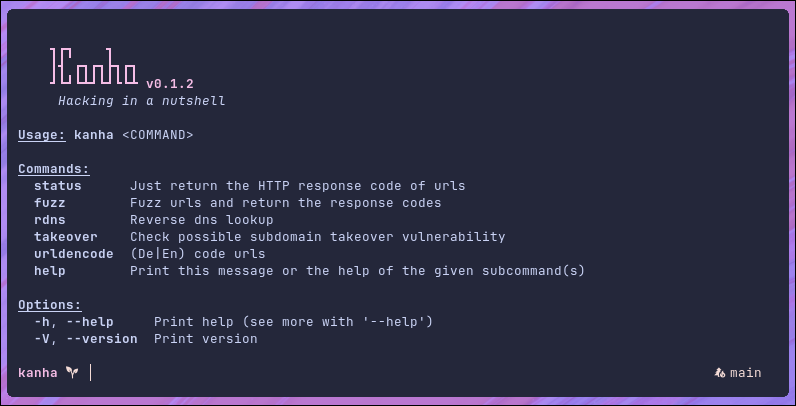 pwnwriter/kanha
🦚 مجموعة اختبار اختراق تطبيقات الويب مكتوبة بلغة rust .








