
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
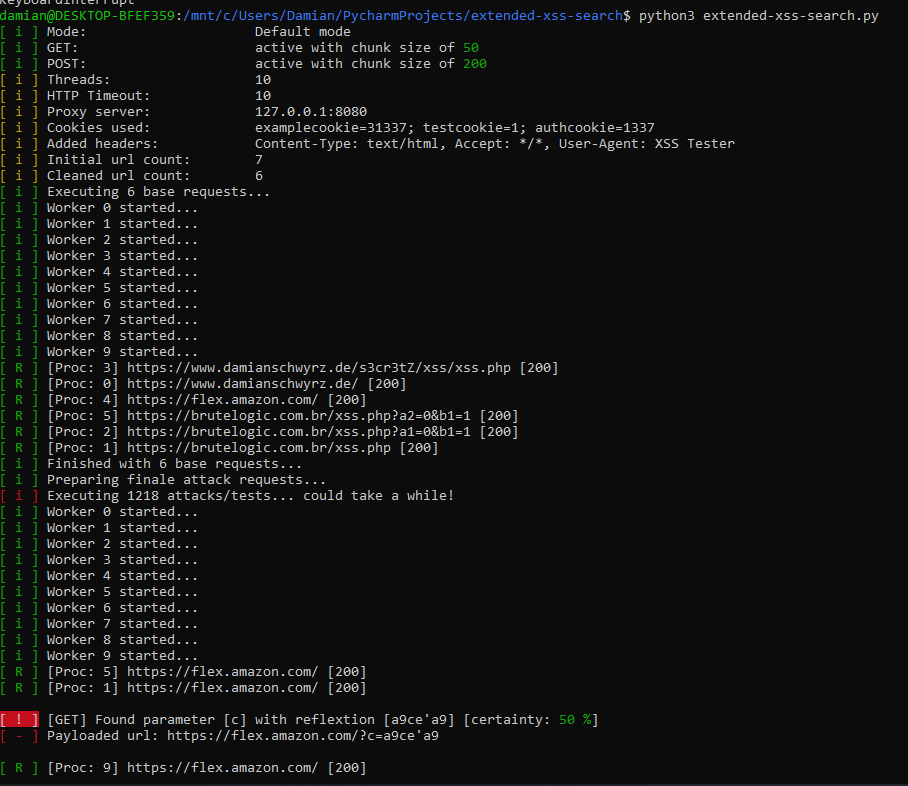
 damian89/extended-xss-search
نسخة أفضل من أداتي xssfinder - تقوم بمسح أنواع مختلفة من xss على قائمة من عناوين URL.
 saelo/jscpwn
استغلال PoC لـ CVE-2016-4622
 polakow/cve-2022-21907
استغلال DoS حقيقي لـ CVE-2022-21907
 mrmtwoj/apache-vulnerability-testing
أداة اختبار ثغرات خادم Apache HTTP | PoC لـ CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , …
 z-bool/venom-jwt
أداة للتحقق من الثغرات وكسر المفاتيح مطوّرة لاختبار اختراق JWT، تستهدف CVE-2015-9235/المفتاح الفارغ/هجوم التوقيع غير المُتحقَّق…
 efchatz/http3-attacks
سكربتات استغلال تعليمية لهجمات HTTP/3 (CVE-2022-30592) وتتضمن HTTP3-loris وHTTP3-stream وHTTP3-flooding، وقد تم اختبارها ضد الخوادم التي تدعم QUIC.
 nytrorst/xssfuzzer
XSS Fuzzer هي أداة تقوم بتوليد حمولات XSS بناءً على متجهات وقوائم فازينغ يحددها المستخدم.
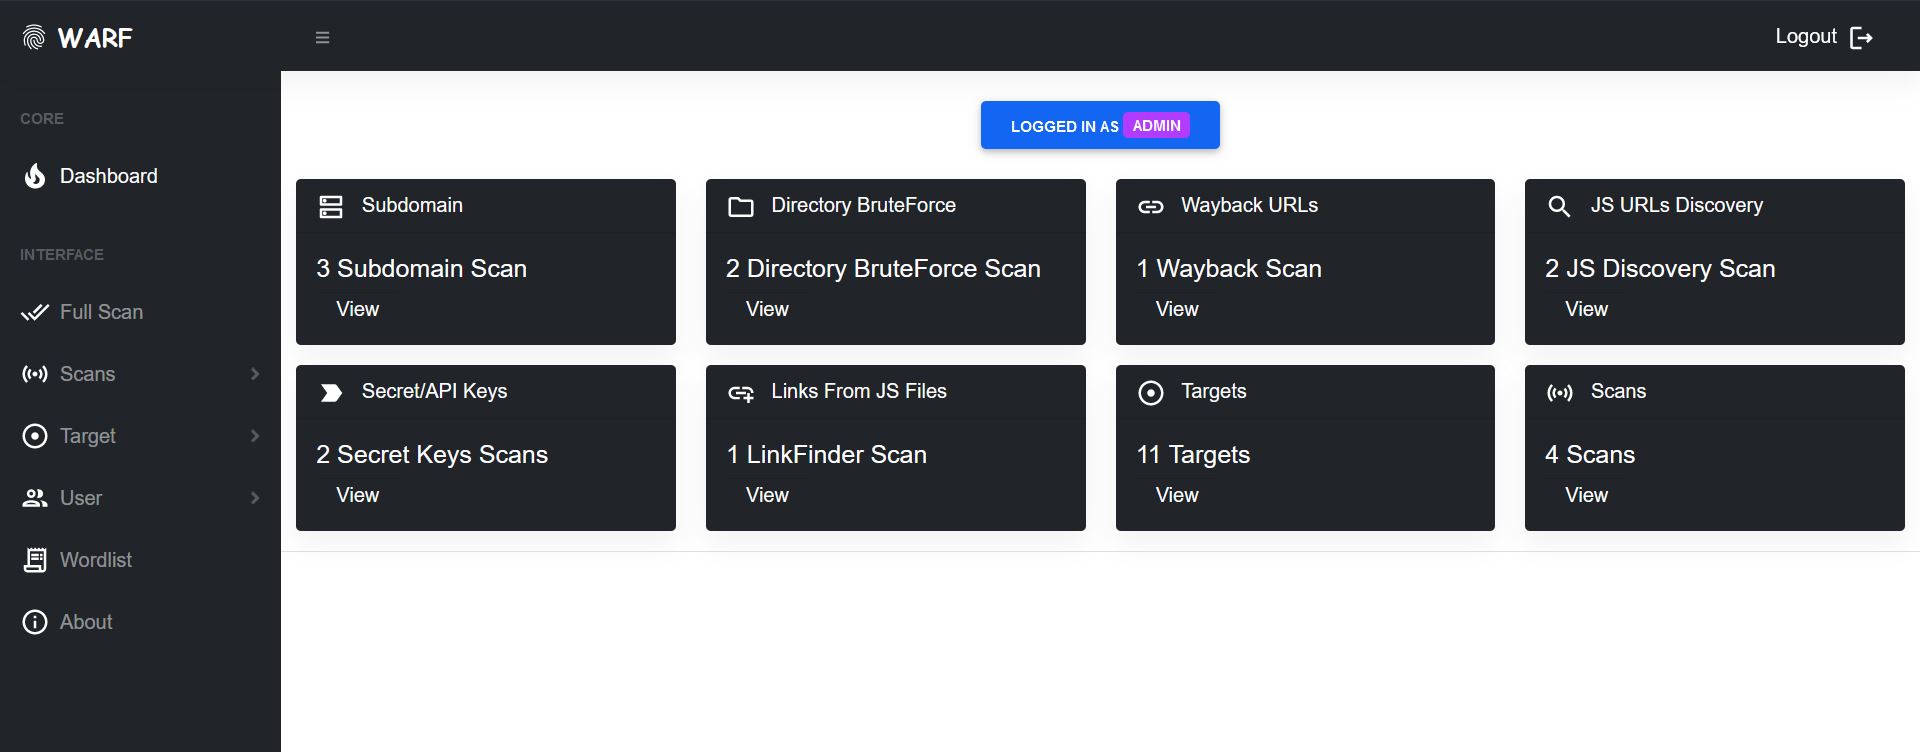 iamnihal/warf
إطار استطلاع معياري لتطبيقات الويب للتعداد الآلي للنطاقات الفرعية وهجوم القوة الغاشمة على الدلائل واستخراج نقاط النهاية وعناوين JS ومفاتيح API من…
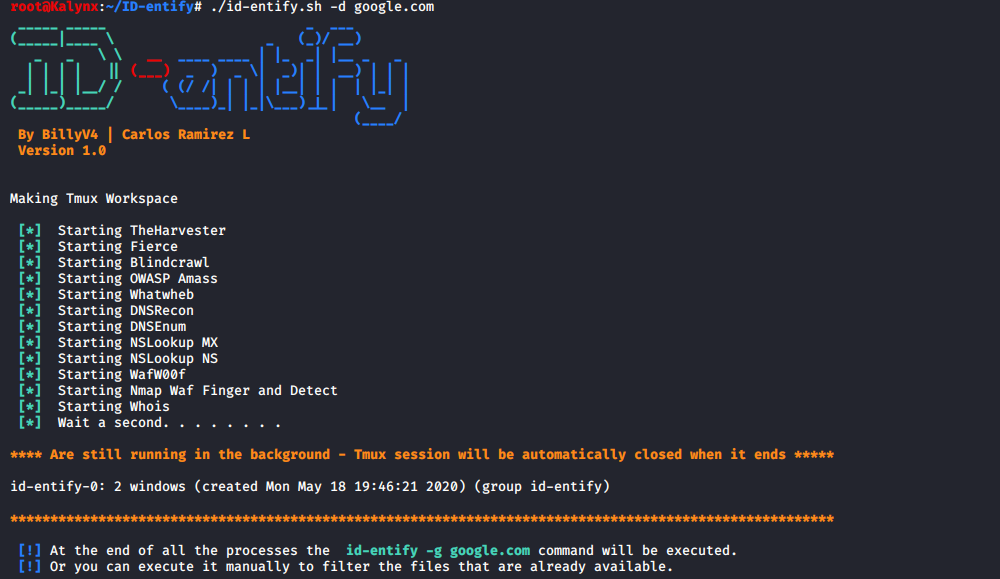 billyv4/id-entify
البحث عن معلومات متعلقة بالنطاق: البريد الإلكتروني - عناوين IP - النطاقات الفرعية - معلومات عن تقنية الويب - نوع جدار الحماية - سجلات NS و MX.
 alexbakker/log4shell-tools
أداة تقوم بتشغيل اختبار للتحقق مما إذا كان أحد تطبيقاتك متأثرًا بالثغرات الأمنية الأخيرة في log4j: CVE-2021-44228 و CVE-2021-45046
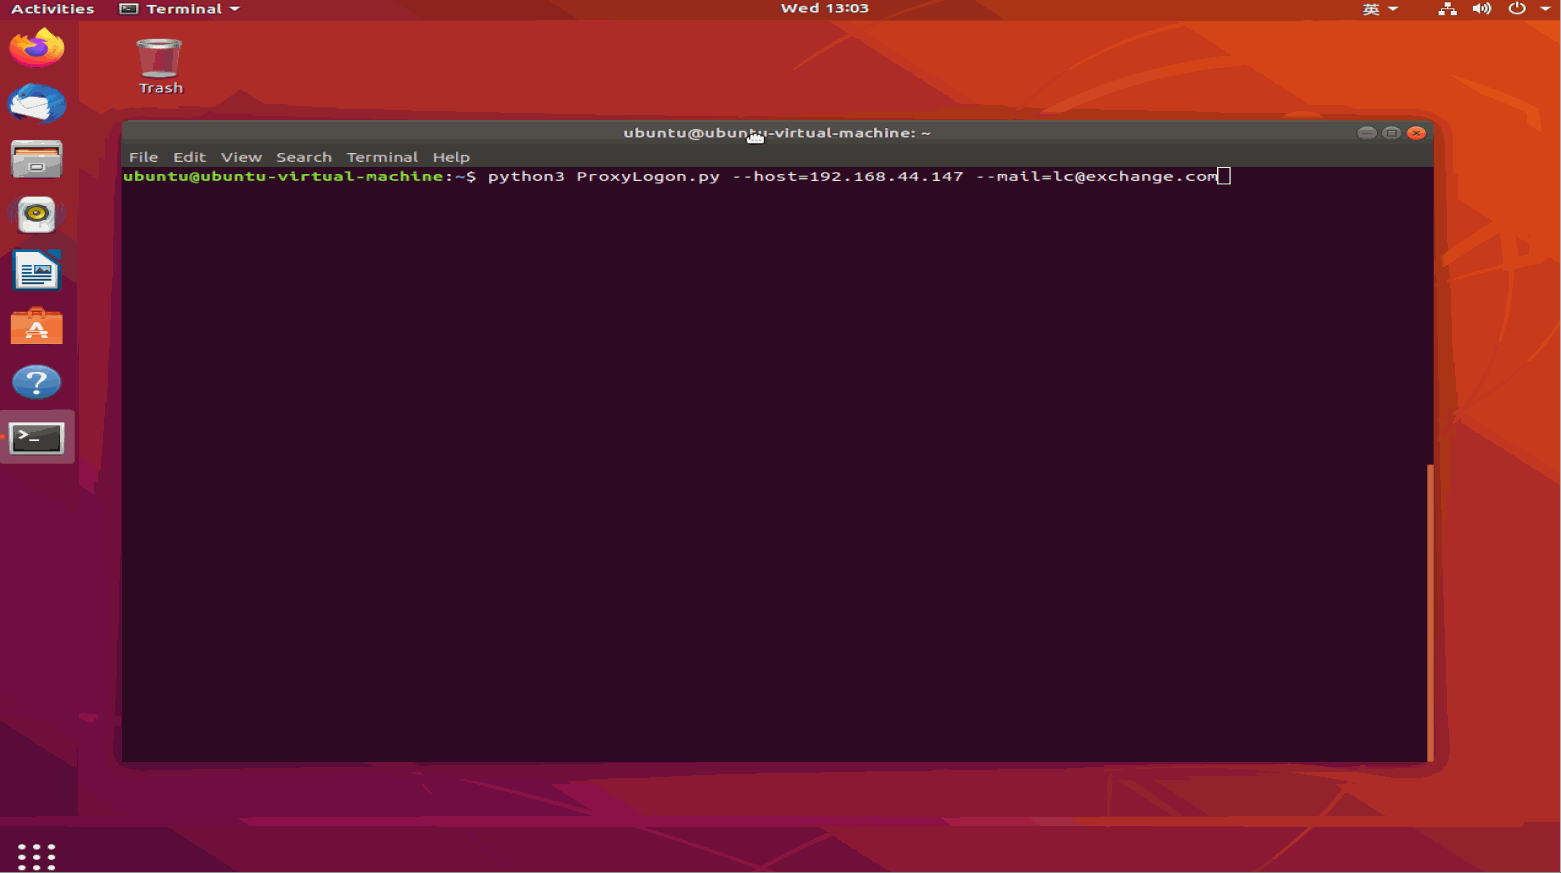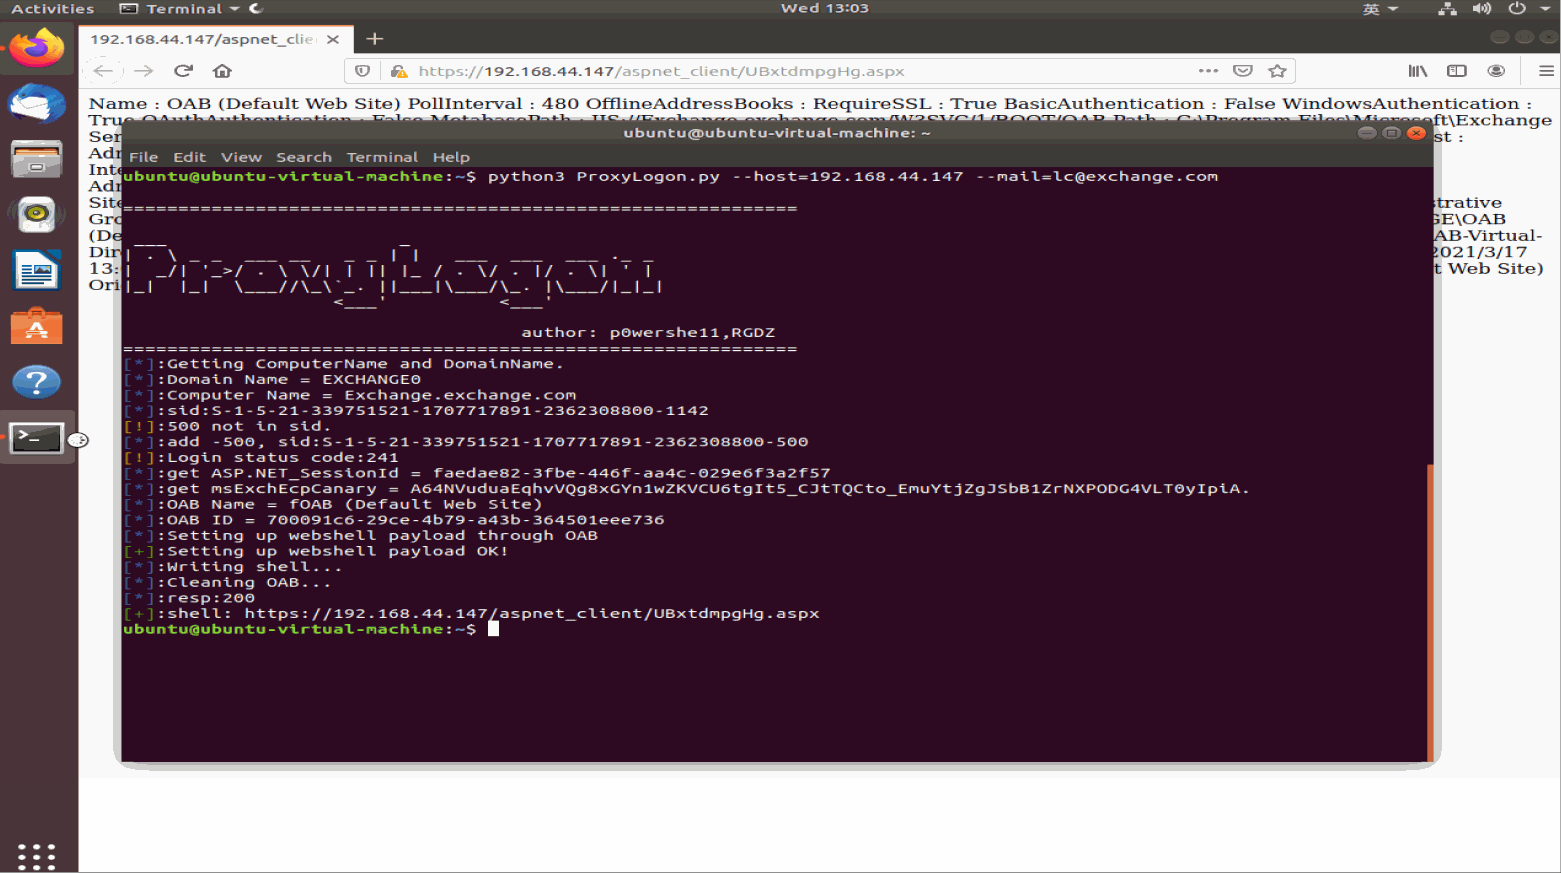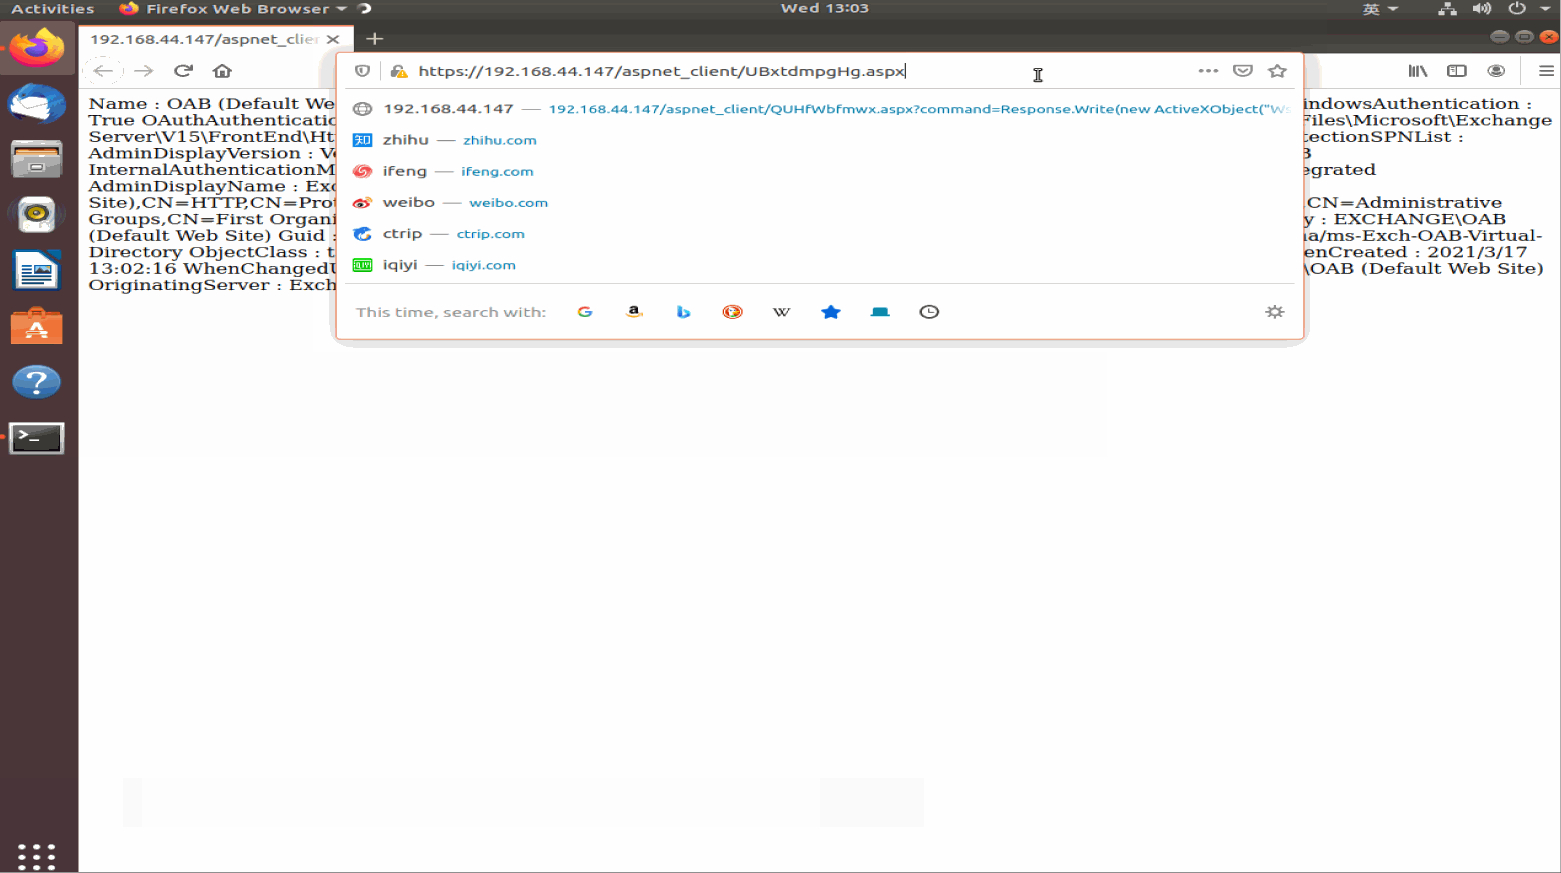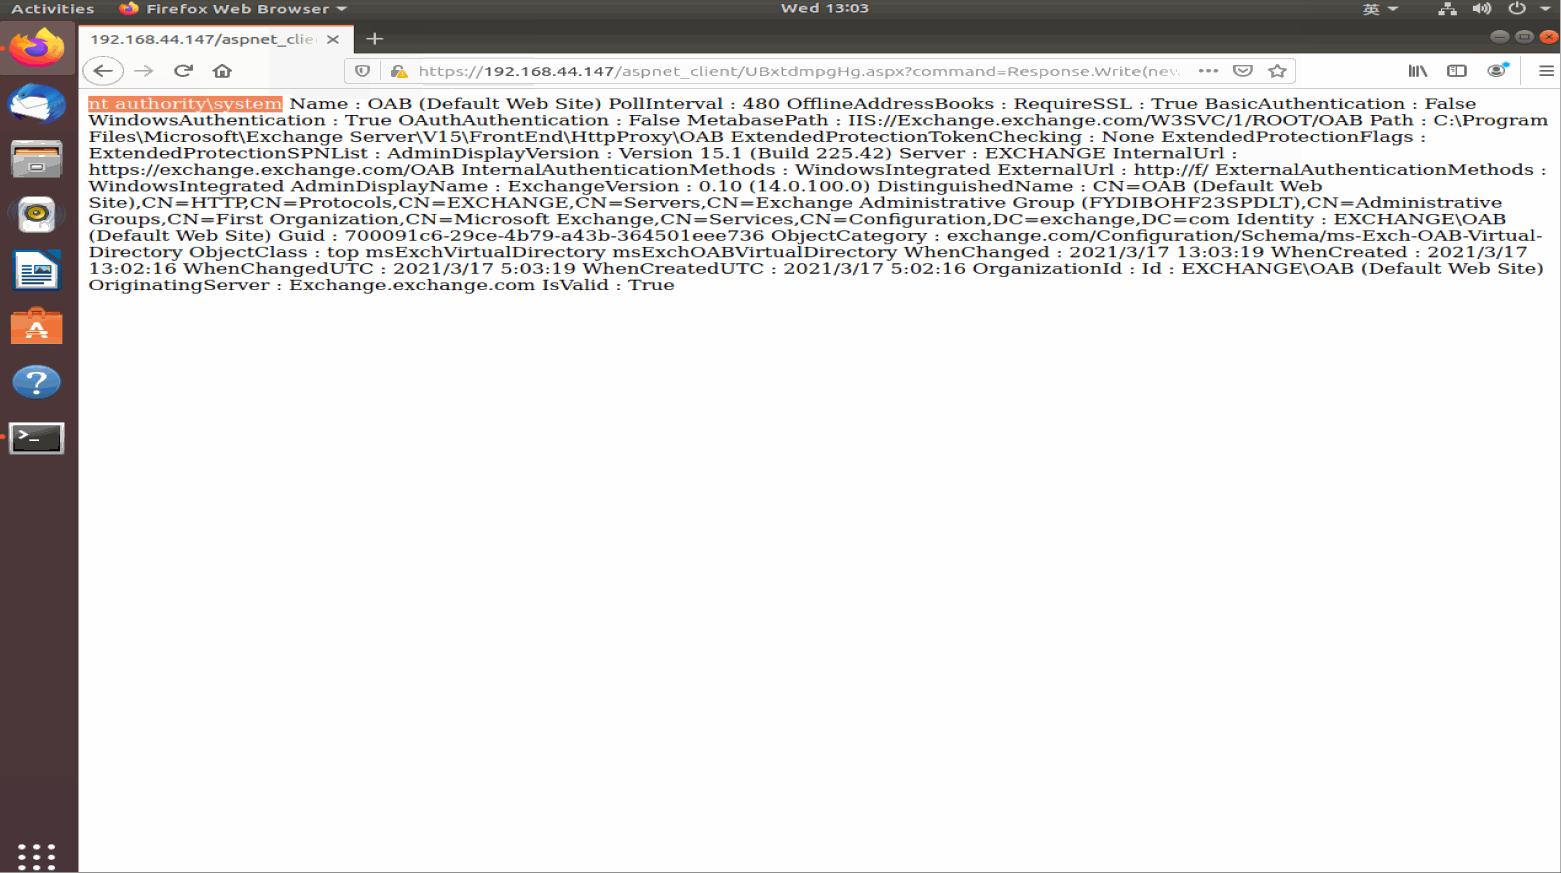 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 gabrielg/cve-2014-1266-poc
استغلال إثبات المفهوم لثغرة التحقق من SSL/TLS في Apple (CVE-2014-1266) في iOS و OS X، مما يوضح اعتراض HTTPS عبر خادم وكيل.
 mr-rizwan-syed/chomtesh
CHOMTE.SH هي أداة سكريبت شل قوية مصممة لأتمتة مهام الاستطلاع أثناء اختبار الاختراق. تستخدم أدوات متنوعة مبنية على Go لجمع المعلومات وتحديد سطح…
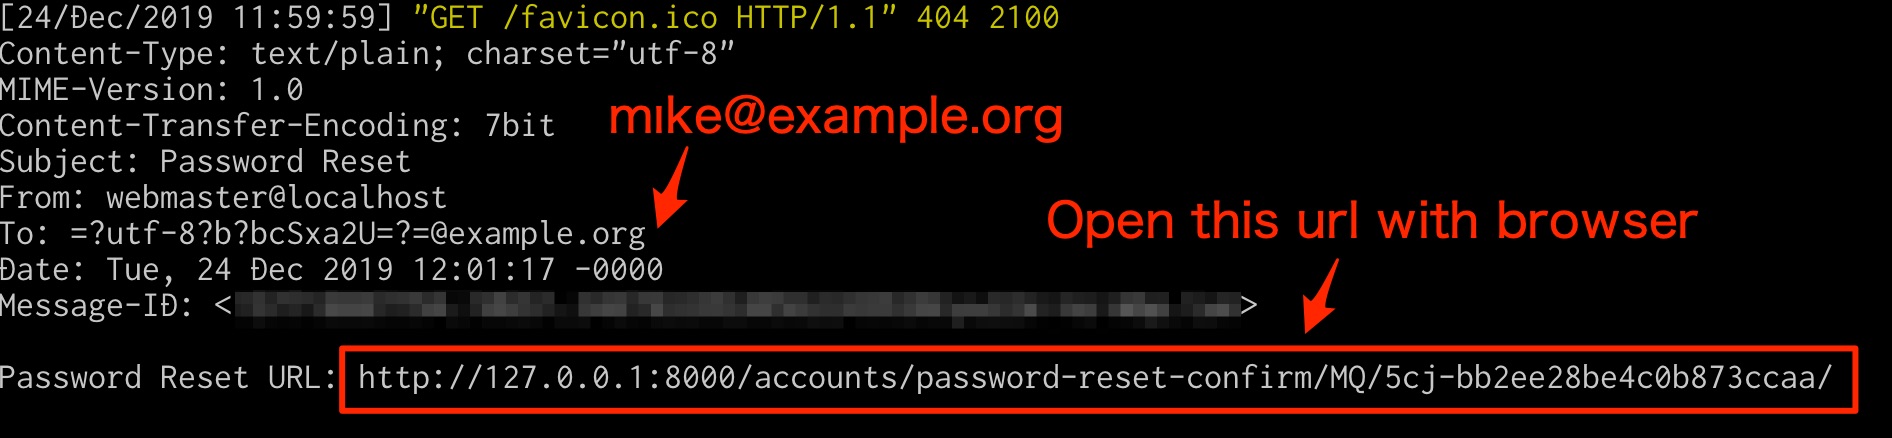 ryu22e/django_cve_2019_19844_poc
PoC لـ CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
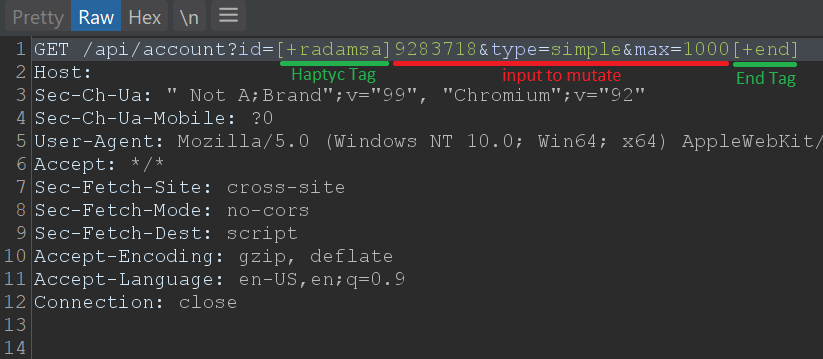 defparam/haptyc
مكتبة بايثون لـ Turbo Intruder تضيف دعم موضع الحمولة وأنواع الهجوم Sniper/Clusterbomb/Pitchfork مع توليد اختبارات قائم على الوسوم لاختبار الاختراق…
 jas502n/kibana-rce
kibana < 6.6.0 تنفيذ أوامر عن بُعد غير مصرح به (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 ثغرة RCE بعد المصادقة في Confluence
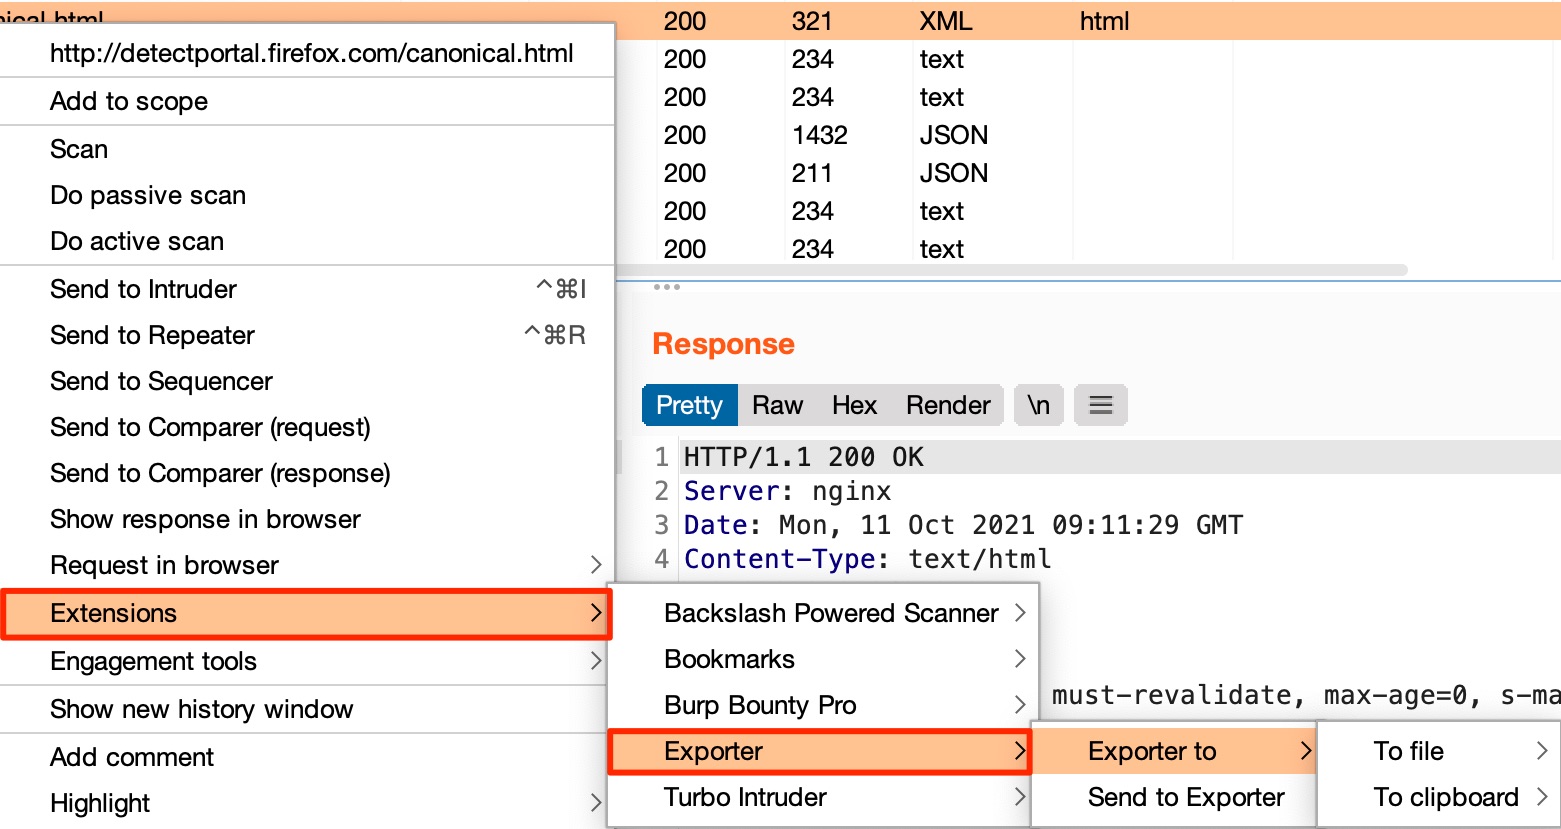 artssec/burp-exporter
Exporter هو امتداد لـ Burp Suite لنسخ طلب إلى ملف أو الحافظة كدوال بلغات برمجة متعددة.








