
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
 spectolabs/hoverfly
أداة خفيفة الوزن لمحاكاة الخدمات/محاكاة API/التقليد (Mocking) لواجهات API للمطورين والمختبرين
 absllk/hexestra
بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون ووكيل ذكاء اصطناعي المتصفح، والطرفيات، والتقاط حركة المرور،…
 projectdiscovery/collaborator
مكتبة BurpSuite Collaborator القياسية/الخاصة
 projectdiscovery/proxify
وكيل متعدد الاستخدامات ومحمول لالتقاط حركة مرور HTTP/HTTPS ومعالجتها وإعادة تشغيلها أثناء التنقل.
 kulikov0/whitelist-bypass
نفق البيانات عبر webrtc لتجاوز الرقابة
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.
 dragon-lady/netward-standalone
بوت في مساحة المستخدم وانحراف هجمات DDoS للخدمات HTTP الصغيرة
 synacktiv/bbs
bbs هو موجّه لوكلاء SOCKS وHTTP. يعرض خدمة SOCKS5 (أو HTTP CONNECT) ويعيد توجيه الطلبات الواردة إلى وكلاء أو سلاسل وكلاء بناءً على هدف الطلب. يمكن…
 go-appsec/toolbox
اختبار أمان التطبيقات التعاوني بين البشر والوكلاء عبر CLI وMCP
 proxymanapp/atlantis-android
التقاط حركة مرور HTTP/HTTPS من تطبيقات Android وإرسالها إلى Proxyman لتصحيح الأخطاء.
 crypt0p3g/pass-the-device
أدوات استطلاع وكشوف Sigma/KQL لاختبار ما إذا كان يمكن نقل الثقة بجهاز VPN/SASE بعد اختراق نقطة النهاية، مع شرائح المؤتمر.
 firerpa/lamda
منصة التحكم الكامل في أجهزة Android: سطح مكتب عن بعد بتقنية WebRTC/H.264، أتمتة واجهة المستخدم/التعرف البصري/مطابقة الصور، هجوم MITM بنقرة واحدة،…
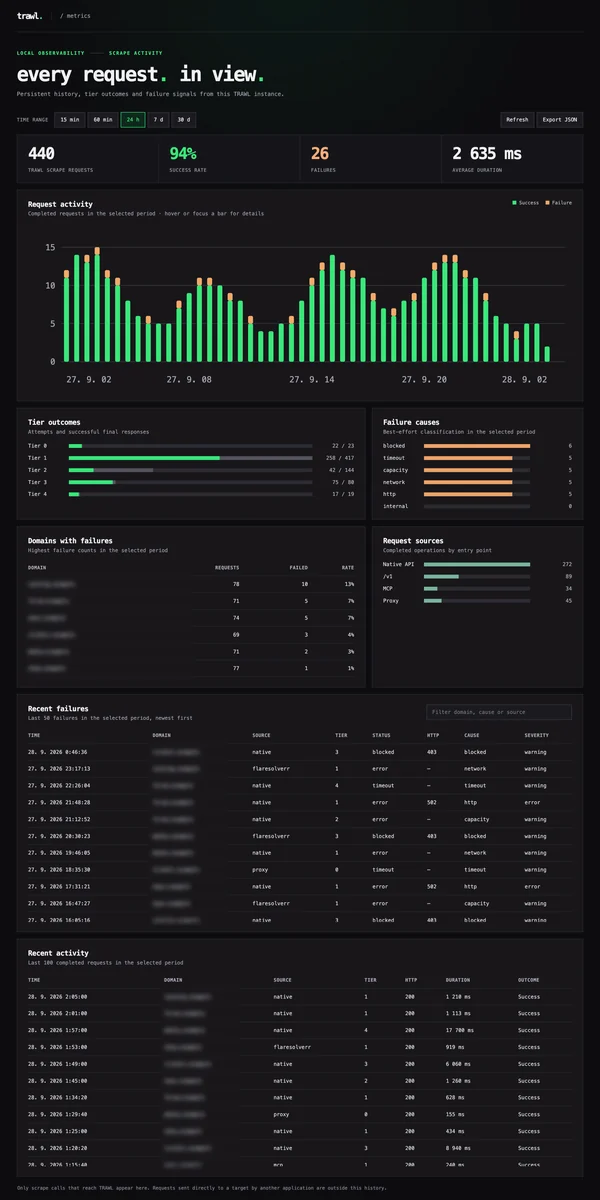 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 mitmproxy/mitmproxy_rs
مكوّنات Rust لاعتراض حركة المرور وإعادة توجيهها، مما يتيح وكيل أجهزة WireGuard وإعادة توجيه التطبيقات المحلية عبر macOS وWindows وLinux.
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
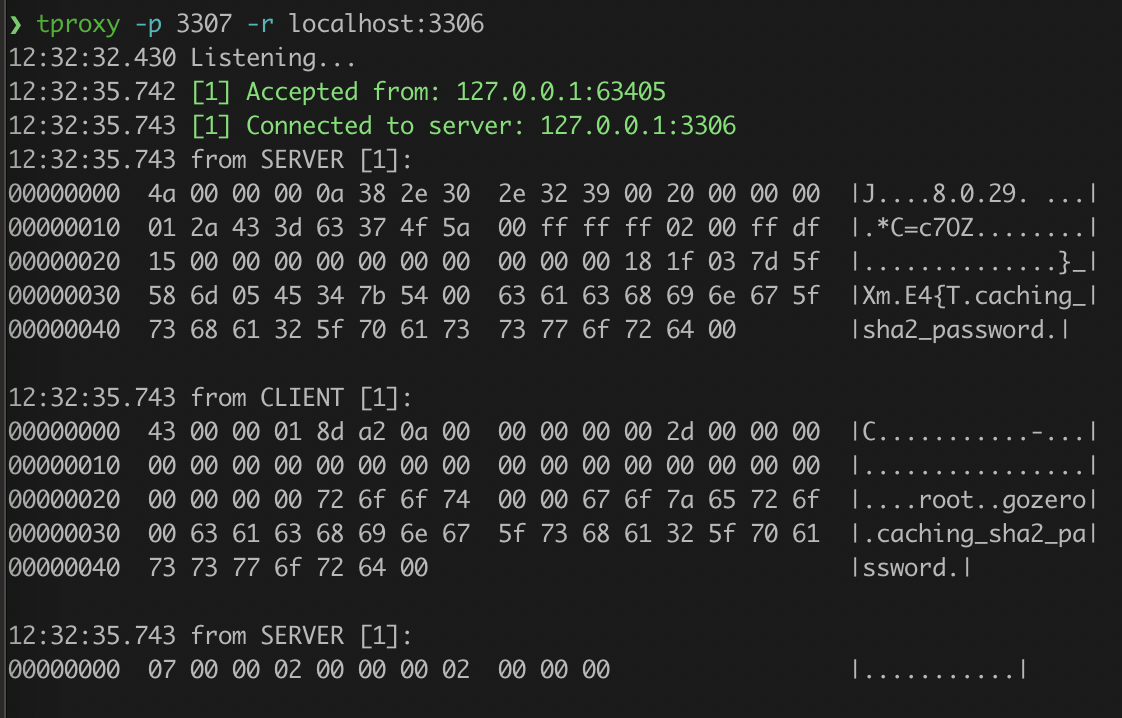 kevwan/tproxy
أداة سطر أوامر لتمرير وتحليل اتصالات TCP.







