#1

 mufeedvh/log4jail
جدار حماية بروكسي عكسي لمنع هجمات Log4J (Log4Shell والمعروف أيضًا باسم CVE-2021-44228).
 malwareinfosec/fiddlezap
إضافة للكشف عن حركة المرور الضارة باستخدام التعبيرات النمطية (Regex) لـ OWASP ZAP. تقوم بتحديد المواقع المخترقة عن طريق مطابقة أنماط URI وHTML، مع…
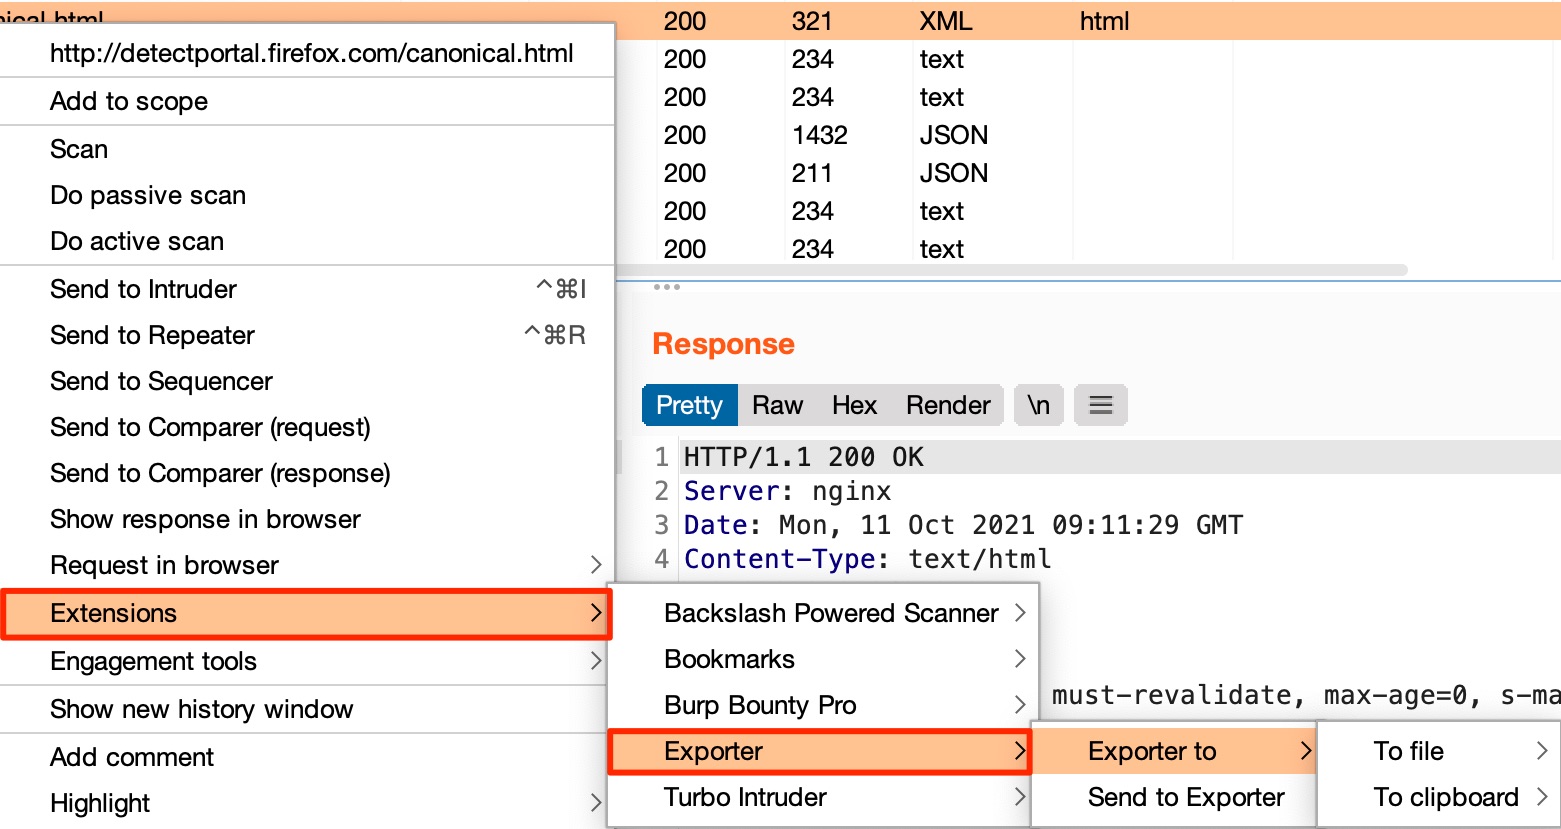 artssec/burp-exporter
Exporter هو امتداد لـ Burp Suite لنسخ طلب إلى ملف أو الحافظة كدوال بلغات برمجة متعددة.
 dongpohezui/cve-2021-33045
استغلال لتجاوز المصادقة في كاميرات Dahua (CVE-2021-33045) باستخدام mitmproxy لاعتراض وتعديل طلبات الدخول إلى /RPC2_Login.
 nccgroup/decoder-improved
وحدة فك ترميز محسّنة لـ Burp Suite
 secretsquirrel/bdfproxy
تعديل الثنائيات عبر MITM: BackdoorFactory + mitmProxy.
 johndoe31415/ratched
Ratched هو وسيط TLS شفاف من نوع الرجل في المنتصف مخصص لاختبار الاختراق
 ethicalhackingplayground/erebus
إريبوس هي أداة سريعة لفحص الثغرات المعتمد على البارامترات باستخدام محرك قوالب قائم على Yaml مثل nuclei.
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 asciimoo/morty
وكيل خدمة لتنقية محتوى الويب مع مراعاة الخصوصية
 nccgroup/solitude
سوليتود هي أداة تحليل خصوصية تتيح لأي شخص إجراء تحقيقات الخصوصية الخاصة به. سواء كنت مبتدئًا فضوليًا أو باحثًا أكثر تقدمًا، تجعل سوليتود عملية تقييم…
 nabla-c0d3/ssl-kill-switch2
أداة صندوق أسود لتعطيل التحقق من شهادات SSL - بما في ذلك تثبيت الشهادات - داخل تطبيقات iOS و macOS.
 secforce/tunna
تونّا هي مجموعة من الأدوات التي تقوم بتغليف ونفق أي اتصال TCP عبر HTTP. يمكن استخدامها لتجاوز قيود الشبكة في بيئات جدران الحماية الكاملة.
 alejandro-llanes/http_bridge
جسر وكيل SOCKS5 إلى HTTP يقوم بتوجيه تدفقات TCP العشوائية (SSH، SMTP، TLS) عبر طلبات HTTP القياسية، مما يتيح إخفاء حركة الشبكة وتجاوز جدران الحماية.
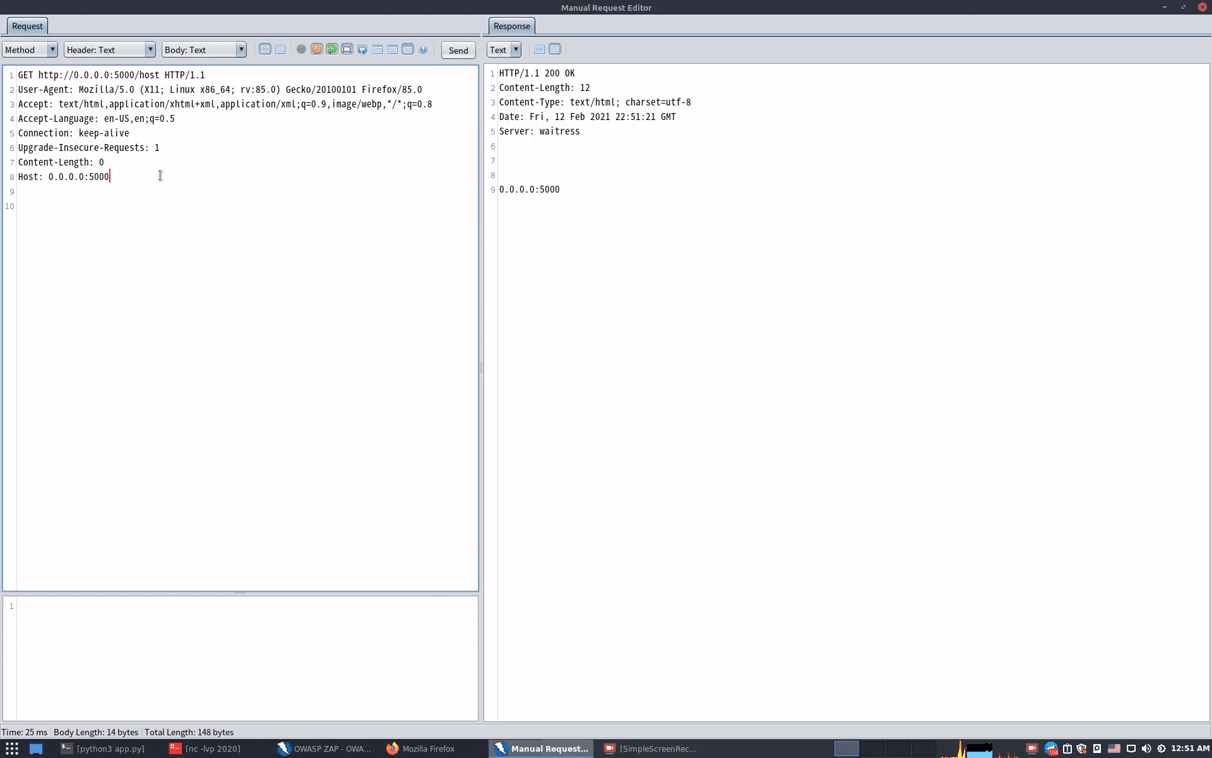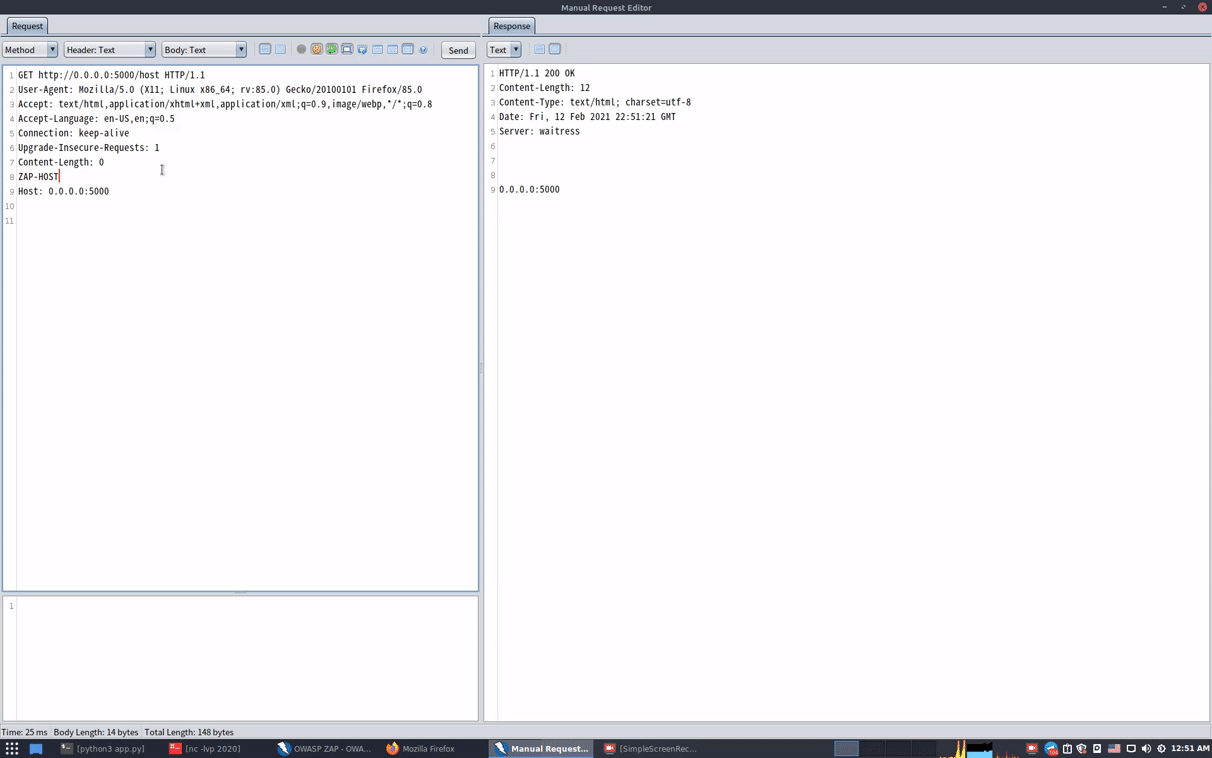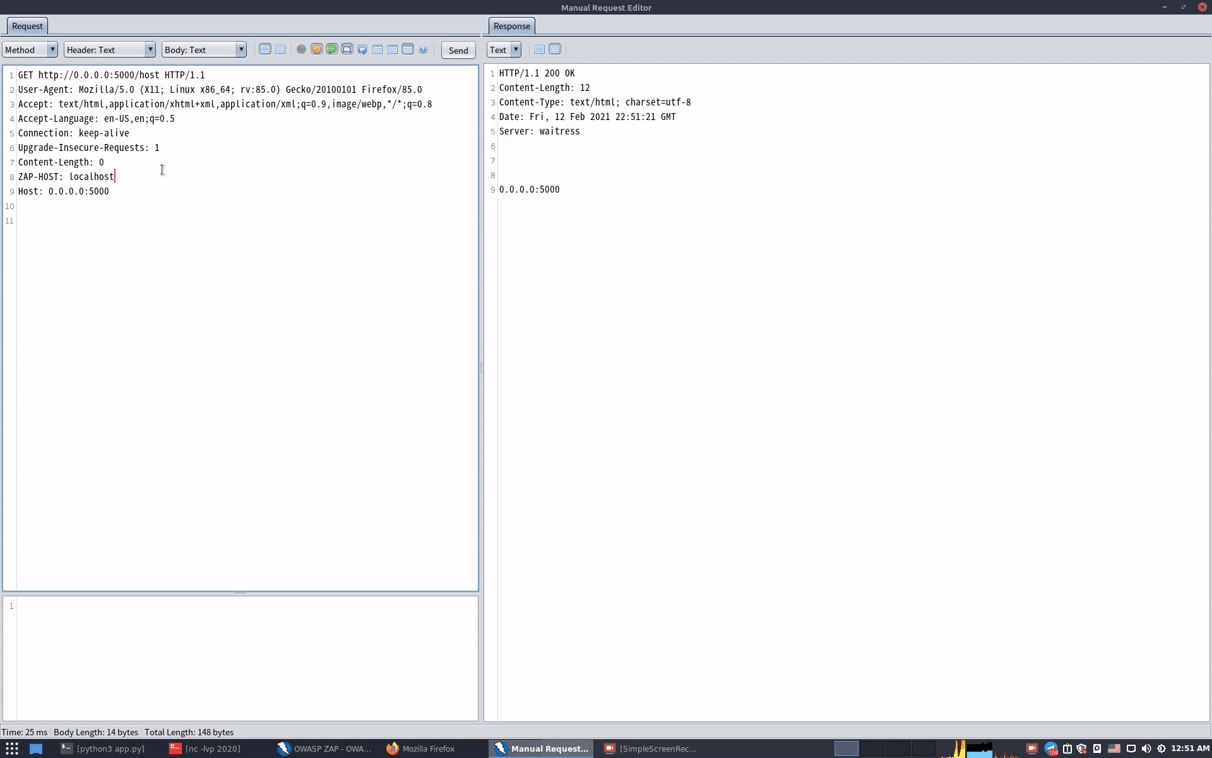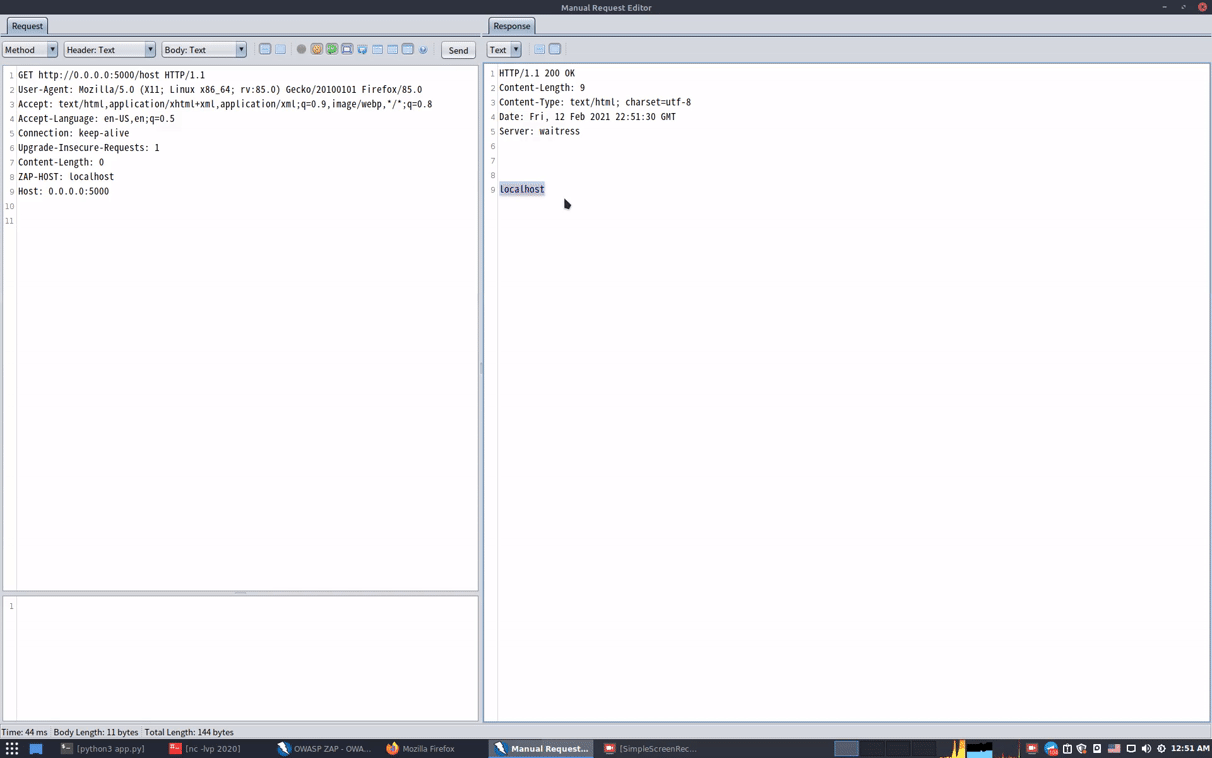 mindpatch/zaphoster
إصلاح خطأ ترويسة المضيف في zaproxy
 pownjs/cdb
أتمتة المهام الشائعة لـ Chrome Debug Protocol للمساعدة في تصحيح أخطاء تطبيقات الويب من سطر الأوامر ومراقبة واعتراض طلبات وردود HTTP بشكل نشط.
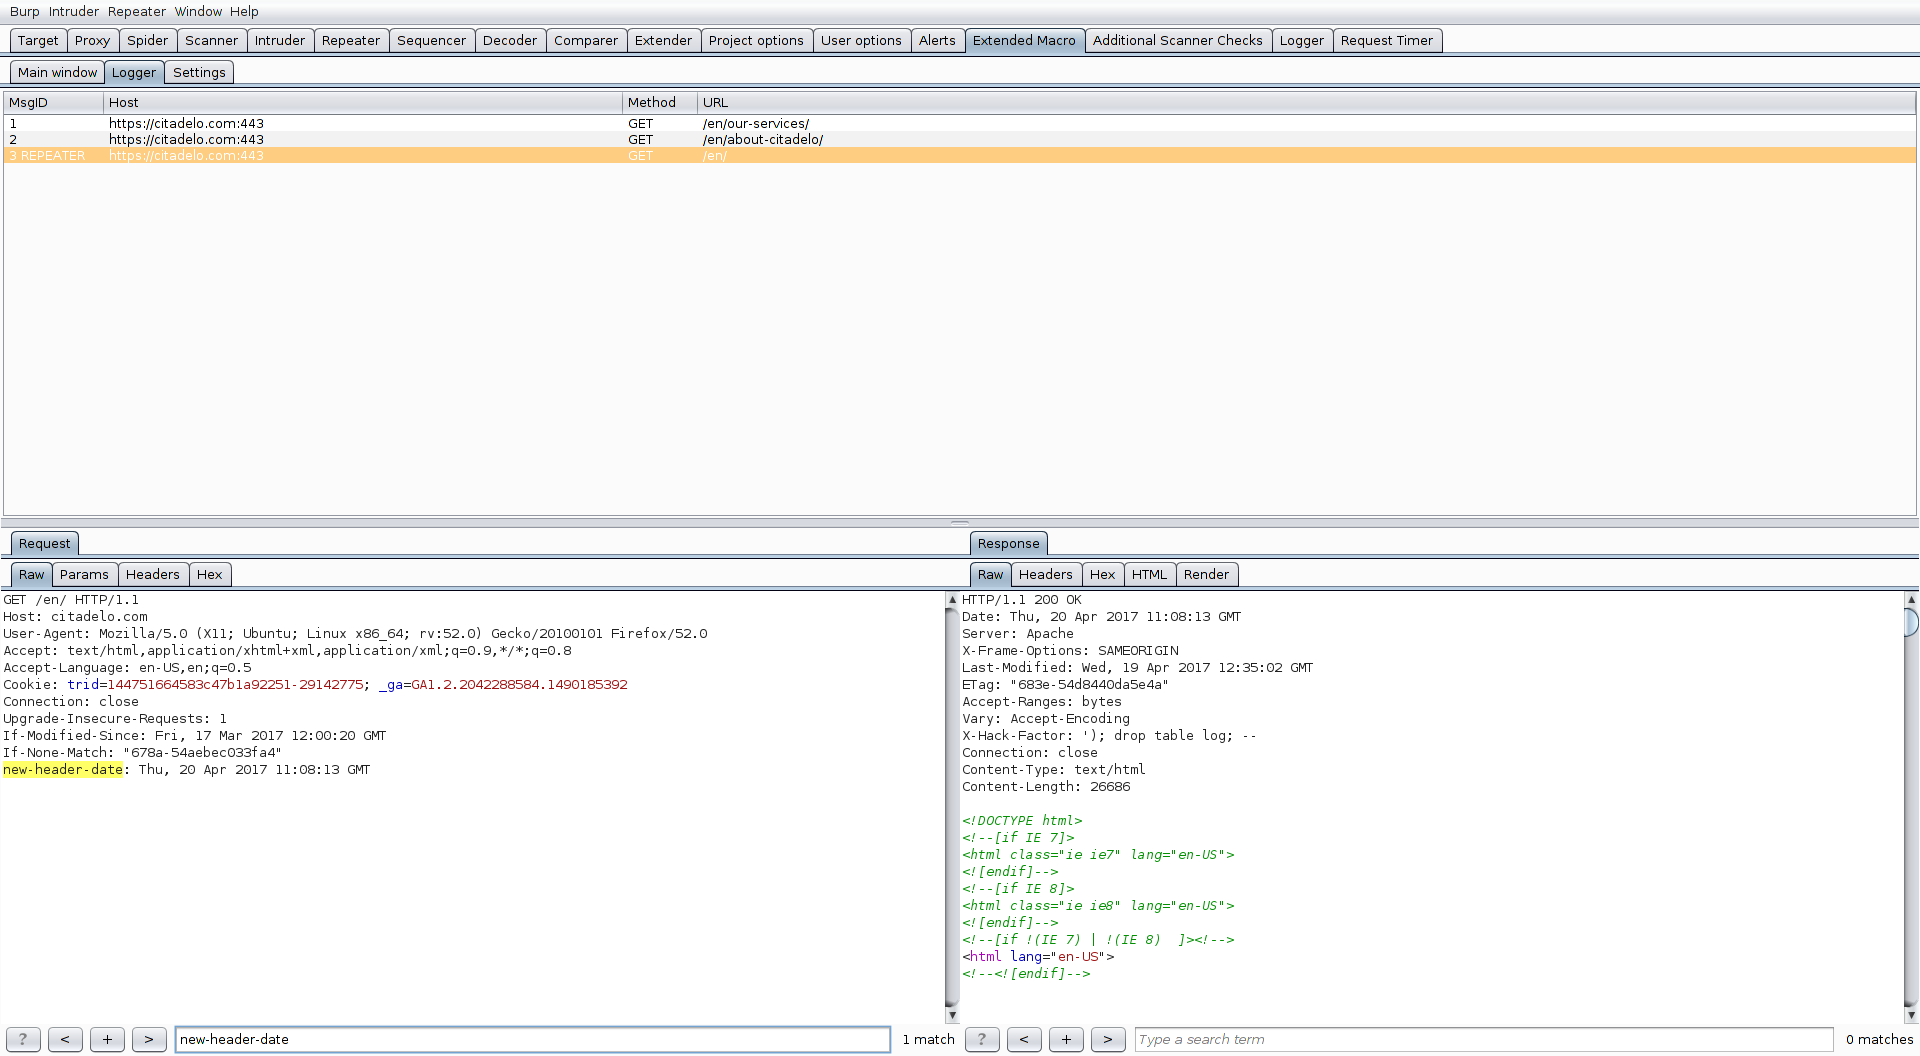 fruh/extendedmacro
ExtendedMacro - إضافة BurpSuite توفر وظائف ماكرو موسعة