ethicalhackingplayground/erebus
إريبوس هي أداة سريعة لفحص الثغرات المعتمد على البارامترات باستخدام محرك قوالب قائم على Yaml مثل nuclei.



كيف • تثبيت • القوالب • المعترض • الاستخدام • انضم إلى ديسكورد
يُستخدم إريبوس لاختبار كل باراميتر عبر الأهداف بناءً على قوالب YAML مما يؤدي إلى عدم وجود نتائج إيجابية خاطئة ويوفر مسحًا سريعًا على عدد كبير من المضيفين. يقدم إريبوس العديد من الميزات المفيدة بما في ذلك وكيل اعتراض يتيح للباحثين تصفح الويب والنقر على الروابط وسيقوم إريبوس باختبار كل باراميتر يمر عبر الوكيل.
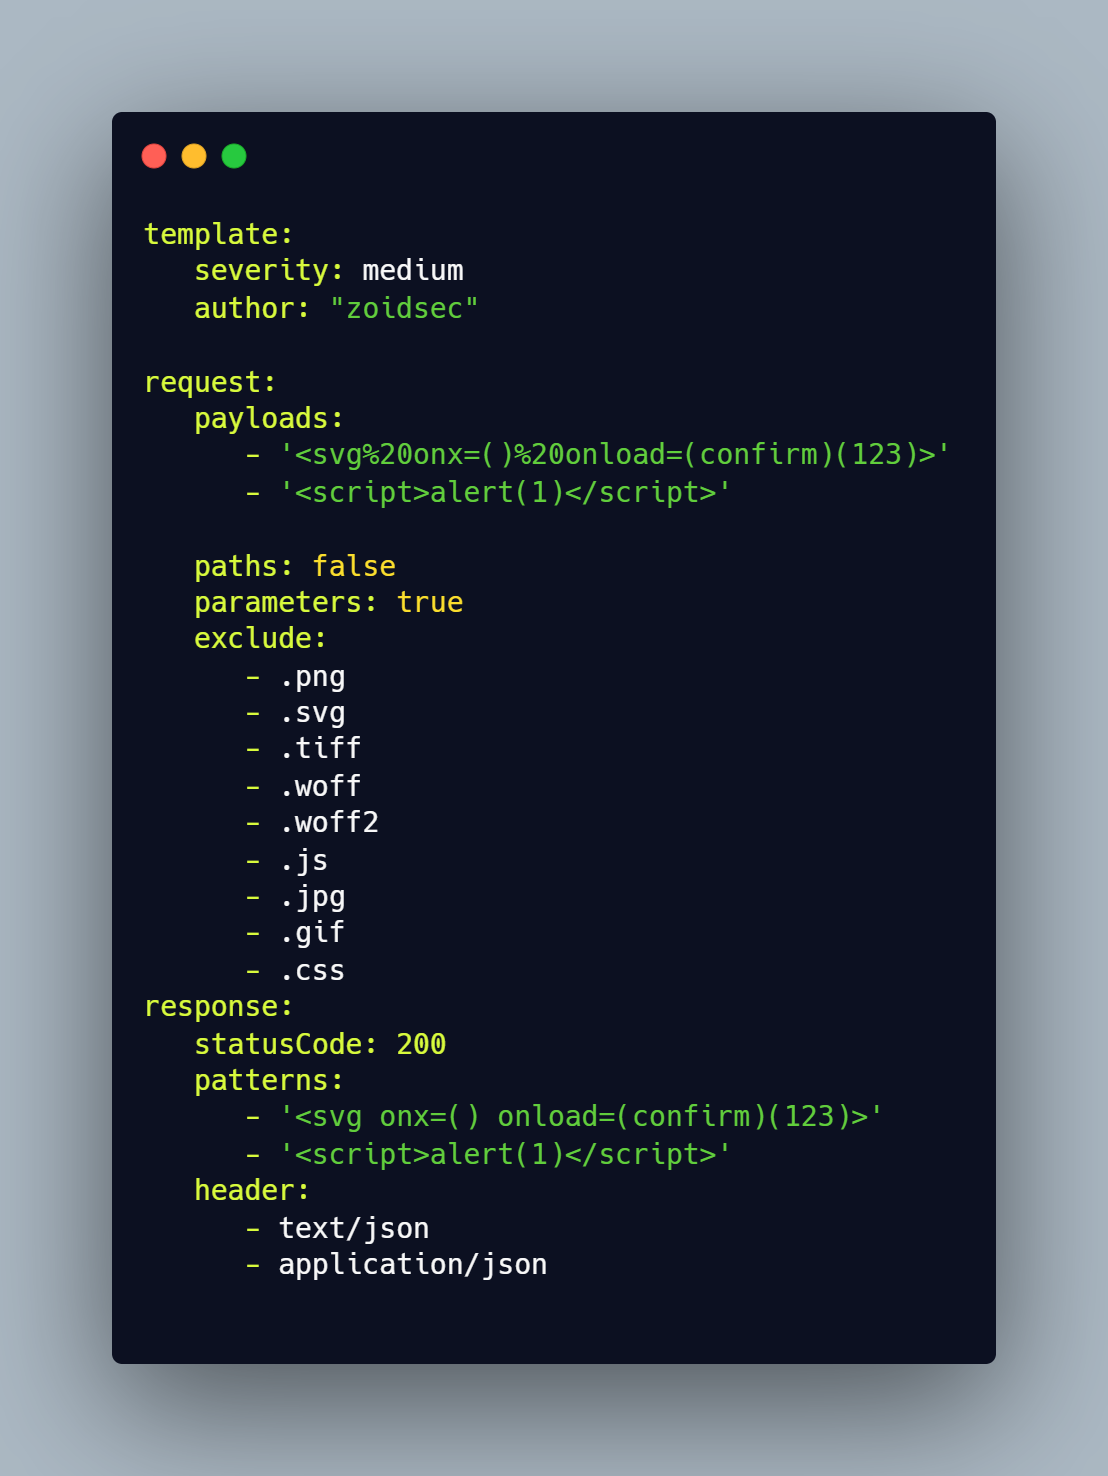
لدينا مستودع مخصص يحتوي على أنواع مختلفة من قوالب الثغرات.
▶ GO111MODULE=off go get -u -v github.com/ethicalhackingplayground/erebus/erebus
▶ erebus -ut
قوالب Erebusيحتوي Erebus على دعم مدمج للتحديث التلقائي / تنزيل القوالب (https://github.com/ethicalhackingplayground/erebus/releases/latest). يوفر مشروع Erebus-Templates قائمة مساهم بها من المجتمع من القوالب الجاهزة للاستخدام التي يمكن استخدامها كجزء من اختبارك. يمكنك استخدام العلم |
إعداد معترض Erebusتأكد من إعداد وكيل في متصفحك قبل استخدام معترض erbus لمتصفح فايرفوكس، اذهب إلى ▶ الإعدادات ▶ عام ▶ إعدادات الشبكة ▶ تكوين الوكيل يدويًا اكتب 127.0.0.1 في وكيل HTTP ثم للمنفذ اكتب 8080 وتأكد من تمكين استخدام هذا الوكيل أيضًا لـ FTP و HTTPS |
تثبيت شهادات SSL لاستخدام HTTPSلقد قمت بتوفير الشهادات لاستخدامها لاختبار HTTPS، كل ما عليك فعله هو تثبيتها عن طريق: ▶ الإعدادات ▶ الخصوصية والأمان ▶ الشهادات ▶ عرض الشهادات ▶ استيراد ▶ حدد ملف .crt في دليل erebus وتابع بالثقة والتثبيت. |
erebus -h
سيعرض هذا المساعدة للأداة. إليك جميع المفاتيح التي تدعمها.
Usage of erebus:
  -burp-sitemap string
        scan burp xml sitemap (without base64 decoded)
  -c int
        the number of concurrent requsts (default 100)
  -crawl
        crawl through each intercepted request
  -depth int
        the crawl depth (default 5)
  -interceptor
        intercept the requests through the proxy and test each parameter
  -o string
        output results to a file
  -p string
        the port on which the interception proxy will listen on (default "8080")
  -scope string
        the scope for the proxy intercetor
  -secure
        determaines if the connection is secure or not
  -silent
        silent (only show vulnerable urls)
  -t string
        use the templates with all our yaml rules instead
  -tc string
        Use other tools by executing an os command (default "qsreplace")
  -ut
        Install or update the erebus-templates
فيما يلي بعض الأمثلة حول كيفية استخدام ماسح Erebus كجزء من اختبارك.
مسح ثغرات XSS باستخدام وكيل الاعتراض مع كل نطاقات PayPal المضمنة في النطاق أثناء الزحف على نطاقات HTTP.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -scope ".*.\.paypal.com"
مسح ثغرات XSS باستخدام وكيل الاعتراض مع كل نطاقات PayPal المضمنة في النطاق أثناء الزحف على نطاقات HTTPS.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -secure -scope ".*.\.paypal.com"
مسح ثغرات XSS عبر مجموعة من النطاقات الفرعية باستخدام subfinder و Gau
▶ echo "paypal.com" | gau | erebus -t erebus-templates/xss-reflected.yaml
مسح النطاقات الفرعية من ملف بالتنسيق https:// أو http://
▶ cat alive | gau | erebus -t erebus-templates/xss-reflected.yaml

يتم توزيع Erebus بموجب رخصة GPL-3.0