Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
burp-exporter — Exporter هو امتداد لـ Burp Suite لنسخ طلب إلى ملف أو الحافظة كدوال بلغات برمجة متعددة. | Kitploit
أدوات/GitHubGitHub/artssec/burp-exporter
بروكسيات الويب والاعتراضالبرمجة النصية والأتمتةالأدوات والمكونات
GitHubartssec/burp-exporter

burp-exporter

Exporter هو امتداد لـ Burp Suite لنسخ طلب إلى ملف أو الحافظة كدوال بلغات برمجة متعددة.

عرض المستودعالموقع الإلكتروني
1783747منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ملحق المصدر لـ Burp Suite (إصدار المجتمع والمحترف)

GitHub watchers GitHub stars GitHub forks GitHub followers GitHub repo size GitHub

تابعنا لمعرفة المزيد من النصائح والإضافات الأخرى Twitter Follow

الوصف

المصدر هو ملحق لـ Burp Suite يسمح بنسخ طلب إلى ملف أو الحافظة كدوال بعدة لغات برمجة. كما يضيف علامة تبويب تسمى المصدر حيث يمكنك البحث عن طلبات HTTP.

يمكنك التصدير بصيغة:

  • cURL
  • Wget
  • Python Request
  • Perl LWP
  • PHP HTTP_Request2
  • Go Native
  • NodeJS Request
  • jQuery AJAX
  • PowerShell
  • HTML Forms
  • Ruby Net::HTTP
  • JavaScript XHR

المتطلبات

  • Jython >= 2.7.1

التثبيت (وظيفة الاستيراد)

  • قم بتنزيل Exporter.py
  • في Burp Suite، ضمن علامة التبويب Extender > Extensions، انقر على زر Add، واختر نوع الامتداد Python وحمّل ملف Exporter py.

الاستخدام

يمكنك تصدير طلب HTTP من:

  • الهدف > الشجرة وخريطة الموقع
  • الوكيل > الاعتراض
  • الوكيل > سجل HTTP
  • المكرر
  • المتطفل > المواقع والنتائج
  • نتائج البحث
  • نتائج الماسح الضوئي

لقطة شاشة

انقر بزر الفأرة الأيمن > الامتدادات > المصدر > to File/ to Clipboard أو Send to Exporter:
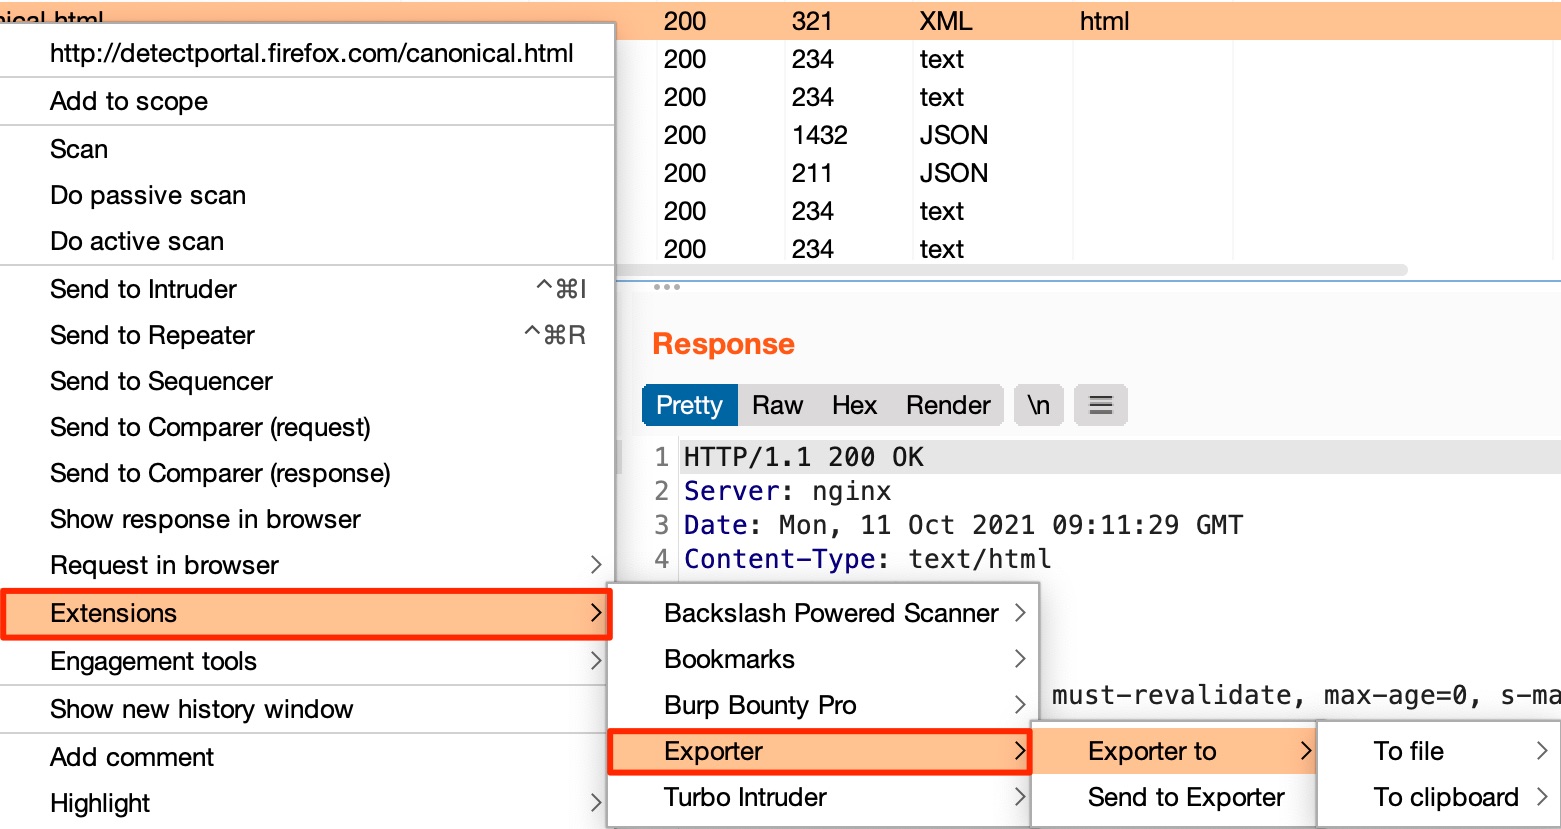
Screenshot_Exporter_01.jpg

كما يمكنك إرسال طلبات HTTP إلى علامة تبويب المصدر ثم تحديد مقتطفات الشيفرة المفضلة:
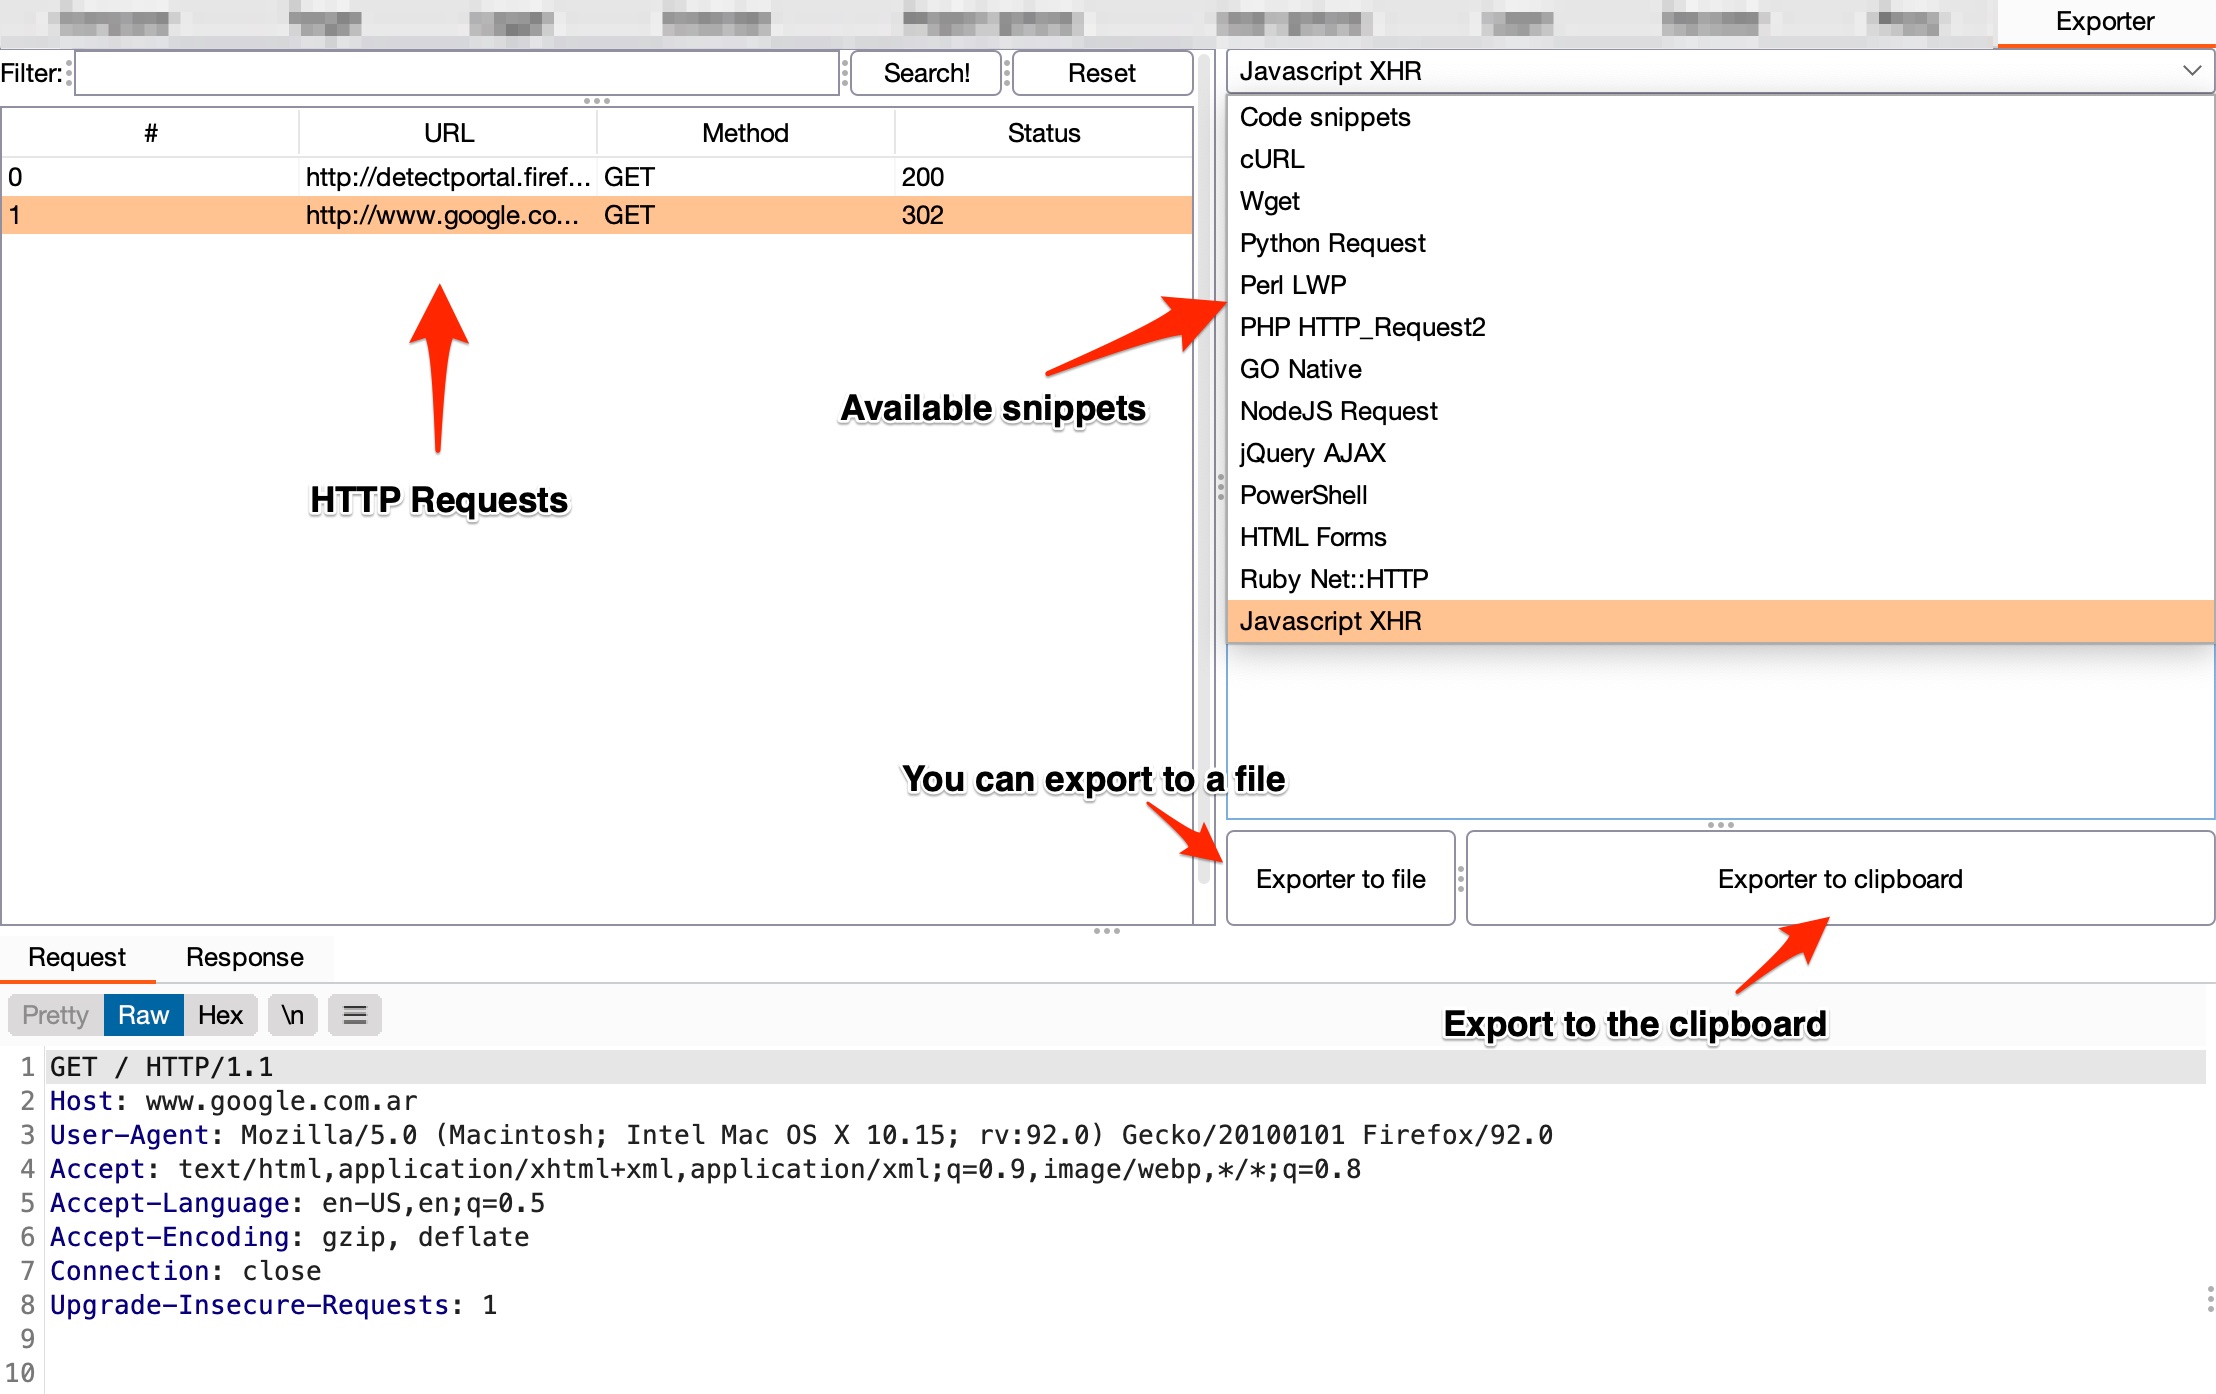
Screenshot_Exporter_02.jpg

سجل التغييرات v1.0 (11 أكتوبر 2021)

  • الأخطاء المُصححة: أخطاء نحوية.
  • التحسينات:
    • إضافة دعم لـ HTML Forms، Ruby Net::HTTP، JavaScript XHR.
    • إضافة علامة تبويب تسمى المصدر، حيث يمكنك البحث وتصفية عناوين URL، وكذلك التصدير من هناك إلى ملف أو نسخ إلى الحافظة.
    • دعم طلبات HTTPS.
    • دعم طلبات POST الجديدة مثل multipart/form-data أو طلبات XML.

الإبلاغ عن الأخطاء والتعاون
  • يُرجى استخدام الإبلاغ عن خطأ على GitHub.
  • إذا كنت ترغب في التعاون، استخدم طلب ميزة على GitHub.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →