
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GeoServer-Tools-CVE-2024-36401 — CVE-2024-36401 أداة استغلال رسومية، تدعم استغلال جميع إصدارات JDK بالإضافة إلى تنفيذ الصدى والبرمجيات الخبيثة في الذاكرة. | Kitploit
أدوات/GitHubGitHub/bmth666/geoserver-tools-cve-2024-36401
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubbmth666/geoserver-tools-cve-2024-36401

GeoServer-Tools-CVE-2024-36401

CVE-2024-36401 أداة استغلال رسومية، تدعم استغلال جميع إصدارات JDK بالإضافة إلى تنفيذ الصدى والبرمجيات الخبيثة في الذاكرة.

عرض المستودع
44236منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة

GeoServer-Tools-CVE-2024-36401

أداة استغلال رسومية لـ CVE-2024-36401، تدعم الاستغلال عبر جميع إصدارات JDK بالإضافة إلى الإظهار (Echo) وتنفيذ الحصان الخفي (Memory Shell).

الإصدارات المتأثرة:

  • GeoServer < 2.23.6
  • 2.24.0 <= GeoServer < 2.24.4
  • 2.25.0 <= GeoServer < 2.25.2

في الآونة الأخيرة، لاحظت HW أن هذه الثغرة لا تزال شائعة، لكن لم تكن هناك أداة مناسبة. هنا تمت إعادة كتابة هذه الأداة بالاستناد إلى فكرة: https://github.com/whitebear-ch/GeoServerExploit
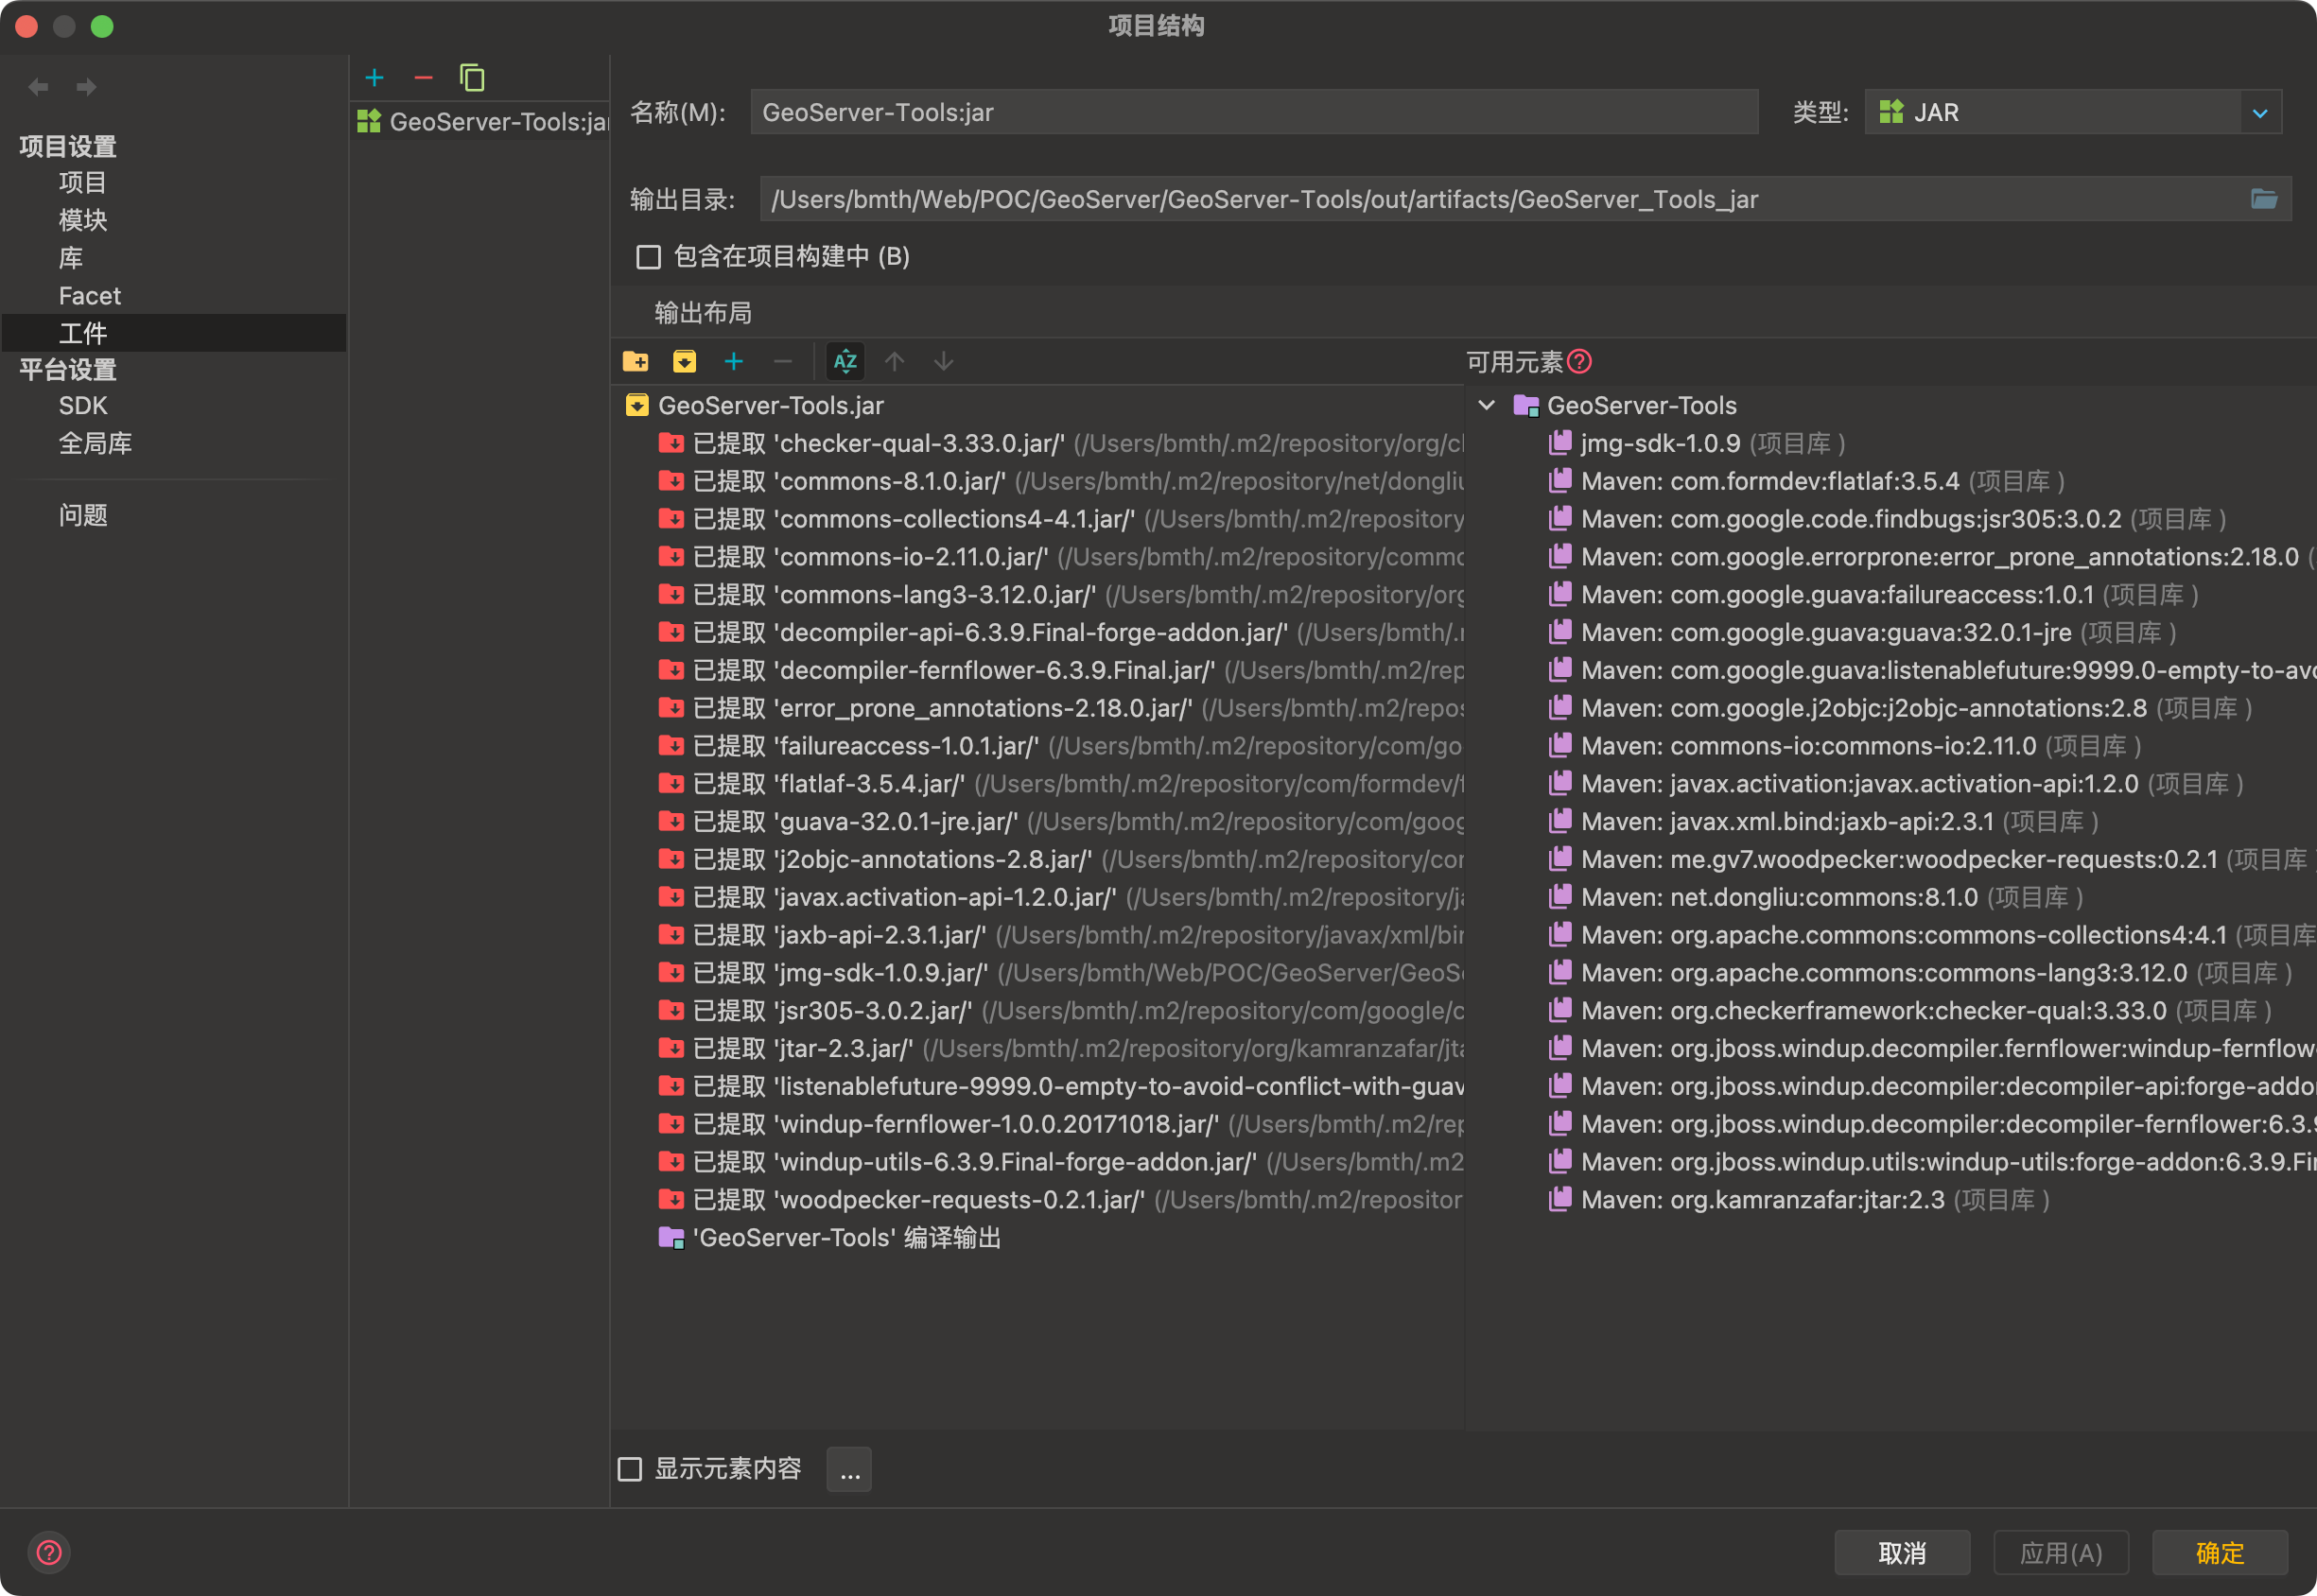
0x01 التثبيت

image-20250411124904054

قم ببناء القطعة (artifact) فقط.

0x02 الاستخدام

تشغيل باستخدام JDK8: java -jar GeoServer-Tools.jar
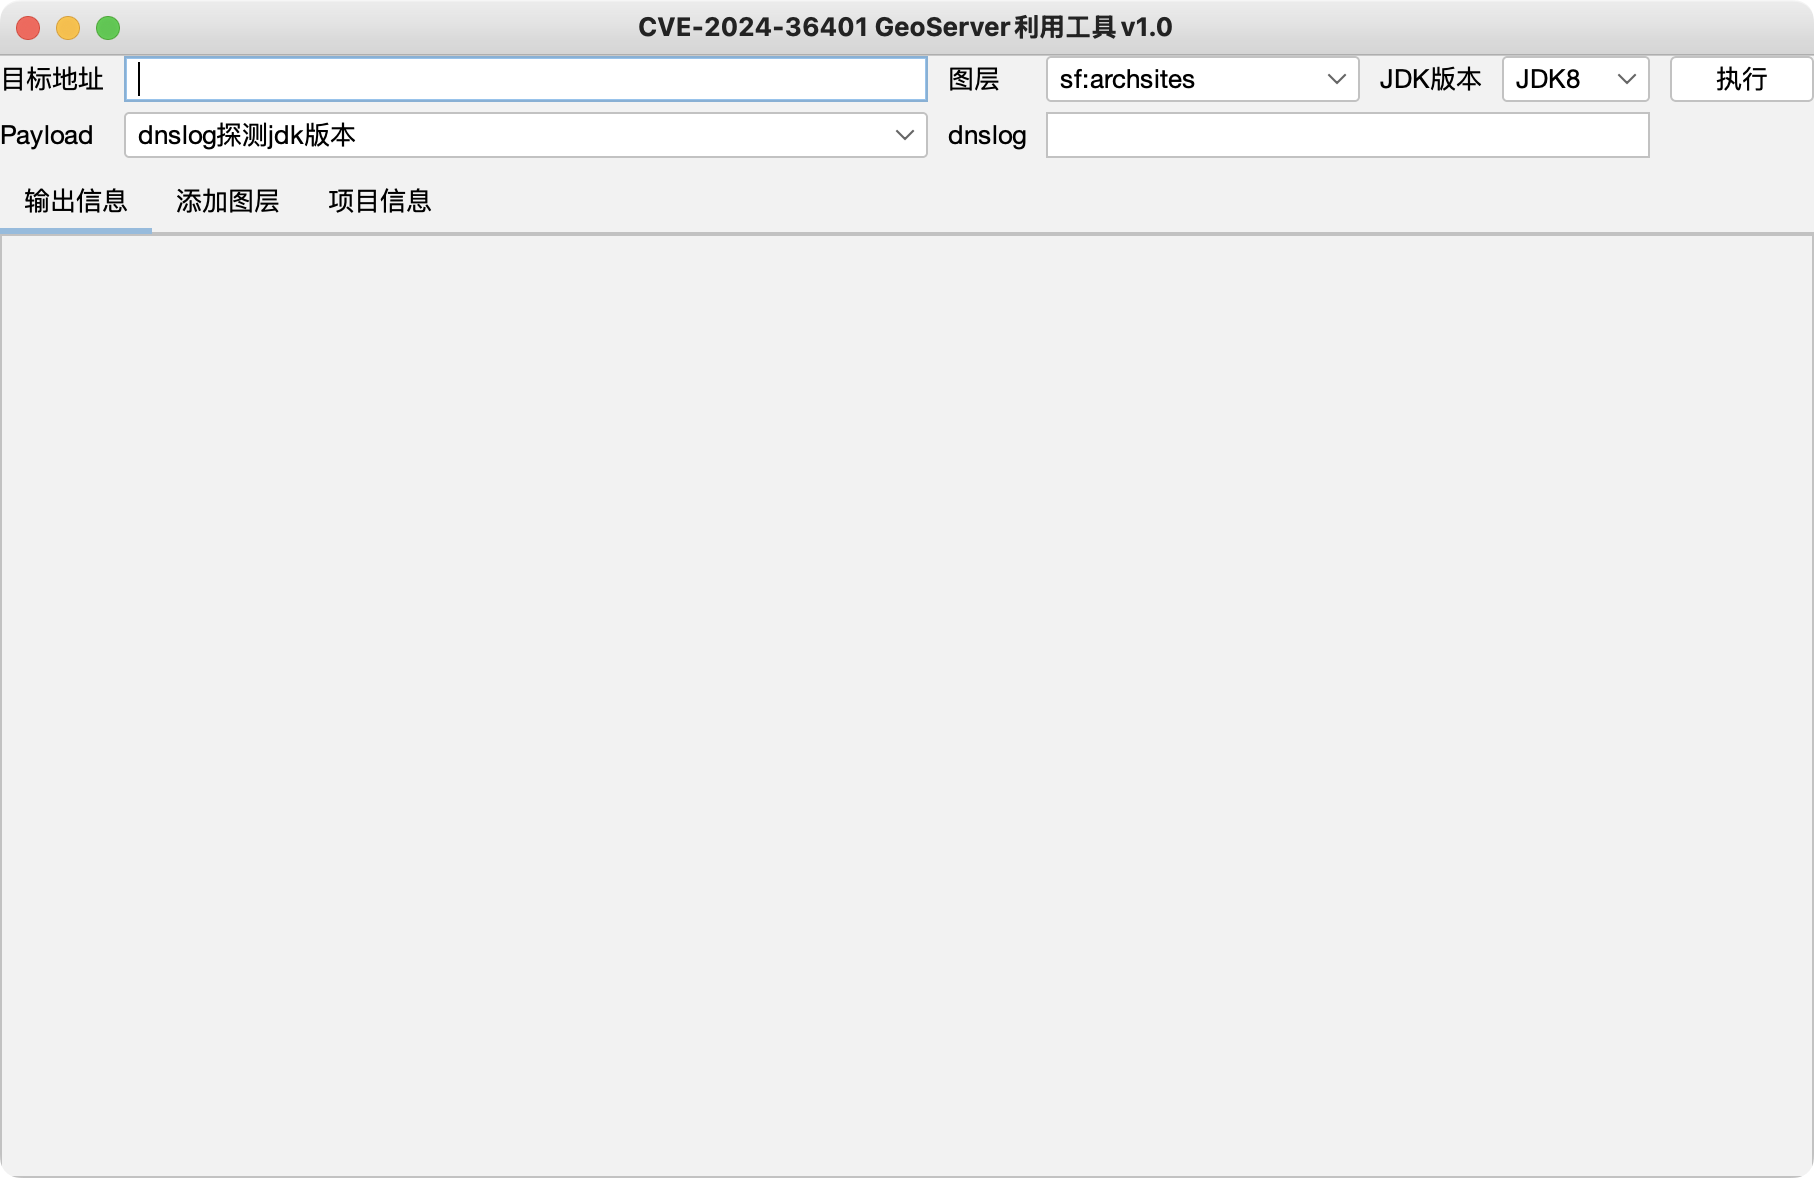
image-20250411125025482

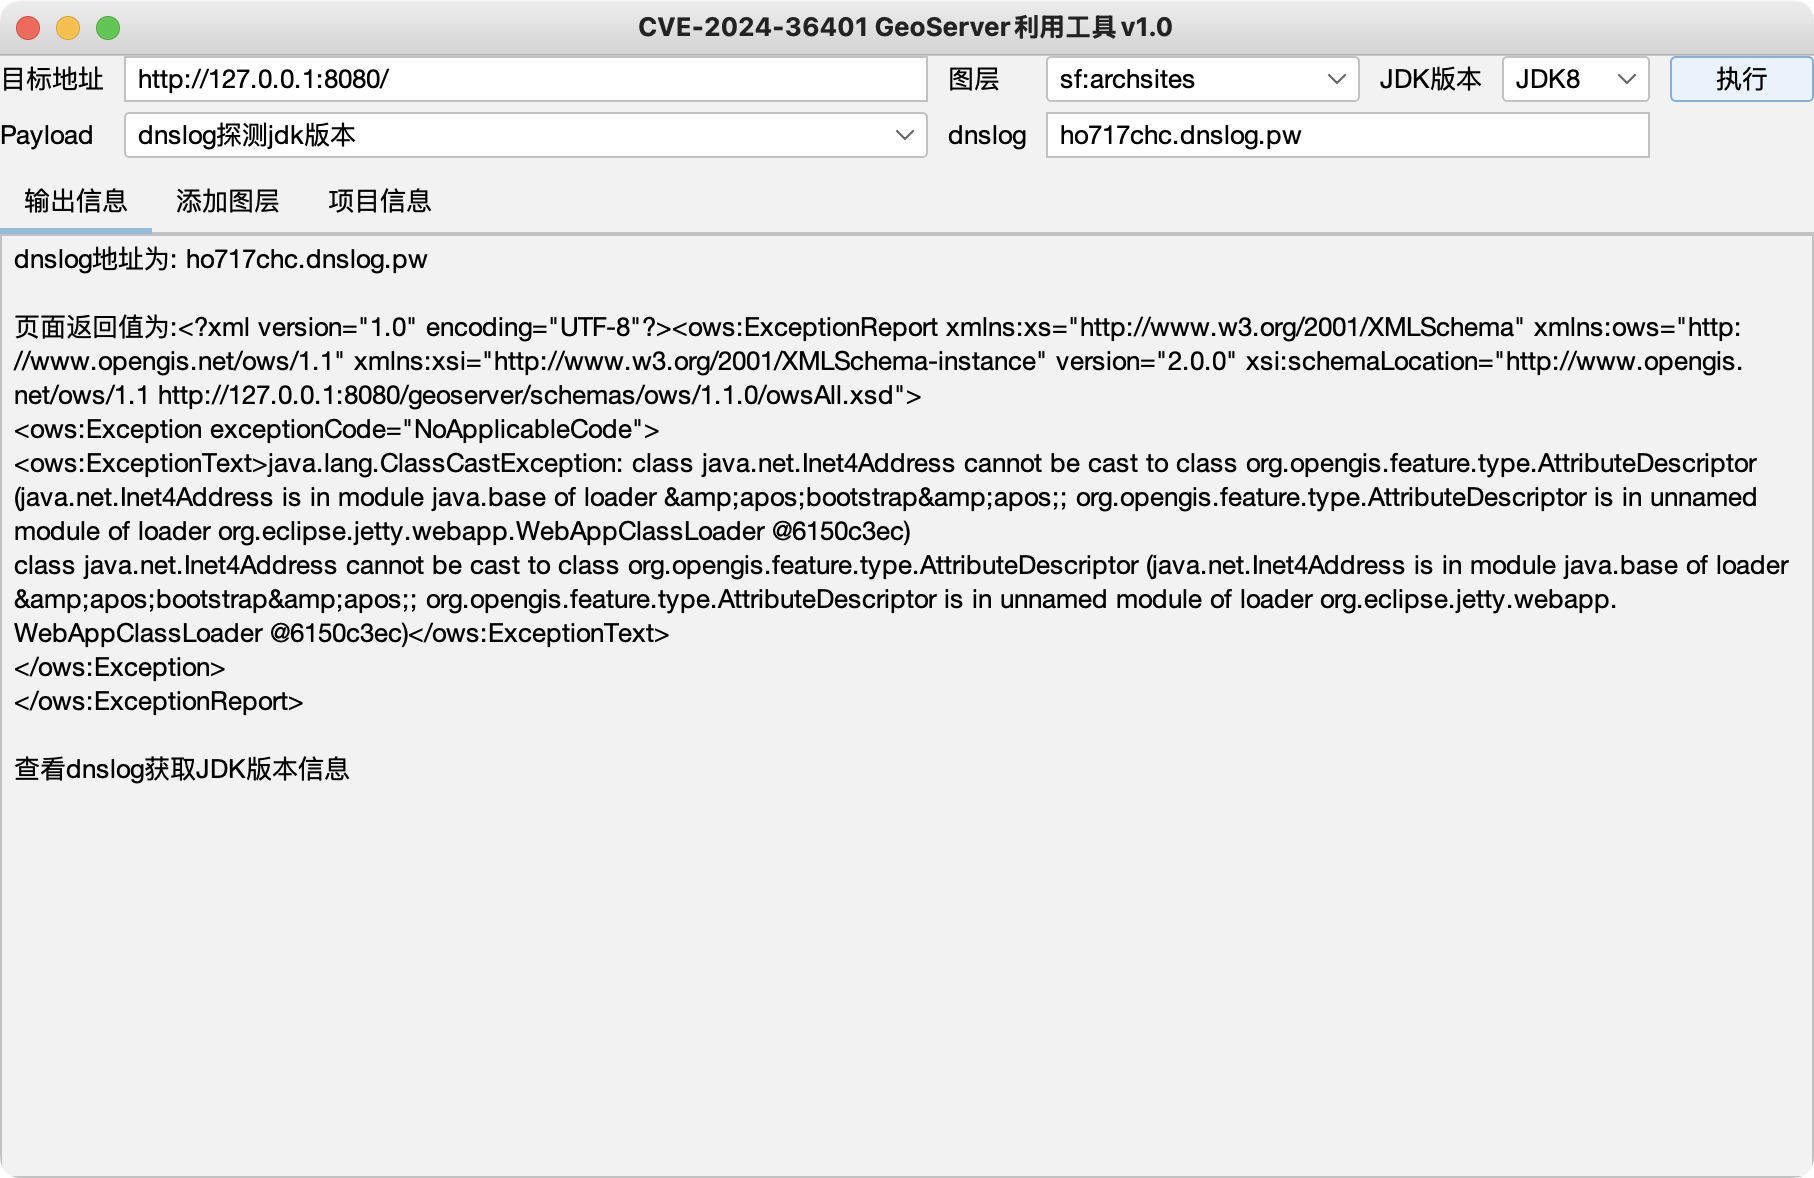
dnslog (بغض النظر عن إصدار JDK):

image-20250411125210164

image-20250411125231103

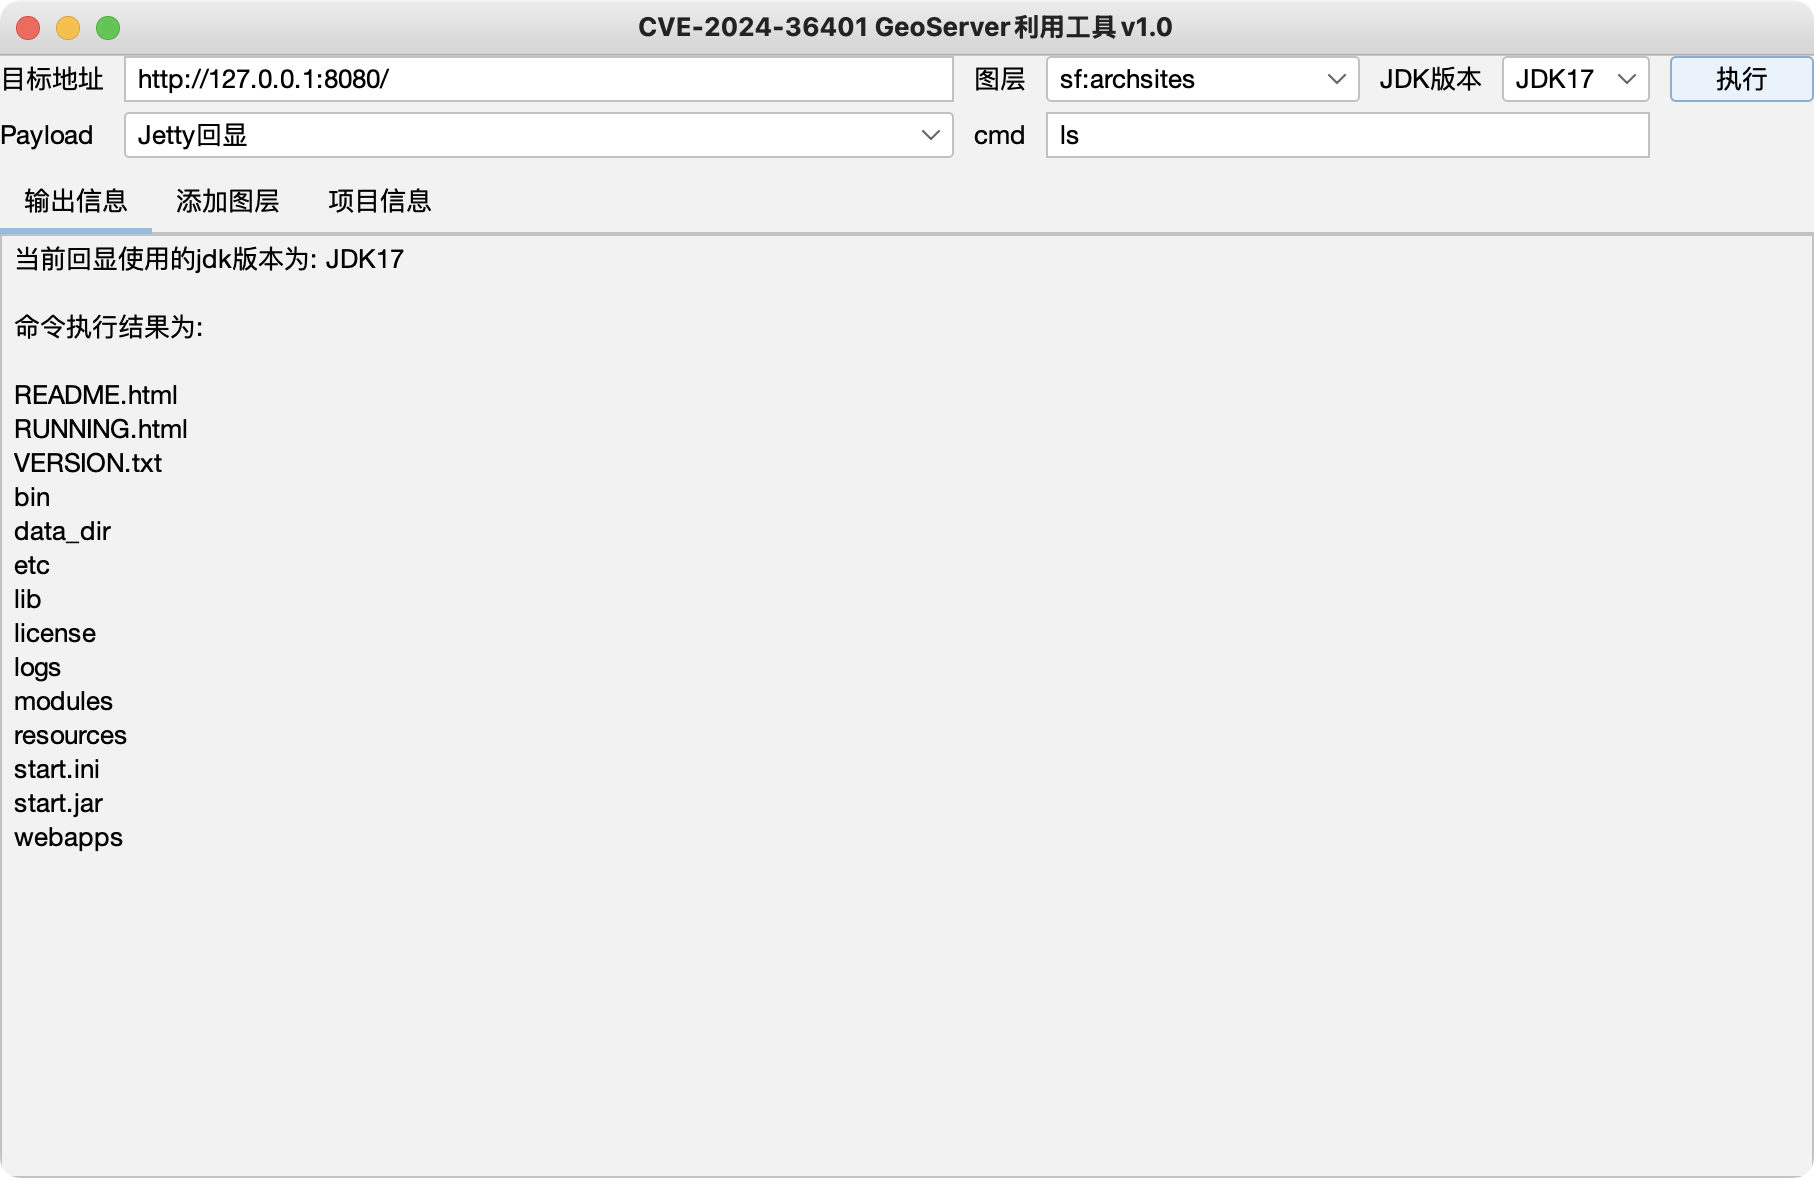
الإظهار (Echo):

image-20250411125857883

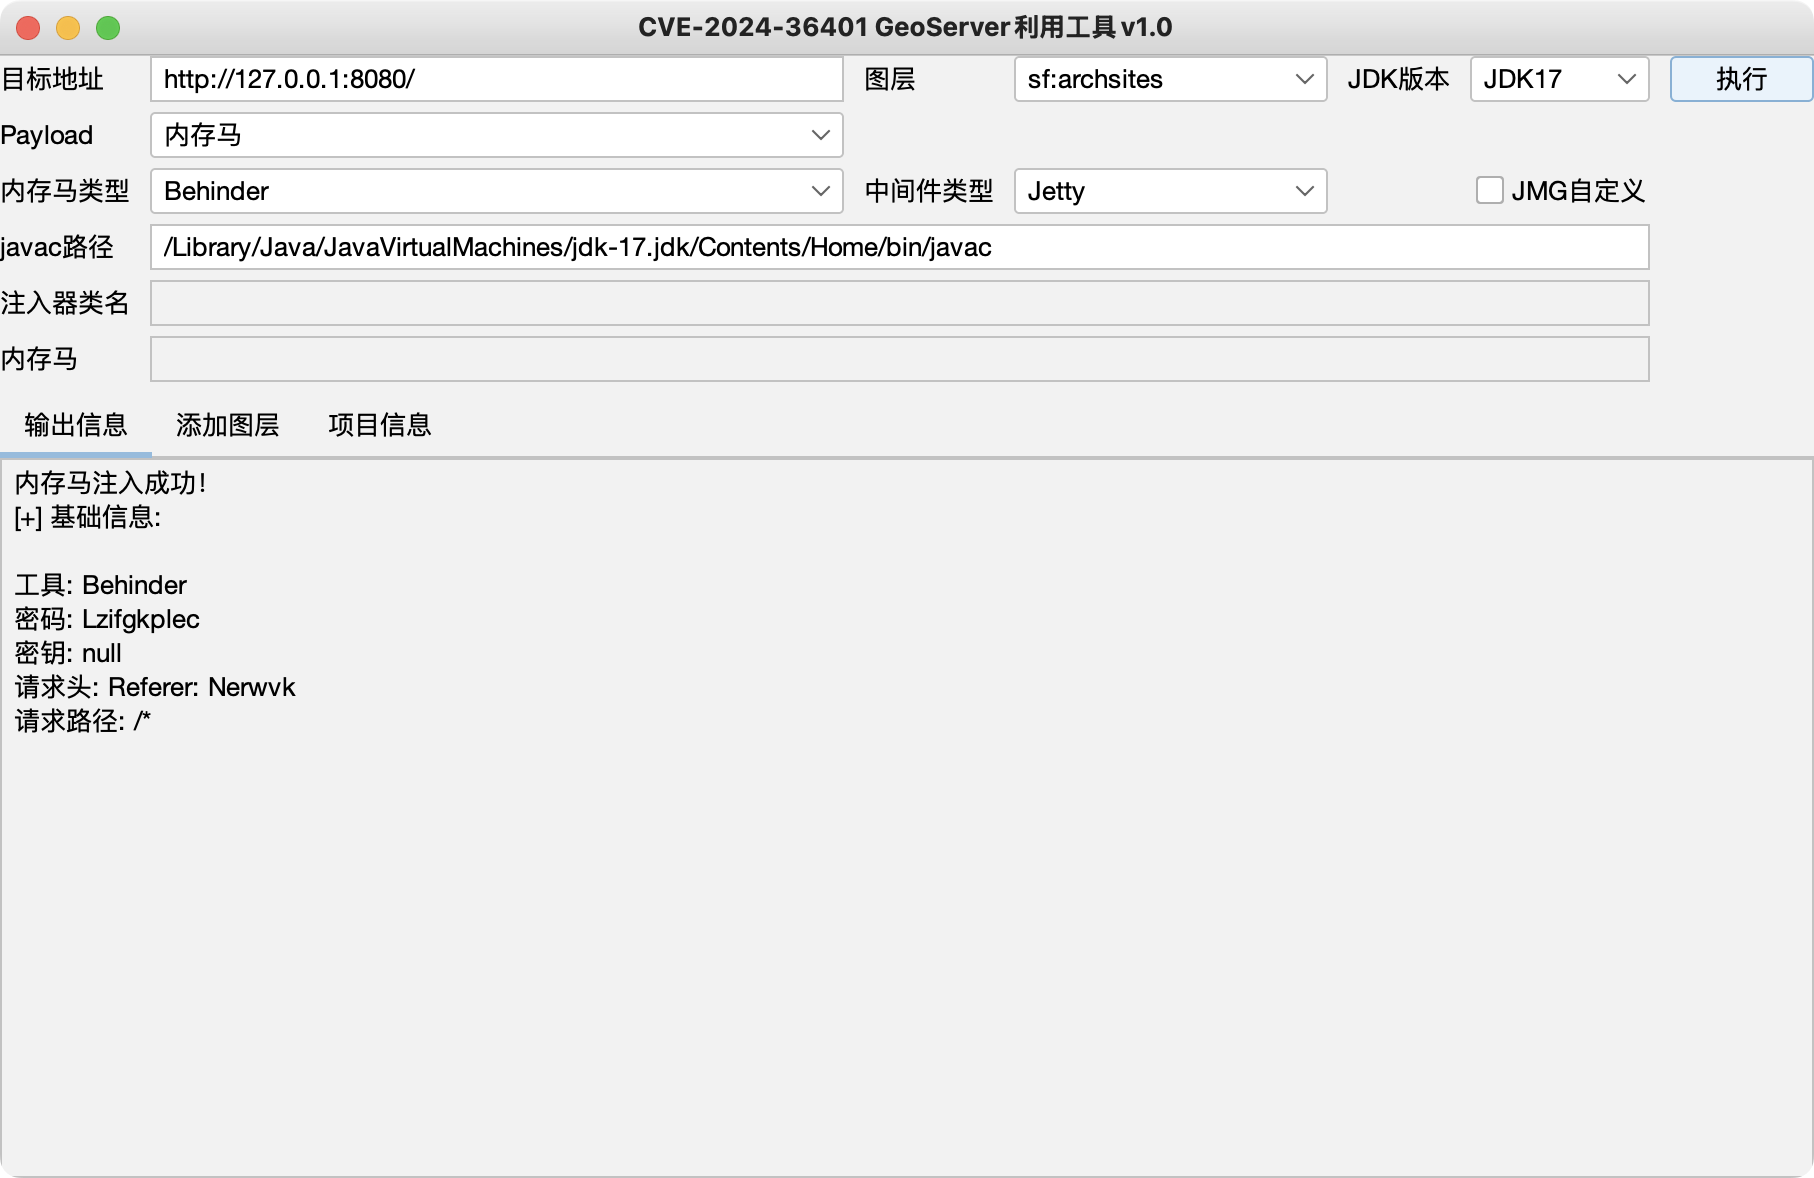
الحصان الخفي (Memory Shell):

image-20250411130004637

image-20250411130131602

هنا، بيئة الاختبار الخاصة بي تستخدم vulhub (JDK17) وإصدار Windows (JDK8) من: https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1

قد تختلف البيئة الفعلية قليلاً، يرجى الاختبار بنفسك.

حصان Godzilla الخفي على JDK17 قد يكون طويلاً جدًا ولا يمكن حقنه بنجاح؛ يُوصى باستخدام Beè or AntSword.

0x03 إخلاء مسؤولية

يُستخدم هذا فقط للبحث التقني ومشاريع الهجوم والدفاع الحاصلة على إذن رسمي. يرجى من المستخدمين الامتثال لـ "قانون الأمن السيبراني لجمهورية الصين الشعبية" وعدم استخدامه في أي نشاط غير قانوني. إذا تم استخدام الأداة لأغراض أخرى، يتحمل المستخدم كامل المسؤولية القانونية والتبعات المرتبطة؛ ولا يتحمل المؤلف أو الناشر أي مسؤولية قانونية أو تبعات!

0x04 المراجع/الشكر

https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg

https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A

https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg

https://github.com/whitebear-ch/GeoServerExploit

https://github.com/pen4uin/java-memshell-generator

https://github.com/vulhub/vulhub

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →