
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 seanwrightsec/cve-2022-42889-poc
إثبات المفهوم لثغرة Apache commons-text CVE-2022-42889.
 pyn3rd/cve-2019-2618
Weblogic رفع ملف غير مقيد
 doretox/atomicvulns
مختبرات ثغرات الويب الذرية. ثغرة OWASP واحدة لكل تطبيق — Flask + Docker بأدنى حد، معطّلة عمدًا للدراسة العملية باستخدام Burp Suite.
 iss4cf0ng/nebulapulsar
NebulaPulsar هو إطار عمل إثبات مفهوم للزرع في الذاكرة لصفحات الويب الخلفية (webshells) الخاصة بـ Java (JSP) و ASP.NET (ASPX/ASHX/ASMX)، تم تطويره في…
 sinsinology/cve-2024-6670
إثبات مفهوم لاستغلال ثغرة حقن SQL لتجاوز المصادقة في Progress WhatsUp Gold (CVE-2024-6670). يتضمن تحليل السبب الجذري وإعادة تعيين كلمة المرور…
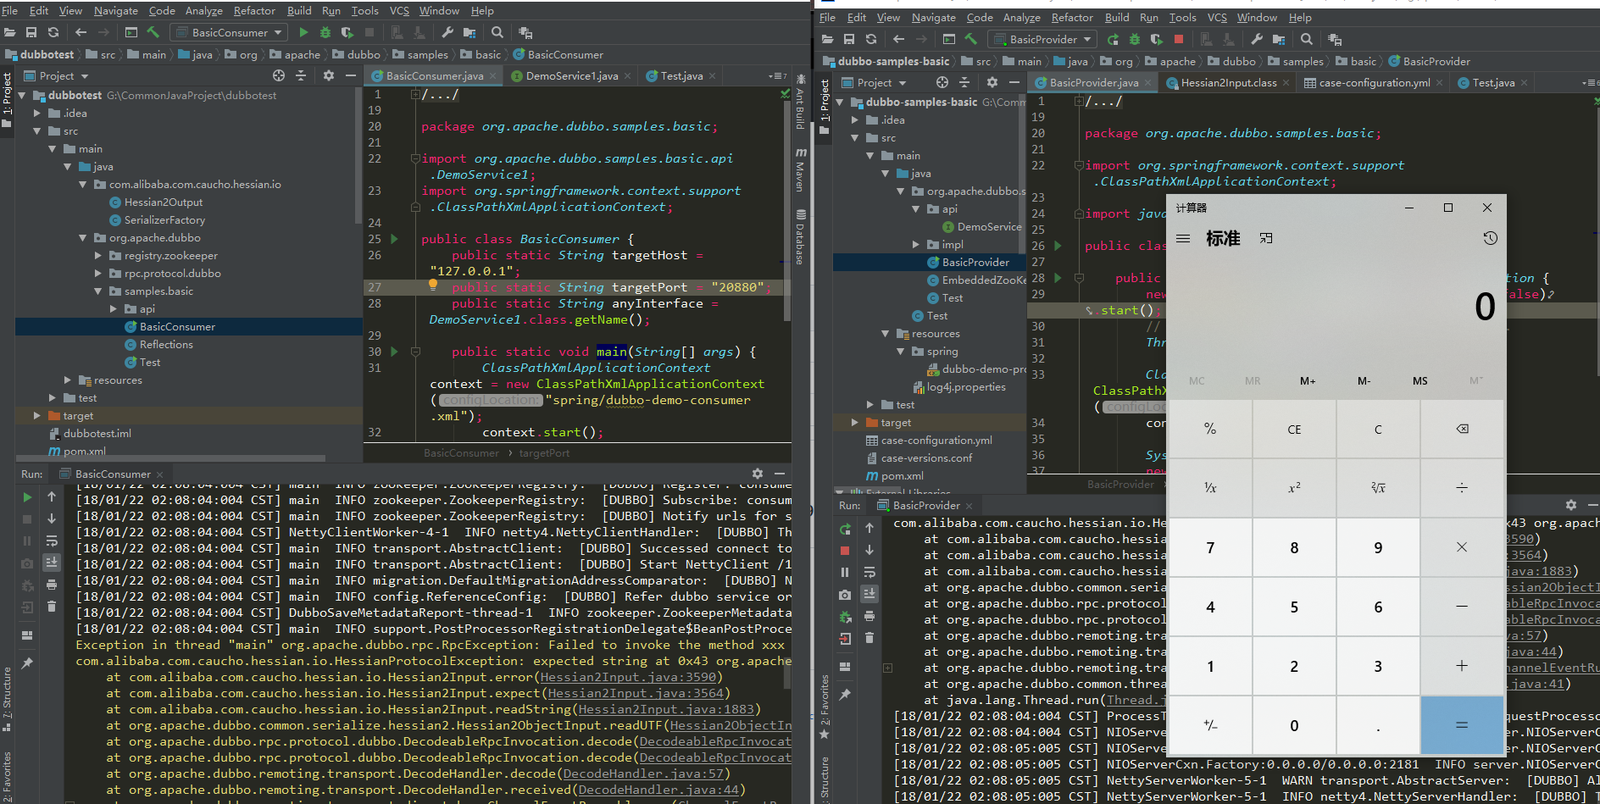 longofo/apache-dubbo-hessian2-cve-2021-43297
يُظهر استغلالًا لإثبات المفهوم لثغرة CVE-2021-43297، وهي ثغرة في إلغاء التسلسل في بروتوكول Hessian2 الخاص بـ Apache Dubbo، مع نقاط هجوم للمزوّد…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - اجتياز المسار وتنفيذ الأكواد عن بُعد (RCE)
 future-client/cve-2021-44228
استغلال Log4J CVE-2021-44228 لتصحيح CVE-2021-44228 في جلسات لعبة ماينكرافت الضعيفة لمنع الاستغلال في الجلسة :)
 nccgroup/wcfdser-ngng
مكوّن إضافي لـ Burp Extender، يجعل كائنات SOAP الثنائية قابلة للقراءة والتعديل.
 benjaminhays/cve-2023-28771-poc
PoC لثغرة CVE-2023-28771 استنادًا إلى الشرح الممتاز من Rapid7
 yoryio/cve-2024-27198
استغلال لـ CVE-2024-27198 - TeamCity Server
 momika233/loxs-optimized
ماسح ضوئي لثغرات الويب يركز على الاختبار الآلي لحمولات تجاوز XSS/CSP وكشف حقن SQL الدفعي، باستخدام SQLMap مع الإبلاغ عن عناوين URL القابلة للاستغلال…
 p0dalirius/joomla-webshell-plugin
إضافة webshell وصدفة تفاعلية لاختبار اختراق موقع Joomla.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage هو سلسلة RCE قائمة على PNG بدون نقر في iOS 18.2.1، تتجاوز حماية وضع LockDown من خلال استغلال ImageIO (CVE-2025-43300)، ثم WebKit…
 sourceincite/hekate
أداة استغلال لـ VMWare Workspace ONE Access تدمج خمس ثغرات CVE لتنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حقن JDBC وتصعيد الامتيازات.
 bigb0x/cve-2024-40348
POC لـ CVE-2024-40348. سيحاول قراءة /etc/passwd من الهدف.
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
استغلال Git-lfs لتنفيذ تعليمات برمجية عن بُعد (RCE) CVE-2020-27955 - تم اختباره على ويندوز على: git, gh cli, GitHub Desktop, Visual Studio,…
 umair-aziz025/dahua-cve-research
أداة بحث CVE لكاميرا IP من داهوا (CVE-2021-33044/33045, CVE-2025-31700/31701)








