
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 سكربت تنفيذ الأوامر عن بُعد (مع عرض المخرجات)
 brompwnie/cve-2019-5418-scanner
ماسح ضوئي متعدد الخيوط بلغة Golang لتحديد نقاط النهاية Ruby العُرضة لثغرة CVE-2019-5418
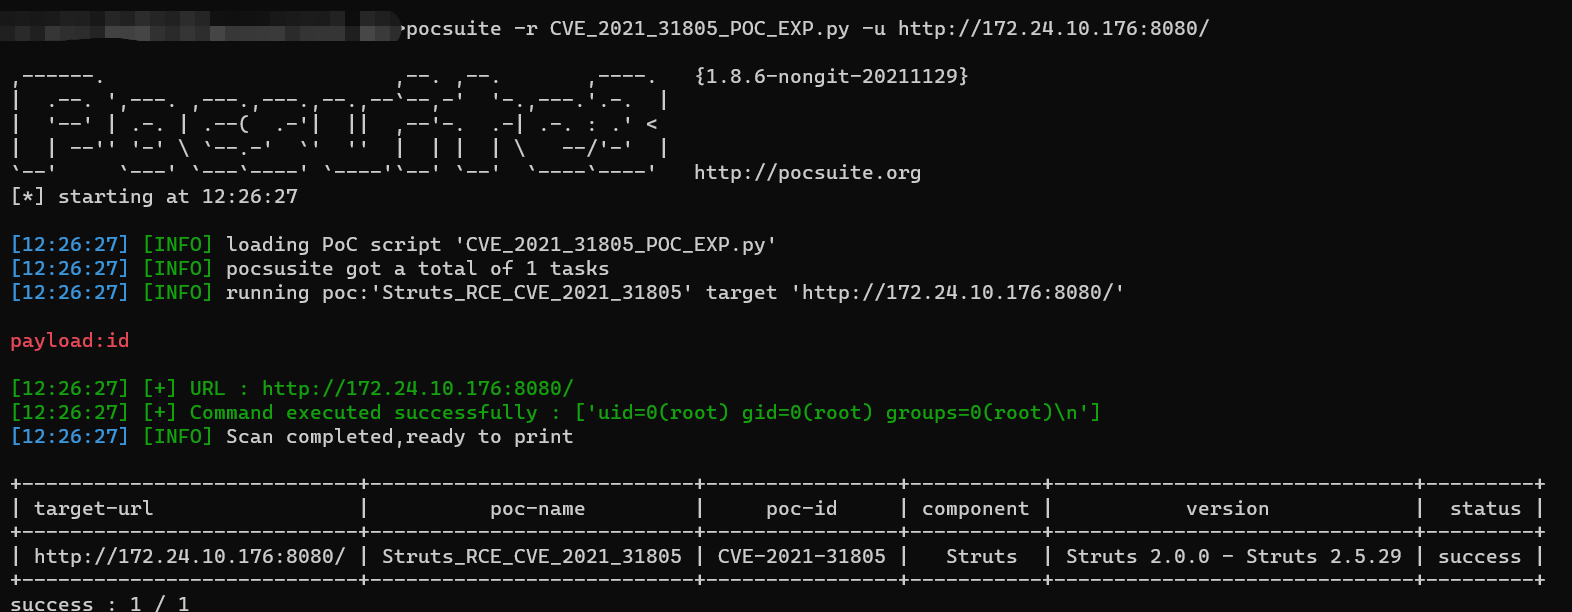 wrin9/cve-2021-31805
# استغلال Apache Struts2 RCE (CVE-2021-31805) مبني على بايثون إثبات مفهوم واستغلال لثغرة Apache Struts2 RCE (CVE-2021-31805)، يتيح تنفيذ الأوامر عبر…
 rwincey/cve-2021-22005
استغلال إثبات المفهوم لـ CVE-2021-22005 يستهدف VMware vCenter Server. يتيح تنفيذ التعليمات البرمجية عن بُعد عبر ثغرة رفع الملفات في خدمة Analytics.
 luemmelsec/cve-2023-29357
استغلال برهان المفهوم بلغة C# لـ CVE-2023-29357 يستهدف SharePoint، مع قواعد كشف YARA وتعليمات استخدام مفصلة لاختبار الأمان.
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
استغلال تطبيق Spring معرّض للخطر باستخدام ثغرة Spring4Shell (CVE-2022-22965).
 stuub/cve-2024-28995
CVE-2024-28955 إثبات مفهوم الاستغلال
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. ثغرة حقن أوامر في سلسلة TP-Link WDR5620 حتى الإصدار 3.
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 revoltsecurities/cve-2023-22518
أداة استغلال لاستغلال خادم Confluence المعرض لثغرة CVE-2023-22518 (تفويض غير صحيح)
 ramoncjs3/cve-2019-0230
CVE-2019-0230 و s2-059 poc
 gbrsh/cve-2023-28121
WooCommerce Payments: استغلال الوصول غير المصرح به للمسؤول

 x1r0z/dubbo-rce
PoC لـ Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
إثبات المفهوم (PoC) لثغرة تضمين الملفات المحلية (LFI) في ImageMagick [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
سلسلة استغلال لثغرتي CVE-2021-26855 (SSRF) وCVE-2021-27065 (RCE) تستهدف خوادم Microsoft Exchange، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر ثغرة…








