
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 kirill89/cve-2022-22965-poc
استغلال إثبات مفهوم لثغرة CVE-2022-22965 (Spring4Shell) يوضح تنفيذ الأوامر عن بُعد عبر معالجة Tomcat AccessLogValve. يتضمن بيئة إعادة إنتاج قائمة على…
 zz-socmap/cve-2021-35587
إثبات مفهوم لاستغلال CVE-2021-35587، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Oracle Access Manager، مما يسمح بالسيطرة الكاملة على النظام…
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : تجاوز المصادقة في خادم Microsoft Exchange - استغلال إثبات المفهوم
 akamai/cve-2025-27636-apache-camel-poc
إثبات مفهوم يوضح تنفيذ التعليمات البرمجية عن بُعد في Apache Camel من خلال استغلال تجاوزات تصفية الرؤوس والمعاملات (CVE-2025-27636, CVE-2025-29891)…
 aiex-3/confluence-hack
استغلال لثغرة CVE-2023-22515 في Atlassian Confluence يقوم بإنشاء مستخدم إداري جديد ونشر إضافة صدفة ويب لتنفيذ الأوامر على الخادم.
 roo7break/serialator
سكربت بايثون لاستغلال CVE-2015-4852.
 immersive-labs-sec/cve-2025-31161
إثبات المفهوم لـ CVE-2025-31161 / CVE-2025-2825
 en0f/cve-2017-7529_poc
إثبات مفهوم لاستغلال CVE-2017-7529، وهي ثغرة تجاوز عدد صحيح في خادم Nginx HTTP، مما يتيح رفض الخدمة عن بُعد أو تنفيذ كود محتمل.
 cyberheartmi9/cve-2017-8295
إثبات مفهوم لاستغلال CVE-2017-8295، وهي ثغرة في إعادة تعيين كلمة مرور ووردبريس تتيح للمهاجمين الحصول على روابط إعادة التعيين دون مصادقة، مما يؤدي إلى…
 blackmathit/2017-11882_generator
مولد ملفات CVE-2017-11882 PoC
 tin-z/cve-2025-27363
تجاوز سعة عدد صحيح في برنامج FreeType، والذي يؤثر أيضًا على Chrome
 muhammadwaseem29/cve-2025-53770
تنفيذ رمز عن بُعد دون مصادقة عبر إلغاء التسلسل غير الآمن في Microsoft SharePoint Server (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
حجة بسيطة لإثبات حالات التسابق على Websockets
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc: تضمين ملف محلي يؤدي إلى تنفيذ كود عن بعد لـ Node.js على الخادم.
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 و < 3.1.1 حقن الشيفرة (RCE)
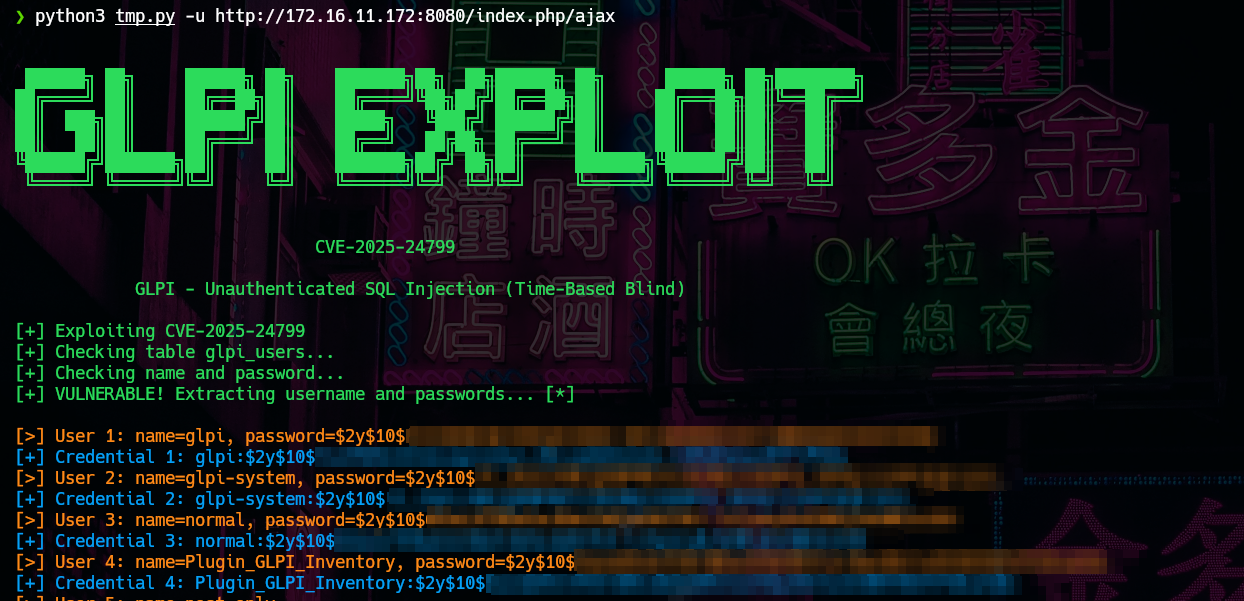 matheuzsecurity/exploit-cve-2025-24799
ثغرة CVE-2025-24799: GLPI - حقن SQL غير مصادق عليه
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
إثبات مفهوم لاستغلال CVE-2023-34992 يتيح حقن أوامر أعمى غير مصادق عليه بصلاحيات الجذر على أجهزة Fortinet FortiSIEM المعرضة للخطر.








