
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 cosad3s/cve-2022-35914-poc
إثبات المفهوم للاستغلال لـ CVE-2022-35914، ثغرة حقن أوامر في GLPI عبر سكريبت مكتبة طرف ثالث. ينفذ أوامر عشوائية على نسخ GLPI الضعيفة.
 gursev/flash-xdomain-xploit
إثبات مفهوم بلغة ActionScript لتنفيذ قراءات عبر النطاقات
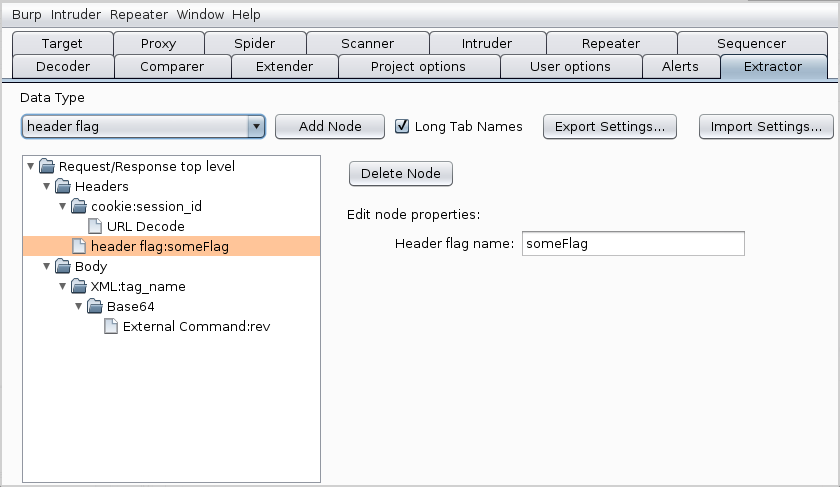 nccgroup/extractor
الإضافة تضيف تبويبًا جديدًا في Burp Suite يُسمى Extractor
 jas502n/burpsuite-plugin
إضافة لـ BurpSuite (مختبِر الاختراق)
 eqstlab/cve-2024-46538
استغلال ثغرة XSS المخزنة في PfSense تؤدي إلى تنفيذ كود تعسفي
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - تنفيذ تعليمات برمجية عن بُعد دون مصادقة (RCE)
 sailay1996/cve-2025-53772
poc لـ cve-2025-53772
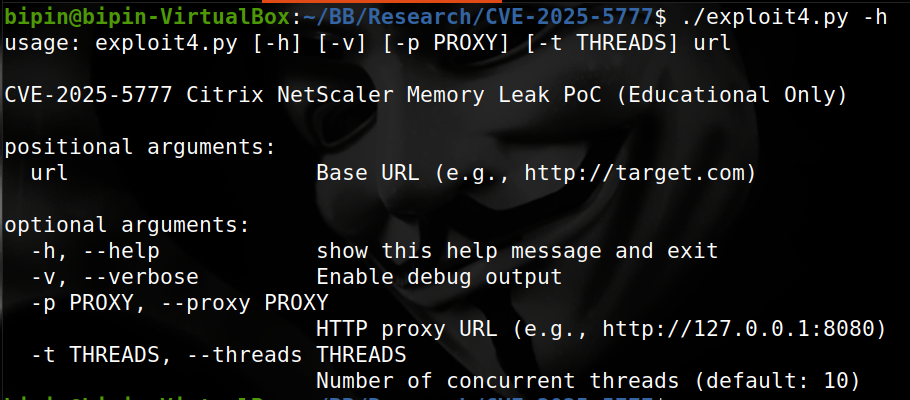 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - ثغرة تسرب ذاكرة حرجة تؤثر على أجهزة Citrix NetScaler ADC و Gateway
 seed1337/cve-2024-24919-poc
إثبات مفهوم لاستغلال CVE-2024-24919، وهي ثغرة قراءة ملفات تعسفية بدون مصادقة في أجهزة Check Point SSL VPN. يتضمن قالب Nuclei وعبارات بحث Shodan/Fofa…
 brianwrf/cve-2018-11788
ثغرة XXE في Apache Karaf (CVE-2018-11788)
 johnhammond/cve-2012-2982
استغلال مُستنسخ بلغة بايثون لتنفيذ التعليمات البرمجية عن بُعد في Webmin 1.580 /file/show.cgi
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php حقن أوامر بدون مصادقة.
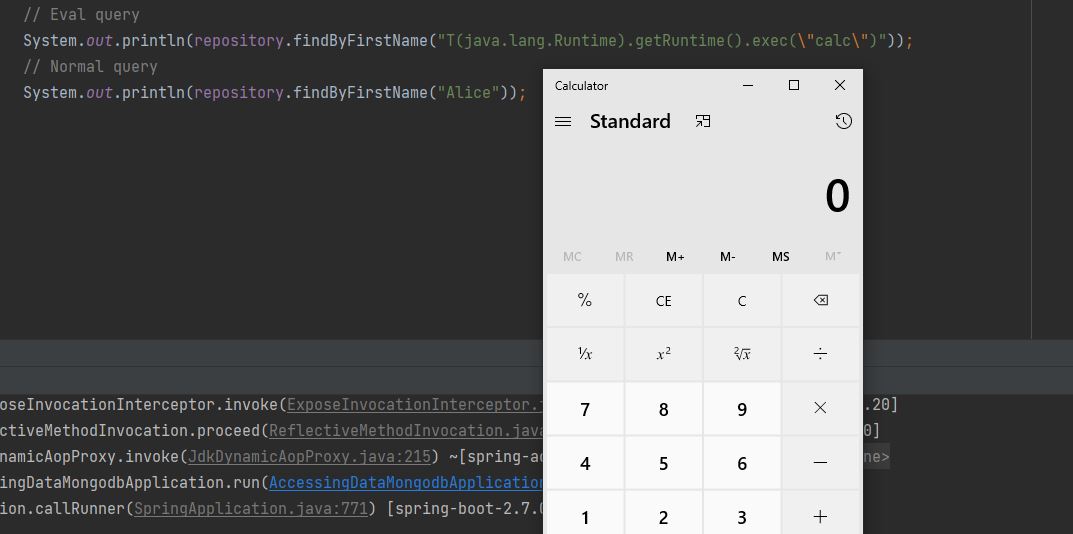 trganda/cve-2022-22980
استغلال لإثبات المفهوم لـ CVE-2022-22980 يستهدف Spring Data MongoDB. يوضح تنفيذ التعليمات البرمجية عن بُعد عبر استعلامات MongoDB مُصمّمة بعناية.…
 muirlandoracle/cve-2019-15107
تنفيذ بلغة بايثون لاستغلال تنفيذ الأوامر عن بُعد يستهدف إصدارات Webmin 1.890-1.920 (CVE-2019-15107). استغلال آلي مع مفاتيح سطر الأوامر للاختبار…
 eliuha/webdav_exploit
استغلال لـ Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
كل ما يتعلق بـ CVE-2018-14667؛ من ماهيته إلى كيفية استغلاله بنجاح.
 alcaparra/cve-2022-26138
كلمة مرور مضمنة في Atlassian Questions (CVE-2022-26138)
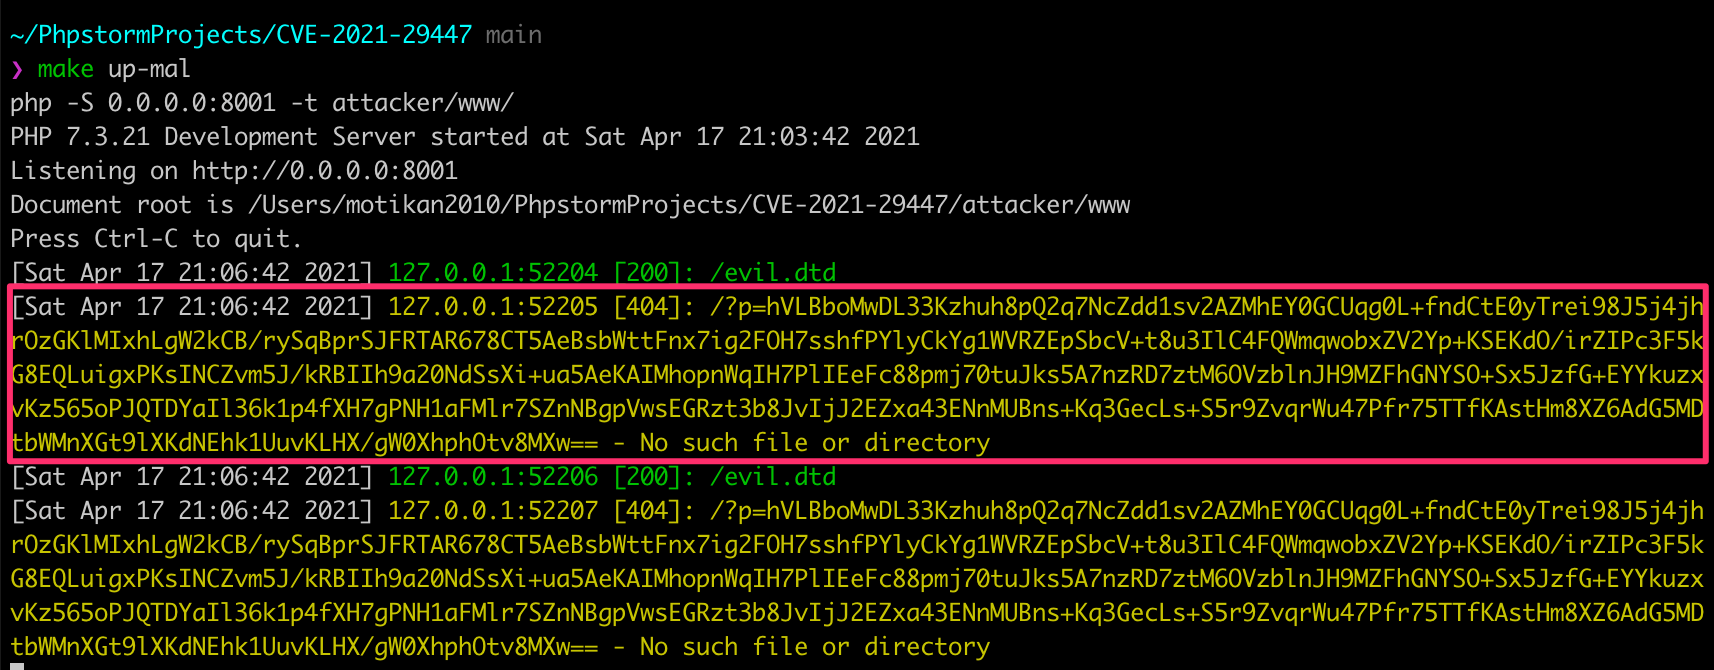 motikan2010/cve-2021-29447
WordPress - XXE بعد المصادقة (CVE-2021-29447)








