
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (تم اختباره)
 rabidwh0re/reality_smasher
vRealize: تنفيذ تعليمات برمجية عن بُعد (RCE) + تصعيد الامتيازات (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
مجموعة استغلالات PoC لثغرات Nexus Repository Manager 3 (CVE-2020-10199، CVE-2020-10204، CVE-2020-11444) تتيح تنفيذ الأكواد عن بُعد ورفع الامتيازات…
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965 كتابة سكريبت webshell من نوع 冰蝎
 ikkisoft/parrotng
أداة مبنية على Java لكشف ملفات Adobe Flex SWF المعرّضة للثغرة CVE-2011-2461، قابلة للاستخدام كأداة سطر أوامر أو كإضافة ماسح سلبي لـ Burp Suite.
 dunderhay/cve-2020-5902
نص استغلال Python لـ CVE-2020-5902 (F5 BIG-IP) يدعم قراءة الملفات المحلية وتنفيذ التعليمات البرمجية عن بُعد عبر طلبات HTTP مصممة خصيصًا.
 pilfer/idictpy
سكربت بايثون مالح جداً بحالة هاكر موثّقة 100% لتحويل معرفات آبل إلى فطيرة تفاح مقرمشة #nicememe
 striga-ai/cve-2026-23918
تحرير مزدوج (Double-free) في تنظيف تدفقات mod_http2 في Apache httpd يؤدي إلى تنفيذ تعليمات برمجية عن بُعد قبل المصادقة.
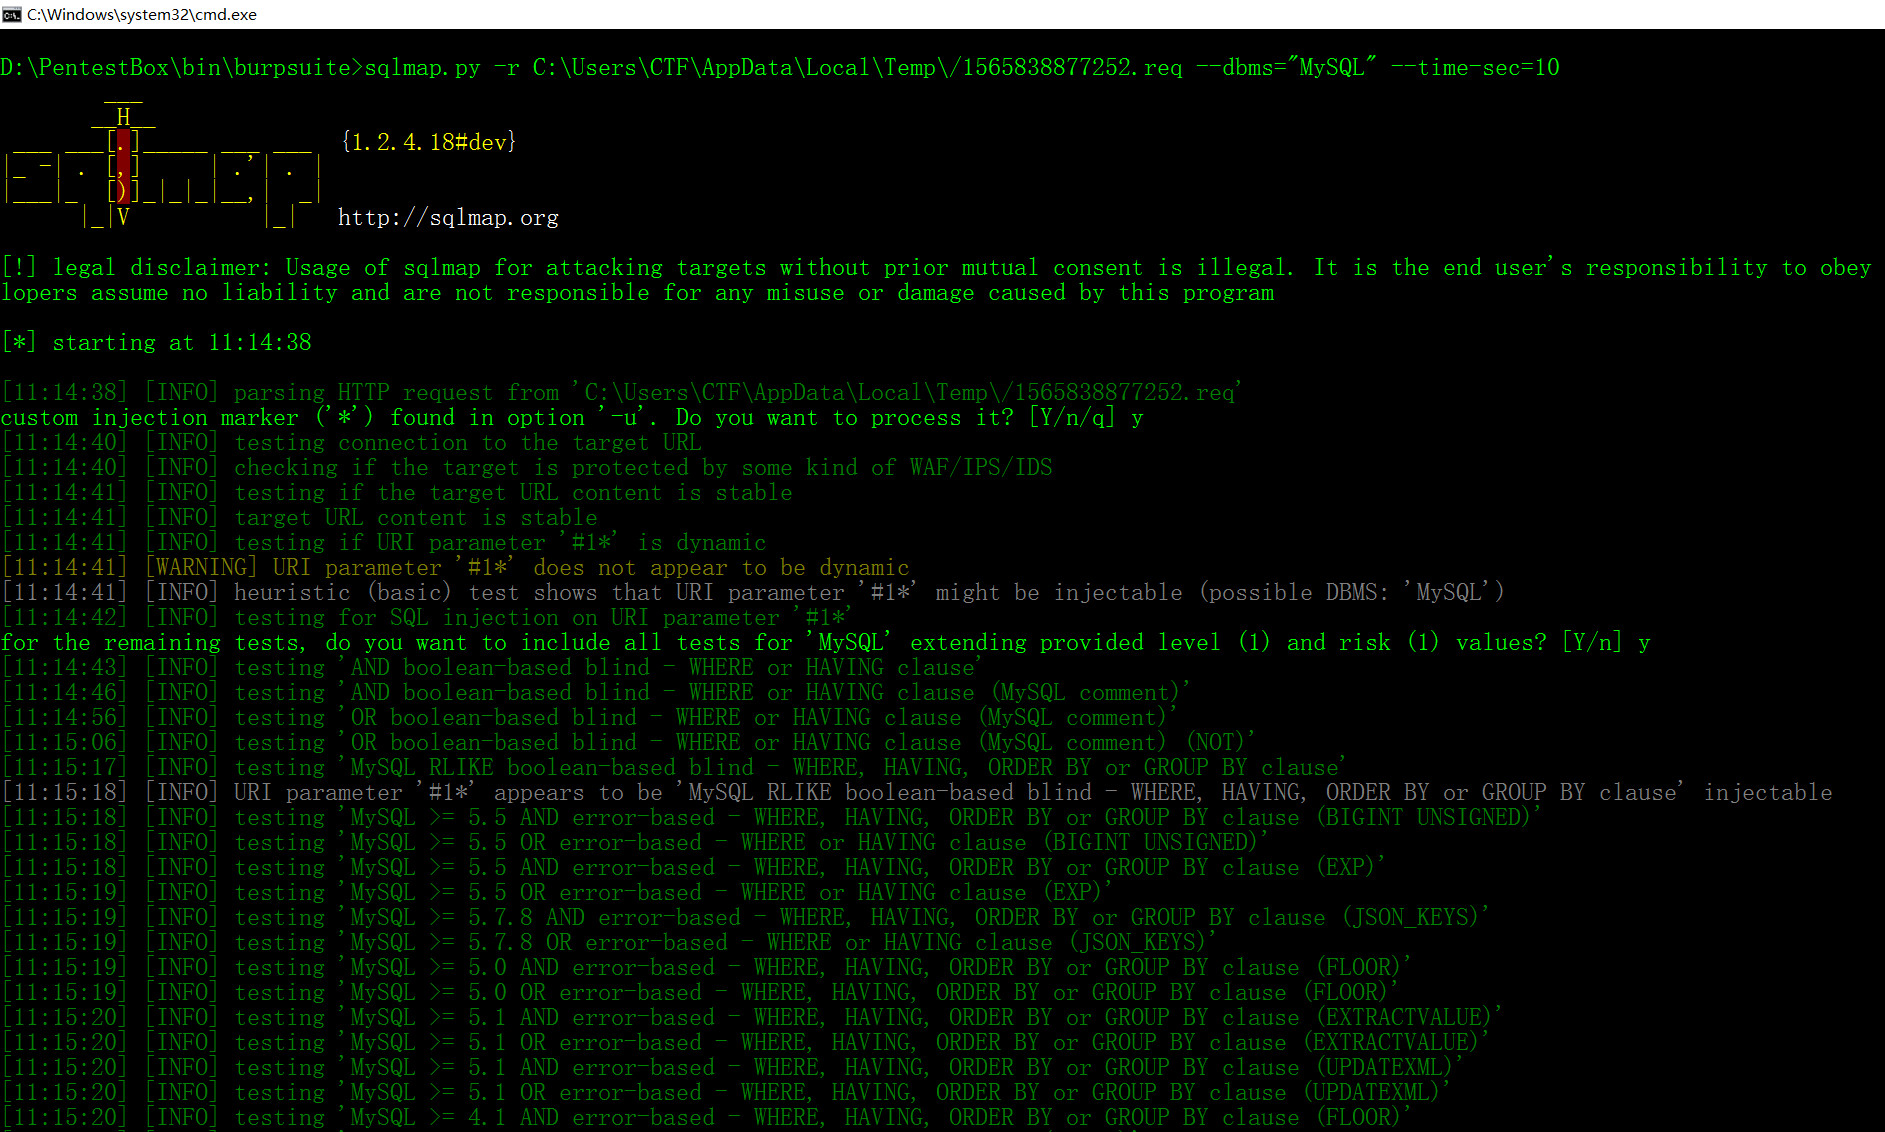 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
PoC ومختبر Docker لـ CVE-2026-85706، وهو قراءة ملفات عشوائية بدون مصادقة في GitLab CE/EE عبر تجاوز مسار commits API وقناة الخطأ المُرمَّزة بـ…
 ambionics/prestashop-exploits
مجموعة من ثغرات الاستغلال/إثبات المفهوم لثغرات ملفات تعريف الارتباط في PrestaShop (CVE-2018-13784)
 rickgeex/proxylogon
ProxyLogon هو الاسم العام الرسمي لـ CVE-2021-26855، وهي ثغرة أمنية في Microsoft Exchange Server تسمح للمهاجم بتجاوز المصادقة وانتحال شخصية المسؤول.…
 fairyming/cve-2020-8840
استغلال إثبات المفهوم لـ CVE-2020-8840: حقن JNDI يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد في FasterXML jackson-databind. يتضمن إعداد البيئة، وسلسلة…
 frostb1ten/cve-2024-24576-poc
مثال على حالة استخدام CVE-2024-24576.
 dor-tumarkin/cve-2021-25641-proof-of-concept
كود PoC لـ Apache/Alibaba Dubbo <= 2.7.3 لـ CVE-2021-25641 RCE عبر إلغاء تسلسل البيانات غير الموثوقة؛ يؤثر على الإصدارات <= 2.7.6 بأدوات (Gadgets)…
 horizon3ai/cve-2022-28219
PoC لـ ManageEngine ADAudit Plus CVE-2022-28219
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard ثغرة حل القالب CVE-2021-22053
 shaniidev/bug-reaper
مهارة وكيل صيد الثغرات Web2 — قائمة على الأدلة، لا هراء الذكاء الاصطناعي. تغطي 18 فئة من الثغرات عبر HackerOne وBugcrowd وIntigriti وYesWeHack.








