

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
spring4shell_behinder — CVE-2022-22965 كتابة سكريبت webshell من نوع 冰蝎 | Kitploit

أدوات/GitHubGitHub/4nth0ny1130/spring4shell_behinder
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHub4nth0ny1130/spring4shell_behinder

spring4shell_behinder

CVE-2022-22965 كتابة سكريبت webshell من نوع 冰蝎

عرض المستودع
62216منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Spring4shell_behinder

ما هذا؟

أداة استغلال جماعي سريعة لثغرة Spring4Shell (CVE-2022-22965)

المساهمون

4nth0ny @ مختبر الجمعة

نرحب باقتراح المشكلات (issues) وطلبات السحب (PRs)

:)

البيئة

  • Python 3.x
  • Behinder 3.0 Beta9

التثبيت

python3 -m pip install -r requirements.txt

الاستخدام

python3 spring_rce.py test.txt

test.txt

http://127.0.0.1:8080/
http://127.0.0.2:8080/
http://127.0.0.3:8080/

لتحديد مسار ربط المعلمات، يرجى تعديل السطر 128 وإضافة القيم يدويًا إلى القائمة. سيقوم البرنامج النصي تلقائيًا بإلحاق النقاط النهائية بكل عنوان URL ومحاولتها.

أمثلة

ستقوم هذه الأداة بتوزيع سلاسل المحادثات (threads) تلقائيًا بناءً على عدد الأهداف، وطباعة النتائج في الطرفية.
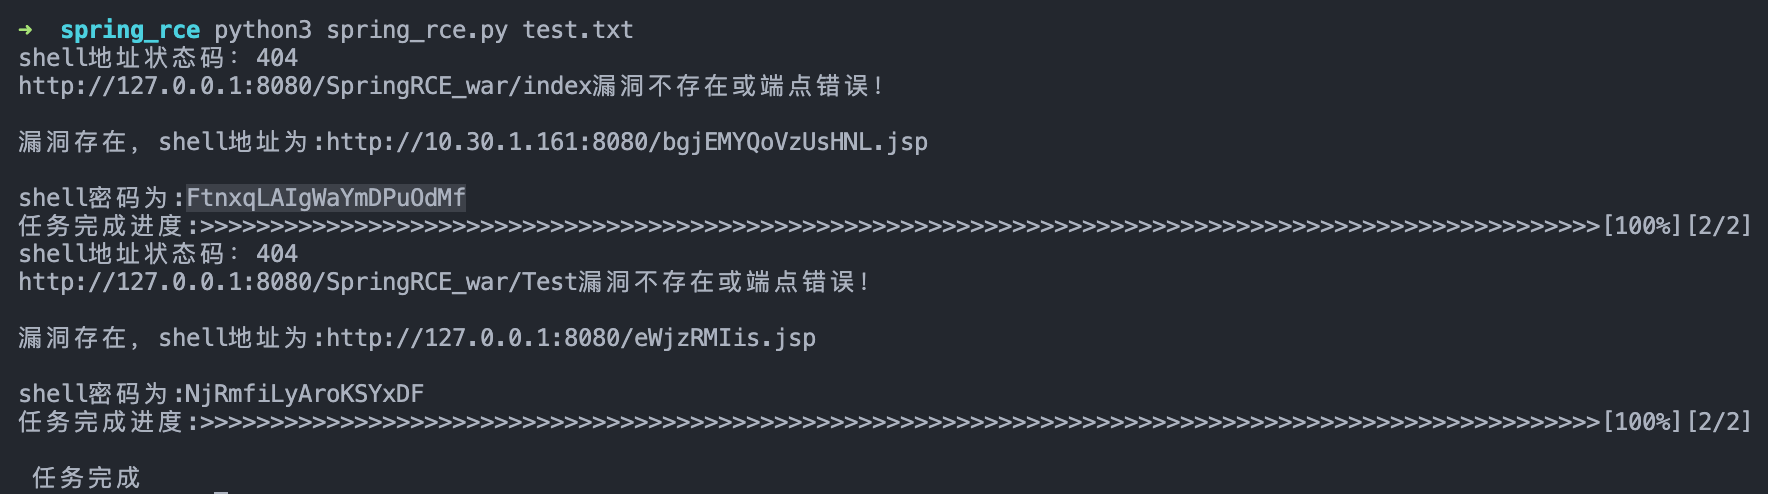
الاتصال باستخدام Behinder 3.0 Beta9:

إخلاء المسؤولية

هذه الأداة مخصصة للاستخدام فقط في بناء الأمان المؤسسي بعد الحصول على التفويض القانوني الكافي. أثناء استخدام هذه الأداة، يجب عليك التأكد من أن جميع أفعالك تتوافق مع القوانين واللوائح المحلية. إذا قمت بأي عمل غير قانوني أثناء استخدام هذه الأداة، فستتحمل المسؤولية الكاملة عن جميع العواقب، ولا يتحمل مطورو الأداة وجميع المساهمين أي مسؤولية قانونية أو تضامنية. ما لم تكن قد قرأت وفهمت وقبلت جميع شروط هذه الاتفاقية بالكامل، يرجى عدم تثبيت هذه الأداة أو استخدامها. استخدامك للأداة أو أي طريقة أخرى صريحة أو ضمنية للتعبير عن قبولك لهذه الاتفاقية يُعتبر أنك قد قرأت ووافقت على الالتزام بها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




