
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 imjdl/cve-2019-11510-poc
استغلال إثبات المفهوم لـ CVE-2019-11510 يستهدف قراءة الملفات التعسفية قبل المصادقة في Pulse Secure SSL VPN. يتيح استخراج ملفات حساسة من أجهزة VPN…
 synacktiv/ps4-webkit-exploit-6.xx
استغلال Webkit يمنح قراءة/كتابة عشوائية على البرامج الثابتة 6.XX لأجهزة PS4
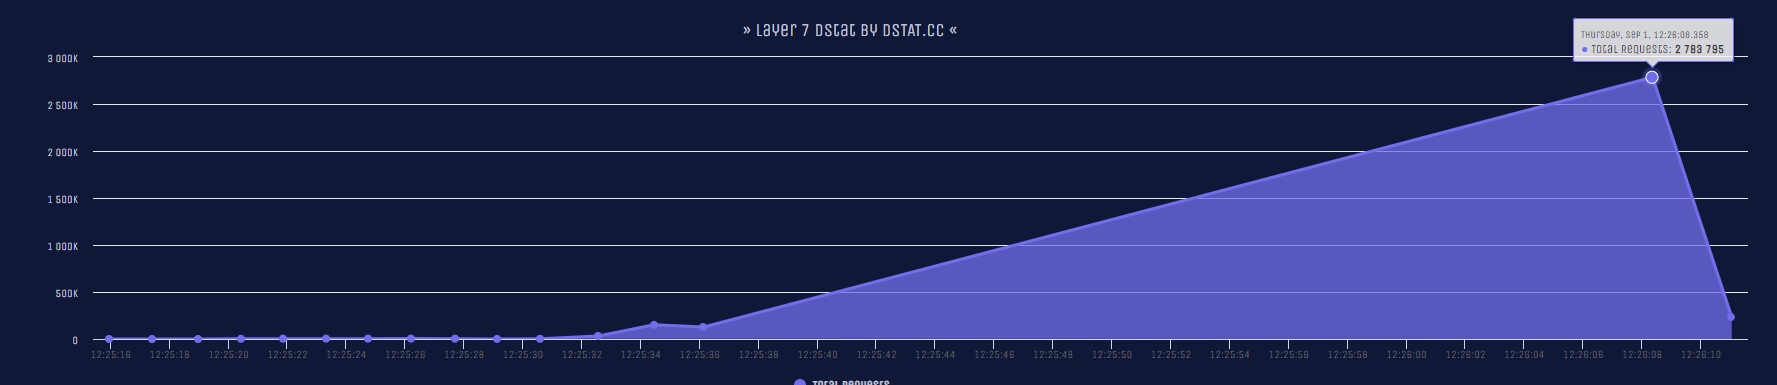 nayumidev/cc-ddos
سكريبت Python لـ DDOS موقع ويب باستخدام طريقة متعددة من فيض HTTP، موقع ويب عادي يحتاج فقط 5 ثوانٍ لينهار تمامًا!
 wuhan005/cve-2022-30781
🍵 استغلال تنفيذ أوامر عن بُعد أثناء ترحيل مستودعات Gitea.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
استغلال ثغرة تجاوز المصادقة في Ruby-SAML / GitLab (CVE-2024-45409)
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
كاشف قائم على Python لتجاوز المصادقة في FortiWeb (CVE-2025-xxxxx). يرسل حمولة استغلال لإنشاء مستخدم اختبار كدليل على الاستغلال.
 gh1mau/masta-cve-2026-48907
ماسح ضوئي بلغة Python في ملف واحد لـ CVE-2026-48907 (Joomla JCE Editor RCE). يكتشف Joomla/JCE، ويجري اختبار حمولة تدخليًا تم التحقق منه رياضيًا،…
 sherlocksecurity/cve-2022-1388-exploit-poc
PoC لـ CVE-2022-1388_F5_BIG-IP
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
إثبات مفهوم لاستغلال CVE-2024-55591، يوضح تجاوز المصادقة في واجهات إدارة FortiOS عبر حالة سباق WebSocket لتنفيذ أوامر CLI بدون مصادقة.
 hakaioffsec/cve-2025-49113-exploit
إثبات المفهوم لتنفيذ التعليمات البرمجية عن بُعد عبر إلغاء التسلسل غير الآمن في Roundcube (CVE-2025-49113).
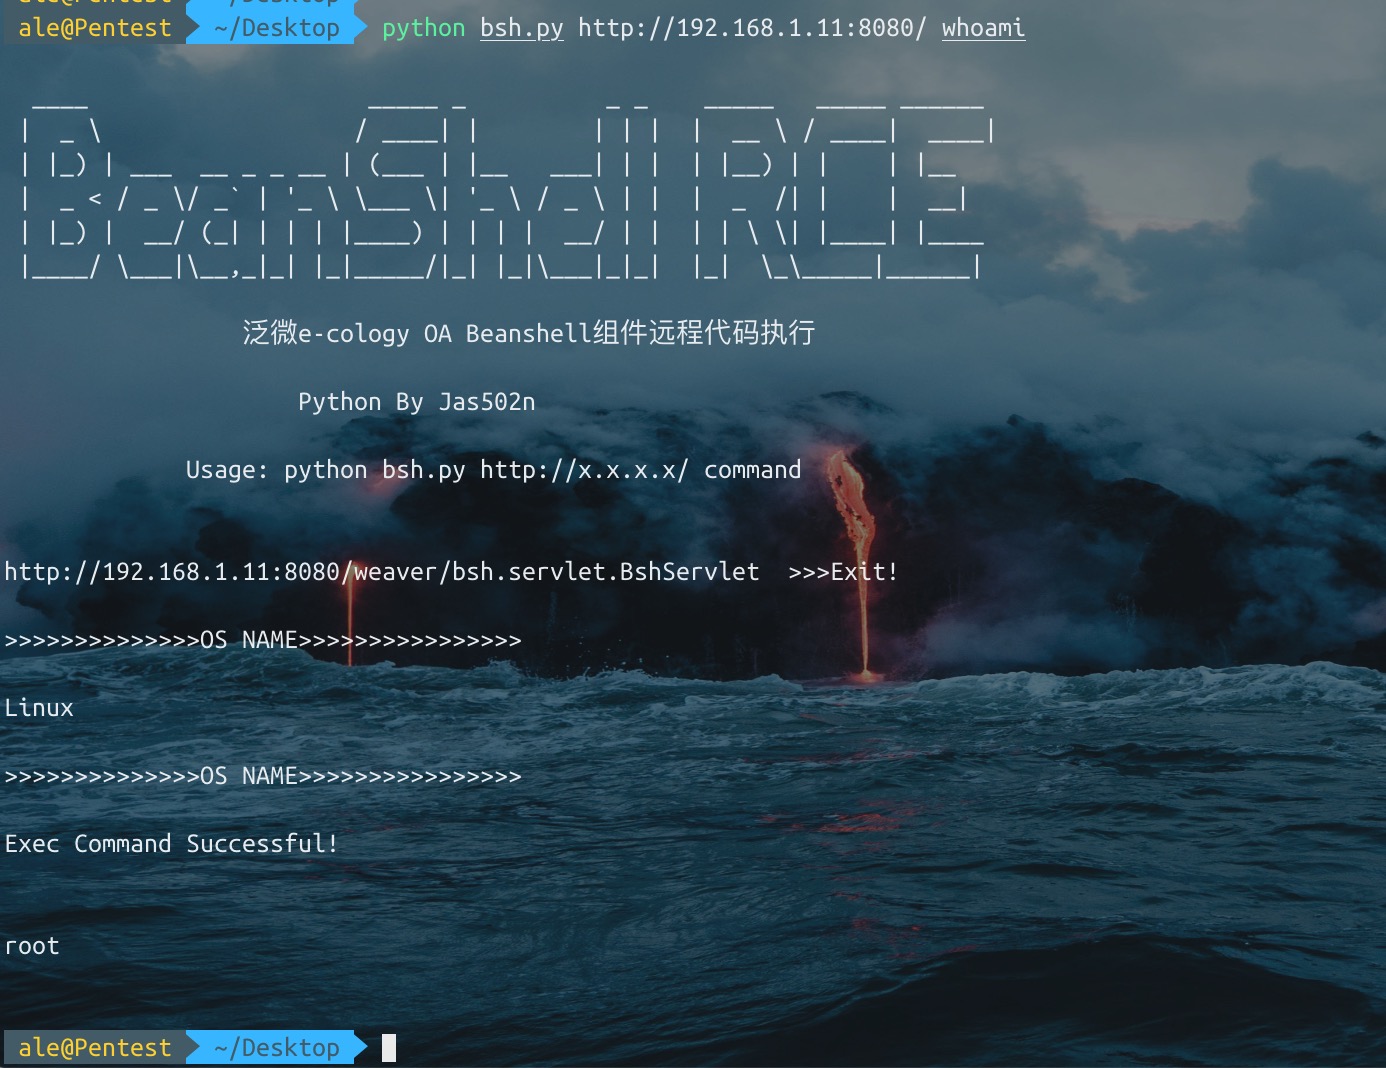 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
ثغرة RCE من نوع 1day في Chrome Renderer عبر Type Confusion في Async Stack Trace (مشاركة v8ctf)
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 إثبات مفهوم لتنفيذ التعليمات عن بُعد (RCE) لصورة Docker Official Image واحدة مثبّتة لـ WordPress
 yehia-mamdouh/xssya-v-2.0
ماسح XSS بلغة Python يؤكد حقن الحمولات المنعكسة والمشفّرة، وينفّذ الحمولات لالتقاط ملفات تعريف الارتباط، ويكتشف جدران الحماية WAF، ويختبر XST…
 sourceincite/cve-2021-24085
إثبات مفهوم لاستغلال CVE-2021-24085: رفع امتيازات قائم على CSRF في Microsoft Exchange Server عبر تزوير رمز msExchEcpCanary، مما يتيح الاستيلاء على…
 fatguru/cve-2025-55182-scanner
ماسح سطحي غير تدخلي لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر عن بُعد في مكونات خادم React). يكتشف نقاط نهاية RSC المكشوفة في تطبيقات React 19 و Next.js
 0xf4n9x/cve-2023-0669
CVE-2023-0669 يعاني GoAnywhere MFT من ثغرة حقن أوامر قبل المصادقة في License Response Servlet بسبب إلغاء تسلسل كائن عشوائي يتحكم به المهاجم.








