
 #1
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 قراءة ملفات عشوائية
 ressl/cve-2026-87902-poc
PoC لـ CVE-2026-87902 — اجتياز المسار بدون مصادقة في حل قوالب صفحات WordPress (تضمين PHP محلي، RCE شرطي) مع مختبر ثغرة مثبّت
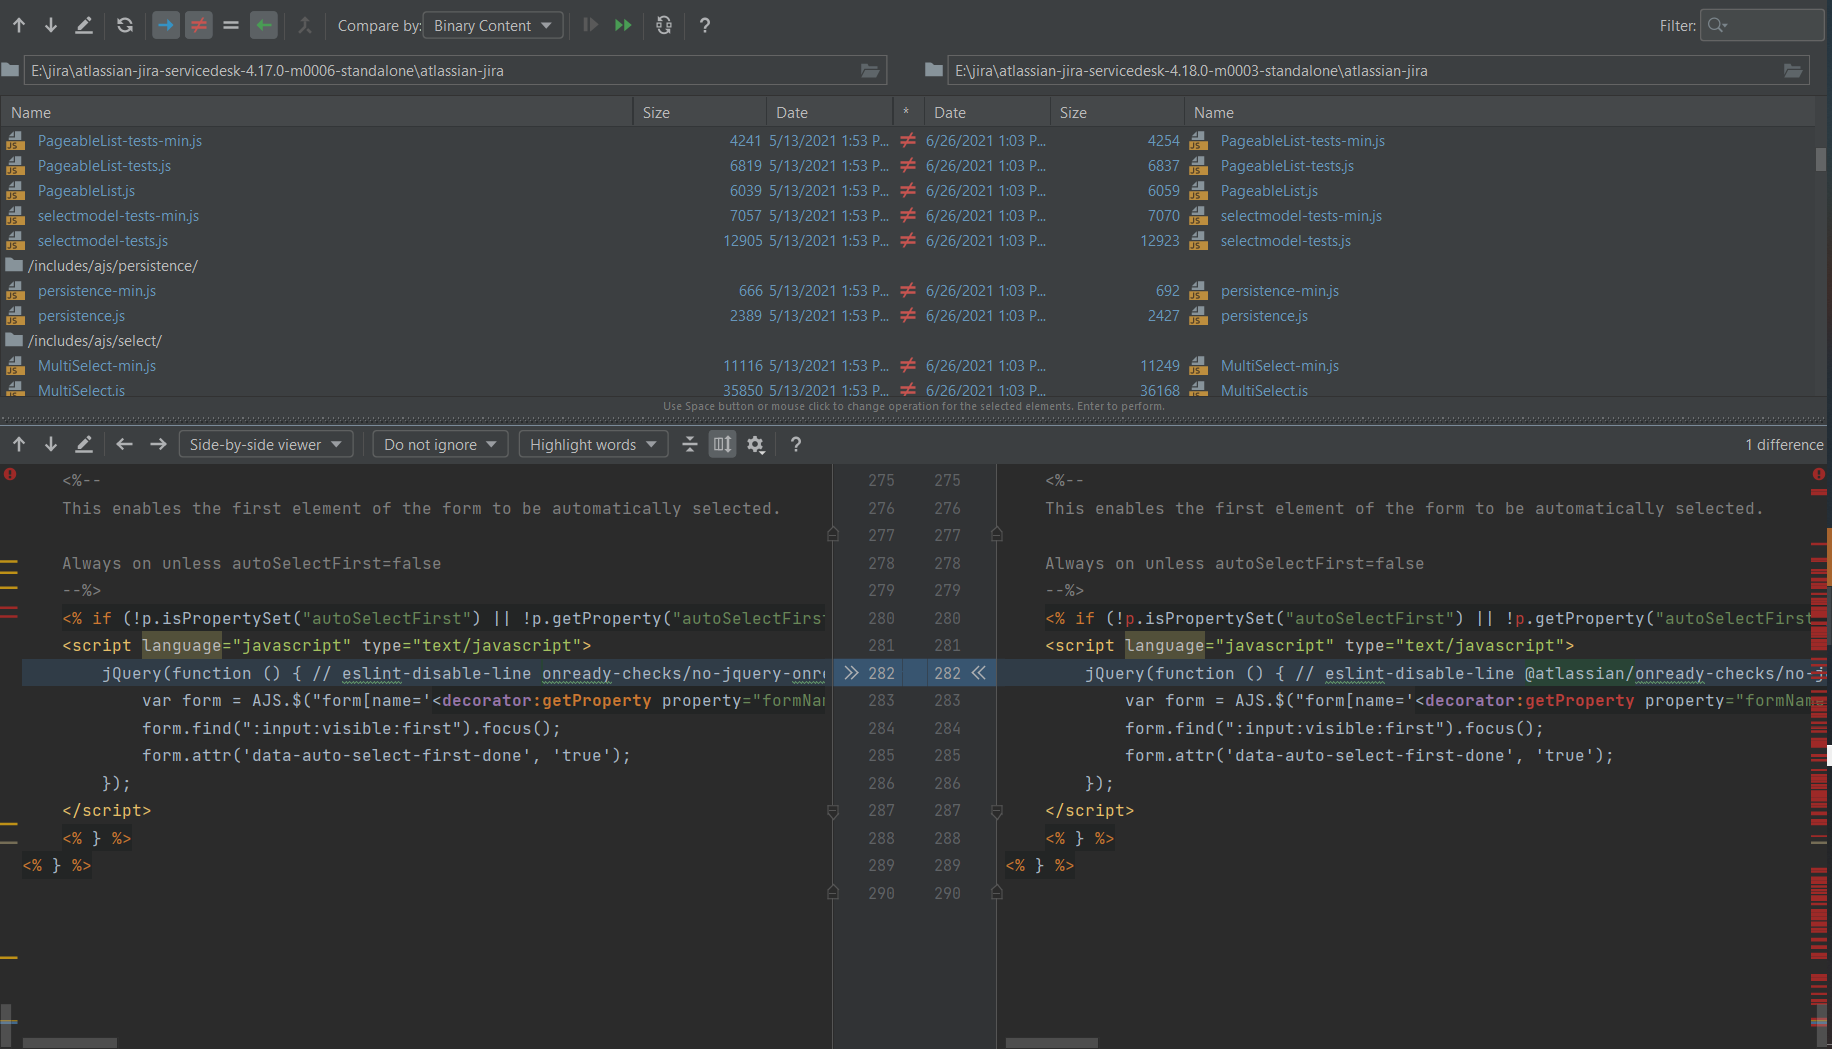 petrusviet/cve-2021-39115
حقن القوالب في قوالب البريد الإلكتروني يؤدي إلى تنفيذ الأكواد على خادم إدارة خدمات جيرا
 sunlight-rim/sqlbit
نص برمجي لأتمتة هجمات حقن SQL العمياء القائمة على القيم المنطقية (MVP).
 smokeintheshell/cve-2023-20198
استغلال CVE-2023-20198 PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
يستغل ثغرة CVE-2021-40444 في Microsoft Office Word لتحقيق تنفيذ تعليمات برمجية عن بُعد عبر محرك MSHTML عن طريق حقن محتوى ضار في مستند مصمم؛ ومعبأ…
 momenbasel/vulnhawk
ماسح SAST مدعوم بالذكاء الاصطناعي يكتشف تجاوز المصادقة، IDOR، والأخطاء المنطقية التي يغفل عنها Semgrep/CodeQL. إجراء GitHub مجاني. يدعم Python،…
 fsecurelabs/n1qlmap
الأداة تستخرج البيانات من قاعدة بيانات Couchbase عن طريق استغلال ثغرات حقن N1QL.
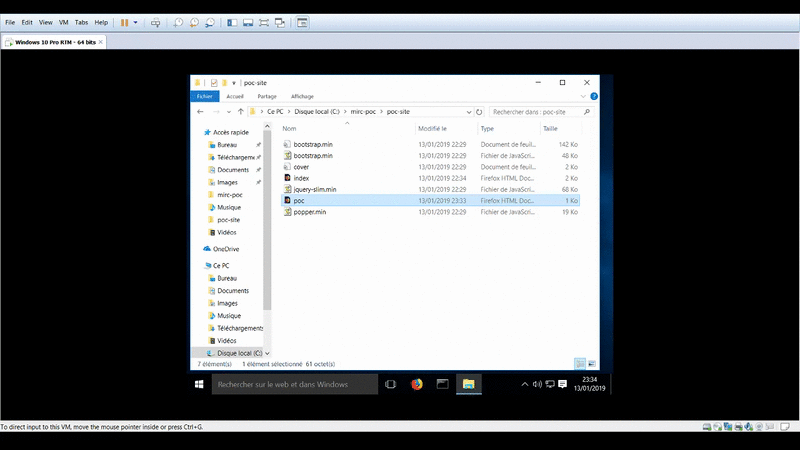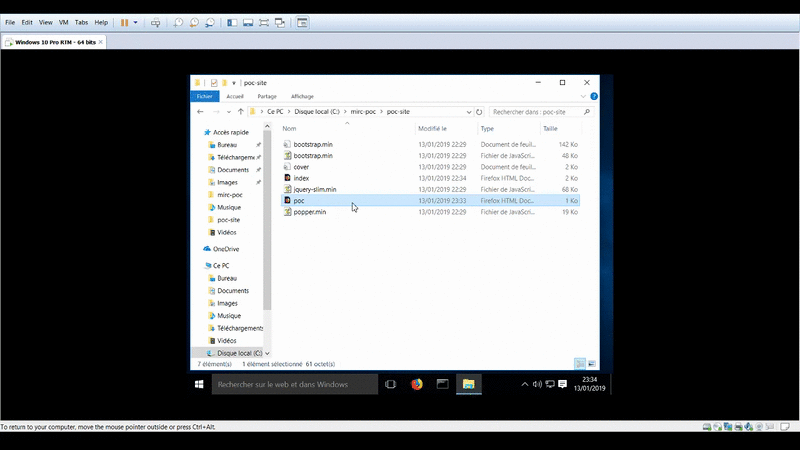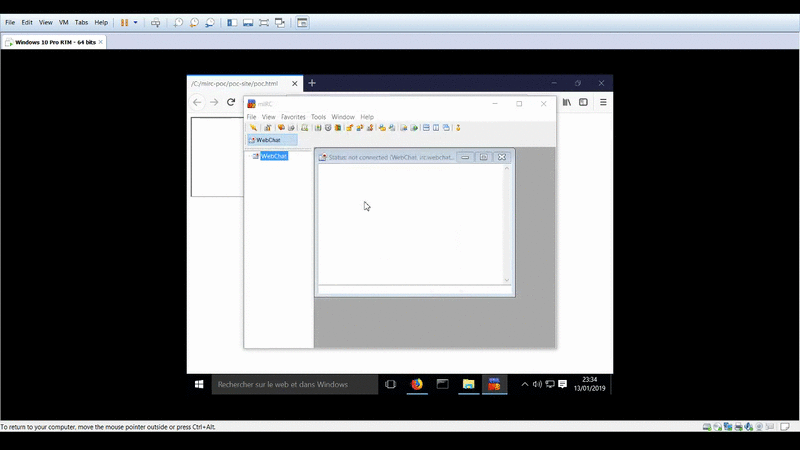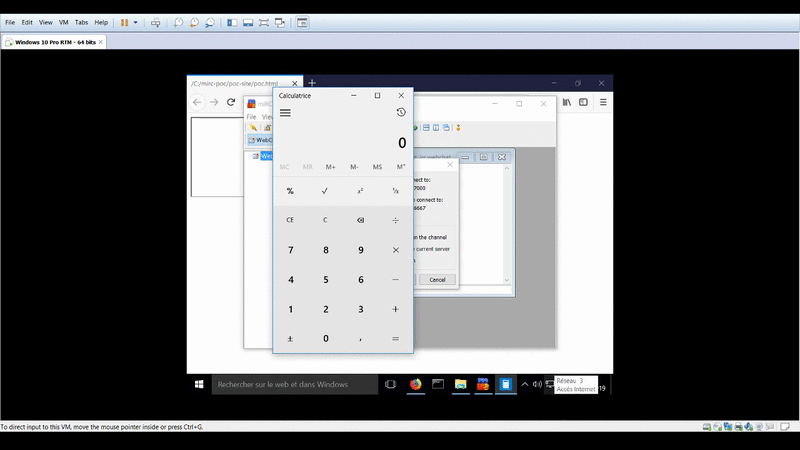 proofofcalc/cve-2019-6453-poc
إثبات تشغيل calc لـ CVE-2019-6453
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer تنفيذ التعليمات البرمجية عن بُعد دون مصادقة
 jiansiting/cve-2019-2725
استغلال لـ CVE-2019-2725 يستهدف ثغرة تنفيذ التعليمات البرمجية عن بُعد في WebLogic WLS، مما يتيح للمهاجمين غير المصادق عليهم تنفيذ أوامر عشوائية على…
 jas502n/cve-2020-2551
استغلال إثبات المفهوم لـ CVE-2020-2551، مما يوضح تنفيذ التعليمات البرمجية عن بُعد في Oracle WebLogic Server عبر بروتوكول IIOP. يتضمن فحص التمكين…
 itsmmdoha/ducklogger
أداة تسجيل ضغطات المفاتيح عبر USB تعتمد على ESP32-S3 مع واي فاي، سهلة DIY-able باستخدام أجهزة متوفرة على نطاق واسع.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بعد
 sfewer-r7/cve-2026-55040
استغلال إثبات المفهوم لثغرة Microsoft SharePoint CVE-2026-55040 الذي يزوّر رموز JWT، ويتجاوز المصادقة، ويكتشف البيانات الوصفية تلقائيًا، وينتحل صفة…
 horizon3ai/cve-2023-27350
استغلال إثبات المفهوم لثغرة PaperCut CVE-2023-27350، يجمع بين تجاوز المصادقة وإساءة استخدام البرمجة النصية المدمجة لتحقيق تنفيذ التعليمات البرمجية عن…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (إثبات المفهوم)









